

 Español
 English
 Català
 Deutsch
 Français
 Italiano
 Nederlands
 Polski
Onde está tudo: o menu GDPR Toolkit
Todo o módulo fica debaixo de um único menu, GDPR Toolkit. As suas secções são Dashboard, Processing Activities (RoPA), Data Subject Requests (DSAR), Breach Log, DPIAs, Retention Management, Reports e Configuration. Os nomes estão em inglês e é assim que os vai ver no ecrã. Neste glossário aparecem tal e qual, entre plicas invertidas, para os procurar no seu Odoo sem ter de adivinhar a tradução. Em quatro secções (Processing Activities (RoPA), Data Subject Requests (DSAR), Breach Log e DPIAs) repete-se o mesmo esquema: uma lista geral que começa por All e, ao lado, uma ou duas entradas com um nome mais concreto. Retention Management, Reports e Configuration têm entradas com nomes próprios, e Dashboard é uma entrada isolada, em GDPR Toolkit › Dashboard.
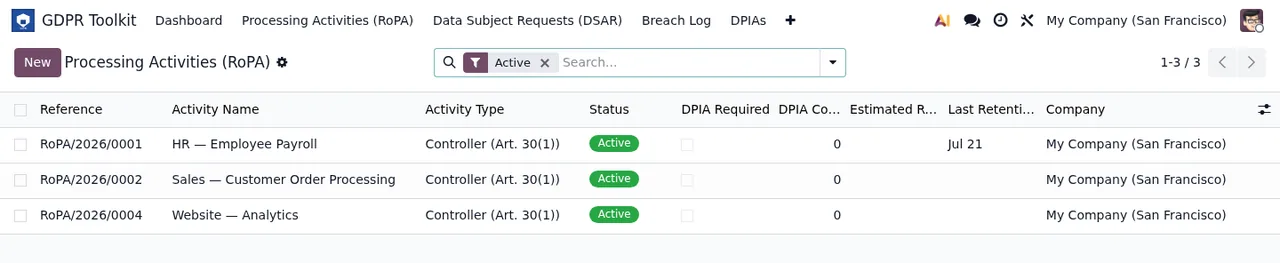
Processing Activities (RoPA) com o filtro Active: referência, atividade, tipo, estado, DPIA necessária, contagem, conservação e empresa, com o botão New e três registos.Glossário: atividades de tratamento e DPIAs
Processing Activities (RoPA)- A secção das atividades de tratamento, que o módulo identifica com a sigla RoPA. Tem duas entradas:
All ActivitieseDPIA Required. Na captura, a lista mostra colunas de referência, nome da atividade, tipo, estado, DPIA necessária, contagem, conservação e empresa.
Controller- O valor que aparece na coluna de tipo dos três registos da captura de atividades, todos no estado
Active.
DPIAs- Secção própria para as DPIAs, em
GDPR Toolkit › DPIAs. Tem a lista completa,All DPIAs, e uma segunda entrada,Awaiting DPO Review.
Glossário: pedidos e violações
Data Subject Requests (DSAR)- A secção dos pedidos dos titulares dos dados. Tem três entradas:
All Requests,OverdueeDue This Week.
Breach Log- O registo de violações, em
GDPR Toolkit › Breach Log. Tem duas entradas:All BreacheseActive Incidents.
Confidentiality Breach- O tipo que têm as duas violações das capturas de
Breach Log.
NeweUnder Assessment- Os dois estados que se veem nas violações das capturas, um em cada linha.
Active Incidents- A segunda entrada de
Breach Log. Na sua vista, além do prazo de notificação e do estado, aparece uma coluna de nível de risco.
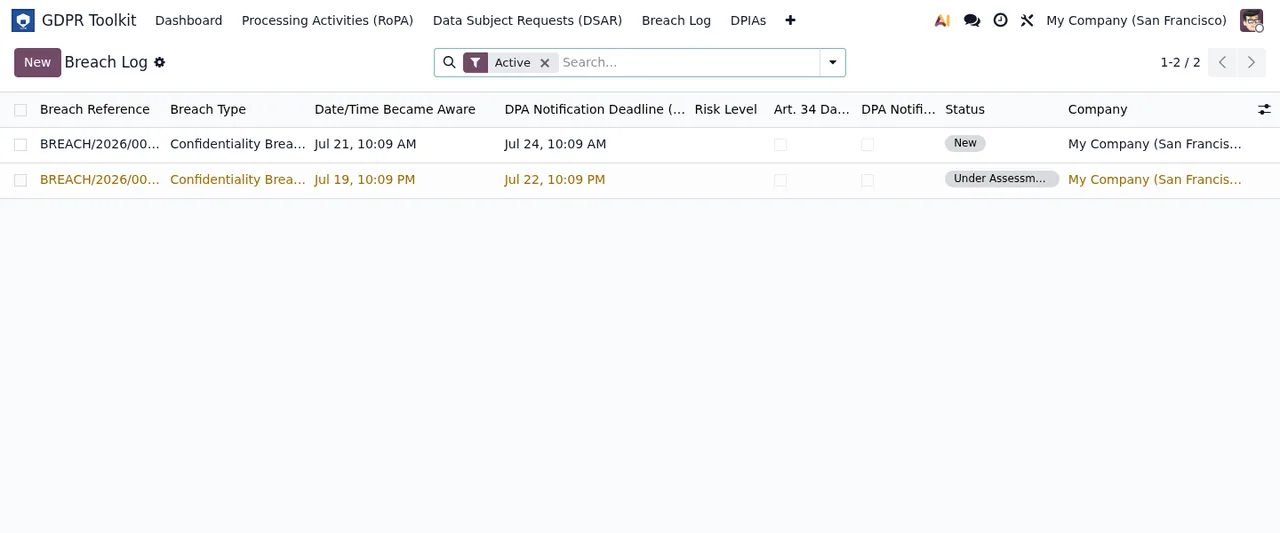
Breach Log com o filtro Active: duas violações do tipo Confidentiality Breach, as suas datas, o prazo de notificação à DPA, os estados New e Under Assessment e a empresa.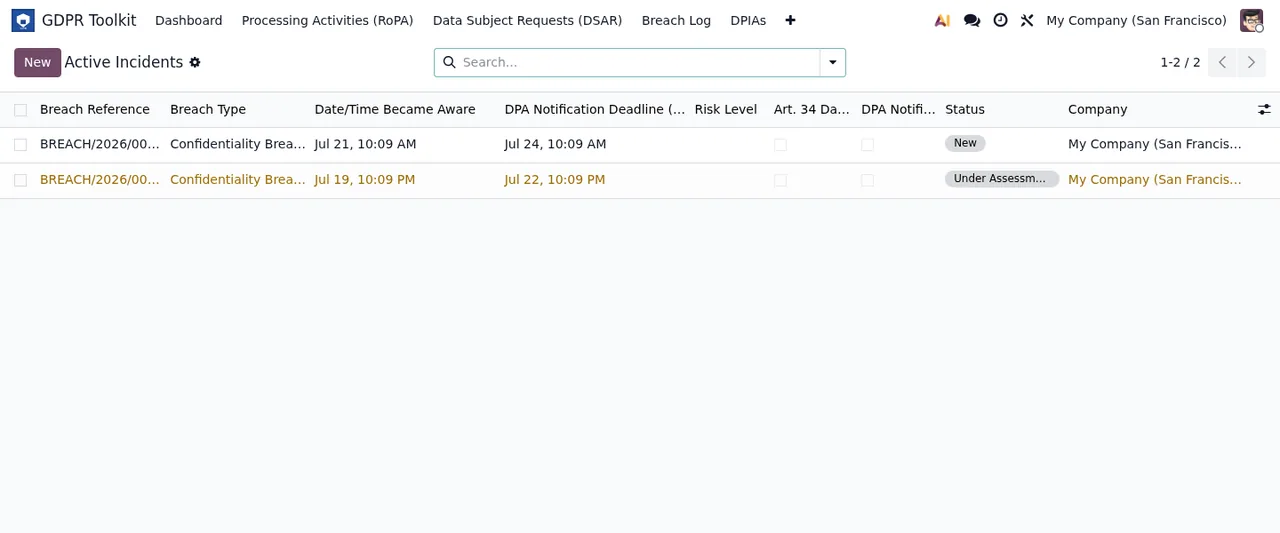
Breach Log › Active Incidents: as duas violações com referência, tipo, datas, prazo de notificação, nível de risco, estado e empresa.Glossário: conservação, relatórios e configuração
Retention Management- A secção de conservação de dados. Tem duas entradas:
Retention ScheduleeReview History.
Reports- Os relatórios do módulo, todos em
GDPR Toolkit › Reports:Export RoPA (PDF),Export RoPA (Excel),DSAR History Report,Breach Log ReporteDPIA Status Report. As duas entradas de exportação do RoPA indicam no nome o formato, PDF e Excel.
Audit Log- O registo de auditoria. Não tem secção própria: está dentro da configuração, em
GDPR Toolkit › Configuration › Audit Log.
DPO & Settings- A primeira entrada de
GDPR Toolkit › Configuration.
- As restantes entradas de
Configuration Supervisory Authorities,Data Categories,Data Subject Categories,Recipient CategorieseLegal Bases. Em português: autoridades de controlo, categorias de dados, categorias de titulares, categorias de destinatários e fundamentos jurídicos.
As ações agendadas do módulo
Além dos menus, o módulo traz cinco ações agendadas, e todas vêm ativas:
GDPR: DSAR Deadline Reminder, todos os dias.GDPR: Breach Countdown Alert, a cada hora.GDPR: Retention Expiry Check, todos os dias.GDPR: DSAR Overdue Escalation, todas as semanas.GDPR: RoPA Annual Review Reminder, a cada 12 meses.
Nos seus nomes aparecem as mesmas siglas e palavras dos menus: duas têm DSAR, uma Breach, uma Retention e uma RoPA. A que tem Breach no nome é a que corre com mais frequência, a cada hora.
Que estados se veem no ecrã
Nas listas do módulo pode ler o estado de cada registo na sua própria coluna. Nas capturas aparecem atividades em Active, violações em New e Under Assessment, e uma DPIA no estado Rascunho (mostrado como Borrador).

Active ao registo de violações, aos incidentes ativos e à lista de DPIAs com um único registo no estado Rascunho.Se quiser o detalhe de que campos preencher e por que estados passa cada registo, tem tudo na configuração inicial do GDPR Compliance Suite.
O que precisa para o pôr a funcionar
O GDPR Compliance Suite está publicado na Odoo Apps para Odoo 17, 18, 19 e 20, a 9 € por versão do Odoo, pagamento único, sem IVA. O módulo funciona com um serviço local da FlexigoTech Cloud, que custa 29 €/mês ou 290 €/ano sem IVA (Pro: 58 €/mês ou 580 €/ano). Sem subscrição, ou com o serviço suspenso, para aquilo que a subscrição disponibiliza, e os dados ficam no seu Odoo. Com a subscrição, o módulo para as novas versões do Odoo está incluído se o comprou na página do módulo em flexigotech.com; na Odoo App Store, cada versão do Odoo compra-se lá, a partir da página na Odoo Apps.
Como a FlexigoTech o pode ajudar
A FlexigoTech implementa Odoo 17, 18, 19 e 20 e desenvolve conectores e integrações à medida. Se está a implementar o Odoo e quer incorporar o GDPR Toolkit ou ligá-lo a outros sistemas da sua empresa, podemos fazê-lo consigo. E se lhe surgir um aviso que não percebe, consulte o guia de mensagens de erro e avisos do módulo.
Continue a ler
Verificado no código do módulo (versão 20.0) e nas fontes indicadas
Fontes
- Código do módulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): views/gdpr_menu_views.xml
- Código do módulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): data/gdpr_cron_data.xml
- apps.odoo.com/apps/modules/20.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/19.0/flexigo_gdpr_toolkit
- flexigotech.com/en/services.html
- flexigotech.com/precios.html