

 Español
 English
 Català
 Deutsch
 Français
 Português
 Italiano
 Nederlands
Gdzie wszystko jest: menu GDPR Toolkit
Cały moduł znajduje się w jednym menu, GDPR Toolkit. Jego sekcje to Dashboard, Processing Activities (RoPA), Data Subject Requests (DSAR), Breach Log, DPIAs, Retention Management, Reports i Configuration. Nazwy są po angielsku i tak zobaczysz je na ekranie. W tym słowniczku podajemy je bez zmian, w odwróconych apostrofach, żebyś mógł je odnaleźć w swoim Odoo bez zgadywania tłumaczenia. W czterech sekcjach (Processing Activities (RoPA), Data Subject Requests (DSAR), Breach Log i DPIAs) powtarza się ten sam układ: ogólna lista zaczynająca się od All, a obok niej jedna lub dwie pozycje o bardziej konkretnej nazwie. Retention Management, Reports i Configuration mają pozycje z własnymi nazwami, a Dashboard to pojedyncza pozycja w GDPR Toolkit › Dashboard.
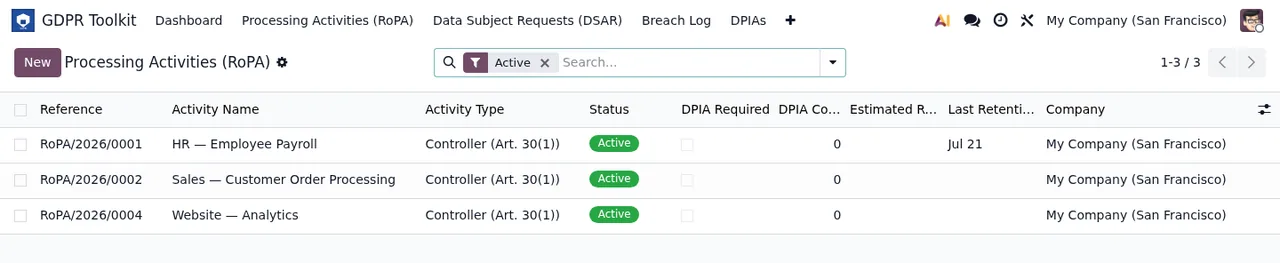
Processing Activities (RoPA) z filtrem Active: odnośnik, czynność, typ, status, wymagana DPIA, licznik, retencja i firma, z przyciskiem New i trzema rekordami.Słowniczek: czynności przetwarzania i DPIA
Processing Activities (RoPA)- Sekcja czynności przetwarzania, którą moduł oznacza skrótem RoPA. Zawiera dwie pozycje:
All ActivitiesiDPIA Required. Na zrzucie ekranu lista ma kolumny: odnośnik, nazwa czynności, typ, status, wymagana DPIA, licznik, retencja i firma.
Controller- Wartość w kolumnie typu we wszystkich trzech rekordach na zrzucie czynności, każdy w statusie
Active.
DPIAs- Osobna sekcja dla DPIA, w
GDPR Toolkit › DPIAs. Ma pełną listę,All DPIAs, oraz drugą pozycję,Awaiting DPO Review.
Słowniczek: żądania i naruszenia
Data Subject Requests (DSAR)- Sekcja żądań osób, których dane dotyczą. Ma trzy pozycje:
All Requests,OverdueiDue This Week.
Breach Log- Rejestr naruszeń, w
GDPR Toolkit › Breach Log. Ma dwie pozycje:All BreachesiActive Incidents.
Confidentiality Breach- Typ obu naruszeń widocznych na zrzutach
Breach Log.
NewiUnder Assessment- Dwa statusy naruszeń widoczne na zrzutach, po jednym w każdym wierszu.
Active Incidents- Druga pozycja w
Breach Log. W jej widoku oprócz terminu zgłoszenia i statusu pojawia się kolumna poziomu ryzyka.
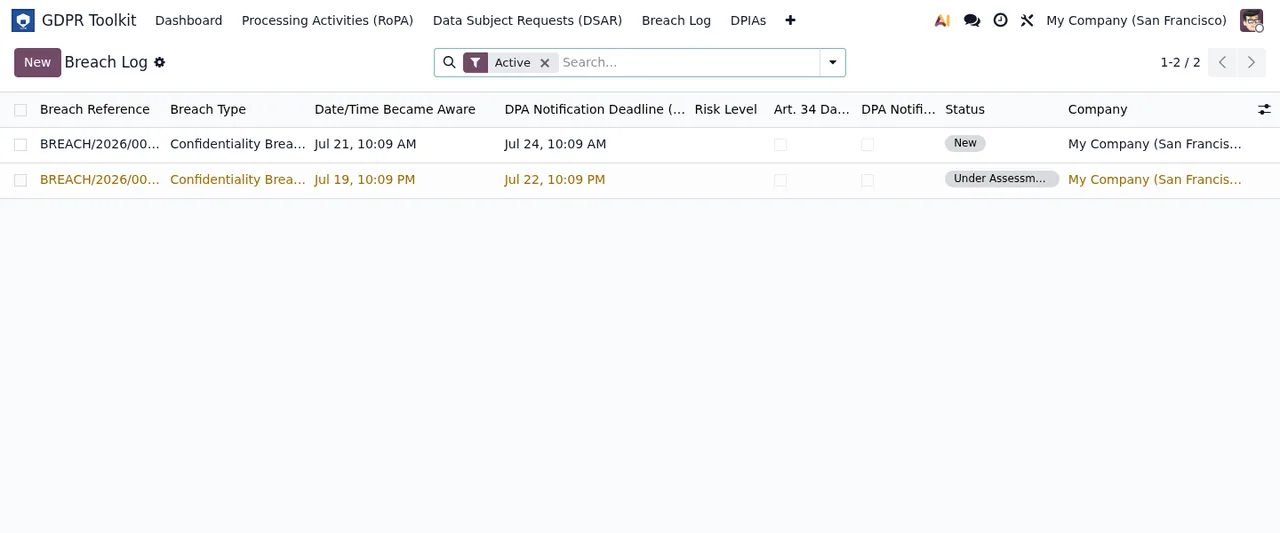
Breach Log z filtrem Active: dwa naruszenia typu Confidentiality Breach, ich daty, termin zgłoszenia do organu nadzorczego (DPA), statusy New i Under Assessment oraz firma.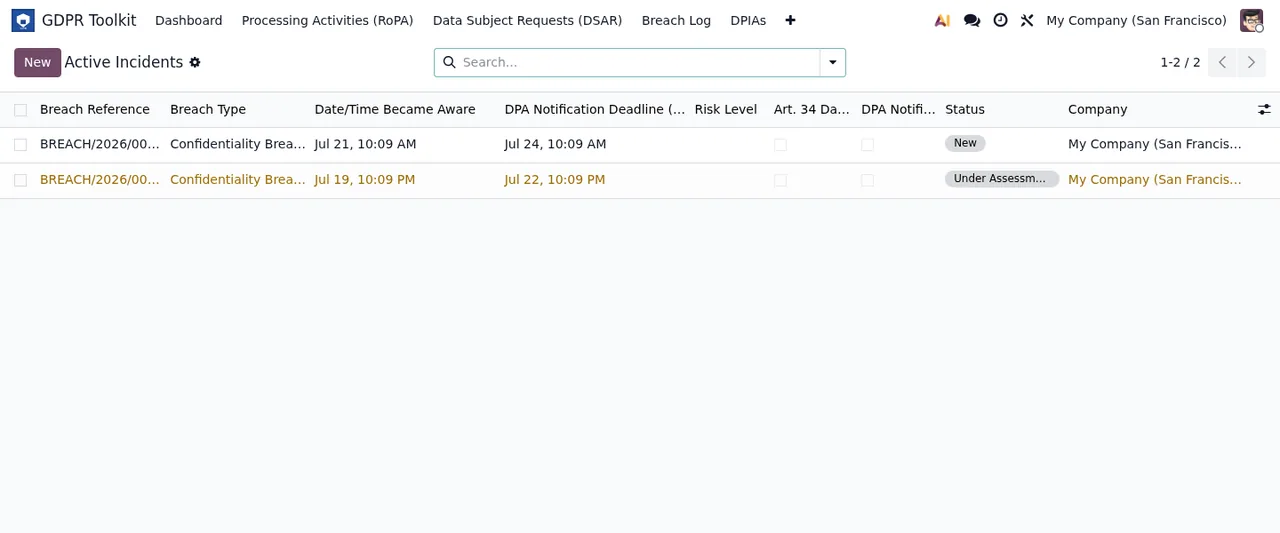
Breach Log › Active Incidents: dwa naruszenia z odnośnikiem, typem, datami, terminem zgłoszenia, poziomem ryzyka, statusem i firmą.Słowniczek: retencja, raporty i konfiguracja
Retention Management- Sekcja retencji danych. Ma dwie pozycje:
Retention ScheduleiReview History.
Reports- Raporty modułu, wszystkie w
GDPR Toolkit › Reports:Export RoPA (PDF),Export RoPA (Excel),DSAR History Report,Breach Log ReportiDPIA Status Report. Obie pozycje eksportu RoPA mają w nazwie swój format, PDF i Excel.
Audit Log- Dziennik audytu. Nie ma własnej sekcji: znajduje się w konfiguracji, w
GDPR Toolkit › Configuration › Audit Log.
DPO & Settings- Pierwsza pozycja w
GDPR Toolkit › Configuration.
- Pozostałe pozycje
Configuration Supervisory Authorities,Data Categories,Data Subject Categories,Recipient CategoriesiLegal Bases. Po polsku: organy nadzorcze, kategorie danych, kategorie osób, których dane dotyczą, kategorie odbiorców i podstawy prawne.
Zaplanowane akcje modułu
Oprócz menu moduł zawiera pięć zaplanowanych akcji i wszystkie są domyślnie włączone:
GDPR: DSAR Deadline Reminder, codziennie.GDPR: Breach Countdown Alert, co godzinę.GDPR: Retention Expiry Check, codziennie.GDPR: DSAR Overdue Escalation, co tydzień.GDPR: RoPA Annual Review Reminder, co 12 miesięcy.
W ich nazwach występują te same skróty i słowa co w menu: dwie zawierają DSAR, jedna Breach, jedna Retention i jedna RoPA. Ta z Breach w nazwie działa najczęściej, co godzinę.
Jakie statusy widać na ekranie
Na listach modułu status każdego rekordu odczytasz we własnej kolumnie. Na zrzutach widać czynności w Active, naruszenia w New i Under Assessment oraz jedną DPIA w statusie szkicu (wyświetlanym jako Borrador).

Active przez rejestr naruszeń i aktywne incydenty do listy DPIA z jednym rekordem w statusie szkicu.Jeśli chcesz wiedzieć, które pola wypełnić i przez jakie statusy przechodzi każdy rekord, zajrzyj do wdrożenia GDPR Compliance Suite.
Czego potrzebujesz, żeby to uruchomić
GDPR Compliance Suite jest opublikowany w Odoo Apps dla Odoo 17, 18, 19 i 20, w cenie 9 € za wersję Odoo, płatność jednorazowa, netto (bez VAT). Moduł współpracuje z lokalną usługą FlexigoTech Cloud, która kosztuje 29 €/mies. lub 290 €/rok netto (bez VAT) (Pro: 58 €/mies. lub 580 €/rok). Bez subskrypcji lub przy zawieszonej usłudze przestaje działać to, co zapewnia subskrypcja, a dane zostają w Twoim Odoo. Z subskrypcją moduł dla nowych wersji Odoo jest w cenie, jeśli kupiłeś go na stronie modułu na flexigotech.com; w Odoo App Store każdą wersję Odoo kupuje się tam, z karty w Odoo Apps.
Jak pomaga FlexigoTech
FlexigoTech wdraża Odoo 17, 18, 19 i 20 oraz tworzy konektory i integracje na zamówienie. Jeśli wdrażasz Odoo i chcesz dodać GDPR Toolkit albo połączyć go z innymi systemami w firmie, możemy zrobić to razem z Tobą. A jeśli pojawi się komunikat, którego nie rozumiesz, sprawdź przewodnik po komunikatach błędów i ostrzeżeniach modułu.
Czytaj dalej
Sprawdzone w kodzie źródłowym modułu (wersja 20.0) i w podlinkowanych źródłach
Źródła
- Kod modułu: flexigo_gdpr_toolkit 20.0 (bd76c09c): views/gdpr_menu_views.xml
- Kod modułu: flexigo_gdpr_toolkit 20.0 (bd76c09c): data/gdpr_cron_data.xml
- apps.odoo.com/apps/modules/20.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/19.0/flexigo_gdpr_toolkit
- flexigotech.com/en/services.html
- flexigotech.com/precios.html