

 Español
 English
 Català
 Deutsch
 Français
 Italiano
 Nederlands
 Polski
O que o módulo cobre segundo a documentação
O README organiza o GDPR Compliance Suite em seis blocos. Antes de decidir, vale a pena ver se precisa dos seis ou apenas de alguns:
- Records of Processing Activities (RoPA): o README apresenta-o como o registo do Art. 30.
- Data Subject Rights Requests (DSAR): pedidos dos artigos 15 a 21, entre eles acesso e apagamento.
- Personal Data Breach Log: artigos 33 e 34, com uma contagem decrescente de 72 horas em tempo real.
- Data Protection Impact Assessment (DPIA): Art. 35, seguindo o WP248 rev.01.
- Retention Management: Art. 5(1)(e), com avisos automáticos de expiração.
- Compliance Dashboard: um resumo de KPI em tempo real de todas as obrigações em aberto.
Como quadro de referência, a documentação cita o RGPD (EU) 2016/679, a LOPDGDD 3/2018 (Espanha / AEPD), as EDPB Guidelines 9/2022 (para pontuar o risco das violações) e o EDPB WP248 rev.01 (a regra dos nove critérios da AIPD). É a base em que o módulo assenta, não um parecer jurídico sobre o seu caso.
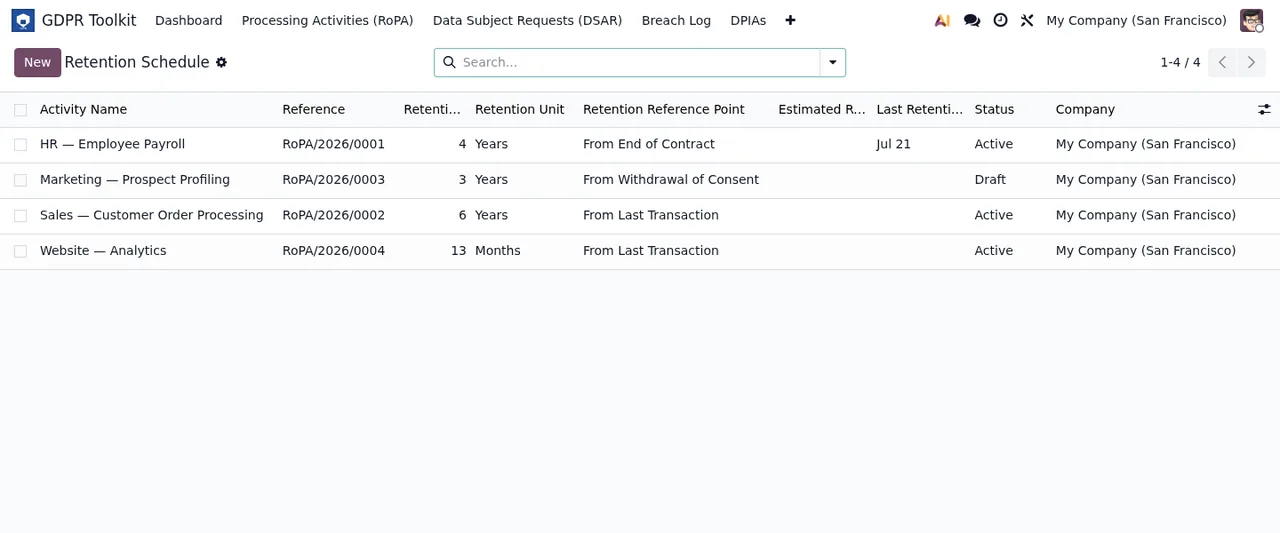
GDPR Toolkit › Retention Schedule, com a referência RoPA, o período de conservação, o ponto de referência e o estado de cada atividade.Ideias erradas antes de o instalar
«Basta instalá-lo para cumprir o RGPD»
O módulo dá-lhe onde registar e como acompanhar cada obrigação, mas o conteúdo é seu. O README refere os campos obrigatórios do Art. 30: finalidades, fundamento jurídico e categorias de titulares, entre outros. Que finalidade ou que fundamento jurídico tem cada tratamento não é o módulo que decide. O que faz é guardar um histórico de versões imutável: cada gravação cria um instantâneo JSON. E pode exportar o registo para PDF (Odoo QWeb) ou para Excel (openpyxl, com várias folhas).
«Só serve se for responsável pelo tratamento»
O registo tem modo duplo: responsável (Controller, Art. 30(1)) e subcontratante (Processor, Art. 30(2)). Se a sua empresa trata dados por conta de clientes além dos seus próprios, o módulo contempla os dois papéis.
«Os pedidos de direitos continuam a ser geridos por e-mail»
O módulo inclui um portal público em /my/privacy-rights com honeypot e limitação de pedidos, e um acompanhamento anónimo do estado em /my/privacy-rights/status/<token>. Contempla seis tipos de pedido, entre eles acesso (Art. 15), retificação (Art. 16) e apagamento (Art. 17). Calcula automaticamente o prazo de um mês de calendário do Art. 12(3) e permite uma prorrogação de um mês com acompanhamento da notificação do Art. 12(3) segundo parágrafo. Na lista, cada pedido tem um nível de urgência por cores: overdue, urgent ou normal. Os estados avançam num só sentido e começam por received, in_review e identity_verified. Para a portabilidade, exporta em JSON ou CSV com uma deteção suave dos módulos hr e sale.
«Uma violação mal registada resolve-se apagando-a»
No registo de violações nada se apaga: os registos são imutáveis e arquivar exige um utilizador Admin e um motivo obrigatório. A contagem decrescente de 72 horas (Art. 33(1)) é um componente OWL em direto que se atualiza sem recarregar a página. O risco é pontuado com a matriz das EDPB Guidelines 9/2022, impacto vezes probabilidade numa escala de 1 a 5, e as violações de risco alto ou crítico recebem automaticamente a marca do Art. 34. Também guarda a data de notificação à autoridade de controlo, com um campo para o número de referência.

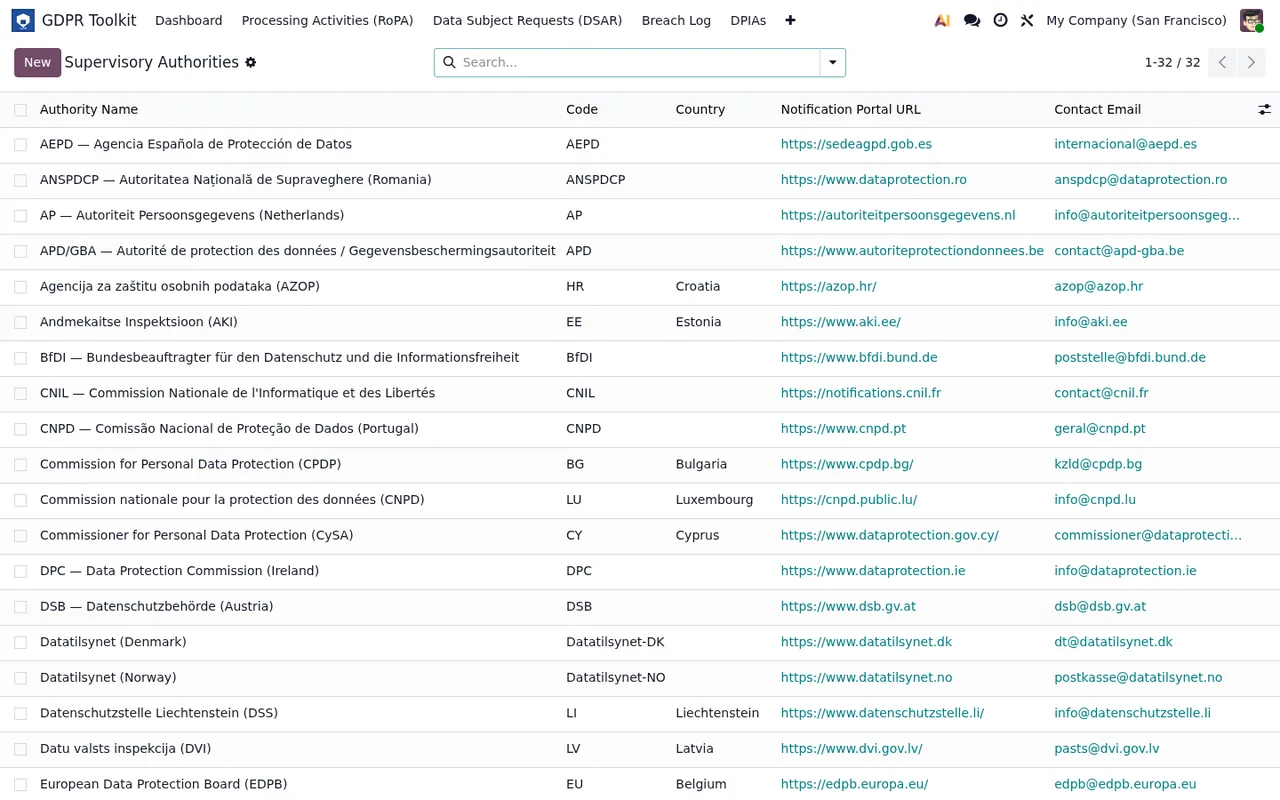
GDPR Toolkit › Supervisory Authorities: cada autoridade com o seu país, o portal de notificação e o e-mail de contacto.«A AIPD funciona à parte e não trava nada»
A AIPD está ligada ao registo. Cada atividade tem nove indicadores dos critérios WP248 que determinam se precisa de AIPD, e existe uma barreira de ativação: uma atividade não pode passar a Active sem uma AIPD aprovada, se esta for exigida. A própria AIPD segue um formulário WP248 em cinco passos que começa pela descrição e pela necessidade e proporcionalidade. Cada risco é registado como elemento com a sua pontuação antes e depois das medidas, e o risco residual é o nível mais alto após as medidas entre todos eles. Se esse risco residual for alto ou crítico, o módulo assinala a consulta prévia do Art. 36. A aprovação vai de draft para in_review e daí para approved ou rejected, e a AIPD exporta-se em PDF com o motor de relatórios QWeb.
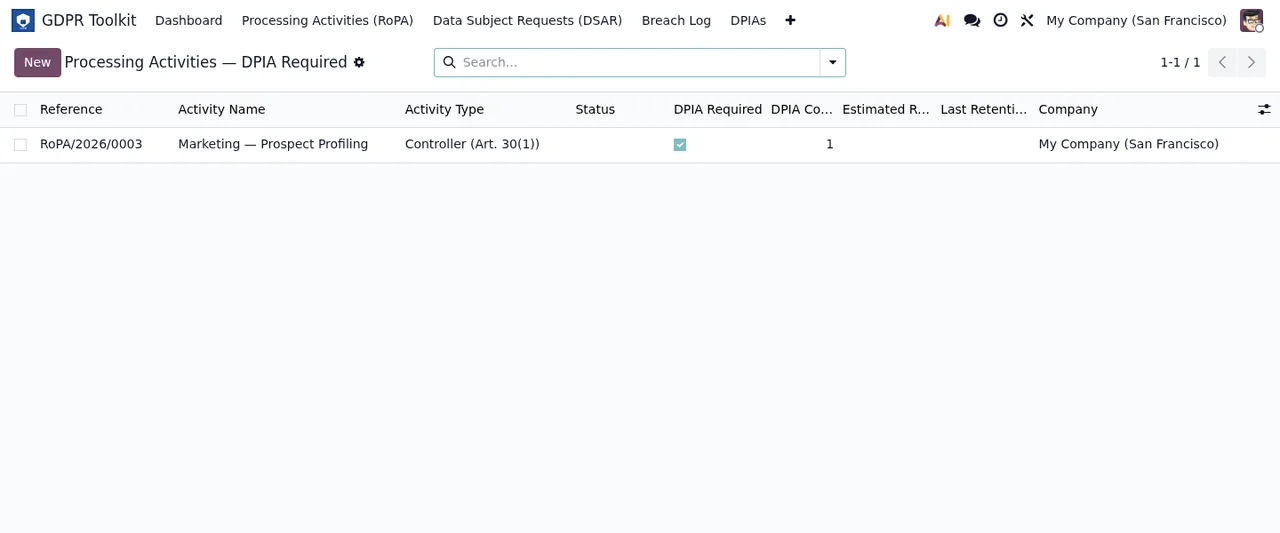
GDPR Toolkit › Processing Activities com o filtro de DPIA obrigatória: aparece uma atividade de marketing como responsável, com a caixa DPIA assinalada, na empresa My Company (San Francisco).«Se deixar de pagar o serviço, perco os meus dados»
O GDPR Compliance Suite é um módulo com serviço local do FlexigoTech Cloud. Sem subscrição, ou com o serviço suspenso, para o que a subscrição fornece, mas os dados ficam no seu Odoo.
O que ter pronto antes de o instalar
- Uma base de dados Odoo 17, 18, 19 ou 20, que são as versões em que está publicado.
- Saber se a sua empresa atua como responsável, como subcontratante ou nos dois papéis, para usar o modo adequado.
- A sua lista de atividades de tratamento com as finalidades, o fundamento jurídico e as categorias de titulares.
- Quem terá o perfil Admin, porque arquivar uma violação o exige, juntamente com um motivo.
- Que módulos tem instalados entre hr e sale, já que a exportação de portabilidade os deteta.
Se já decidiu e quer ver o que preencher no primeiro dia, tem tudo na implementação do GDPR Compliance Suite.
Em que versão do Odoo e como se compra
No Odoo Apps custa 9 € sem IVA, pagamento único por versão do Odoo, para 17, 18, 19 e 20; o serviço local custa 29 €/mês ou 290 €/ano sem IVA (Pro: 58 €/mês ou 580 €/ano). Se comprar na Odoo App Store, cada versão do Odoo compra-se lá; se comprar em flexigotech.com, com a subscrição o módulo para as novas versões do Odoo está incluído. Se pensa atualizar de versão em breve, tenha isso em conta ao escolher onde comprar. Tem os detalhes na página do módulo e na página do Odoo Apps.
Como a FlexigoTech o pode ajudar
Na FlexigoTech implementamos Odoo 17, 18, 19 e 20 e desenvolvemos conectores e integrações à medida. Se quiser ver, antes de comprar, que menus acrescenta e por onde passa cada registo, comece por como funciona o GDPR Compliance Suite por dentro; se precisar que se integre com o resto do seu Odoo, analisamos isso consigo.
Continue a ler
Verificado no código do módulo (versão 20.0) e nas fontes indicadas
Fontes
- Código do módulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): README.rst
- apps.odoo.com/apps/modules/20.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/19.0/flexigo_gdpr_toolkit
- flexigotech.com/en/services.html
- flexigotech.com/precios.html