

 Español
 English
 Català
 Deutsch
 Français
 Italiano
 Nederlands
 Polski
Como ler uma mensagem do módulo
Neste módulo, a maioria das mensagens indica que a ação está reservada a uma função (GDPR Managers ou Odoo Administrators). As do registo de auditoria, pelo contrário, não referem nenhuma função: avisam que essas entradas são permanentes e imutáveis e não se podem apagar nem modificar. Outras explicam que uma ação não pode ser feita com esse registo (apagá-lo, fazer recuar o estado) ou que falta um passo prévio. Outras pedem um dado obrigatório ou travam uma regra, como a de uma só configuração por empresa.
Se quiser ver primeiro que menus e registos o módulo acrescenta, tem tudo em como funciona o GDPR Compliance Suite por dentro. Aqui vamos às mensagens.
O caso: uma empresa percorre o módulo do início ao fim
Exemplo Caso ilustrativo: a empresa e os seus dados são inventados para explicar o fluxo.
A Cerâmicas Alba é uma empresa inventada que acabou de instalar o GDPR Compliance Suite no seu Odoo. A Marta, que conduz a implementação, percorre o fluxo completo com um utilizador de testes e depois com o da pessoa que atua como DPO. Estas são as mensagens que encontra, pela ordem em que lhe aparecem.
A configuração por empresa
A Marta cria uma configuração nova sem reparar que já existia uma, e o Odoo responde com Only one GDPR configuration record per company is allowed. A configuration already exists for company %(company)s. A leitura é direta: o módulo admite uma configuração por empresa e a da Cerâmicas Alba já existe, por isso trabalhe sobre essa.
Ativar uma atividade de tratamento que exige DPIA
Ao tentar ativar uma atividade de tratamento que requer avaliação de impacto, aparece Cannot activate processing activity "%(name)s": a DPIA is required but no approved DPIA is linked. Please complete and approve a DPIA first. O que fazer: o que diz a mensagem, concluir a DPIA, garantir que fica aprovada e associada a essa atividade, e voltar a ativar.
A Marta prepara a DPIA com o utilizador de testes e, ao enviá-la para revisão, recebe Only GDPR Managers can submit a DPIA for review. A aprovação e a rejeição também estão reservadas: Only GDPR Managers (acting as DPO) can approve a DPIA. e Only GDPR Managers (acting as DPO) can reject a DPIA. Muda para o utilizador com essa função. A DPO decide rejeitar uma primeira versão sem escrever nada e o módulo trava-a com DPO comments are required when rejecting a DPIA. Com o comentário escrito, a rejeição passa.
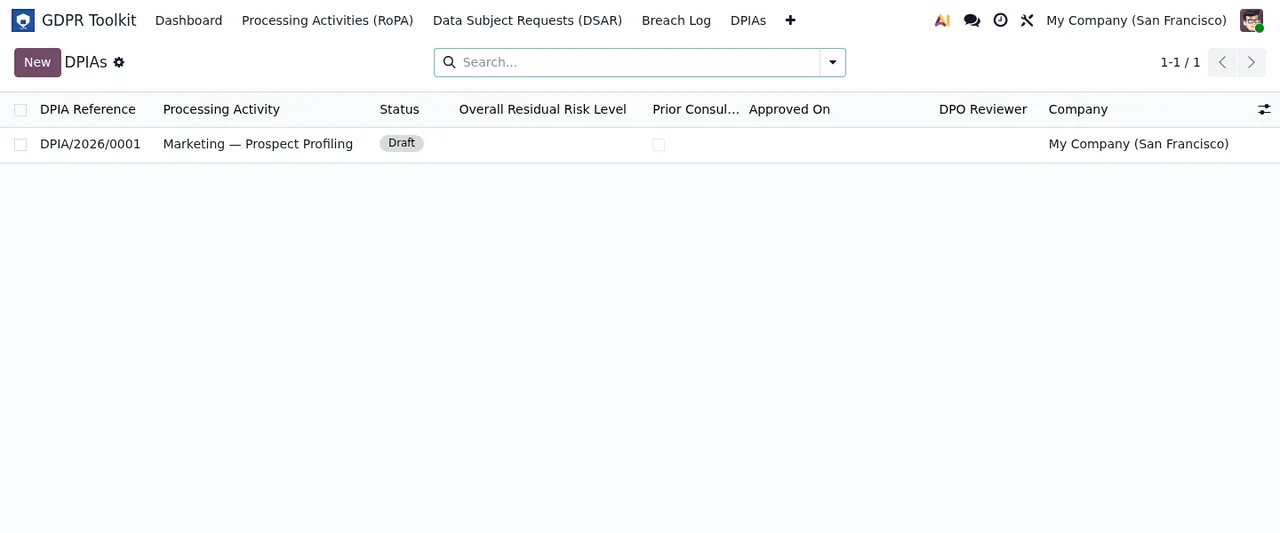
Borrador, com dados de demonstração.Um pedido de direitos que se complica
Chega um pedido de portabilidade (no módulo, um DSAR). A Marta tenta gerar logo a exportação e aparece Identity must be verified before generating a portability export. Primeiro é preciso deixar verificada a identidade do titular dos dados; depois, a exportação.
Enquanto trata o pedido surge-lhe também No Odoo contact linked to this DSAR. Please link a res.partner record first. O pedido não tem um contacto do Odoo associado e a mensagem pede para ligar um registo res.partner antes de continuar.
A Marta engana-se no estado e quer voltar ao anterior: DSAR status cannot be moved backwards. The audit trail must be append-only. O estado só avança. Depois tenta apagar um pedido duplicado: DSAR records cannot be deleted. Archive them instead (GDPR Manager / Admin only). Em vez de apagar, arquiva-se, e só um GDPR Manager ou um administrador o pode fazer.
Noutro pedido, que é de acesso, lança a verificação de conflitos de retenção e obtém Retention conflict check only applies to erasure requests. Essa verificação é só para pedidos de apagamento. E quando decide fechar um pedido como recusado sem o justificar, aparece Refusal justification is required before closing as refused. Escreve a justificação e fecha.
Uma violação registada por engano
Alguém da equipa regista uma violação duplicada. Ao apagá-la aparece Breach records are append-only and cannot be deleted. Only an Odoo Administrator can archive a breach record with a written reason. A Marta tenta arquivá-la com o seu utilizador e recebe Only Odoo Administrators can archive breach records. Tem de ser um administrador do Odoo a fazê-lo, com o motivo por escrito. O módulo tem ainda a mensagem Archive reason is required. para quando falta o motivo de arquivo.
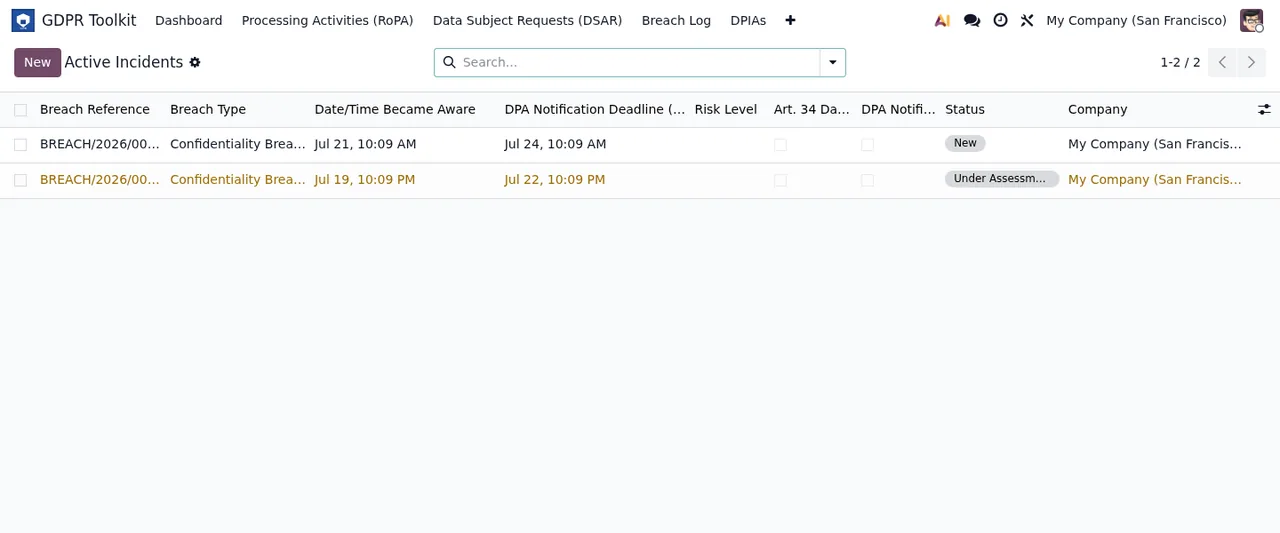
New e outra em Under Assessment, com dados de demonstração.Auditoria, histórico e atividades
Para limpar os testes, a Marta tenta apagar entradas do registo de auditoria: You do not have access rights to delete GDPR Audit Log records. They are permanent compliance records per Art. 5(2) GDPR accountability principle. Editá-las também não: You do not have access rights to modify GDPR Audit Log records. Audit log entries are immutable compliance records. Aqui a mensagem não pede nenhuma função: diz que são registos permanentes e imutáveis, por isso não conte apagá-los nem editá-los mudando de utilizador. Com o histórico passa-se o mesmo, com History records are immutable and cannot be deleted. They are part of the GDPR audit trail. e History records are immutable. E uma atividade de tratamento de teste também não se apaga: Processing activity records cannot be deleted to preserve the audit trail. Please archive the record instead. Arquiva-se.
Se uma ação estiver reservada sem mais detalhe, o texto é Only GDPR Managers can perform this action.
Exportar para Excel
No fim, a Marta quer exportar o registo para Excel e aparece openpyxl is not installed. Please install it via pip to use Excel export. Como indica a mensagem, é preciso instalar o openpyxl com pip para poder usar a exportação para Excel. Outro aviso do módulo é No processing activities found for this company., que diz que não encontra atividades de tratamento para essa empresa.

Outras mensagens que pedem um motivo
Fora do caso ficam três validações que convém conhecer antes de aparecerem. Ao prorrogar um prazo, Extension reason is required when extending the deadline. Ao prorrogar uma retenção, o módulo pede duas coisas: Extension justification is required when extending retention. e New retention end date is required when extending retention. Nos três casos, preencha o dado que a mensagem refere e repita a ação.
O que aprender com o caso
- Antes de começar, decida quem terá a função
GDPR Managerse quem é administrador do Odoo: várias mensagens reservam ações a um ou a outro. - As entradas do registo de auditoria e do histórico não se apagam nem se modificam, com nenhum utilizador segundo as suas mensagens; violações, pedidos e atividades arquivam-se em vez de se apagarem.
- Tenha à mão os motivos por escrito: rejeitar uma DPIA, fechar como recusado, prorrogar prazos ou retenções e arquivar pedem-nos.
- Respeite a ordem que as mensagens marcam: DPIA aprovada antes de ativar, identidade verificada antes de exportar, contacto associado antes de continuar.
- Para exportar para Excel é preciso o
openpyxl, instalado com pip.
As definições e estados da primeira semana estão no arranque do GDPR Compliance Suite.
Como a FlexigoTech o ajuda
A FlexigoTech implementa Odoo 17, 18, 19 e 20 e desenvolve conectores e integrações à medida, por isso podemos ajudar a distribuir as funções e preparar a instalação antes de a sua equipa começar a trabalhar com o módulo. O módulo custa 9 € sem IVA por versão do Odoo, pagamento único, para 17, 18, 19 e 20, e o serviço local contrata-se à parte (29 €/mês ou 290 €/ano sem IVA). Todo o detalhe está na página do GDPR Compliance Suite.
Continue a ler
Verificado no código do módulo (versão 20.0) e nas fontes indicadas
Fontes
- Código do módulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_audit_log.py
- Código do módulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_breach.py
- Código do módulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_config.py
- Código do módulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_dpia.py
- Código do módulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_dsar.py
- Código do módulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_processing_activity.py
- Código do módulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_retention.py
- Código do módulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): wizard/gdpr_breach_archive_wizard.py
- Código do módulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): wizard/gdpr_portability_export_wizard.py
- Código do módulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): wizard/gdpr_ropa_export_wizard.py
- apps.odoo.com/apps/modules/20.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/19.0/flexigo_gdpr_toolkit
- flexigotech.com/en/services.html
- flexigotech.com/precios.html