

 English
 Català
 Deutsch
 Français
 Português
 Italiano
 Nederlands
 Polski
Qué cubre el módulo según su documentación
El README organiza GDPR Compliance Suite en seis bloques. Antes de decidir, conviene ver si los seis te sirven o solo alguno:
- Records of Processing Activities (RoPA): el README lo presenta como el registro del Art. 30.
- Data Subject Rights Requests (DSAR): solicitudes de los artículos 15 a 21, entre ellas acceso y supresión.
- Personal Data Breach Log: artículos 33 y 34, con una cuenta atrás de 72 horas en tiempo real.
- Data Protection Impact Assessment (DPIA): Art. 35, siguiendo WP248 rev.01.
- Retention Management: Art. 5(1)(e), con avisos automáticos de caducidad.
- Compliance Dashboard: un resumen de KPI en tiempo real de todas las obligaciones abiertas.
Como marco de referencia, la documentación cita el GDPR (EU) 2016/679, la LOPDGDD 3/2018 (España / AEPD), las EDPB Guidelines 9/2022 (para puntuar el riesgo de las brechas) y EDPB WP248 rev.01 (la regla de los nueve criterios de la DPIA). Es lo que el módulo toma como base, no una opinión legal sobre tu caso.
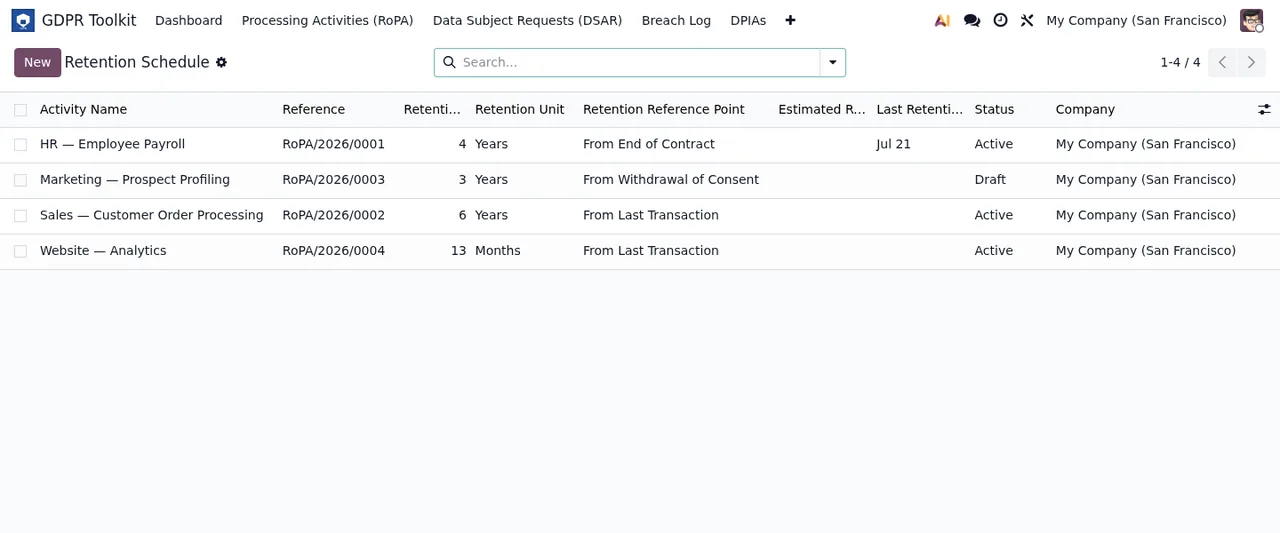
GDPR Toolkit › Retention Schedule, con la referencia RoPA, el periodo de retención, el punto de referencia y el estado de cada actividad.Ideas equivocadas antes de instalarlo
«Con instalarlo ya cumplo el RGPD»
El módulo te da dónde registrar y cómo seguir cada obligación, pero el contenido lo pones tú. El README habla de los campos obligatorios del Art. 30: finalidades, base jurídica y categorías de interesados, entre otros. Qué finalidad o qué base jurídica tiene cada tratamiento no lo decide el módulo. Lo que sí hace es guardar un historial de versiones inmutable: cada guardado crea una instantánea JSON. Y puedes exportar el registro a PDF (Odoo QWeb) o a Excel (openpyxl, con varias hojas).
«Solo sirve si eres responsable del tratamiento»
El registro tiene modo dual: responsable (Controller, Art. 30(1)) y encargado (Processor, Art. 30(2)). Si tu empresa trata datos por cuenta de clientes además de los suyos propios, el módulo contempla los dos papeles.
«Las solicitudes de derechos se siguen llevando por correo»
El módulo trae un portal público en /my/privacy-rights con honeypot y limitación de peticiones, y un seguimiento anónimo del estado en /my/privacy-rights/status/<token>. Contempla seis tipos de solicitud, entre ellos acceso (Art. 15), rectificación (Art. 16) y supresión (Art. 17). Calcula automáticamente el plazo de un mes natural del Art. 12(3) y permite una prórroga de un mes con seguimiento de la notificación del Art. 12(3) párrafo segundo. En la lista, cada solicitud lleva un nivel de urgencia por colores: overdue, urgent o normal. Los estados avanzan en un solo sentido y empiezan por received, in_review e identity_verified. Para la portabilidad, exporta en JSON o CSV con una detección suave de los módulos hr y sale.
«Una brecha mal registrada se arregla borrándola»
En el registro de brechas no se borra nada: los registros son inmutables y archivar exige un usuario Admin y un motivo obligatorio. La cuenta atrás de 72 horas (Art. 33(1)) es un componente OWL en vivo que se actualiza sin recargar la página. El riesgo se puntúa con la matriz de las EDPB Guidelines 9/2022, impacto por probabilidad en una escala de 1 a 5, y las brechas de riesgo alto o crítico reciben automáticamente la marca del Art. 34. También guarda la fecha de notificación a la autoridad de control con un campo para el número de referencia.

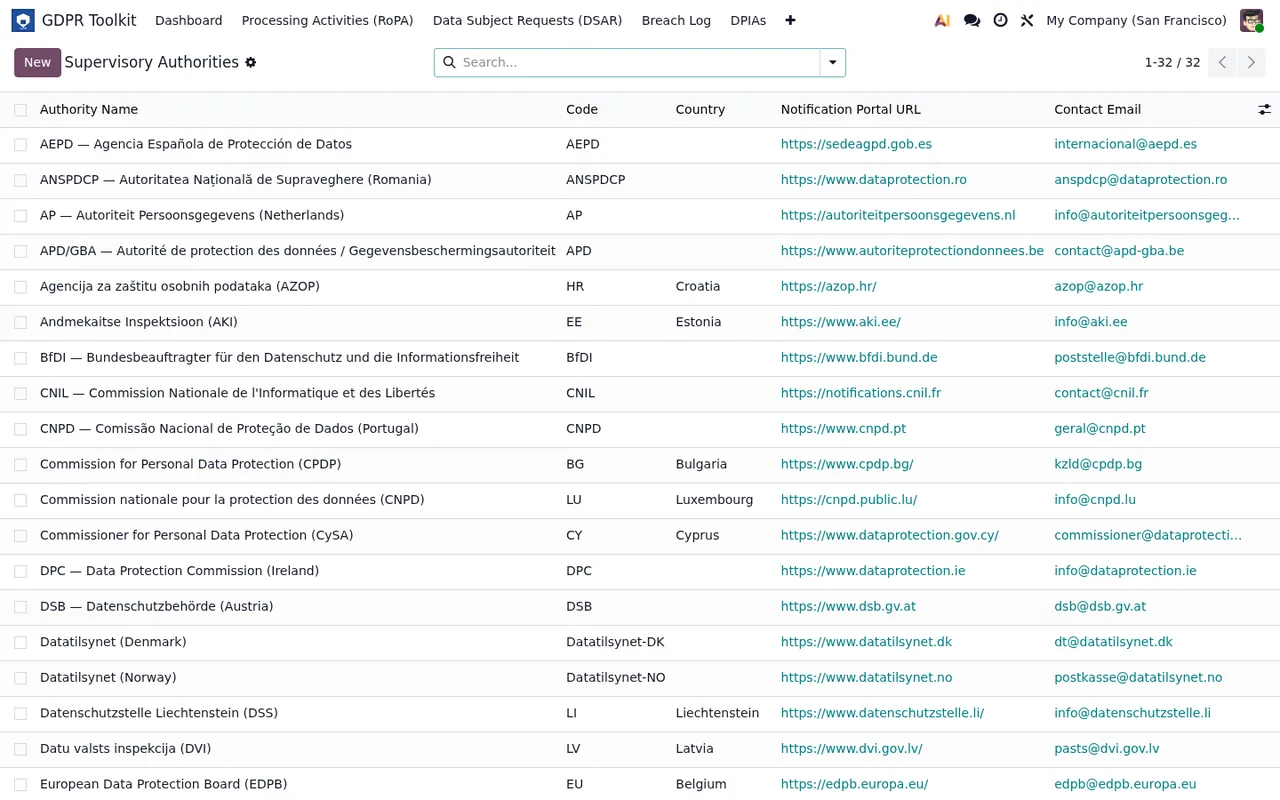
GDPR Toolkit › Supervisory Authorities: cada autoridad con su país, el portal de notificación y el correo de contacto.«La DPIA va por libre y no frena nada»
La DPIA está atada al registro. Cada actividad lleva nueve indicadores de los criterios WP248 que deciden si necesita DPIA, y existe una barrera de activación: una actividad no puede pasar a Active sin una DPIA aprobada si se le exige. La propia DPIA sigue un formulario WP248 en cinco pasos que empieza por la descripción y la necesidad y proporcionalidad. Cada riesgo se apunta como elemento con su puntuación antes y después de las medidas, y el riesgo residual es el nivel más alto tras las medidas entre todos ellos. Si ese residual es alto o crítico, el módulo marca la consulta previa del Art. 36. La aprobación va de draft a in_review y de ahí a approved o rejected, y la DPIA se exporta en PDF con el motor de informes QWeb.
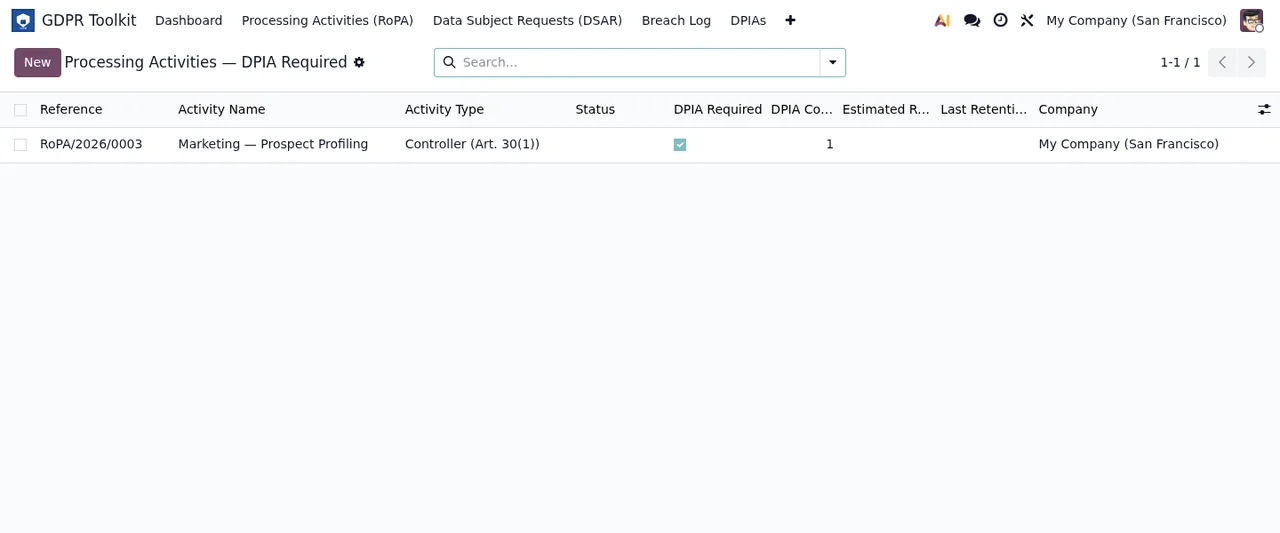
GDPR Toolkit › Processing Activities con el filtro de DPIA requerida: aparece una actividad de marketing como responsable, con la casilla DPIA marcada, en la empresa My Company (San Francisco).«Si dejo de pagar el servicio, pierdo mis datos»
GDPR Compliance Suite es un módulo con servicio local de FlexigoTech Cloud. Sin suscripción, o con el servicio suspendido, se para lo que da la suscripción, pero los datos se quedan en tu Odoo.
Qué tener listo antes de instalarlo
- Una base de Odoo 17, 18, 19 o 20, que son las versiones en las que está publicado.
- Saber si tu empresa actúa como responsable, como encargado o en los dos papeles, para usar el modo que corresponda.
- Tu lista de actividades de tratamiento con sus finalidades, base jurídica y categorías de interesados.
- Quién tendrá el perfil Admin, porque archivar una brecha lo exige junto con un motivo.
- Qué módulos tienes instalados entre hr y sale, ya que la exportación de portabilidad los detecta.
Si ya lo has decidido y quieres ver qué rellenar el primer día, lo tienes en la puesta en marcha de GDPR Compliance Suite.
En qué versión de Odoo y cómo se compra
En Odoo Apps cuesta 9 € sin IVA, pago único por versión de Odoo, para 17, 18, 19 y 20; el servicio local cuesta 29 €/mes o 290 €/año sin IVA (Pro: 58 €/mes o 580 €/año). Si compras en el Odoo App Store, cada versión de Odoo se compra allí; si lo compras en flexigotech.com, con la suscripción el módulo para las versiones nuevas de Odoo va incluido. Si piensas subir de versión pronto, tenlo en cuenta al elegir dónde comprar. Tienes los detalles en la página del módulo y en la ficha de Odoo Apps.
Cómo te ayuda FlexigoTech
En FlexigoTech implantamos Odoo 17, 18, 19 y 20 y desarrollamos conectores e integraciones a medida. Si quieres ver antes de comprar qué menús añade y qué recorre cada registro, empieza por cómo funciona GDPR Compliance Suite por dentro; si necesitas que encaje con el resto de tu Odoo, lo vemos contigo.
Sigue leyendo
Comprobado en el código del módulo (versión 20.0) y en las fuentes enlazadas
Fuentes
- Código del módulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): README.rst
- apps.odoo.com/apps/modules/20.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/19.0/flexigo_gdpr_toolkit
- flexigotech.com/en/services.html
- flexigotech.com/precios.html