

 Español
 English
 Català
 Deutsch
 Português
 Italiano
 Nederlands
 Polski
Ce que couvre le module selon sa documentation
Le README organise GDPR Compliance Suite en six blocs. Avant de vous décider, vérifiez si les six vous sont utiles ou seulement certains :
- Records of Processing Activities (RoPA) : le README le présente comme le registre de l'art. 30.
- Data Subject Rights Requests (DSAR) : demandes au titre des articles 15 à 21, dont l'accès et l'effacement.
- Personal Data Breach Log : articles 33 et 34, avec un compte à rebours de 72 heures en temps réel.
- Data Protection Impact Assessment (DPIA) : art. 35, selon le WP248 rev.01.
- Retention Management : art. 5(1)(e), avec des alertes automatiques d'expiration.
- Compliance Dashboard : une synthèse des KPI en temps réel de toutes les obligations ouvertes.
Comme cadre de référence, la documentation cite le RGPD (UE) 2016/679, la LOPDGDD 3/2018 (Espagne / AEPD), les EDPB Guidelines 9/2022 (pour noter le risque des violations) et l'EDPB WP248 rev.01 (la règle des neuf critères de l'AIPD). C'est la base sur laquelle s'appuie le module, pas un avis juridique sur votre situation.
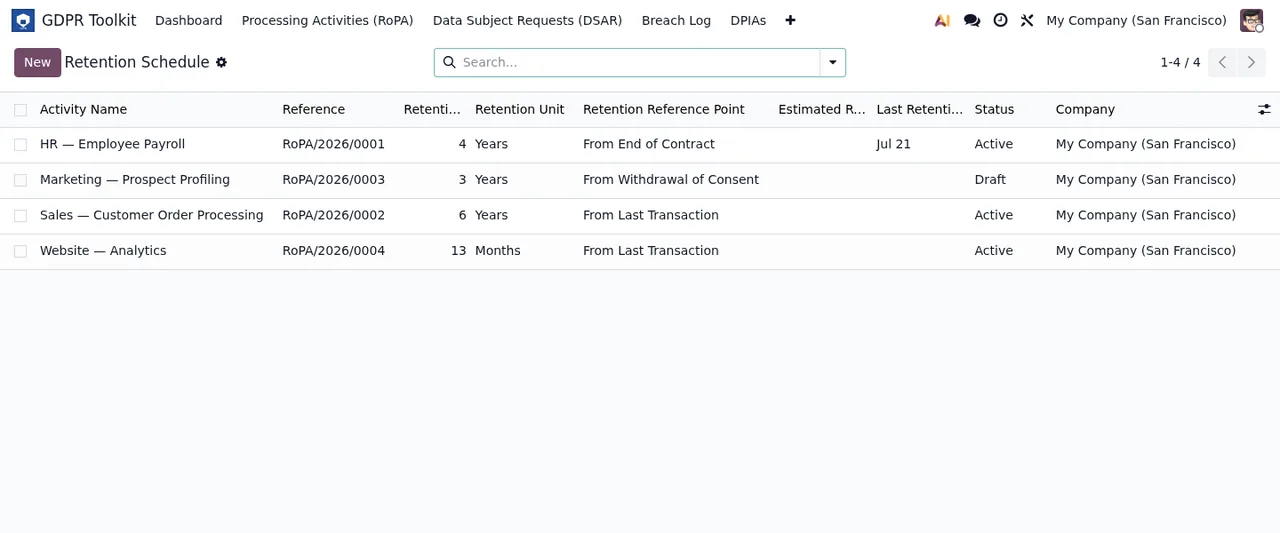
GDPR Toolkit › Retention Schedule, avec la référence RoPA, la durée de conservation, le point de référence et le statut de chaque activité.Idées reçues avant de l'installer
« Il suffit de l'installer pour être conforme au RGPD »
Le module vous donne un endroit où consigner chaque obligation et un moyen de la suivre, mais c'est vous qui fournissez le contenu. Le README mentionne les champs obligatoires de l'art. 30 : finalités, base juridique et catégories de personnes concernées, entre autres. La finalité ou la base juridique de chaque traitement, ce n'est pas le module qui la décide. Ce qu'il fait, en revanche, c'est conserver un historique de versions immuable : chaque enregistrement crée un instantané JSON. Et vous pouvez exporter le registre en PDF (Odoo QWeb) ou en Excel (openpyxl, sur plusieurs feuilles).
« Il ne sert que si vous êtes responsable du traitement »
Le registre fonctionne en mode double : responsable (Controller, art. 30(1)) et sous-traitant (Processor, art. 30(2)). Si votre entreprise traite des données pour le compte de clients en plus des siennes, le module prend en charge les deux rôles.
« Les demandes d'exercice des droits se gèrent toujours par e-mail »
Le module inclut un portail public sur /my/privacy-rights avec honeypot et limitation du nombre de requêtes, ainsi qu'un suivi anonyme du statut sur /my/privacy-rights/status/<token>. Il prévoit six types de demande, dont l'accès (art. 15), la rectification (art. 16) et l'effacement (art. 17). Il calcule automatiquement le délai d'un mois calendaire de l'art. 12(3) et permet une prolongation d'un mois avec suivi de la notification prévue au deuxième alinéa de l'art. 12(3). Dans la liste, chaque demande porte un niveau d'urgence par couleur : overdue, urgent ou normal. Les statuts avancent dans un seul sens et commencent par received, in_review et identity_verified. Pour la portabilité, il exporte en JSON ou CSV avec une détection souple des modules hr et sale.
« Une violation mal enregistrée se corrige en la supprimant »
Dans le registre des violations, rien ne se supprime : les enregistrements sont immuables et l'archivage exige un utilisateur Admin et un motif obligatoire. Le compte à rebours de 72 heures (art. 33(1)) est un composant OWL en direct qui se met à jour sans recharger la page. Le risque est noté avec la matrice des EDPB Guidelines 9/2022, impact multiplié par probabilité sur une échelle de 1 à 5, et les violations à risque élevé ou critique reçoivent automatiquement le marquage de l'art. 34. Il enregistre aussi la date de notification à l'autorité de contrôle, avec un champ pour le numéro de référence.

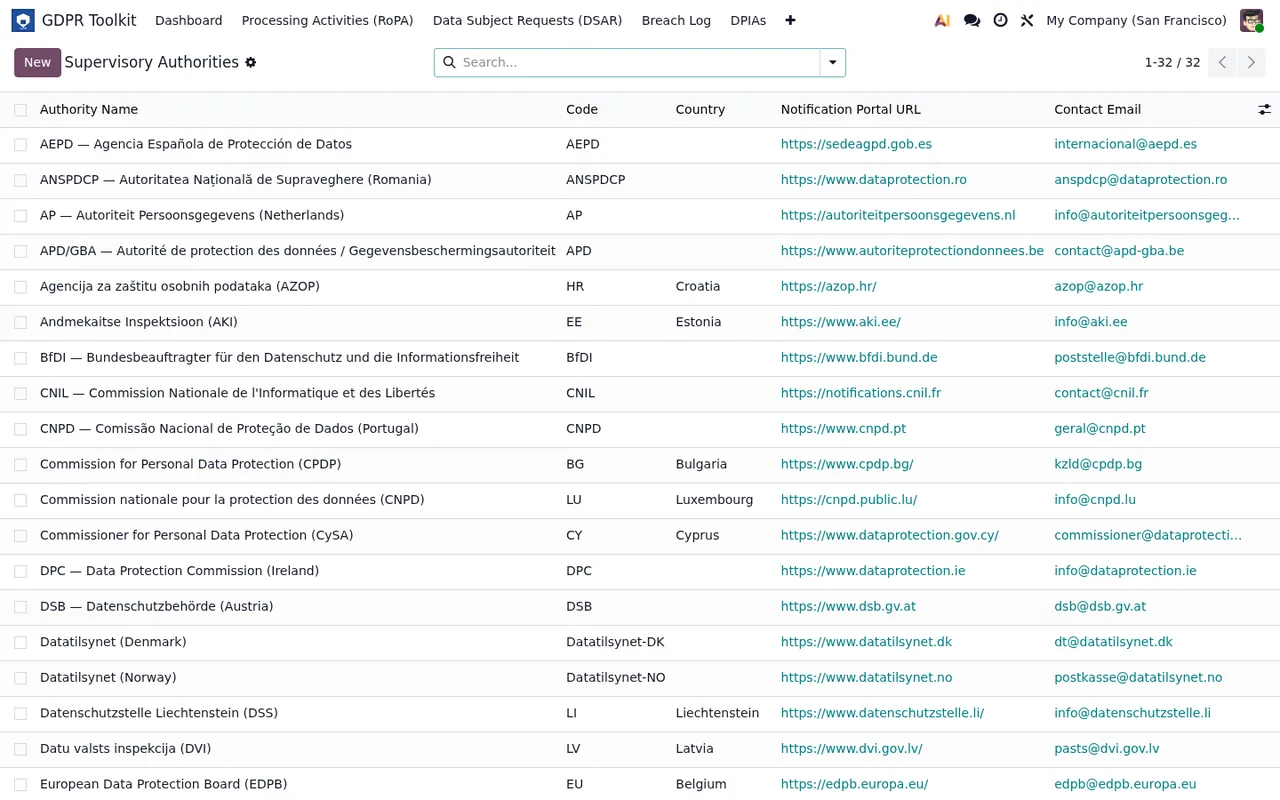
GDPR Toolkit › Supervisory Authorities : chaque autorité avec son pays, son portail de notification et son e-mail de contact.« L'AIPD vit à part et ne bloque rien »
L'AIPD est liée au registre. Chaque activité comporte neuf indicateurs correspondant aux critères WP248 qui déterminent si elle nécessite une AIPD, et il existe une barrière d'activation : une activité ne peut pas passer à Active sans AIPD approuvée si celle-ci est exigée. L'AIPD elle-même suit un formulaire WP248 en cinq étapes qui commence par la description puis la nécessité et la proportionnalité. Chaque risque est saisi comme un élément avec sa note avant et après mesures, et le risque résiduel correspond au niveau le plus élevé après mesures parmi tous. Si ce risque résiduel est élevé ou critique, le module signale la consultation préalable de l'art. 36. L'approbation passe de draft à in_review, puis à approved ou rejected, et l'AIPD s'exporte en PDF avec le moteur de rapports QWeb.
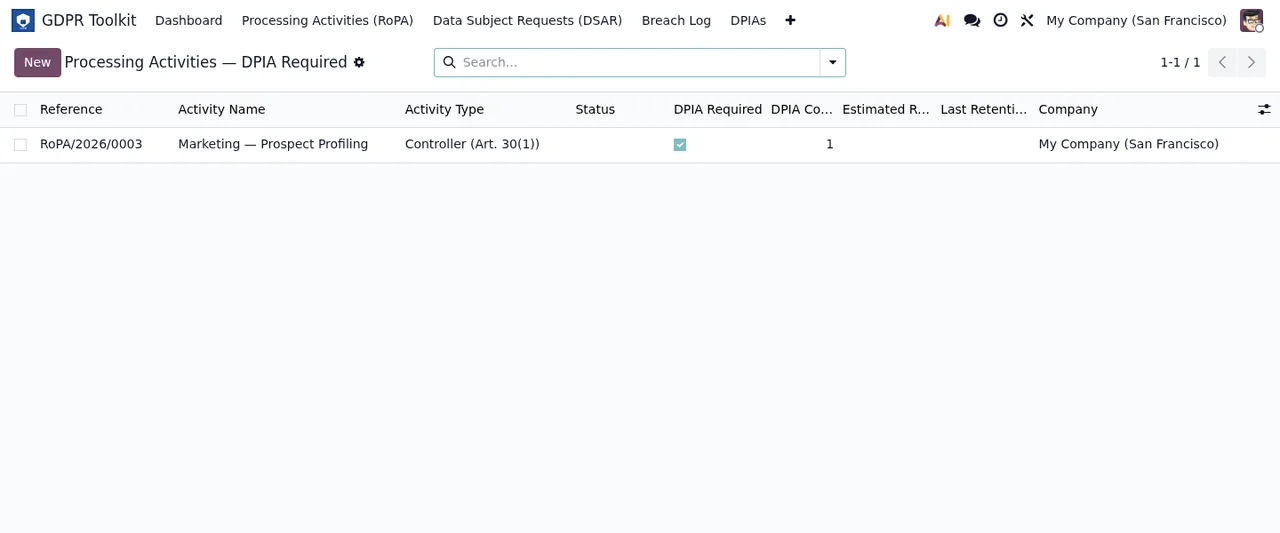
GDPR Toolkit › Processing Activities avec le filtre AIPD requise : une activité marketing en tant que responsable apparaît, case DPIA cochée, dans la société My Company (San Francisco).« Si j'arrête de payer le service, je perds mes données »
GDPR Compliance Suite est un module avec un service local FlexigoTech Cloud. Sans abonnement, ou si le service est suspendu, ce qu'apporte l'abonnement s'arrête, mais les données restent dans votre Odoo.
Ce qu'il faut préparer avant de l'installer
- Une base Odoo 17, 18, 19 ou 20, les versions pour lesquelles il est publié.
- Savoir si votre entreprise agit comme responsable, comme sous-traitant ou dans les deux rôles, pour utiliser le mode adapté.
- Votre liste d'activités de traitement avec leurs finalités, leur base juridique et leurs catégories de personnes concernées.
- Qui aura le profil Admin, car l'archivage d'une violation l'exige, avec un motif.
- Lesquels des modules hr et sale sont installés chez vous, puisque l'export de portabilité les détecte.
Si votre choix est fait et que vous voulez savoir quoi remplir le premier jour, consultez la mise en route de GDPR Compliance Suite.
Quelle version d'Odoo et comment l'acheter
Sur Odoo Apps, il coûte 9 € HT, en paiement unique par version d'Odoo, pour 17, 18, 19 et 20 ; le service local coûte 29 €/mois ou 290 €/an HT (Pro : 58 €/mois ou 580 €/an). Si vous achetez sur l'Odoo App Store, chaque version d'Odoo s'y achète séparément ; si vous achetez sur flexigotech.com, le module pour les nouvelles versions d'Odoo est inclus dans l'abonnement. Si vous prévoyez une montée de version prochainement, tenez-en compte au moment de choisir où acheter. Tous les détails sont sur la page du module et sur la fiche Odoo Apps.
Comment FlexigoTech vous accompagne
Chez FlexigoTech, nous déployons Odoo 17, 18, 19 et 20 et développons des connecteurs et des intégrations sur mesure. Si vous voulez voir, avant d'acheter, quels menus il ajoute et par quelles étapes passe chaque enregistrement, commencez par le fonctionnement de GDPR Compliance Suite en détail ; si vous avez besoin qu'il s'intègre au reste de votre Odoo, nous l'étudions avec vous.
À lire aussi
Vérifié dans le code du module (version 20.0) et dans les sources citées
Sources
- Code du module : flexigo_gdpr_toolkit 20.0 (bd76c09c): README.rst
- apps.odoo.com/apps/modules/20.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/19.0/flexigo_gdpr_toolkit
- flexigotech.com/en/services.html
- flexigotech.com/precios.html