

 Español
 English
 Català
 Deutsch
 Français
 Português
 Nederlands
 Polski
Cosa copre il modulo secondo la documentazione
Il README organizza GDPR Compliance Suite in sei blocchi. Prima di decidere, conviene capire se ti servono tutti e sei o solo alcuni:
- Records of Processing Activities (RoPA): il README lo presenta come il registro dell'Art. 30.
- Data Subject Rights Requests (DSAR): richieste ai sensi degli articoli da 15 a 21, tra cui accesso e cancellazione.
- Personal Data Breach Log: articoli 33 e 34, con un conto alla rovescia di 72 ore in tempo reale.
- Data Protection Impact Assessment (DPIA): Art. 35, secondo WP248 rev.01.
- Retention Management: Art. 5(1)(e), con avvisi automatici di scadenza.
- Compliance Dashboard: un riepilogo di KPI in tempo reale di tutti gli obblighi aperti.
Come quadro di riferimento, la documentazione cita il GDPR (EU) 2016/679, la LOPDGDD 3/2018 (Spagna / AEPD), le EDPB Guidelines 9/2022 (per valutare il rischio delle violazioni) e EDPB WP248 rev.01 (la regola dei nove criteri della DPIA). È la base su cui si appoggia il modulo, non un parere legale sul tuo caso.
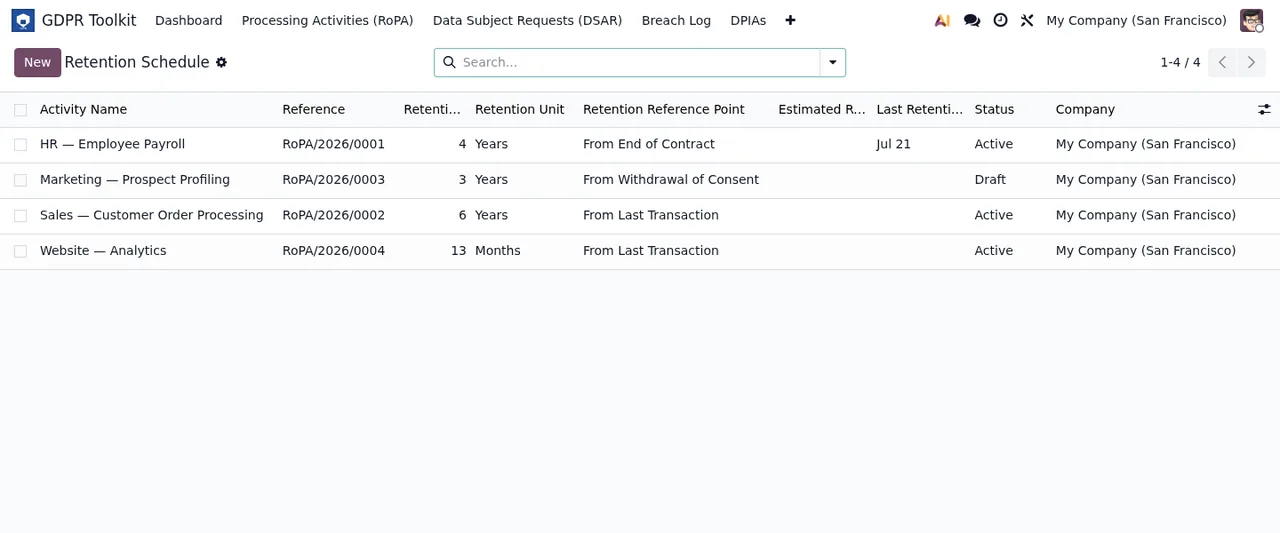
GDPR Toolkit › Retention Schedule, con il riferimento RoPA, il periodo di conservazione, il punto di riferimento e lo stato di ogni attività.Idee sbagliate prima di installarlo
«Basta installarlo e sono conforme al GDPR»
Il modulo ti dà dove registrare e come seguire ogni obbligo, ma i contenuti li inserisci tu. Il README parla dei campi obbligatori dell'Art. 30: finalità, base giuridica e categorie di interessati, tra gli altri. Quale finalità o quale base giuridica abbia ogni trattamento non lo decide il modulo. Quello che fa è conservare uno storico delle versioni immutabile: ogni salvataggio crea uno snapshot JSON. E puoi esportare il registro in PDF (Odoo QWeb) o in Excel (openpyxl, su più fogli).
«Serve solo se sei titolare del trattamento»
Il registro ha una modalità doppia: titolare (Controller, Art. 30(1)) e responsabile (Processor, Art. 30(2)). Se la tua azienda tratta dati per conto dei clienti oltre ai propri, il modulo prevede entrambi i ruoli.
«Le richieste degli interessati si gestiscono ancora via e-mail»
Il modulo include un portale pubblico su /my/privacy-rights con honeypot e limitazione delle richieste, e un monitoraggio anonimo dello stato su /my/privacy-rights/status/<token>. Prevede sei tipi di richiesta, tra cui accesso (Art. 15), rettifica (Art. 16) e cancellazione (Art. 17). Calcola automaticamente la scadenza di un mese di calendario dell'Art. 12(3) e consente una proroga di un mese, tracciando la comunicazione dell'Art. 12(3) secondo comma. Nell'elenco, ogni richiesta ha un livello di urgenza a colori: overdue, urgent o normal. Gli stati avanzano in una sola direzione e iniziano con received, in_review e identity_verified. Per la portabilità, esporta in JSON o CSV con un rilevamento soft dei moduli hr e sale.
«Una violazione registrata male si sistema cancellandola»
Nel registro delle violazioni non si cancella nulla: i record sono immutabili e per archiviare servono un utente Admin e un motivo obbligatorio. Il conto alla rovescia di 72 ore (Art. 33(1)) è un componente OWL dal vivo che si aggiorna senza ricaricare la pagina. Il rischio si valuta con la matrice delle EDPB Guidelines 9/2022, impatto per probabilità su una scala da 1 a 5, e le violazioni a rischio alto o critico ricevono automaticamente il contrassegno dell'Art. 34. Registra anche la data di notifica all'autorità di controllo, con un campo per il numero di riferimento.

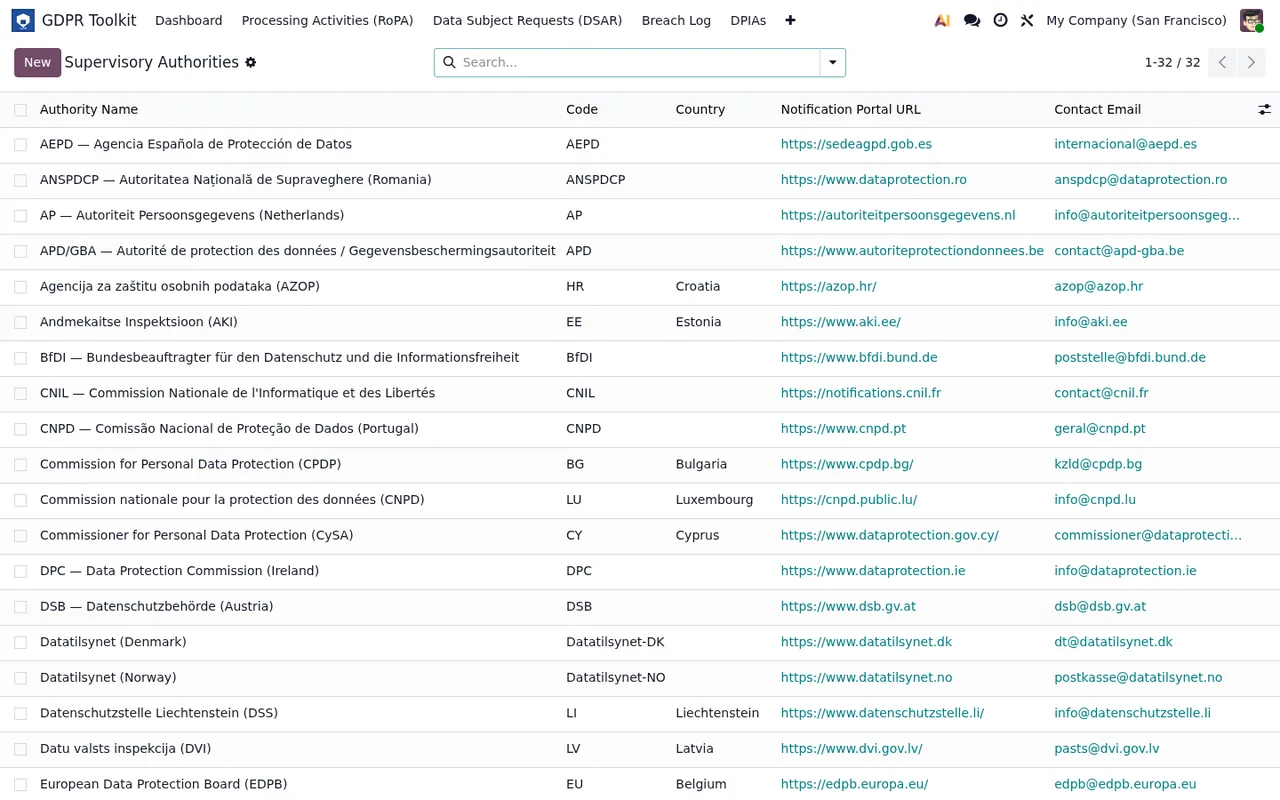
GDPR Toolkit › Supervisory Authorities: ogni autorità con il suo paese, il portale di notifica e l'e-mail di contatto.«La DPIA va per conto suo e non blocca niente»
La DPIA è legata al registro. Ogni attività ha nove indicatori dei criteri WP248 che stabiliscono se serve una DPIA, e c'è un blocco di attivazione: un'attività non può passare ad Active senza una DPIA approvata, se è richiesta. La DPIA stessa segue un modulo WP248 in cinque passaggi che parte dalla descrizione e da necessità e proporzionalità. Ogni rischio si registra come voce con il suo punteggio prima e dopo le misure, e il rischio residuo è il livello più alto dopo le misure tra tutte le voci. Se il residuo è alto o critico, il modulo segnala la consultazione preventiva dell'Art. 36. L'approvazione va da draft a in_review e da lì ad approved o rejected, e la DPIA si esporta in PDF con il motore di report QWeb.
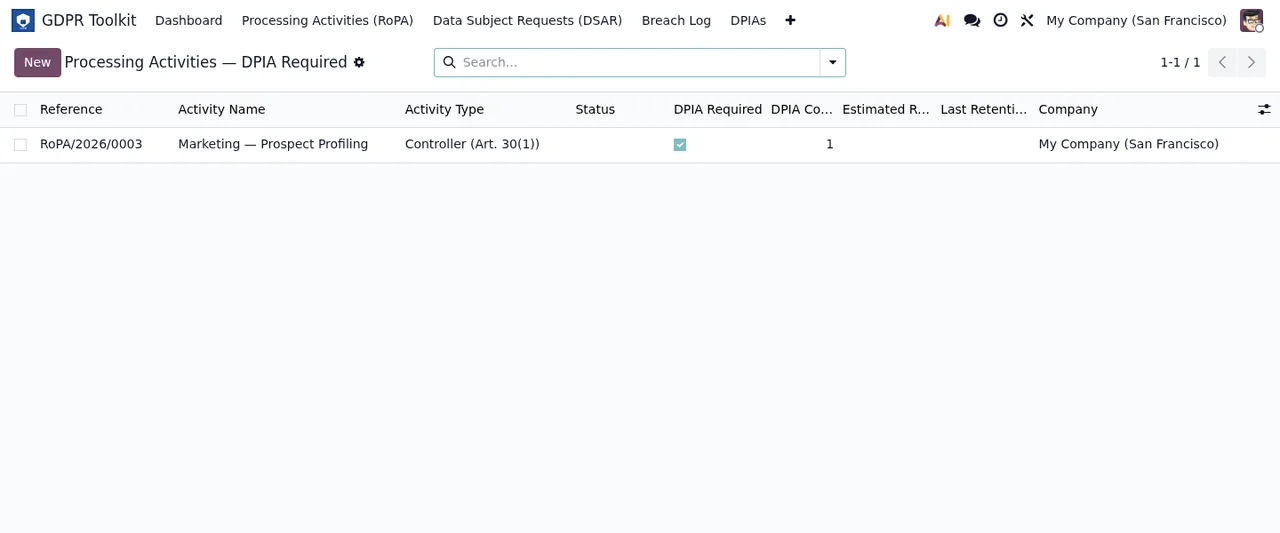
GDPR Toolkit › Processing Activities con il filtro DPIA richiesta: compare un'attività di marketing come titolare, con la casella DPIA spuntata, nell'azienda My Company (San Francisco).«Se smetto di pagare il servizio, perdo i miei dati»
GDPR Compliance Suite è un modulo con servizio locale di FlexigoTech Cloud. Senza abbonamento, o con il servizio sospeso, si ferma quello che fornisce l'abbonamento, ma i dati restano nel tuo Odoo.
Cosa preparare prima di installarlo
- Un database Odoo 17, 18, 19 o 20, cioè le versioni per cui è pubblicato.
- Sapere se la tua azienda agisce come titolare, come responsabile o in entrambi i ruoli, per usare la modalità giusta.
- L'elenco delle tue attività di trattamento con finalità, base giuridica e categorie di interessati.
- Chi avrà il profilo Admin, perché archiviare una violazione lo richiede insieme a un motivo.
- Quali moduli hai installato tra hr e sale, dato che l'esportazione per la portabilità li rileva.
Se hai già deciso e vuoi sapere cosa compilare il primo giorno, trovi tutto nella messa in funzione di GDPR Compliance Suite.
Per quale versione di Odoo e come si acquista
Su Odoo Apps costa 9 € IVA esclusa, pagamento unico per versione di Odoo, per 17, 18, 19 e 20; il servizio locale costa 29 €/mese o 290 €/anno IVA esclusa (Pro: 58 €/mese o 580 €/anno). Se acquisti sull'Odoo App Store, ogni versione di Odoo si compra lì; se lo acquisti su flexigotech.com, con l'abbonamento il modulo per le nuove versioni di Odoo è incluso. Se pensi di aggiornare presto la versione, tienine conto quando scegli dove comprare. Trovi i dettagli nella pagina del modulo e nella scheda di Odoo Apps.
Come ti aiuta FlexigoTech
In FlexigoTech implementiamo Odoo 17, 18, 19 e 20 e sviluppiamo connettori e integrazioni su misura. Se prima di acquistare vuoi vedere quali menu aggiunge e quali passaggi segue ogni record, parti da come funziona GDPR Compliance Suite dall'interno; se ti serve che si integri con il resto del tuo Odoo, lo vediamo insieme.
Continua a leggere
Verificato nel codice del modulo (versione 20.0) e nelle fonti collegate
Fonti
- Codice del modulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): README.rst
- apps.odoo.com/apps/modules/20.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/19.0/flexigo_gdpr_toolkit
- flexigotech.com/en/services.html
- flexigotech.com/precios.html