

 Español
 English
 Català
 Français
 Português
 Italiano
 Nederlands
 Polski
Was das Modul laut Dokumentation abdeckt
Die README gliedert GDPR Compliance Suite in sechs Bereiche. Prüfen Sie vor der Entscheidung, ob Sie alle sechs brauchen oder nur einige:
- Records of Processing Activities (RoPA): Die README beschreibt es als Verzeichnis nach Art. 30.
- Data Subject Rights Requests (DSAR): Anfragen nach Art. 15 bis 21, darunter Auskunft und Löschung.
- Personal Data Breach Log: Art. 33 und 34, mit einem 72-Stunden-Countdown in Echtzeit.
- Data Protection Impact Assessment (DPIA): Art. 35, nach WP248 rev.01.
- Retention Management: Art. 5(1)(e), mit automatischen Ablaufhinweisen.
- Compliance Dashboard: eine KPI-Übersicht in Echtzeit über alle offenen Pflichten.
Als Bezugsrahmen nennt die Dokumentation die DSGVO (EU) 2016/679, das LOPDGDD 3/2018 (Spanien / AEPD), die EDPB Guidelines 9/2022 (zur Risikobewertung von Datenpannen) und EDPB WP248 rev.01 (die Neun-Kriterien-Regel der DSFA). Darauf baut das Modul auf; es ist keine rechtliche Einschätzung Ihres Falls.
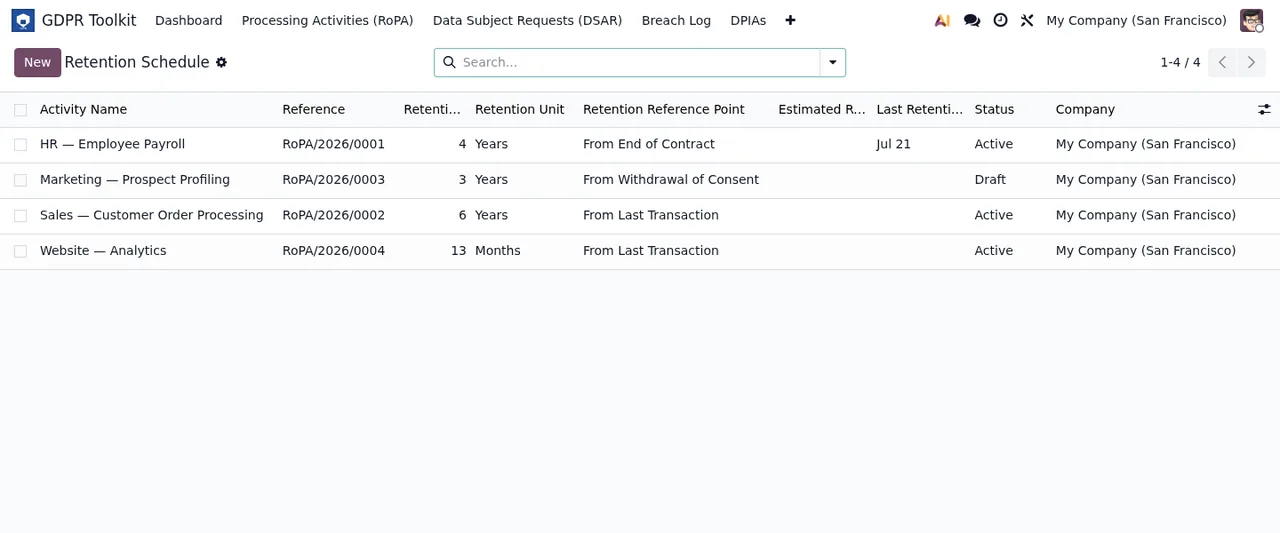
GDPR Toolkit › Retention Schedule mit RoPA-Referenz, Aufbewahrungsfrist, Bezugspunkt und Status jeder Tätigkeit.Falsche Annahmen vor der Installation
«Mit der Installation erfülle ich die DSGVO»
Das Modul gibt Ihnen einen Ort, um jede Pflicht zu erfassen, und eine Möglichkeit, sie zu verfolgen, aber den Inhalt liefern Sie. Die README nennt die Pflichtfelder nach Art. 30: unter anderem Zwecke, Rechtsgrundlage und Kategorien betroffener Personen. Welchen Zweck oder welche Rechtsgrundlage eine Verarbeitung hat, entscheidet nicht das Modul. Es führt aber eine unveränderliche Versionshistorie: Jedes Speichern erzeugt einen JSON-Snapshot. Außerdem können Sie das Verzeichnis als PDF (Odoo QWeb) oder Excel (openpyxl, mit mehreren Blättern) exportieren.
«Es nützt nur, wenn Sie Verantwortlicher sind»
Das Verzeichnis hat einen Dualmodus: Verantwortlicher (Controller, Art. 30(1)) und Auftragsverarbeiter (Processor, Art. 30(2)). Wenn Ihr Unternehmen neben eigenen Daten auch Daten im Auftrag von Kunden verarbeitet, deckt das Modul beide Rollen ab.
«Betroffenenanfragen laufen weiter per E-Mail»
Das Modul bringt ein öffentliches Portal unter /my/privacy-rights mit Honeypot und Rate-Limiting mit sowie eine anonyme Statusverfolgung unter /my/privacy-rights/status/<token>. Es unterstützt sechs Anfragetypen, darunter Auskunft (Art. 15), Berichtigung (Art. 16) und Löschung (Art. 17). Die Frist von einem Kalendermonat nach Art. 12(3) wird automatisch berechnet, und eine Verlängerung um einen Monat ist möglich, inklusive Nachverfolgung der Mitteilung nach dem zweiten Unterabsatz von Art. 12(3). In der Liste trägt jede Anfrage eine farbcodierte Dringlichkeitsstufe: overdue, urgent oder normal. Die Status laufen nur in eine Richtung und beginnen mit received, in_review und identity_verified. Für die Datenübertragbarkeit exportiert es als JSON oder CSV, mit sanfter Erkennung der Module hr und sale.
«Eine falsch erfasste Datenpanne lösche ich einfach»
Im Pannenregister wird nichts gelöscht: Die Datensätze sind unveränderlich, und Archivieren erfordert einen Admin-Benutzer und eine Pflichtbegründung. Der 72-Stunden-Countdown (Art. 33(1)) ist eine Live-OWL-Komponente, die sich ohne Neuladen der Seite aktualisiert. Das Risiko wird mit der Matrix der EDPB Guidelines 9/2022 bewertet, Auswirkung mal Wahrscheinlichkeit auf einer Skala von 1 bis 5, und Pannen mit hohem oder kritischem Risiko erhalten automatisch die Markierung nach Art. 34. Außerdem wird das Datum der Meldung an die Aufsichtsbehörde gespeichert, mit einem Feld für das Aktenzeichen.

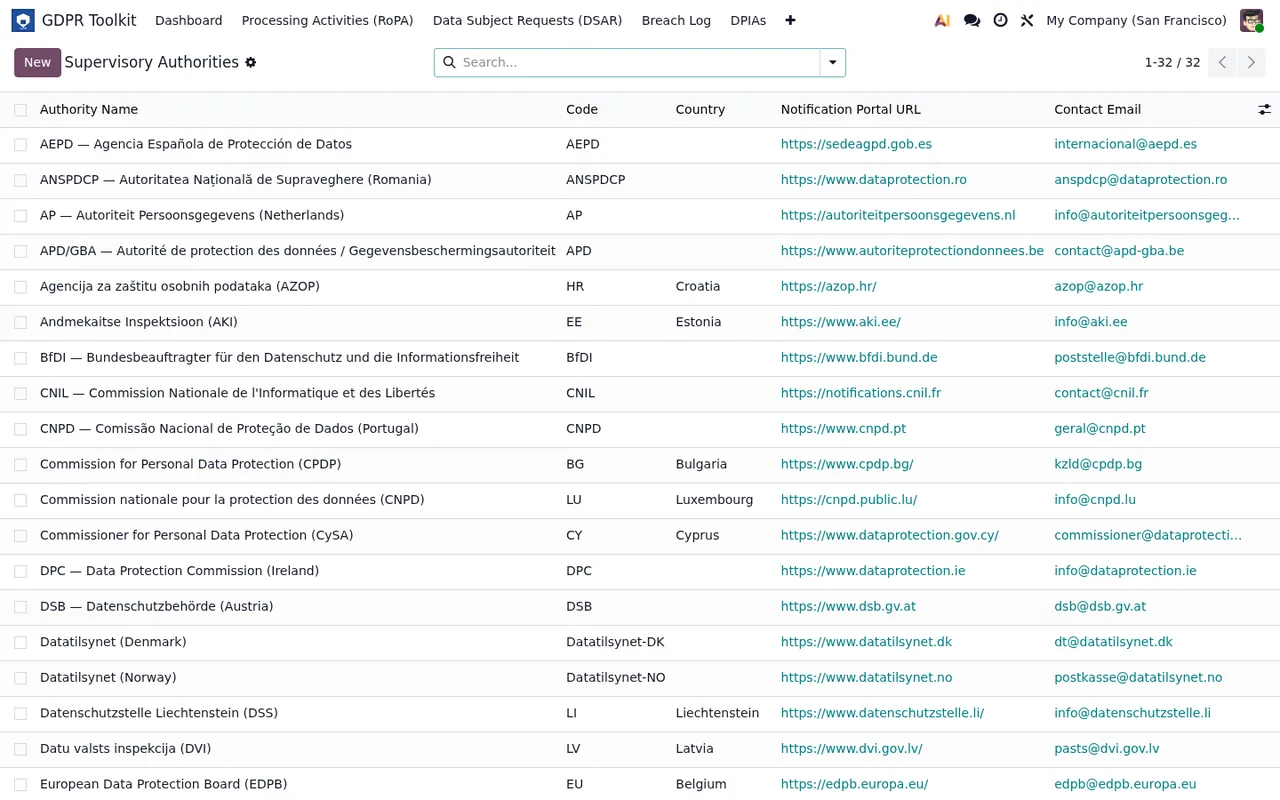
GDPR Toolkit › Supervisory Authorities: jede Behörde mit Land, Meldeportal und Kontakt-E-Mail.«Die DSFA läuft nebenher und bremst nichts»
Die DSFA ist an das Verzeichnis gekoppelt. Jede Tätigkeit hat neun Indikatoren nach den WP248-Kriterien, die bestimmen, ob eine DSFA nötig ist, und es gibt eine Aktivierungssperre: Eine Tätigkeit kann nicht auf Active gehen, wenn eine DSFA verlangt wird und keine genehmigte vorliegt. Die DSFA selbst folgt einem WP248-Formular in fünf Schritten, das mit der Beschreibung sowie Notwendigkeit und Verhältnismäßigkeit beginnt. Jedes Risiko wird als Element mit Bewertung vor und nach den Maßnahmen erfasst, und das Restrisiko ist die höchste Stufe nach Maßnahmen über alle Elemente. Ist dieses Restrisiko hoch oder kritisch, markiert das Modul die vorherige Konsultation nach Art. 36. Die Genehmigung läuft von draft zu in_review und dann zu approved oder rejected, und die DSFA wird über die QWeb-Berichts-Engine als PDF exportiert.
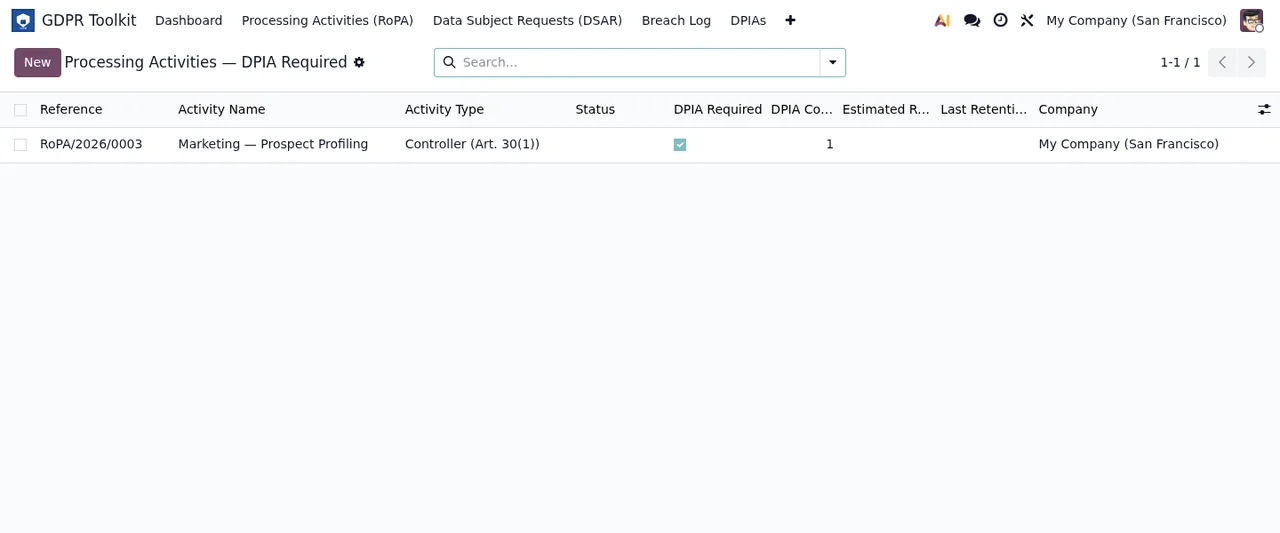
GDPR Toolkit › Processing Activities mit dem Filter erforderliche DSFA: eine Marketing-Tätigkeit als Verantwortlicher, DSFA-Checkbox angehakt, im Unternehmen My Company (San Francisco).«Wenn ich den Dienst nicht mehr bezahle, verliere ich meine Daten»
GDPR Compliance Suite ist ein Modul mit lokalem Dienst von FlexigoTech Cloud. Ohne Abonnement oder bei ausgesetztem Dienst stoppt, was das Abonnement liefert, aber die Daten bleiben in Ihrem Odoo.
Was vor der Installation bereitstehen sollte
- Eine Odoo-Datenbank in Version 17, 18, 19 oder 20, den Versionen, für die es veröffentlicht ist.
- Klarheit, ob Ihr Unternehmen als Verantwortlicher, als Auftragsverarbeiter oder in beiden Rollen handelt, damit Sie den passenden Modus nutzen.
- Ihre Liste der Verarbeitungstätigkeiten mit Zwecken, Rechtsgrundlage und Kategorien betroffener Personen.
- Wer das Admin-Profil erhält, denn das Archivieren einer Datenpanne erfordert es zusammen mit einer Begründung.
- Welche der Module hr und sale installiert sind, da der Übertragbarkeitsexport sie erkennt.
Wenn Sie sich schon entschieden haben und wissen möchten, was Sie am ersten Tag ausfüllen, finden Sie das in der Einrichtung von GDPR Compliance Suite.
Welche Odoo-Version und wie Sie es kaufen
In Odoo Apps kostet es 9 € zzgl. MwSt., als Einmalzahlung pro Odoo-Version, für 17, 18, 19 und 20; der lokale Dienst kostet 29 €/Monat oder 290 €/Jahr zzgl. MwSt. (Pro: 58 €/Monat oder 580 €/Jahr). Kaufen Sie im Odoo App Store, wird dort jede Odoo-Version einzeln gekauft; kaufen Sie auf flexigotech.com, ist das Modul für neue Odoo-Versionen im Abonnement enthalten. Wenn Sie bald ein Upgrade planen, berücksichtigen Sie das bei der Wahl. Details finden Sie auf der Modulseite und im Eintrag in Odoo Apps.
Wie FlexigoTech Sie unterstützt
Bei FlexigoTech implementieren wir Odoo 17, 18, 19 und 20 und entwickeln Konnektoren und individuelle Integrationen. Wenn Sie vor dem Kauf sehen möchten, welche Menüs es hinzufügt und welche Schritte jeder Datensatz durchläuft, beginnen Sie mit wie GDPR Compliance Suite intern funktioniert; wenn es zum Rest Ihres Odoo passen muss, schauen wir uns das gemeinsam mit Ihnen an.
Weiterlesen
Geprüft im Quellcode des Moduls (Version 20.0) und in den verlinkten Quellen
Quellen
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): README.rst
- apps.odoo.com/apps/modules/20.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/19.0/flexigo_gdpr_toolkit
- flexigotech.com/en/services.html
- flexigotech.com/precios.html