

 Español
 English
 Català
 Deutsch
 Français
 Português
 Italiano
 Nederlands
Co obejmuje moduł według dokumentacji
README dzieli GDPR Compliance Suite na sześć bloków. Zanim zdecydujesz, sprawdź, czy potrzebujesz wszystkich sześciu, czy tylko niektórych:
- Records of Processing Activities (RoPA): README przedstawia go jako rejestr z art. 30.
- Data Subject Rights Requests (DSAR): żądania z art. 15 do 21, m.in. dostęp i usunięcie danych.
- Personal Data Breach Log: art. 33 i 34, z odliczaniem 72 godzin w czasie rzeczywistym.
- Data Protection Impact Assessment (DPIA): art. 35, zgodnie z WP248 rev.01.
- Retention Management: art. 5(1)(e), z automatycznymi powiadomieniami o upływie terminu.
- Compliance Dashboard: zestawienie KPI w czasie rzeczywistym dla wszystkich otwartych obowiązków.
Jako ramy odniesienia dokumentacja podaje RODO (UE) 2016/679, LOPDGDD 3/2018 (Hiszpania / AEPD), EDPB Guidelines 9/2022 (do oceny ryzyka naruszeń) i EDPB WP248 rev.01 (zasada dziewięciu kryteriów DPIA). Na tym opiera się moduł; to nie jest opinia prawna o Twojej sytuacji.
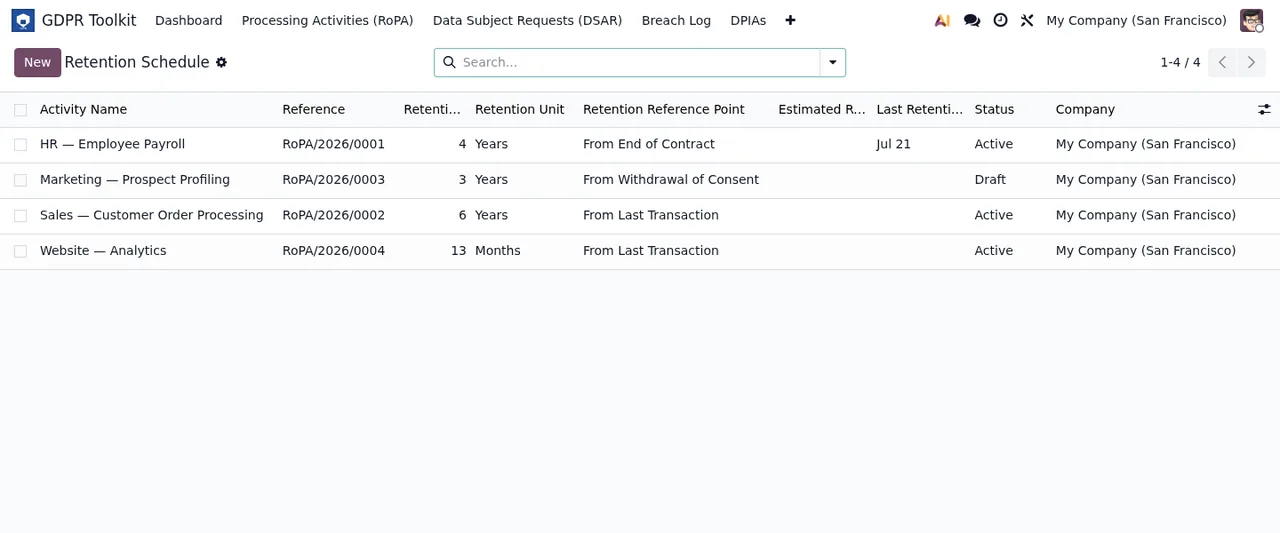
GDPR Toolkit › Retention Schedule z odnośnikiem RoPA, okresem retencji, punktem odniesienia i statusem każdej czynności.Błędne wyobrażenia przed instalacją
«Wystarczy zainstalować i spełniam RODO»
Moduł daje miejsce, w którym rejestrujesz każdy obowiązek, i sposób jego śledzenia, ale treść wprowadzasz Ty. README wymienia pola obowiązkowe z art. 30: m.in. cele, podstawę prawną i kategorie osób, których dane dotyczą. Jaki cel czy jaką podstawę prawną ma dana czynność przetwarzania, moduł nie decyduje. Za to prowadzi niezmienną historię wersji: każdy zapis tworzy migawkę JSON. Rejestr możesz też wyeksportować do PDF (Odoo QWeb) lub Excela (openpyxl, wiele arkuszy).
«Przyda się tylko, jeśli jesteś administratorem danych»
Rejestr działa w trybie podwójnym: administrator (Controller, art. 30(1)) i podmiot przetwarzający (Processor, art. 30(2)). Jeśli Twoja firma przetwarza dane w imieniu klientów oprócz własnych, moduł obsługuje obie role.
«Żądania osób i tak obsługuje się mailowo»
Moduł ma publiczny portal pod /my/privacy-rights z honeypotem i ograniczaniem liczby żądań oraz anonimowe śledzenie statusu pod /my/privacy-rights/status/<token>. Obsługuje sześć typów żądań, m.in. dostęp (art. 15), sprostowanie (art. 16) i usunięcie (art. 17). Automatycznie wylicza termin jednego miesiąca kalendarzowego z art. 12(3) i pozwala na przedłużenie o miesiąc ze śledzeniem zawiadomienia z art. 12(3) akapit drugi. Na liście każde żądanie ma oznaczony kolorem poziom pilności: overdue, urgent lub normal. Statusy zmieniają się tylko w jednym kierunku i zaczynają od received, in_review i identity_verified. Na potrzeby przenoszenia danych eksportuje do JSON lub CSV, z miękkim wykrywaniem modułów hr i sale.
«Źle zarejestrowane naruszenie poprawię, usuwając je»
W rejestrze naruszeń nic się nie usuwa: wpisy są niezmienne, a archiwizacja wymaga użytkownika Admin i obowiązkowego powodu. Odliczanie 72 godzin (art. 33(1)) to działający na żywo komponent OWL, który odświeża się bez przeładowania strony. Ryzyko ocenia się macierzą z EDPB Guidelines 9/2022, czyli wpływ razy prawdopodobieństwo w skali od 1 do 5, a naruszenia o ryzyku wysokim lub krytycznym automatycznie dostają oznaczenie art. 34. Moduł zapisuje też datę zgłoszenia do organu nadzorczego wraz z polem na numer referencyjny.

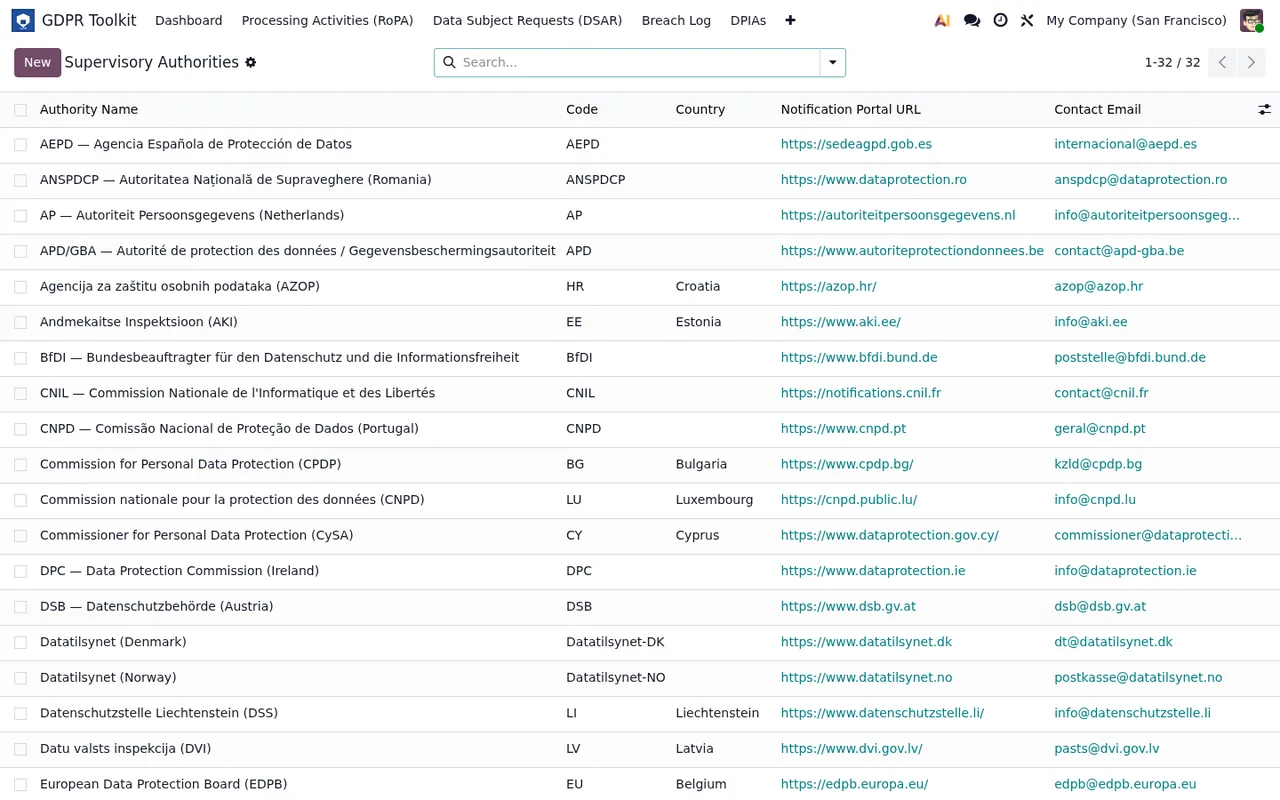
GDPR Toolkit › Supervisory Authorities: każdy organ z krajem, portalem zgłoszeń i e-mailem kontaktowym.«DPIA żyje własnym życiem i niczego nie blokuje»
DPIA jest powiązana z rejestrem. Każda czynność ma dziewięć wskaźników kryteriów WP248, które decydują, czy potrzebna jest DPIA, a do tego działa blokada aktywacji: czynność nie przejdzie w Active bez zatwierdzonej DPIA, jeśli jest ona wymagana. Sama DPIA to pięciostopniowy formularz WP248, który zaczyna się od opisu oraz niezbędności i proporcjonalności. Każde ryzyko zapisuje się jako pozycję z oceną przed środkami i po nich, a ryzyko rezydualne to najwyższy poziom po zastosowaniu środków spośród wszystkich pozycji. Jeśli jest ono wysokie lub krytyczne, moduł oznacza uprzednie konsultacje z art. 36. Zatwierdzanie przebiega od draft do in_review, a stamtąd do approved lub rejected, a DPIA eksportuje się do PDF silnikiem raportów QWeb.
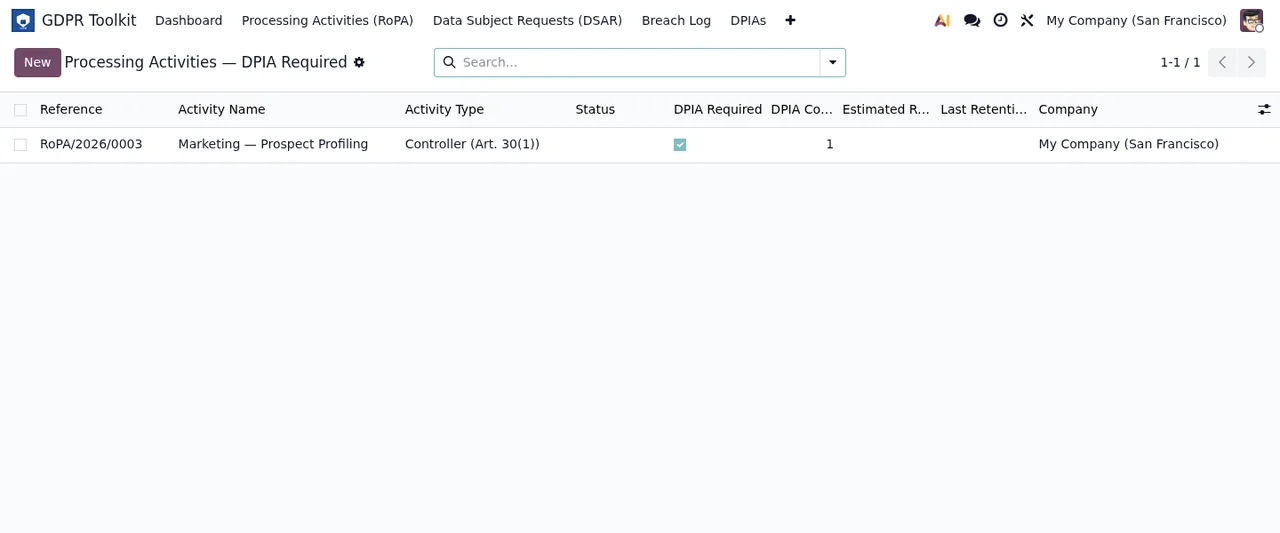
GDPR Toolkit › Processing Activities z filtrem wymaganej DPIA: czynność marketingowa jako administrator, z zaznaczonym polem DPIA, w firmie My Company (San Francisco).«Jeśli przestanę płacić za usługę, stracę dane»
GDPR Compliance Suite to moduł z lokalną usługą FlexigoTech Cloud. Bez subskrypcji lub przy zawieszonej usłudze przestaje działać to, co zapewnia subskrypcja, ale dane zostają w Twoim Odoo.
Co przygotować przed instalacją
- Bazę Odoo 17, 18, 19 lub 20, bo dla tych wersji jest opublikowany.
- Wiedzę, czy Twoja firma działa jako administrator, podmiot przetwarzający, czy w obu rolach, żeby wybrać właściwy tryb.
- Listę czynności przetwarzania z celami, podstawą prawną i kategoriami osób, których dane dotyczą.
- Decyzję, kto będzie miał profil Admin, bo archiwizacja naruszenia go wymaga, razem z podaniem powodu.
- Informację, które z modułów hr i sale masz zainstalowane, bo eksport przenoszenia danych je wykrywa.
Jeśli już zdecydowałeś i chcesz wiedzieć, co wypełnić pierwszego dnia, zajrzyj do wdrożenia GDPR Compliance Suite.
Dla jakiej wersji Odoo i jak kupić
W Odoo Apps kosztuje 9 € netto (bez VAT), jednorazowo za wersję Odoo, dla 17, 18, 19 i 20; lokalna usługa kosztuje 29 €/mies. lub 290 €/rok netto (bez VAT) (Pro: 58 €/mies. lub 580 €/rok). Jeśli kupujesz w Odoo App Store, każdą wersję Odoo kupujesz tam osobno; jeśli kupujesz na flexigotech.com, moduł dla nowych wersji Odoo jest wliczony w subskrypcję. Jeśli planujesz wkrótce aktualizację, weź to pod uwagę przy wyborze miejsca zakupu. Szczegóły znajdziesz na stronie modułu i w karcie w Odoo Apps.
Jak pomaga FlexigoTech
W FlexigoTech wdrażamy Odoo 17, 18, 19 i 20 oraz tworzymy konektory i integracje na miarę. Jeśli przed zakupem chcesz zobaczyć, jakie menu dodaje moduł i przez jakie etapy przechodzi każdy wpis, zacznij od tekstu jak GDPR Compliance Suite działa od środka; jeśli potrzebujesz, żeby pasował do reszty Twojego Odoo, przyjrzymy się temu razem.
Czytaj dalej
Sprawdzone w kodzie źródłowym modułu (wersja 20.0) i w podlinkowanych źródłach
Źródła
- Kod modułu: flexigo_gdpr_toolkit 20.0 (bd76c09c): README.rst
- apps.odoo.com/apps/modules/20.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/19.0/flexigo_gdpr_toolkit
- flexigotech.com/en/services.html
- flexigotech.com/precios.html