

 Español
 English
 Català
 Deutsch
 Français
 Português
 Italiano
 Polski
Wat de module volgens de documentatie dekt
De README verdeelt GDPR Compliance Suite in zes onderdelen. Kijk voordat je beslist of je ze alle zes nodig hebt of maar een paar:
- Records of Processing Activities (RoPA): de README presenteert dit als het register van art. 30.
- Data Subject Rights Requests (DSAR): verzoeken op grond van de artikelen 15 tot en met 21, waaronder inzage en wissing.
- Personal Data Breach Log: artikelen 33 en 34, met een realtime aftelling van 72 uur.
- Data Protection Impact Assessment (DPIA): art. 35, volgens WP248 rev.01.
- Retention Management: art. 5(1)(e), met automatische meldingen bij het verlopen van termijnen.
- Compliance Dashboard: een realtime KPI-overzicht van alle openstaande verplichtingen.
Als referentiekader noemt de documentatie de AVG (EU) 2016/679, de LOPDGDD 3/2018 (Spanje / AEPD), de EDPB Guidelines 9/2022 (voor de risicoscore van datalekken) en EDPB WP248 rev.01 (de regel van de negen criteria voor de DPIA). Dat is waar de module op voortbouwt, geen juridisch advies over jouw situatie.
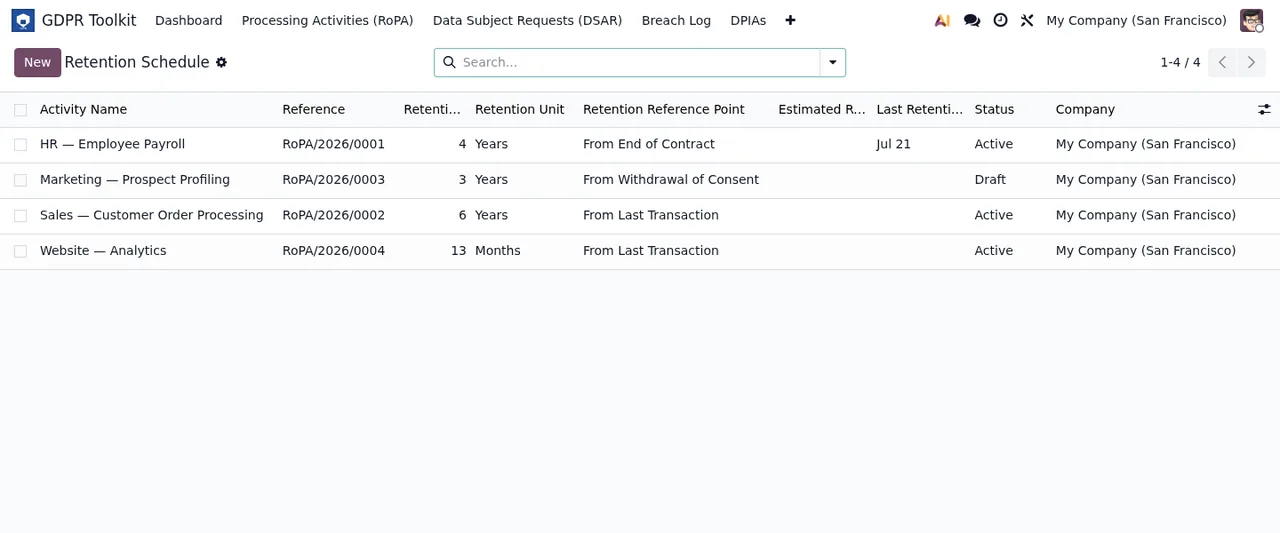
GDPR Toolkit › Retention Schedule, met per activiteit de RoPA-referentie, de bewaartermijn, het referentiepunt en de status.Misvattingen voordat je het installeert
«Als ik het installeer, voldoe ik aan de AVG»
De module geeft je een plek om elke verplichting vast te leggen en een manier om die te volgen, maar de inhoud lever jij aan. De README noemt de verplichte velden van art. 30: onder meer doeleinden, rechtsgrond en categorieën betrokkenen. Welk doel of welke rechtsgrond een verwerking heeft, bepaalt de module niet. Wat hij wel doet, is een onveranderlijke versiegeschiedenis bijhouden: elke keer opslaan maakt een JSON-snapshot. En je kunt het register exporteren naar PDF (Odoo QWeb) of Excel (openpyxl, met meerdere tabbladen).
«Het werkt alleen als je verwerkingsverantwoordelijke bent»
Het register heeft een dubbele modus: verwerkingsverantwoordelijke (Controller, art. 30(1)) en verwerker (Processor, art. 30(2)). Verwerkt je bedrijf naast eigen gegevens ook gegevens namens klanten, dan ondersteunt de module beide rollen.
«Verzoeken van betrokkenen lopen nog steeds via e-mail»
De module heeft een openbaar portaal op /my/privacy-rights met een honeypot en rate-limiting, plus anonieme statusopvolging op /my/privacy-rights/status/<token>. Er zijn zes soorten verzoeken, waaronder inzage (art. 15), rectificatie (art. 16) en wissing (art. 17). De termijn van één kalendermaand uit art. 12(3) wordt automatisch berekend, en je kunt één maand verlengen met opvolging van de melding uit art. 12(3) tweede alinea. In de lijst krijgt elk verzoek een urgentieniveau in kleur: overdue, urgent of normal. De statussen gaan maar één kant op en beginnen met received, in_review en identity_verified. Voor dataportabiliteit exporteert de module naar JSON of CSV, met een zachte detectie van de modules hr en sale.
«Een verkeerd vastgelegd datalek los je op door het te verwijderen»
In het datalekregister wordt niets verwijderd: de records zijn onveranderlijk en archiveren vereist een Admin-gebruiker en een verplichte reden. De aftelling van 72 uur (art. 33(1)) is een live OWL-component die bijwerkt zonder dat je de pagina herlaadt. Het risico wordt gescoord met de matrix uit de EDPB Guidelines 9/2022, impact maal waarschijnlijkheid op een schaal van 1 tot 5, en datalekken met een hoog of kritiek risico krijgen automatisch de markering voor art. 34. Ook wordt de datum van de melding aan de toezichthouder vastgelegd, met een veld voor het referentienummer.

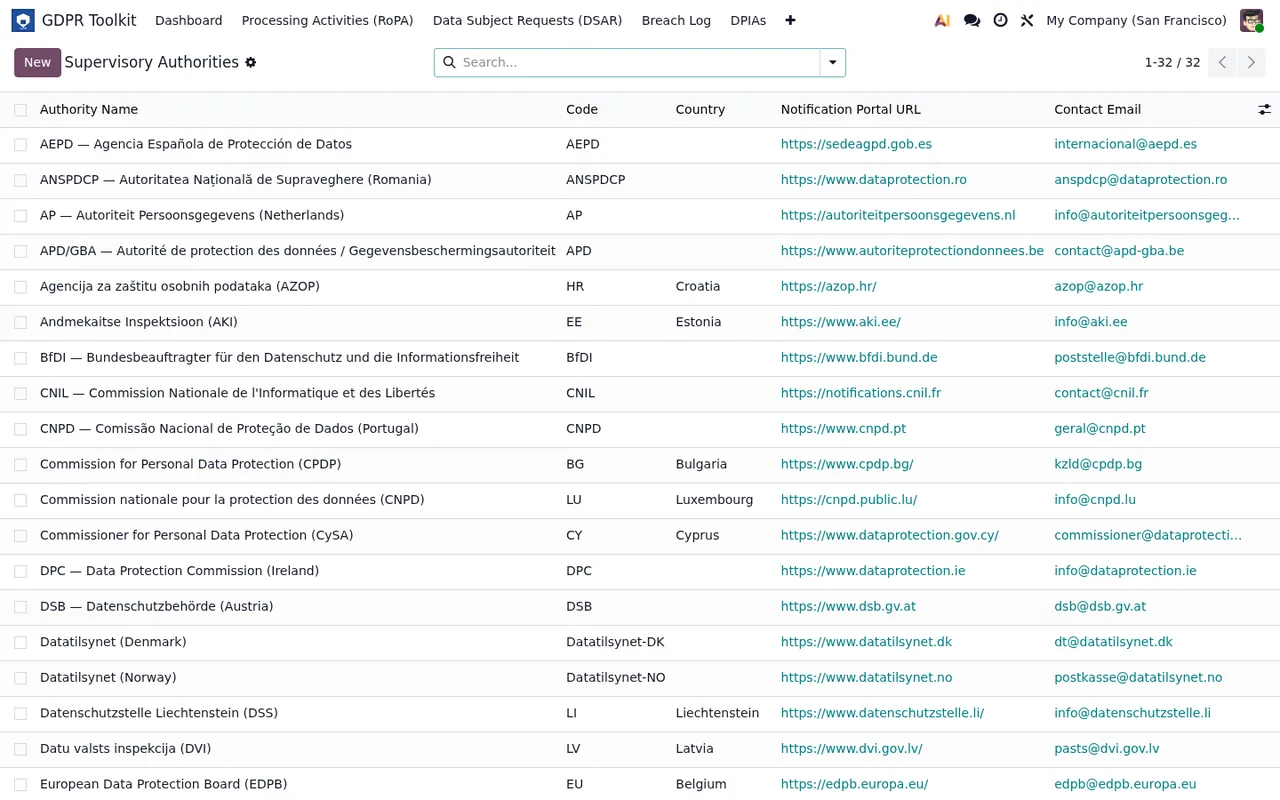
GDPR Toolkit › Supervisory Authorities: elke toezichthouder met land, meldportaal en contact-e-mail.«De DPIA staat los van de rest en houdt niets tegen»
De DPIA is gekoppeld aan het register. Elke activiteit heeft negen indicatoren volgens de WP248-criteria die bepalen of er een DPIA nodig is, en er is een activeringsdrempel: een activiteit kan niet naar Active zonder goedgekeurde DPIA als die vereist is. De DPIA zelf volgt een WP248-formulier in vijf stappen dat begint met de beschrijving en de noodzaak en evenredigheid. Elk risico wordt vastgelegd als item met een score voor en na de maatregelen, en het restrisico is het hoogste niveau na maatregelen van al die items. Is dat restrisico hoog of kritiek, dan markeert de module de voorafgaande raadpleging van art. 36. De goedkeuring loopt van draft naar in_review en daarna naar approved of rejected, en de DPIA wordt naar PDF geëxporteerd met de QWeb-rapportengine.
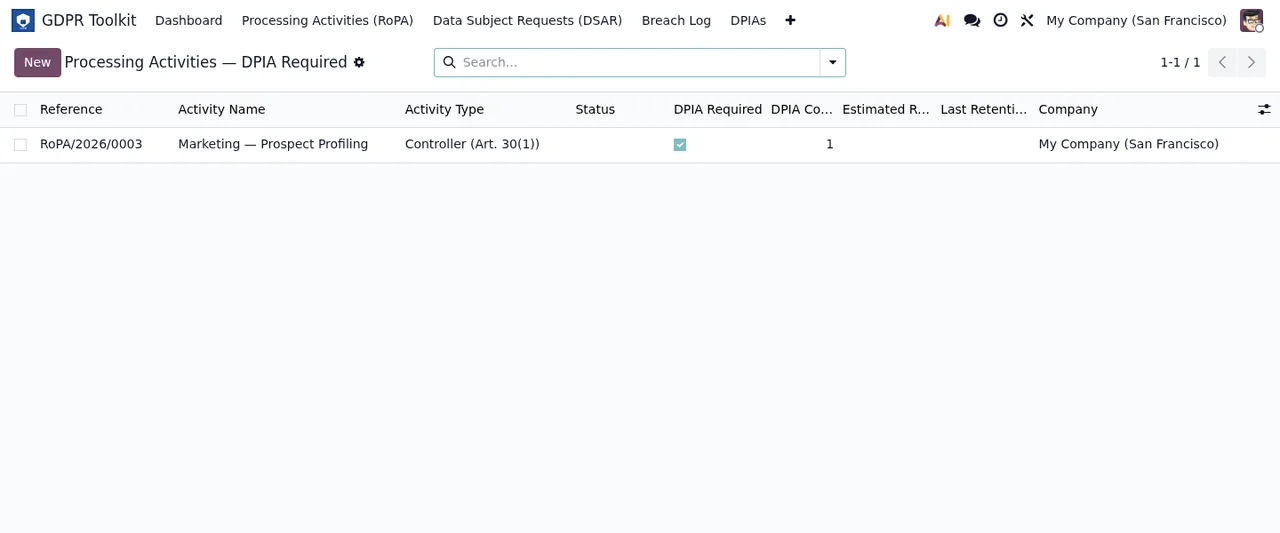
GDPR Toolkit › Processing Activities met het filter DPIA vereist: een marketingactiviteit als verwerkingsverantwoordelijke, met het vakje DPIA aangevinkt, binnen het bedrijf My Company (San Francisco).«Als ik stop met betalen voor de dienst, ben ik mijn gegevens kwijt»
GDPR Compliance Suite is een module met een lokale dienst van FlexigoTech Cloud. Zonder abonnement, of als de dienst is opgeschort, stopt wat het abonnement levert, maar je gegevens blijven in je Odoo.
Wat je klaar moet hebben voordat je het installeert
- Een Odoo-database in versie 17, 18, 19 of 20, de versies waarvoor het gepubliceerd is.
- Weten of je bedrijf optreedt als verwerkingsverantwoordelijke, als verwerker of in beide rollen, zodat je de juiste modus gebruikt.
- Je lijst met verwerkingsactiviteiten, met doeleinden, rechtsgrond en categorieën betrokkenen.
- Wie het Admin-profiel krijgt, want dat is samen met een reden nodig om een datalek te archiveren.
- Welke van de modules hr en sale je geïnstalleerd hebt, want de portabiliteitsexport detecteert ze.
Heb je al besloten en wil je weten wat je op de eerste dag invult, kijk dan bij GDPR Compliance Suite in gebruik nemen.
Voor welke Odoo-versie en hoe je het koopt
In Odoo Apps kost het € 9 excl. btw, eenmalig per Odoo-versie, voor 17, 18, 19 en 20; de lokale dienst kost € 29 per maand of € 290 per jaar excl. btw (Pro: € 58 per maand of € 580 per jaar). Koop je in de Odoo App Store, dan koop je daar elke Odoo-versie apart; koop je via flexigotech.com, dan zit de module voor nieuwe Odoo-versies bij het abonnement inbegrepen. Ben je van plan binnenkort te upgraden, houd daar dan rekening mee bij de keuze waar je koopt. Alle details vind je op de modulepagina en in de vermelding in Odoo Apps.
Hoe FlexigoTech je helpt
Bij FlexigoTech implementeren we Odoo 17, 18, 19 en 20 en bouwen we connectoren en integraties op maat. Wil je vóór aankoop zien welke menu's de module toevoegt en welke stappen elk record doorloopt, begin dan met hoe GDPR Compliance Suite van binnen werkt; moet het aansluiten op de rest van je Odoo, dan bekijken we dat samen met je.
Lees verder
Gecontroleerd in de broncode van de module (versie 20.0) en in de gelinkte bronnen
Bronnen
- Broncode van de module: flexigo_gdpr_toolkit 20.0 (bd76c09c): README.rst
- apps.odoo.com/apps/modules/20.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/19.0/flexigo_gdpr_toolkit
- flexigotech.com/en/services.html
- flexigotech.com/precios.html