

 Español
 English
 Català
 Deutsch
 Français
 Português
 Nederlands
 Polski
Come leggere un messaggio del modulo
In questo modulo, la maggior parte dei messaggi indica che l'azione è riservata a un ruolo (GDPR Managers o Odoo Administrators). Quelli del registro di audit, invece, non nominano alcun ruolo: avvisano che quelle voci sono permanenti e immutabili e non si possono eliminare né modificare. Altri spiegano che un'azione non si può fare su quel record (eliminarlo, riportare indietro lo stato) o che manca un passaggio precedente. Altri chiedono un dato obbligatorio o fanno rispettare una regola, come quella di una sola configurazione per azienda.
Se prima vuoi vedere quali menu e record aggiunge il modulo, lo trovi in come funziona GDPR Compliance Suite dall'interno. Qui ci concentriamo sui messaggi.
Il caso: un'azienda percorre il modulo dall'inizio alla fine
Esempio Caso illustrativo: l'azienda e i suoi dati sono inventati per spiegare il flusso.
Ceramiche Alba è un'azienda inventata che ha appena installato GDPR Compliance Suite nel suo Odoo. Marta, che segue l'implementazione, percorre l'intero flusso con un utente di prova e poi con quello della persona che fa da DPO. Questi sono i messaggi che incontra, nell'ordine in cui compaiono.
La configurazione per azienda
Marta crea una nuova configurazione senza accorgersi che ne esisteva già una, e Odoo risponde con Only one GDPR configuration record per company is allowed. A configuration already exists for company %(company)s. La lettura è immediata: il modulo ammette una configurazione per azienda e quella di Ceramiche Alba esiste già, quindi lavora su quella.
Attivare un'attività di trattamento che richiede una DPIA
Quando prova ad attivare un'attività di trattamento che richiede una valutazione d'impatto, compare Cannot activate processing activity "%(name)s": a DPIA is required but no approved DPIA is linked. Please complete and approve a DPIA first. Cosa fare: quello che dice il messaggio, completare la DPIA, farla approvare e collegarla a quell'attività, poi riattivare.
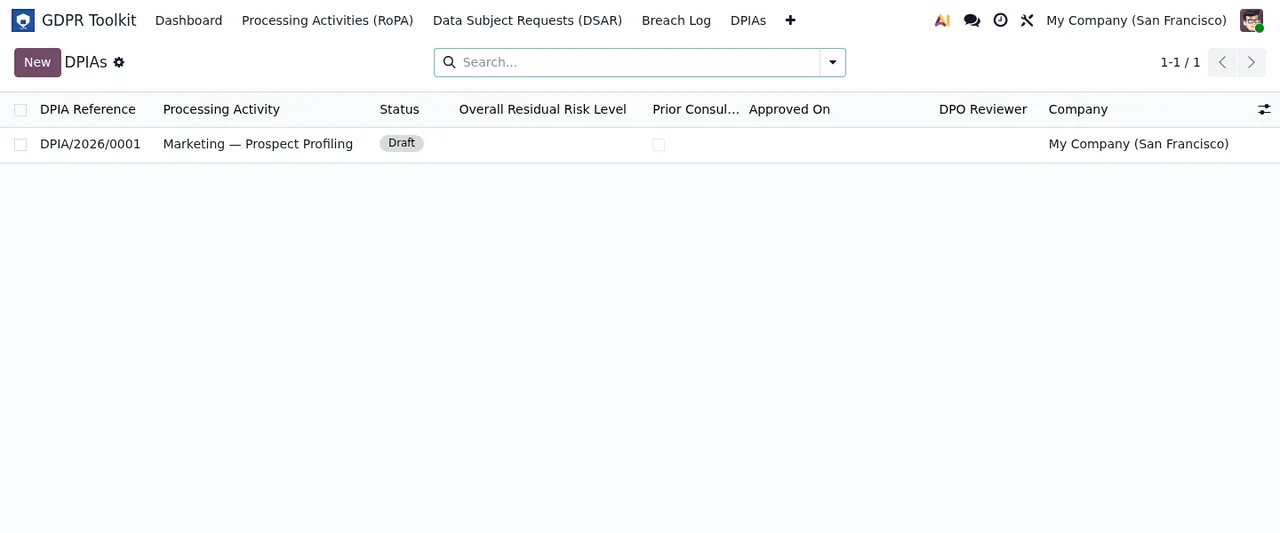
Marta prepara la DPIA con il suo utente di prova e, quando la invia in revisione, riceve Only GDPR Managers can submit a DPIA for review. Anche approvazione e rifiuto sono riservati: Only GDPR Managers (acting as DPO) can approve a DPIA. e Only GDPR Managers (acting as DPO) can reject a DPIA. Passa all'utente con quel ruolo. La DPO decide di rifiutare una prima versione senza scrivere nulla e il modulo la blocca con DPO comments are required when rejecting a DPIA. Con il commento scritto, il rifiuto va a buon fine.
Borrador, con dati dimostrativi.Una richiesta dell'interessato che si complica
Arriva una richiesta di portabilità (nel modulo, una DSAR). Marta prova subito a generare l'esportazione e compare Identity must be verified before generating a portability export. Prima va verificata l'identità dell'interessato; poi l'esportazione.
Mentre lavora sulla richiesta vede anche No Odoo contact linked to this DSAR. Please link a res.partner record first. La richiesta non ha un contatto Odoo collegato e il messaggio chiede di collegare un record res.partner prima di proseguire.
Marta sbaglia stato e vuole tornare a quello precedente: DSAR status cannot be moved backwards. The audit trail must be append-only. Lo stato va solo avanti. Poi prova a eliminare una richiesta duplicata: DSAR records cannot be deleted. Archive them instead (GDPR Manager / Admin only). Invece di eliminare si archivia, e possono farlo solo un GDPR Manager o un amministratore.
Su un'altra richiesta, di accesso, lancia il controllo dei conflitti di conservazione e ottiene Retention conflict check only applies to erasure requests. Quel controllo vale solo per le richieste di cancellazione. E quando decide di chiudere una richiesta come rifiutata senza motivarlo, compare Refusal justification is required before closing as refused. Scrive la motivazione e chiude.
Una violazione registrata per errore
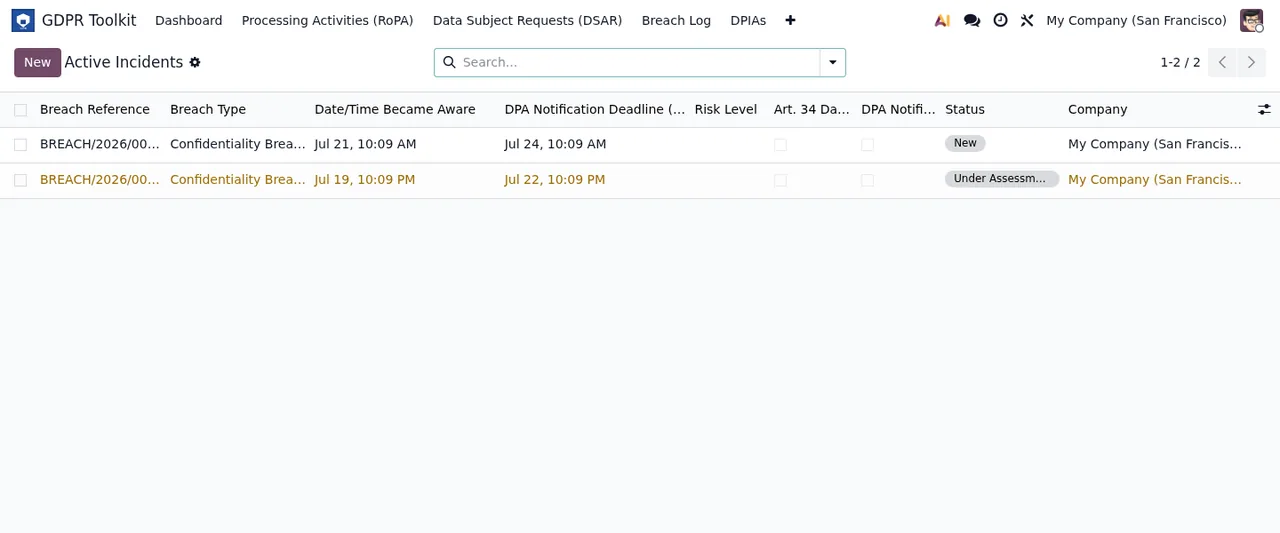
Qualcuno del team registra una violazione duplicata. Eliminandola compare Breach records are append-only and cannot be deleted. Only an Odoo Administrator can archive a breach record with a written reason. Marta prova ad archiviarla con il suo utente e riceve Only Odoo Administrators can archive breach records. Deve farlo un amministratore di Odoo, con il motivo per iscritto. Il modulo ha inoltre il messaggio Archive reason is required. per quando manca il motivo dell'archiviazione.
New e una in Under Assessment, con dati dimostrativi.Audit, cronologia e attività
Per ripulire le prove, Marta tenta di eliminare voci del registro di audit: You do not have access rights to delete GDPR Audit Log records. They are permanent compliance records per Art. 5(2) GDPR accountability principle. Nemmeno modificarle è possibile: You do not have access rights to modify GDPR Audit Log records. Audit log entries are immutable compliance records. Qui il messaggio non chiede alcun ruolo: dice che sono record permanenti e immutabili, quindi non contare di eliminarli o modificarli cambiando utente. Con la cronologia vale lo stesso, con History records are immutable and cannot be deleted. They are part of the GDPR audit trail. e History records are immutable. E anche un'attività di trattamento di prova non si elimina: Processing activity records cannot be deleted to preserve the audit trail. Please archive the record instead. Si archivia.
Se un'azione è riservata senza ulteriori dettagli, il testo è Only GDPR Managers can perform this action.
Esportare in Excel
Alla fine Marta vuole esportare il registro in Excel e compare openpyxl is not installed. Please install it via pip to use Excel export. Come indica il messaggio, bisogna installare openpyxl con pip per poter usare l'esportazione in Excel. Un altro avviso del modulo è No processing activities found for this company., che dice di non trovare attività di trattamento per quell'azienda.

Altri messaggi che chiedono un motivo
Fuori dal caso restano tre validazioni che conviene conoscere prima che compaiano. Quando prolunghi una scadenza, Extension reason is required when extending the deadline. Quando prolunghi una conservazione, il modulo chiede due cose: Extension justification is required when extending retention. e New retention end date is required when extending retention. In tutti e tre i casi, compila il dato indicato dal messaggio e ripeti l'azione.
Cosa imparare dal caso
- Prima di iniziare, decidi chi avrà il ruolo
GDPR Managerse chi è amministratore di Odoo: diversi messaggi riservano azioni all'uno o all'altro. - Le voci del registro di audit e della cronologia non si eliminano né si modificano, con nessun utente secondo i loro messaggi; violazioni, richieste e attività si archiviano invece di eliminarle.
- Tieni pronti i motivi scritti: li chiedono il rifiuto di una DPIA, la chiusura come rifiutata, la proroga di scadenze o conservazioni e l'archiviazione.
- Rispetta l'ordine indicato dai messaggi: DPIA approvata prima di attivare, identità verificata prima di esportare, contatto collegato prima di proseguire.
- Per esportare in Excel serve
openpyxl, installato con pip.
Impostazioni e stati della prima settimana sono nell'avvio di GDPR Compliance Suite.
Come ti aiuta FlexigoTech
FlexigoTech implementa Odoo 17, 18, 19 e 20 e sviluppa connettori e integrazioni su misura, quindi possiamo aiutarti a distribuire i ruoli e preparare l'installazione prima che il tuo team inizi a lavorare con il modulo. Il modulo costa 9 € IVA esclusa per versione di Odoo, pagamento unico, per 17, 18, 19 e 20, e il servizio locale si sottoscrive a parte (29 €/mese o 290 €/anno IVA esclusa). Tutti i dettagli sono nella pagina di GDPR Compliance Suite.
Continua a leggere
Verificato nel codice del modulo (versione 20.0) e nelle fonti collegate
Fonti
- Codice del modulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_audit_log.py
- Codice del modulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_breach.py
- Codice del modulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_config.py
- Codice del modulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_dpia.py
- Codice del modulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_dsar.py
- Codice del modulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_processing_activity.py
- Codice del modulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_retention.py
- Codice del modulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): wizard/gdpr_breach_archive_wizard.py
- Codice del modulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): wizard/gdpr_portability_export_wizard.py
- Codice del modulo: flexigo_gdpr_toolkit 20.0 (bd76c09c): wizard/gdpr_ropa_export_wizard.py
- apps.odoo.com/apps/modules/20.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/19.0/flexigo_gdpr_toolkit
- flexigotech.com/en/services.html
- flexigotech.com/precios.html