

 Español
 English
 Català
 Deutsch
 Français
 Italiano
 Nederlands
 Polski
O que cobre, segundo o README
O Two-Factor Authentication & SSO for Odoo junta num só módulo duas coisas: políticas de duplo fator e acesso com um fornecedor de identidade externo. Isto é o que o README refere:
- Políticas MFA por empresa, grupo de segurança e fornecedor de identidade, com um período de tolerância. Definem-se em
Authentication → MFA Policies, onde escolhe os grupos e os fornecedores de identidade (se deixar os fornecedores vazios, a política vale para qualquer início de sessão). - Segundo fator: o TOTP próprio do Odoo (
auth_totp), também depois de entrar com SAML ou OIDC. - SAML 2.0 como fornecedor de serviço, com
python3-samlexmlsecno servidor, e OpenID Connect. - Ligações com fornecedores de identidade em
Authentication → IdP Connections: uma por fornecedor, e cada uma aparece como botão na página de início de sessão. - Criação em tempo real (just-in-time) de utilizadores no primeiro início de sessão SSO, com mapeamento de grupos.
- Aprovisionamento SCIM 2.0, com
/scim/v2/Users,/scim/v2/GroupseServiceProviderConfig. - Registo de autenticação de inícios de sessão, configurações e eventos de SCIM e SSO.
- Código de emergência para um administrador que ficou de fora: de utilização única, com validade e registado.
- Relatório de cobertura MFA por empresa.

O que mais pesa na decisão se trabalha sobre o FlexigoTech Cloud: segundo a ficha, aí o início de sessão único (SAML ou OpenID Connect) e o aprovisionamento SCIM com o seu fornecedor de identidade requerem subscrição do FlexigoTech Cloud.
O que o próprio README avisa que não faz
Antes de comprar, leia esta parte com calma, porque marca até onde chega o módulo:
- As listas próprias do módulo de dispositivos TOTP e de credenciais FIDO2 não são usadas para iniciar sessão.
- A lista de sessões ativas regista os inícios de sessão SSO, mas terminar uma sessão a partir daí não encerra essa sessão.
- O SCIM não tem limite de pedidos por endereço IP.
- A interface rejeita editar ou apagar no registo de autenticação, mas esse registo não está protegido contra um administrador que use a API.
- O modo de recurso
SSO Onlyde uma ligação oculta o formulário de palavra-passe na página de início de sessão. O README precisa a seguir o que este modo não rejeita: leia-o antes de o tratar como um bloqueio. - A visibilidade do registo por empresa segue regras de registo que ainda não cobrem todos os grupos.

Nesta lista vê o botão Terminate. Tenha presente o que avisa o README: terminar aí uma sessão não a encerra. Se cortar o acesso de alguém de imediato é um requisito seu, tenha isso em conta antes de decidir.
Se se passa isto consigo, convém-lhe isto
Cruze a sua situação com o que diz a documentação. Se se reconhece nas linhas que servem, o módulo é-lhe útil; se o que precisa está nas outras, decida conhecendo esse limite.
| A sua situação | O que diz a documentação | O que lhe convém |
|---|---|---|
| Quer exigir duplo fator com regras diferentes por empresa ou grupo | Políticas MFA por empresa, grupo de segurança e fornecedor, com período de tolerância | Serve; configura-o em Authentication → MFA Policies |
| A sua equipa entra com um fornecedor SAML 2.0 ou OpenID Connect | Uma ligação por fornecedor, que aparece como botão no início de sessão | Serve; segundo a ficha, sobre o FlexigoTech Cloud o início de sessão único requer subscrição do FlexigoTech Cloud |
| Gere os utilizadores a partir do seu fornecedor de identidade | Criação em tempo real com mapeamento de grupos e SCIM 2.0 | Serve (sobre o FlexigoTech Cloud, o SCIM requer subscrição); tenha em conta que o SCIM não limita pedidos por IP |
| Quer entrar com as credenciais FIDO2 que o módulo lista | Essas listas não são usadas para iniciar sessão | Não o cobrem essas listas |
| Precisa de cortar de imediato a sessão de um utilizador | Terminar uma sessão na lista não a encerra | Não é o que faz a lista de sessões ativas |
| Precisa de um registo que ninguém possa alterar | A interface não permite editá-lo nem apagá-lo, mas não está protegido contra um administrador com a API | Use-o como registo, não como prova à prova de manipulação |
| Quer que ninguém entre com palavra-passe | O SSO Only oculta o formulário de palavra-passe | Leia a nota do README sobre o que não rejeita |
| Trabalha com várias empresas e equipas separadas | A visibilidade do registo por empresa ainda não cobre todos os grupos | Reveja que grupos usa antes de dar acesso ao registo |
| Preocupa-o que um administrador fique de fora | Código de emergência de utilização única, com validade e registado | Serve |
O que ter pronto antes de o instalar
- Uma versão do Odoo publicada: 17, 18, 19 ou 20.
- Poder seguir a instalação que o README pede: colocar o módulo no caminho de addons e reiniciar o Odoo, e depois ir a
Apps, procurar *Two-Factor Authentication & SSO* e clicar emInstall. - Para SAML,
python3-samlexmlsecno servidor. - Se vai usar SSO ou SCIM sobre o FlexigoTech Cloud, a subscrição do FlexigoTech Cloud.
- A sua conta no fornecedor de identidade: segundo a ficha, os custos de terceiros (a sua conta em cada plataforma, o Odoo e o alojamento) contrata-os e paga-os o cliente.
- Decidido que grupos e que fornecedores entram em cada política, para preencher
Authentication → MFA Policies. - Uma base de testes: a ficha inclui o serviço nas cópias de staging e de testes da sua base.
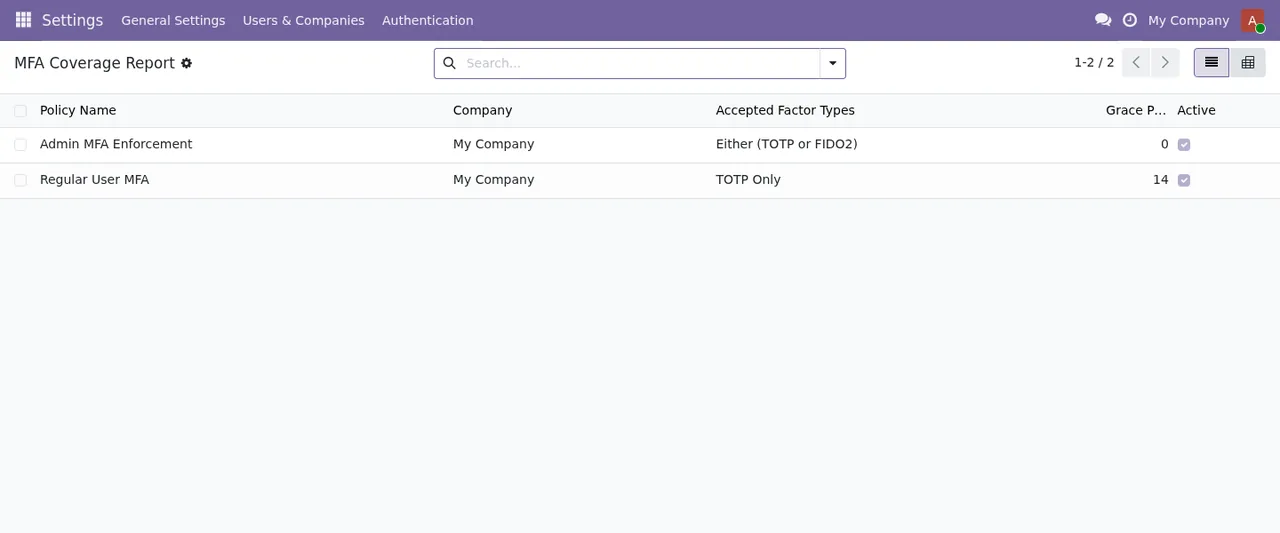
Neste relatório vê, por cada política, a empresa, os tipos de fator aceites, o período de tolerância e se está ativa. Ter claro de antemão que grupos e que fornecedores vão em cada política permite-lhe preenchê-las de uma só vez na sua base de testes.
Versões do Odoo e o que paga
O módulo está publicado no Odoo Apps para 17.0, 18.0, 19.0 e 20.0, e custa 9 € sem IVA, pagamento único por versão do Odoo, para 17, 18, 19 e 20. Segundo o seu manifesto, algumas funções usam um serviço externo pago, a subscrição do FlexigoTech Cloud (serviço local: 29 €/mês ou 290 €/ano sem IVA; Pro: 58 €/mês ou 580 €/ano).
Se o comprar em flexigotech.com, com a subscrição vai incluído o módulo para as versões novas do Odoo; na Odoo App Store, cada versão do Odoo compra-se lá. A migração da sua base para uma versão nova do Odoo não a fazemos nós. Sem subscrição, ou com o serviço suspenso, pára o que a subscrição dá e os dados ficam no seu Odoo.
A ficha do serviço inclui, entre outros pontos, as atualizações do módulo, suporte com primeira resposta em 1 dia útil e o acompanhamento da saúde do módulo na sua base, com alertas.
Como a FlexigoTech o ajuda
A FlexigoTech implementa o Odoo 17, 18, 19 e 20 e desenvolve conectores e integrações à medida, pelo que podemos rever consigo a tabela acima com o seu caso antes de comprar. Se já decidiu, em a colocação em funcionamento do módulo tem que definições preencher e o que rever na primeira semana, e em as mensagens de erro e avisos o que significa cada texto. A compra e a subscrição estão em a página do módulo, e a ficha de cada versão no Odoo Apps.
Continue a ler
Verificado no código do módulo (versão 20.0) e nas fontes indicadas
Fontes
- Código do módulo: flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): README.rst
- Código do módulo: flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): static/description/index.html
- apps.odoo.com/apps/modules/20.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/17.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/18.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/19.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- flexigotech.com/en/services.html
- flexigotech.com/precios.html