

 Español
 English
 Català
 Deutsch
 Français
 Português
 Italiano
 Polski
Wat het dekt, volgens de README
Two-Factor Authentication & SSO for Odoo brengt in één module twee dingen samen: tweefactorbeleid en toegang via een externe identiteitsprovider. Dit staat in de README:
- MFA-beleid per bedrijf, beveiligingsgroep en identiteitsprovider, met een respijtperiode. Je stelt het in via
Authentication → MFA Policies, waar je de groepen en de identiteitsproviders kiest (laat je de providers leeg, dan geldt het beleid voor elke aanmelding). - Tweede factor: de eigen TOTP van Odoo (
auth_totp), ook na het inloggen met SAML of OIDC. - SAML 2.0 als serviceprovider, met
python3-samlenxmlsecop de server, en OpenID Connect. - Verbindingen met identiteitsproviders in
Authentication → IdP Connections: één per provider, en elke verbinding verschijnt als knop op de inlogpagina. - Aanmaak on-the-fly (just-in-time) van gebruikers bij hun eerste SSO-aanmelding, met groepstoewijzing.
- SCIM 2.0-provisioning, met
/scim/v2/Users,/scim/v2/GroupsenServiceProviderConfig. - Authenticatielogboek van aanmeldingen, configuraties en SCIM- en SSO-gebeurtenissen.
- Noodcode voor een beheerder die buitengesloten is: voor eenmalig gebruik, met vervaldatum en gelogd.
- MFA-dekkingsrapport per bedrijf.

Wat het zwaarst weegt als je op FlexigoTech Cloud werkt: volgens de productpagina vereisen daar single sign-on (SAML of OpenID Connect) en SCIM-provisioning met je identiteitsprovider een abonnement op FlexigoTech Cloud.
Wat de README zelf zegt dat het niet doet
Lees dit deel rustig door voordat je koopt, want het laat zien hoe ver de module reikt:
- De eigen lijsten van de module met TOTP-apparaten en FIDO2-gegevens worden niet gebruikt om in te loggen.
- De lijst met actieve sessies registreert SSO-aanmeldingen, maar een sessie vanuit die lijst beëindigen sluit die sessie niet af.
- SCIM heeft geen limiet op het aantal verzoeken per IP-adres.
- De interface weigert bewerken of verwijderen in het authenticatielogboek, maar dat logboek is niet beschermd tegen een beheerder die de API gebruikt.
- De terugvalmodus
SSO Onlyvan een verbinding verbergt het wachtwoordformulier op de inlogpagina. De README geeft daarna aan wat deze modus niet weigert: lees dat voordat je het als een blokkade beschouwt. - De zichtbaarheid van het logboek per bedrijf volgt recordregels die nog niet alle groepen dekken.

In deze lijst zie je de knop Terminate. Houd rekening met wat de README meldt: een sessie daar beëindigen sluit hem niet af. Als je iemands toegang direct moet kunnen afkappen, neem dat dan mee voordat je beslist.
Herken je dit? Dan past dit
Leg je situatie naast wat de documentatie zegt. Herken je jezelf in de rijen die passen, dan is de module iets voor je; staat wat je nodig hebt in de andere rijen, beslis dan met kennis van die grens.
| Jouw situatie | Wat de documentatie zegt | Wat bij je past |
|---|---|---|
| Je wilt tweefactor afdwingen met verschillende regels per bedrijf of groep | MFA-beleid per bedrijf, beveiligingsgroep en provider, met respijtperiode | Past; je stelt het in via Authentication → MFA Policies |
| Je team logt in via een SAML 2.0- of OpenID Connect-provider | Eén verbinding per provider, die als knop op de inlogpagina verschijnt | Past; volgens de productpagina vereist single sign-on op FlexigoTech Cloud een abonnement op FlexigoTech Cloud |
| Je beheert de gebruikers vanuit je identiteitsprovider | Aanmaak on-the-fly met groepstoewijzing en SCIM 2.0 | Past (op FlexigoTech Cloud vereist SCIM een abonnement); houd er rekening mee dat SCIM verzoeken per IP niet beperkt |
| Je wilt inloggen met de FIDO2-gegevens die de module toont | Die lijsten worden niet gebruikt om in te loggen | Die lijsten dekken dat niet |
| Je moet de sessie van een gebruiker direct kunnen afsluiten | Een sessie in de lijst beëindigen sluit hem niet af | Dat is niet wat de lijst met actieve sessies doet |
| Je hebt een logboek nodig dat niemand kan wijzigen | De interface laat bewerken en verwijderen niet toe, maar het is niet beschermd tegen een beheerder met de API | Gebruik het als logboek, niet als manipulatiebestendig bewijs |
| Je wilt dat niemand met een wachtwoord inlogt | SSO Only verbergt het wachtwoordformulier | Lees de opmerking in de README over wat het niet weigert |
| Je werkt met meerdere bedrijven en gescheiden teams | De zichtbaarheid van het logboek per bedrijf dekt nog niet alle groepen | Controleer welke groepen je gebruikt voordat je toegang tot het logboek geeft |
| Je wilt voorkomen dat een beheerder buitengesloten raakt | Noodcode voor eenmalig gebruik, met vervaldatum en gelogd | Past |
Wat je klaar moet hebben vóór de installatie
- Een gepubliceerde Odoo-versie: 17, 18, 19 of 20.
- De installatie kunnen volgen die de README vraagt: de module in het addons-pad zetten en Odoo herstarten, daarna naar
Appsgaan, *Two-Factor Authentication & SSO* zoeken en opInstallklikken. - Voor SAML:
python3-samlenxmlsecop de server. - Als je SSO of SCIM op FlexigoTech Cloud gaat gebruiken: het abonnement op FlexigoTech Cloud.
- Je account bij de identiteitsprovider: volgens de productpagina sluit en betaal je de kosten van derden (je account op elk platform, Odoo en de hosting) zelf.
- Bepaald welke groepen en welke providers in elk beleid komen, om
Authentication → MFA Policiesin te vullen. - Een testdatabase: de productpagina vermeldt de dienst voor staging- en testkopieën van je database.
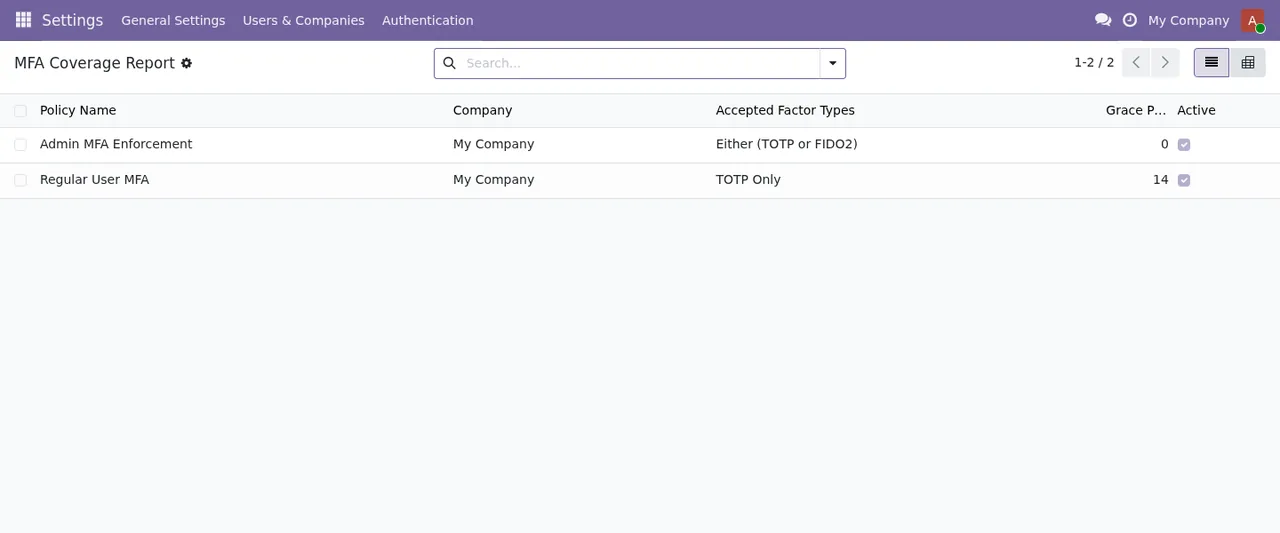
In dit rapport zie je per beleid het bedrijf, de geaccepteerde factortypes, de respijtperiode en of het actief is. Als je vooraf duidelijk hebt welke groepen en providers in elk beleid horen, vul je ze in één keer in op je testdatabase.
Odoo-versies en wat je betaalt
De module is gepubliceerd in Odoo Apps voor 17.0, 18.0, 19.0 en 20.0 en kost € 9 excl. btw, eenmalige betaling per Odoo-versie, voor 17, 18, 19 en 20. Volgens het manifest gebruiken sommige functies een externe betaalde dienst, het abonnement op FlexigoTech Cloud (lokale dienst: € 29 per maand of € 290 per jaar excl. btw; Pro: € 58 per maand of € 580 per jaar).
Koop je het op flexigotech.com, dan zit de module met het abonnement inbegrepen voor de nieuwe Odoo-versies; in de Odoo App Store koop je elke Odoo-versie daar apart. De migratie van je database naar een nieuwe Odoo-versie doen wij niet. Zonder abonnement, of met de dienst opgeschort, stopt wat het abonnement biedt en blijven de gegevens in jouw Odoo staan.
De productpagina van de dienst noemt onder meer de updates van de module, support met eerste reactie binnen 1 werkdag en het bewaken van de gezondheid van de module in je database, met meldingen.
Hoe FlexigoTech je helpt
FlexigoTech implementeert Odoo 17, 18, 19 en 20 en ontwikkelt connectoren en integraties op maat, dus we kunnen de tabel hierboven samen met jou naast jouw situatie leggen voordat je koopt. Heb je al besloten, dan vind je in de ingebruikname van de module welke instellingen je invult en wat je de eerste week controleert, en in de foutmeldingen en waarschuwingen wat elke tekst betekent. De aankoop en het abonnement vind je op de pagina van de module, en de productpagina van elke versie in Odoo Apps.
Lees verder
Gecontroleerd in de broncode van de module (versie 20.0) en in de gelinkte bronnen
Bronnen
- Broncode van de module: flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): README.rst
- Broncode van de module: flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): static/description/index.html
- apps.odoo.com/apps/modules/20.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/17.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/18.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/19.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- flexigotech.com/en/services.html
- flexigotech.com/precios.html