

 Español
 English
 Català
 Deutsch
 Français
 Português
 Italiano
 Nederlands
Co obejmuje, według README
Two-Factor Authentication & SSO for Odoo łączy w jednym module dwie rzeczy: zasady uwierzytelniania dwuskładnikowego i dostęp przez zewnętrznego dostawcę tożsamości. Oto, co wymienia jego README:
- Zasady MFA według firmy, grupy zabezpieczeń i dostawcy tożsamości, z okresem karencji. Definiujesz je w
Authentication → MFA Policies, gdzie wybierasz grupy i dostawców tożsamości (jeśli zostawisz dostawców puste, zasada obowiązuje przy każdym logowaniu). - Drugi składnik: własny TOTP Odoo (
auth_totp), także po zalogowaniu przez SAML lub OIDC. - SAML 2.0 jako dostawca usługi, z
python3-samlixmlsecna serwerze, oraz OpenID Connect. - Połączenia z dostawcami tożsamości w
Authentication → IdP Connections: jedno na dostawcę, a każde pojawia się jako przycisk na stronie logowania. - Tworzenie w locie (just-in-time) użytkowników przy pierwszym logowaniu SSO, z mapowaniem grup.
- Provisioning SCIM 2.0, z
/scim/v2/Users,/scim/v2/GroupsiServiceProviderConfig. - Rejestr uwierzytelniania logowań, konfiguracji oraz zdarzeń SCIM i SSO.
- Kod awaryjny dla administratora, który został zablokowany: jednorazowy, z terminem ważności i rejestrowany.
- Raport pokrycia MFA według firmy.

Co najbardziej waży w decyzji, jeśli pracujesz na FlexigoTech Cloud: według opisu tam jednokrotne logowanie (SAML lub OpenID Connect) i provisioning SCIM z Twoim dostawcą tożsamości wymagają subskrypcji FlexigoTech Cloud.
Czego, jak ostrzega samo README, moduł nie robi
Przed zakupem przeczytaj tę część spokojnie, bo wyznacza granice modułu:
- Własne listy modułu urządzeń TOTP i poświadczeń FIDO2 nie służą do logowania.
- Lista aktywnych sesji rejestruje logowania SSO, ale zakończenie sesji stamtąd nie zamyka tej sesji.
- SCIM nie ma limitu żądań na adres IP.
- Interfejs odmawia edycji i usuwania w rejestrze uwierzytelniania, ale rejestr nie jest chroniony przed administratorem korzystającym z API.
- Tryb zapasowy
SSO Onlypołączenia ukrywa formularz hasła na stronie logowania. README podaje dalej, czego ten tryb nie odrzuca: przeczytaj to, zanim potraktujesz go jak blokadę. - Widoczność rejestru według firmy opiera się na regułach rekordów, które jeszcze nie obejmują wszystkich grup.

Na tej liście widzisz przycisk Terminate. Pamiętaj, o czym ostrzega README: zakończenie tam sesji jej nie zamyka. Jeśli natychmiastowe odcięcie dostępu to Twój wymóg, uwzględnij to przed decyzją.
Jeśli masz taką sytuację, warto zrobić tak
Porównaj swoją sytuację z tym, co mówi dokumentacja. Jeśli rozpoznajesz się w wierszach, które pasują, moduł Ci się przyda; jeśli to, czego potrzebujesz, jest w pozostałych, decyduj ze świadomością tego ograniczenia.
| Twoja sytuacja | Co mówi dokumentacja | Co Ci się opłaca |
|---|---|---|
| Chcesz wymagać drugiego składnika z różnymi regułami według firmy lub grupy | Zasady MFA według firmy, grupy zabezpieczeń i dostawcy, z okresem karencji | Pasuje; konfigurujesz w Authentication → MFA Policies |
| Twój zespół loguje się przez dostawcę SAML 2.0 lub OpenID Connect | Jedno połączenie na dostawcę, widoczne jako przycisk na stronie logowania | Pasuje; według opisu w FlexigoTech Cloud jednokrotne logowanie wymaga subskrypcji FlexigoTech Cloud |
| Zarządzasz użytkownikami od strony dostawcy tożsamości | Tworzenie w locie z mapowaniem grup i SCIM 2.0 | Pasuje (w FlexigoTech Cloud SCIM wymaga subskrypcji); pamiętaj, że SCIM nie ogranicza żądań na IP |
| Chcesz logować się poświadczeniami FIDO2 z list modułu | Te listy nie służą do logowania | Te listy tego nie obejmują |
| Musisz natychmiast odciąć sesję użytkownika | Zakończenie sesji na liście jej nie zamyka | Nie do tego służy lista aktywnych sesji |
| Potrzebujesz rejestru, którego nikt nie może zmienić | Interfejs nie pozwala go edytować ani usuwać, ale nie jest chroniony przed administratorem z API | Używaj go jako rejestru, nie jako dowodu odpornego na manipulację |
| Chcesz, żeby nikt nie logował się hasłem | SSO Only ukrywa formularz hasła | Przeczytaj uwagę w README o tym, czego nie odrzuca |
| Pracujesz z kilkoma firmami i rozdzielonymi zespołami | Widoczność rejestru według firmy nie obejmuje jeszcze wszystkich grup | Sprawdź, jakich grup używasz, zanim dasz dostęp do rejestru |
| Obawiasz się, że administrator zostanie zablokowany | Kod awaryjny jednorazowy, z terminem ważności i rejestrowany | Pasuje |
Co mieć gotowe przed instalacją
- Opublikowaną wersję Odoo: 17, 18, 19 lub 20.
- Możliwość wykonania instalacji, której wymaga README: umieszczenie modułu w ścieżce addons i restart Odoo, a potem wejście w
Apps, wyszukanie *Two-Factor Authentication & SSO* i kliknięcieInstall. - Dla SAML:
python3-samlixmlsecna serwerze. - Jeśli użyjesz SSO lub SCIM w FlexigoTech Cloud, subskrypcję FlexigoTech Cloud.
- Swoje konto u dostawcy tożsamości: według opisu koszty stron trzecich (Twoje konto na każdej platformie, Odoo i hosting) zawierasz i opłacasz Ty.
- Ustalone, jakie grupy i jacy dostawcy wchodzą w każdą zasadę, żeby wypełnić
Authentication → MFA Policies. - Bazę testową: opis obejmuje usługę w kopiach stagingowych i testowych Twojej bazy.
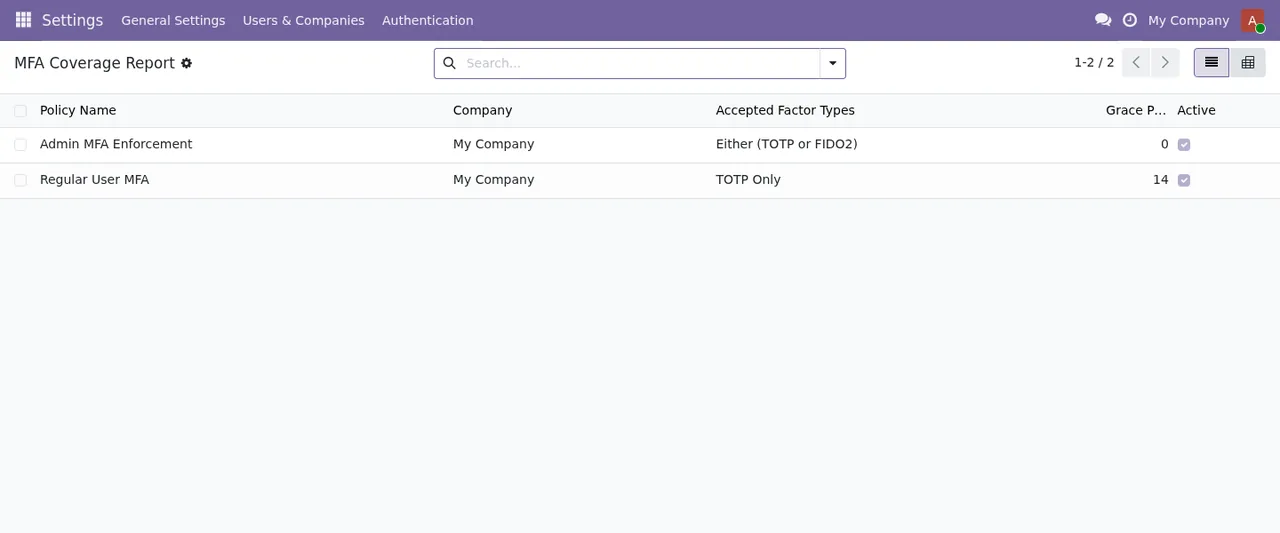
W tym raporcie widzisz dla każdej zasady firmę, akceptowane typy składnika, okres karencji i to, czy jest aktywna. Gdy z góry wiesz, jakie grupy i jacy dostawcy wchodzą w każdą zasadę, wypełnisz je za jednym razem w bazie testowej.
Wersje Odoo i ile płacisz
Moduł jest opublikowany w Odoo Apps dla 17.0, 18.0, 19.0 i 20.0 i kosztuje 9 € netto (bez VAT), jednorazowa opłata za wersję Odoo, dla 17, 18, 19 i 20. Według manifestu niektóre funkcje korzystają z płatnej usługi zewnętrznej, subskrypcji FlexigoTech Cloud (usługa lokalna: 29 €/mies. lub 290 €/rok netto (bez VAT); Pro: 58 €/mies. lub 580 €/rok).
Jeśli kupujesz na flexigotech.com, z subskrypcją w cenie jest moduł dla nowych wersji Odoo; w Odoo App Store każdą wersję Odoo kupujesz tam. Migracji Twojej bazy do nowej wersji Odoo nie wykonujemy. Bez subskrypcji lub przy zawieszonej usłudze przestaje działać to, co daje subskrypcja, a dane zostają w Twoim Odoo.
Opis usługi obejmuje m.in. aktualizacje modułu, wsparcie z pierwszą odpowiedzią w 1 dzień roboczy oraz monitorowanie kondycji modułu w Twojej bazie, z alertami.
Jak pomaga FlexigoTech
FlexigoTech wdraża Odoo 17, 18, 19 i 20 oraz tworzy konektory i integracje na zamówienie, więc możemy przejrzeć z Tobą powyższą tabelę na Twoim przypadku, zanim kupisz. Jeśli już zdecydowałeś, w uruchomieniu modułu znajdziesz, jakie ustawienia wypełnić i co sprawdzić w pierwszym tygodniu, a w komunikatach o błędach i ostrzeżeniach co znaczy każdy tekst. Zakup i subskrypcja są na stronie modułu, a opis każdej wersji w Odoo Apps.
Czytaj dalej
Sprawdzone w kodzie źródłowym modułu (wersja 20.0) i w podlinkowanych źródłach
Źródła
- Kod modułu: flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): README.rst
- Kod modułu: flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): static/description/index.html
- apps.odoo.com/apps/modules/20.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/17.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/18.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/19.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- flexigotech.com/en/services.html
- flexigotech.com/precios.html