

 Español
 English
 Deutsch
 Français
 Português
 Italiano
 Nederlands
 Polski
Què cobreix, segons el seu README
Two-Factor Authentication & SSO for Odoo ajunta en un mòdul dues coses: polítiques de doble factor i accés amb un proveïdor d'identitat extern. Això és el que recull el seu README:
- Polítiques MFA per empresa, grup de seguretat i proveïdor d'identitat, amb un període de gràcia. Es defineixen a
Authentication → MFA Policies, on tries els grups i els proveïdors d'identitat (si deixes els proveïdors buits, la política val per a qualsevol inici de sessió). - Segon factor: el TOTP propi d'Odoo (
auth_totp), també després d'entrar amb SAML o OIDC. - SAML 2.0 com a proveïdor de servei, amb
python3-samlixmlsecal servidor, i OpenID Connect. - Connexions amb proveïdors d'identitat a
Authentication → IdP Connections: una per proveïdor, i cadascuna surt com a botó a la pàgina d'inici de sessió. - Creació al vol (just-in-time) d'usuaris en el seu primer inici de sessió SSO, amb mapatge de grups.
- Aprovisionament SCIM 2.0, amb
/scim/v2/Users,/scim/v2/GroupsiServiceProviderConfig. - Registre d'autenticació d'inicis de sessió, configuracions i esdeveniments de SCIM i SSO.
- Codi d'emergència per a un administrador que s'ha quedat fora: d'un sol ús, amb caducitat i registrat.
- Informe de cobertura MFA per empresa.

El que més pesa en la decisió si treballes sobre FlexigoTech Cloud: segons la fitxa, allà l'inici de sessió únic (SAML o OpenID Connect) i l'aprovisionament SCIM amb el teu proveïdor d'identitat requereixen subscripció a FlexigoTech Cloud.
El que el mateix README avisa que no fa
Abans de comprar, llegeix aquesta part amb calma, perquè marca fins on arriba el mòdul:
- Les llistes pròpies del mòdul de dispositius TOTP i de credencials FIDO2 no s'usen per iniciar sessió.
- La llista de sessions actives registra els inicis de sessió SSO, però acabar una sessió des d'allà no tanca aquesta sessió.
- SCIM no té límit de peticions per adreça IP.
- La interfície rebutja editar o esborrar al registre d'autenticació, però aquest registre no està protegit davant d'un administrador que faci servir l'API.
- El mode de reserva
SSO Onlyd'una connexió amaga el formulari de contrasenya a la pàgina d'inici de sessió. El README precisa tot seguit què no rebutja aquest mode: llegeix-ho abans de tractar-lo com un bloqueig. - La visibilitat del registre per empresa segueix regles de registre que encara no cobreixen tots els grups.

En aquesta llista veus el botó Terminate. Tingues present el que avisa el README: acabar-hi una sessió no la tanca. Si tallar l'accés d'algú a l'instant és un requisit teu, tingues-ho en compte abans de decidir.
Si et passa això, et convé això
Creua la teva situació amb el que diu la documentació. Si et reconeixes a les files que encaixen, el mòdul et serveix; si el que necessites és a les altres, decideix sabent aquest límit.
| La teva situació | Què diu la documentació | Què et convé |
|---|---|---|
| Vols exigir doble factor amb regles diferents segons empresa o grup | Polítiques MFA per empresa, grup de seguretat i proveïdor, amb període de gràcia | Encaixa; ho configures a Authentication → MFA Policies |
| El teu equip entra amb un proveïdor SAML 2.0 o OpenID Connect | Una connexió per proveïdor, que surt com a botó a l'inici de sessió | Encaixa; segons la fitxa, sobre FlexigoTech Cloud l'inici de sessió únic requereix subscripció a FlexigoTech Cloud |
| Gestiones els usuaris des del teu proveïdor d'identitat | Creació al vol amb mapatge de grups i SCIM 2.0 | Encaixa (sobre FlexigoTech Cloud, SCIM requereix subscripció); tingues en compte que SCIM no limita peticions per IP |
| Vols entrar amb les credencials FIDO2 que llista el mòdul | Aquestes llistes no s'usen per iniciar sessió | No ho cobreixen aquestes llistes |
| Necessites tallar a l'instant la sessió d'un usuari | Acabar una sessió a la llista no la tanca | No és el que fa la llista de sessions actives |
| Necessites un registre que ningú pugui alterar | La interfície no deixa editar-lo ni esborrar-lo, però no està protegit davant d'un administrador amb l'API | Fes-lo servir com a registre, no com a prova a recer de manipulació |
| Vols que ningú entri amb contrasenya | SSO Only amaga el formulari de contrasenya | Llegeix la nota del README sobre el que no rebutja |
| Treballes amb diverses empreses i equips separats | La visibilitat del registre per empresa encara no cobreix tots els grups | Revisa quins grups fas servir abans de donar accés al registre |
| Et preocupa que un administrador es quedi fora | Codi d'emergència d'un sol ús, amb caducitat i registrat | Encaixa |
Què tenir a punt abans d'instal·lar-lo
- Una versió d'Odoo publicada: 17, 18, 19 o 20.
- Poder seguir la instal·lació que demana el README: posar el mòdul a la ruta d'addons i reiniciar Odoo, i després anar a
Apps, cercar *Two-Factor Authentication & SSO* i prémerInstall. - Per a SAML,
python3-samlixmlsecal servidor. - Si faràs servir SSO o SCIM sobre FlexigoTech Cloud, la subscripció a FlexigoTech Cloud.
- El teu compte al proveïdor d'identitat: segons la fitxa, els costos de tercers (el teu compte a cada plataforma, Odoo i l'allotjament) els contractes i pagues tu.
- Decidit quins grups i quins proveïdors entren a cada política, per omplir
Authentication → MFA Policies. - Una base de proves: la fitxa recull el servei a les còpies de staging i de proves de la teva base.
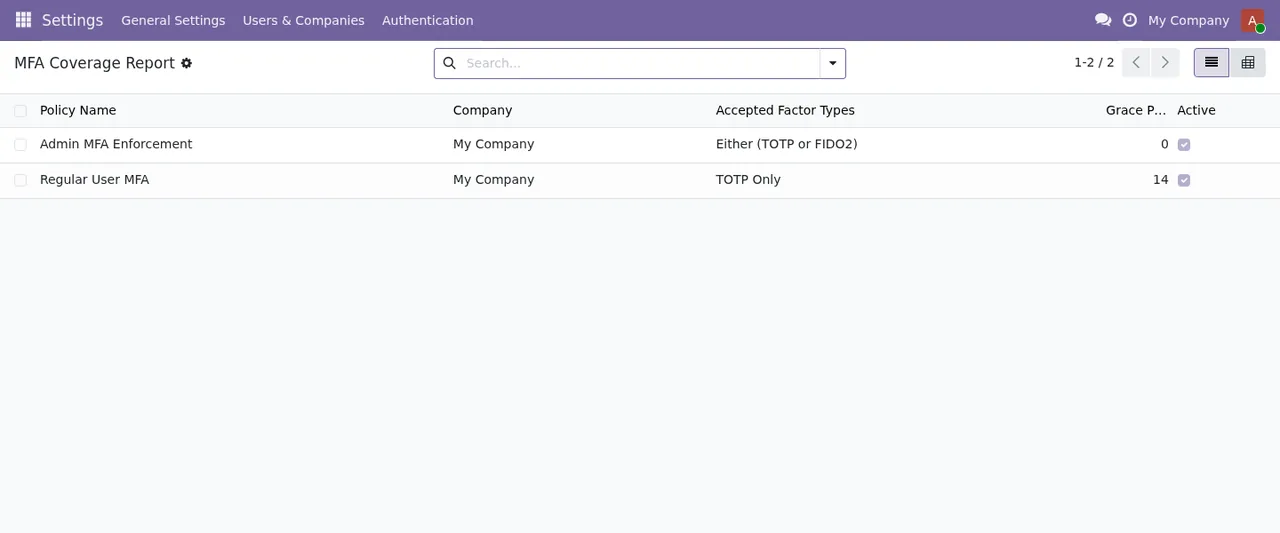
En aquest informe veus, per cada política, l'empresa, els tipus de factor acceptats, el període de gràcia i si està activa. Tenir clar abans quins grups i quins proveïdors van a cada política et permet omplir-les d'una vegada a la teva base de proves.
Versions d'Odoo i el que pagues
El mòdul està publicat a Odoo Apps per a 17.0, 18.0, 19.0 i 20.0, i costa 9 € sense IVA, pagament únic per versió d'Odoo, per a 17, 18, 19 i 20. Segons el seu manifest, algunes funcions fan servir un servei extern de pagament, la subscripció a FlexigoTech Cloud (servei local: 29 €/mes o 290 €/any sense IVA; Pro: 58 €/mes o 580 €/any).
Si el compres a flexigotech.com, amb la subscripció va inclòs el mòdul per a les versions noves d'Odoo; a l'Odoo App Store, cada versió d'Odoo es compra allà. La migració de la teva base a una versió nova d'Odoo no la fem nosaltres. Sense subscripció, o amb el servei suspès, s'atura el que dona la subscripció i les dades es queden al teu Odoo.
La fitxa del servei recull, entre altres punts, les actualitzacions del mòdul, suport amb primera resposta en 1 dia laborable i el seguiment de la salut del mòdul a la teva base, amb alertes.
Com t'ajuda FlexigoTech
FlexigoTech implanta Odoo 17, 18, 19 i 20 i desenvolupa connectors i integracions a mida, així que podem revisar amb tu la taula de dalt amb el teu cas abans que compris. Si ja ho has decidit, a la posada en marxa del mòdul tens quins ajustos omplir i què revisar la primera setmana, i a els missatges d'error i avisos què significa cada text. La compra i la subscripció són a la pàgina del mòdul, i la fitxa de cada versió a Odoo Apps.
Continua llegint
Comprovat al codi del mòdul (versió 20.0) i a les fonts enllaçades
Fonts
- Codi del mòdul: flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): README.rst
- Codi del mòdul: flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): static/description/index.html
- apps.odoo.com/apps/modules/20.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/17.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/18.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/19.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- flexigotech.com/en/services.html
- flexigotech.com/precios.html