

 English
 Català
 Deutsch
 Français
 Português
 Italiano
 Nederlands
 Polski
Qué cubre, según su README
Two-Factor Authentication & SSO for Odoo junta en un módulo dos cosas: políticas de doble factor y acceso con un proveedor de identidad externo. Esto es lo que recoge su README:
- Políticas MFA por empresa, grupo de seguridad y proveedor de identidad, con un periodo de gracia. Se definen en
Authentication → MFA Policies, donde eliges los grupos y los proveedores de identidad (si dejas los proveedores vacíos, la política vale para cualquier inicio de sesión). - Segundo factor: el TOTP propio de Odoo (
auth_totp), también después de entrar con SAML u OIDC. - SAML 2.0 como proveedor de servicio, con
python3-samlyxmlsecen el servidor, y OpenID Connect. - Conexiones con proveedores de identidad en
Authentication → IdP Connections: una por proveedor, y cada una sale como botón en la página de inicio de sesión. - Creación al vuelo (just-in-time) de usuarios en su primer inicio de sesión SSO, con mapeo de grupos.
- Aprovisionamiento SCIM 2.0, con
/scim/v2/Users,/scim/v2/GroupsyServiceProviderConfig. - Registro de autenticación de inicios de sesión, configuraciones y eventos de SCIM y SSO.
- Código de emergencia para un administrador que se ha quedado fuera: de un solo uso, con caducidad y registrado.
- Informe de cobertura MFA por empresa.

Lo que más pesa en la decisión si trabajas sobre FlexigoTech Cloud: según la ficha, ahí el inicio de sesión único (SAML u OpenID Connect) y el aprovisionamiento SCIM con tu proveedor de identidad requieren suscripción a FlexigoTech Cloud.
Lo que el propio README avisa que no hace
Antes de comprar, lee esta parte con calma, porque marca hasta dónde llega el módulo:
- Las listas propias del módulo de dispositivos TOTP y de credenciales FIDO2 no se usan para iniciar sesión.
- La lista de sesiones activas registra los inicios de sesión SSO, pero terminar una sesión desde ahí no cierra esa sesión.
- SCIM no tiene límite de peticiones por dirección IP.
- La interfaz rechaza editar o borrar en el registro de autenticación, pero ese registro no está protegido frente a un administrador que use la API.
- El modo de respaldo
SSO Onlyde una conexión oculta el formulario de contraseña en la página de inicio de sesión. El README precisa a continuación qué no rechaza este modo: léelo antes de tratarlo como un bloqueo. - La visibilidad del registro por empresa sigue reglas de registro que todavía no cubren todos los grupos.

En esta lista ves el botón Terminate. Ten presente lo que avisa el README: terminar ahí una sesión no la cierra. Si cortar el acceso de alguien al momento es un requisito tuyo, tenlo en cuenta antes de decidir.
Si te pasa esto, te conviene esto
Cruza tu situación con lo que dice la documentación. Si te reconoces en las filas que encajan, el módulo te sirve; si lo que necesitas está en las otras, decide sabiendo ese límite.
| Tu situación | Qué dice la documentación | Qué te conviene |
|---|---|---|
| Quieres exigir doble factor con reglas distintas según empresa o grupo | Políticas MFA por empresa, grupo de seguridad y proveedor, con periodo de gracia | Encaja; lo configuras en Authentication → MFA Policies |
| Tu equipo entra con un proveedor SAML 2.0 u OpenID Connect | Una conexión por proveedor, que sale como botón en el inicio de sesión | Encaja; según la ficha, sobre FlexigoTech Cloud el inicio de sesión único requiere suscripción a FlexigoTech Cloud |
| Gestionas los usuarios desde tu proveedor de identidad | Creación al vuelo con mapeo de grupos y SCIM 2.0 | Encaja (sobre FlexigoTech Cloud, SCIM requiere suscripción); ten en cuenta que SCIM no limita peticiones por IP |
| Quieres entrar con las credenciales FIDO2 que lista el módulo | Esas listas no se usan para iniciar sesión | No lo cubren esas listas |
| Necesitas cortar al momento la sesión de un usuario | Terminar una sesión en la lista no la cierra | No es lo que hace la lista de sesiones activas |
| Necesitas un registro que nadie pueda alterar | La interfaz no deja editarlo ni borrarlo, pero no está protegido frente a un administrador con la API | Úsalo como registro, no como prueba a salvo de manipulación |
| Quieres que nadie entre con contraseña | SSO Only oculta el formulario de contraseña | Lee la nota del README sobre lo que no rechaza |
| Trabajas con varias empresas y equipos separados | La visibilidad del registro por empresa aún no cubre todos los grupos | Revisa qué grupos usas antes de dar acceso al registro |
| Te preocupa que un administrador se quede fuera | Código de emergencia de un solo uso, con caducidad y registrado | Encaja |
Qué tener listo antes de instalarlo
- Una versión de Odoo publicada: 17, 18, 19 o 20.
- Poder seguir la instalación que pide el README: poner el módulo en la ruta de addons y reiniciar Odoo, y después ir a
Apps, buscar *Two-Factor Authentication & SSO* y pulsarInstall. - Para SAML,
python3-samlyxmlsecen el servidor. - Si vas a usar SSO o SCIM sobre FlexigoTech Cloud, la suscripción a FlexigoTech Cloud.
- Tu cuenta en el proveedor de identidad: según la ficha, los costes de terceros (tu cuenta en cada plataforma, Odoo y el alojamiento) los contratas y pagas tú.
- Decidido qué grupos y qué proveedores entran en cada política, para rellenar
Authentication → MFA Policies. - Una base de pruebas: la ficha recoge el servicio en las copias de staging y de pruebas de tu base.
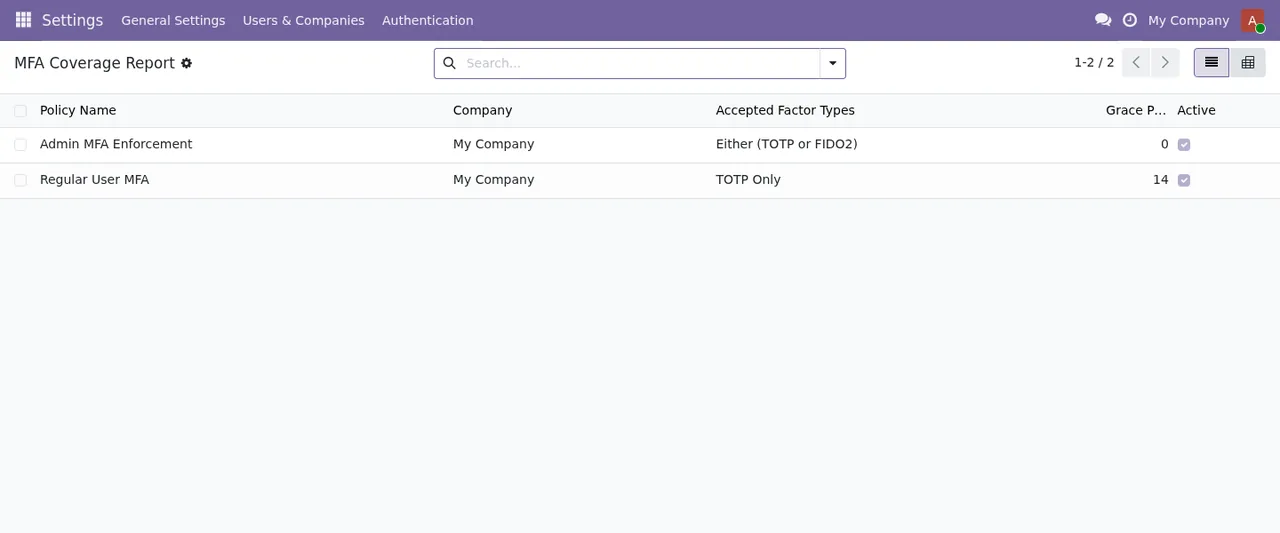
En este informe ves, por cada política, la empresa, los tipos de factor aceptados, el periodo de gracia y si está activa. Tener claro antes qué grupos y qué proveedores van en cada política te deja rellenarlas de una vez en tu base de pruebas.
Versiones de Odoo y lo que pagas
El módulo está publicado en Odoo Apps para 17.0, 18.0, 19.0 y 20.0, y cuesta 9 € sin IVA, pago único por versión de Odoo, para 17, 18, 19 y 20. Según su manifiesto, algunas funciones usan un servicio externo de pago, la suscripción a FlexigoTech Cloud (servicio local: 29 €/mes o 290 €/año sin IVA; Pro: 58 €/mes o 580 €/año).
Si lo compras en flexigotech.com, con la suscripción va incluido el módulo para las versiones nuevas de Odoo; en el Odoo App Store, cada versión de Odoo se compra allí. La migración de tu base a una versión nueva de Odoo no la hacemos nosotros. Sin suscripción, o con el servicio suspendido, se para lo que da la suscripción y los datos se quedan en tu Odoo.
La ficha del servicio recoge, entre otros puntos, las actualizaciones del módulo, soporte con primera respuesta en 1 día laborable y el seguimiento de la salud del módulo en tu base, con alertas.
Cómo te ayuda FlexigoTech
FlexigoTech implanta Odoo 17, 18, 19 y 20 y desarrolla conectores e integraciones a medida, así que podemos revisar contigo la tabla de arriba con tu caso antes de que compres. Si ya lo has decidido, en la puesta en marcha del módulo tienes qué ajustes rellenar y qué revisar la primera semana, y en los mensajes de error y avisos qué significa cada texto. La compra y la suscripción están en la página del módulo, y la ficha de cada versión en Odoo Apps.
Sigue leyendo
Comprobado en el código del módulo (versión 20.0) y en las fuentes enlazadas
Fuentes
- Código del módulo: flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): README.rst
- Código del módulo: flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): static/description/index.html
- apps.odoo.com/apps/modules/20.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/17.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/18.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/19.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- flexigotech.com/en/services.html
- flexigotech.com/precios.html