

 Español
 English
 Català
 Deutsch
 Português
 Italiano
 Nederlands
 Polski
Ce qu'il couvre, d'après son README
Two-Factor Authentication & SSO for Odoo réunit dans un seul module deux choses : des politiques de double authentification et l'accès via un fournisseur d'identité externe. Voici ce que recense son README :
- Politiques MFA par entreprise, groupe de sécurité et fournisseur d'identité, avec une période de grâce. Elles se définissent dans
Authentication → MFA Policies, où vous choisissez les groupes et les fournisseurs d'identité (si vous laissez les fournisseurs vides, la politique s'applique à toute connexion). - Second facteur : le TOTP natif d'Odoo (
auth_totp), y compris après une connexion via SAML ou OIDC. - SAML 2.0 en tant que fournisseur de service, avec
python3-samletxmlsecsur le serveur, et OpenID Connect. - Connexions aux fournisseurs d'identité dans
Authentication → IdP Connections: une par fournisseur, et chacune apparaît sous forme de bouton sur la page de connexion. - Création à la volée (just-in-time) des utilisateurs lors de leur première connexion SSO, avec mappage des groupes.
- Provisionnement SCIM 2.0, avec
/scim/v2/Users,/scim/v2/GroupsetServiceProviderConfig. - Journal d'authentification des connexions, des configurations et des événements SCIM et SSO.
- Code de secours pour un administrateur resté à la porte : à usage unique, avec expiration et journalisé.
- Rapport de couverture MFA par entreprise.

Ce qui pèse le plus dans la décision si vous travaillez sur FlexigoTech Cloud : d'après la fiche, l'authentification unique (SAML ou OpenID Connect) et le provisionnement SCIM avec votre fournisseur d'identité y nécessitent un abonnement à FlexigoTech Cloud.
Ce que le README signale lui-même comme non couvert
Avant d'acheter, lisez cette partie attentivement, car elle fixe les limites du module :
- Les listes propres au module pour les appareils TOTP et les identifiants FIDO2 ne servent pas à se connecter.
- La liste des sessions actives enregistre les connexions SSO, mais terminer une session depuis cette liste ne ferme pas cette session.
- SCIM n'a pas de limite de requêtes par adresse IP.
- L'interface refuse la modification ou la suppression dans le journal d'authentification, mais ce journal n'est pas protégé contre un administrateur qui utilise l'API.
- Le mode de repli
SSO Onlyd'une connexion masque le formulaire de mot de passe sur la page de connexion. Le README précise ensuite ce que ce mode ne rejette pas : lisez-le avant de le considérer comme un verrou. - La visibilité du journal par entreprise suit des règles d'enregistrement qui ne couvrent pas encore tous les groupes.

Dans cette liste, vous voyez le bouton Terminate. Gardez en tête ce que signale le README : terminer une session ici ne la ferme pas. Si couper immédiatement l'accès de quelqu'un est une exigence chez vous, tenez-en compte avant de décider.
Si vous êtes dans ce cas, voici ce qui vous convient
Confrontez votre situation à ce que dit la documentation. Si vous vous reconnaissez dans les lignes qui conviennent, le module vous sert ; si ce dont vous avez besoin figure dans les autres, décidez en connaissant cette limite.
| Votre situation | Ce que dit la documentation | Ce qui vous convient |
|---|---|---|
| Vous voulez exiger la double authentification avec des règles différentes selon l'entreprise ou le groupe | Politiques MFA par entreprise, groupe de sécurité et fournisseur, avec période de grâce | Il convient ; vous le configurez dans Authentication → MFA Policies |
| Votre équipe se connecte avec un fournisseur SAML 2.0 ou OpenID Connect | Une connexion par fournisseur, qui apparaît comme un bouton sur la page de connexion | Il convient ; d'après la fiche, sur FlexigoTech Cloud l'authentification unique nécessite un abonnement à FlexigoTech Cloud |
| Vous gérez les utilisateurs depuis votre fournisseur d'identité | Création à la volée avec mappage des groupes et SCIM 2.0 | Il convient (sur FlexigoTech Cloud, SCIM nécessite un abonnement) ; gardez en tête que SCIM ne limite pas les requêtes par IP |
| Vous voulez vous connecter avec les identifiants FIDO2 que liste le module | Ces listes ne servent pas à se connecter | Ces listes ne le couvrent pas |
| Vous devez couper immédiatement la session d'un utilisateur | Terminer une session dans la liste ne la ferme pas | Ce n'est pas ce que fait la liste des sessions actives |
| Vous avez besoin d'un journal que personne ne puisse altérer | L'interface ne permet ni de le modifier ni de le supprimer, mais il n'est pas protégé contre un administrateur avec l'API | Utilisez-le comme journal, pas comme preuve à l'abri de toute manipulation |
| Vous voulez que personne ne se connecte avec un mot de passe | SSO Only masque le formulaire de mot de passe | Lisez la note du README sur ce qu'il ne rejette pas |
| Vous travaillez avec plusieurs entreprises et des équipes séparées | La visibilité du journal par entreprise ne couvre pas encore tous les groupes | Vérifiez quels groupes vous utilisez avant de donner accès au journal |
| Vous craignez qu'un administrateur reste à la porte | Code de secours à usage unique, avec expiration et journalisé | Il convient |
Ce qu'il faut avoir prêt avant l'installation
- Une version d'Odoo publiée : 17, 18, 19 ou 20.
- Pouvoir suivre l'installation demandée par le README : placer le module dans le chemin des addons et redémarrer Odoo, puis aller dans
Apps, chercher *Two-Factor Authentication & SSO* et cliquer surInstall. - Pour SAML,
python3-samletxmlsecsur le serveur. - Si vous comptez utiliser SSO ou SCIM sur FlexigoTech Cloud, l'abonnement à FlexigoTech Cloud.
- Votre compte chez le fournisseur d'identité : d'après la fiche, les coûts de tiers (votre compte sur chaque plateforme, Odoo et l'hébergement) sont contractés et payés par vous.
- Avoir décidé quels groupes et quels fournisseurs entrent dans chaque politique, pour remplir
Authentication → MFA Policies. - Une base de test : la fiche mentionne le service dans les copies de staging et de test de votre base.
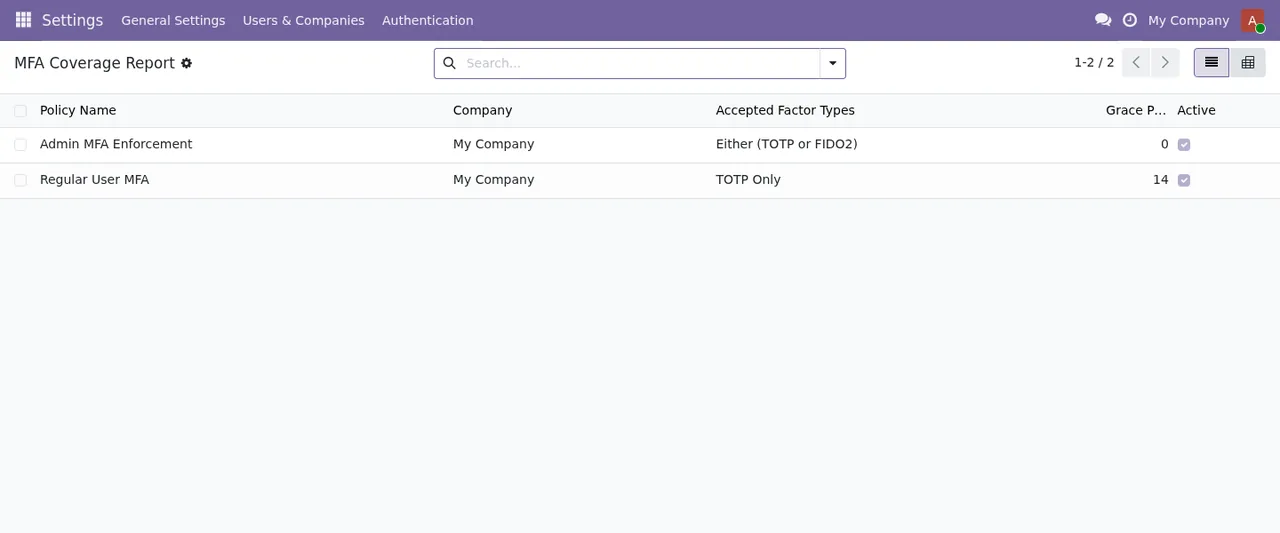
Dans ce rapport, vous voyez, pour chaque politique, l'entreprise, les types de facteur acceptés, la période de grâce et si elle est active. Savoir à l'avance quels groupes et quels fournisseurs vont dans chaque politique vous permet de toutes les remplir d'un coup dans votre base de test.
Versions d'Odoo et ce que vous payez
Le module est publié sur Odoo Apps pour 17.0, 18.0, 19.0 et 20.0, et coûte 9 € HT, paiement unique par version d'Odoo, pour 17, 18, 19 et 20. D'après son manifeste, certaines fonctions utilisent un service externe payant, l'abonnement à FlexigoTech Cloud (service local : 29 €/mois ou 290 €/an HT ; Pro : 58 €/mois ou 580 €/an).
Si vous l'achetez sur flexigotech.com, avec l'abonnement le module est inclus pour les nouvelles versions d'Odoo ; sur l'Odoo App Store, chaque version d'Odoo s'y achète. La migration de votre base vers une nouvelle version d'Odoo n'est pas réalisée par nous. Sans abonnement, ou avec le service suspendu, ce que fournit l'abonnement s'arrête et les données restent dans votre Odoo.
La fiche du service recense, entre autres points, les mises à jour du module, un support avec première réponse sous 1 jour ouvré et le suivi de la santé du module dans votre base, avec alertes.
Comment FlexigoTech vous aide
FlexigoTech met en place Odoo 17, 18, 19 et 20 et développe des connecteurs et des intégrations sur mesure, nous pouvons donc revoir avec vous le tableau ci-dessus à la lumière de votre cas avant votre achat. Si votre décision est prise, dans la mise en route du module vous trouverez quels paramètres remplir et quoi vérifier la première semaine, et dans les messages d'erreur et avertissements ce que signifie chaque texte. L'achat et l'abonnement se trouvent sur la page du module, et la fiche de chaque version sur Odoo Apps.
À lire aussi
Vérifié dans le code du module (version 20.0) et dans les sources citées
Sources
- Code du module : flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): README.rst
- Code du module : flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): static/description/index.html
- apps.odoo.com/apps/modules/20.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/17.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/18.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/19.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- flexigotech.com/en/services.html
- flexigotech.com/precios.html