

 Español
 English
 Català
 Deutsch
 Français
 Português
 Nederlands
 Polski
Modulo per Odoo 17 · 18 · 19 · 20
2FA e SSO per Odoo Community: SAML, OpenID Connect, MFA con passkey, SCIM e audit degli accessi
Autenticazione di livello enterprise senza licenza Enterprise: single sign-on con Azure AD, Okta, Google Workspace, ADFS o Keycloak, secondo fattore TOTP o FIDO2 con politiche per azienda e gruppo, provisioning SCIM 2.0 e un registro degli eventi che costituisce una prova per NIS2, PCI-DSS e ISO 27001.
9 € + 29 €/mese + IVA
Supporto entro 4 ore lavorative e videochiamata? Pro: 58 €/mese + IVA. Il tuo abbonamento mantiene il modulo funzionante. Il supporto Pro è facoltativo: se lo elimini, il modulo continua allo stesso modo con il supporto standard.
Cosa include
- In FlexigoTech Cloud: fonti ufficiali monitorate ogni giorno
- Gli aggiornamenti del modulo
- Supporto con prima risposta entro 1 giorno lavorativo
- I tuoi dati restano tuoi: vedili ed esportali quando vuoi.
- 14 giorni di prova, senza carta di credito

Cosa fa
- SAML 2.0 e OpenID ConnectService provider SAML 2.0 e client OIDC con flusso di codice, PKCE, discovery, nonce e state; più connessioni IdP con mappatura di attributi e gruppi.
- MFA con TOTP e FIDO2 (passkey)Registrazione, codici di recupero, passkey e revoca da parte dell'amministratore.
- Politiche MFA per azienda, IdP e gruppoPeriodi di tolleranza, esenzioni temporanee e token di emergenza monouso con traccia di audit ad alta gravità.
- Provisioning SCIM 2.0Creazione, aggiornamento, sospensione e disattivazione degli utenti dal provider di identità, con registrazione di ogni operazione.
- Audit e sessioni attiveRegistro degli accessi con metodo, utente, IP e motivo del fallimento, conservazione e anonimizzazione, e monitoraggio delle sessioni attive.
- Report di copertura MFAProve pronte per i pacchetti di conformità NIS2, PCI-DSS e ISO 27001.
Come funziona il modulo
Screenshot reali di ogni schermata, con ciò che fa ciascuna.
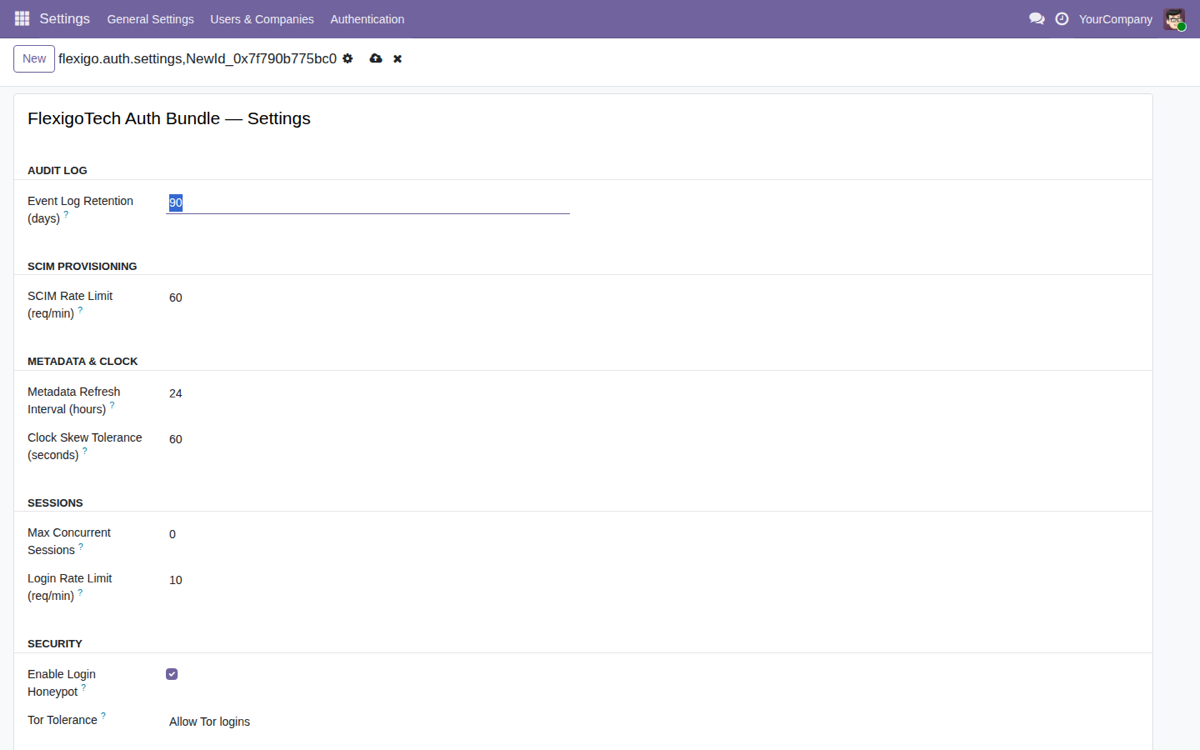
Impostazioni di autenticazione
Pannello unico per configurare conservazione dell'audit, SCIM, sessioni e sicurezza dell'intero bundle.
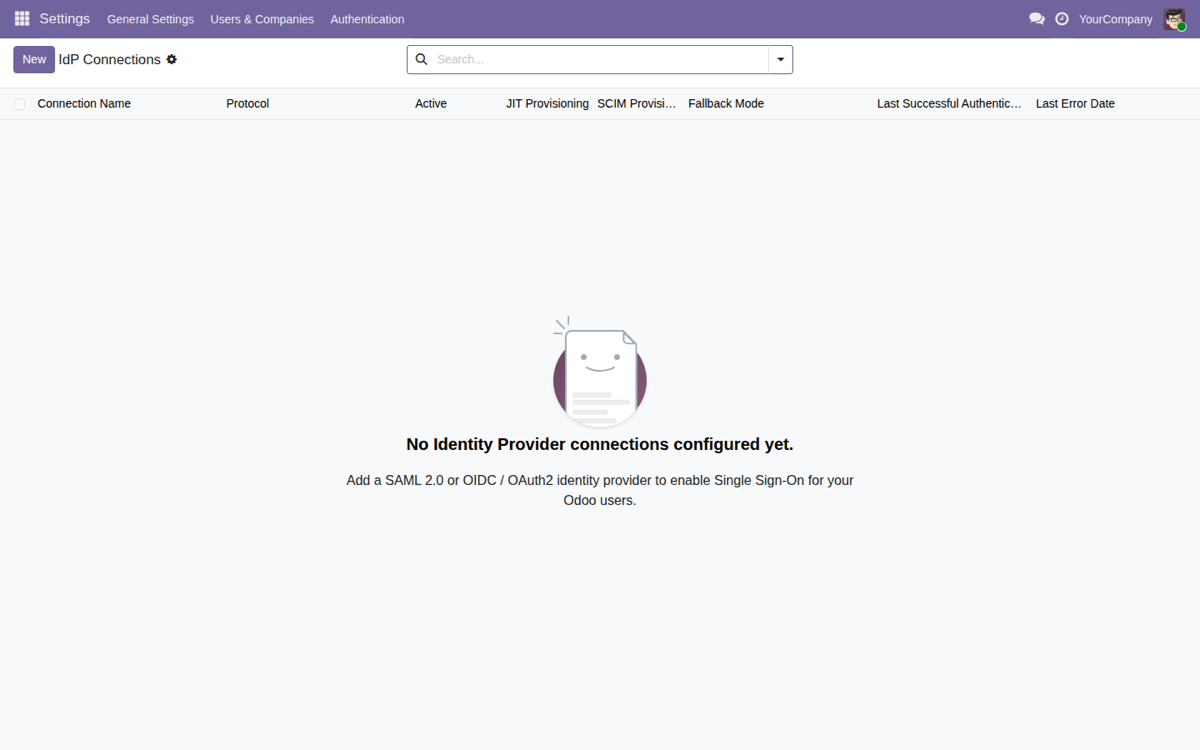
Connessioni IdP
Elenco dei provider di identità con protocollo, JIT, SCIM e modalità di fallback per connessione.
Politiche MFA
Definisce il secondo fattore (TOTP, FIDO2) con periodo di tolleranza per documentare la conformità a NIS2 e PCI-DSS.
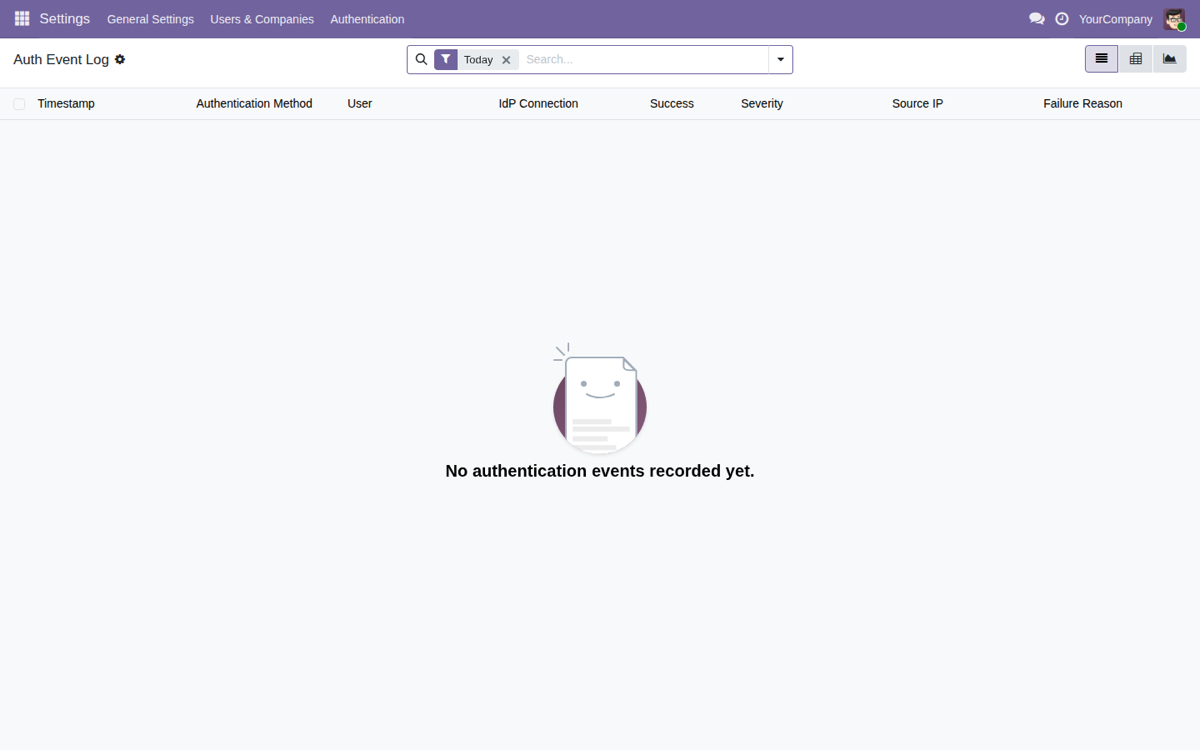
Registro degli eventi
Audit degli accessi con metodo, utente, IP, gravità e motivo del fallimento per le revisioni.
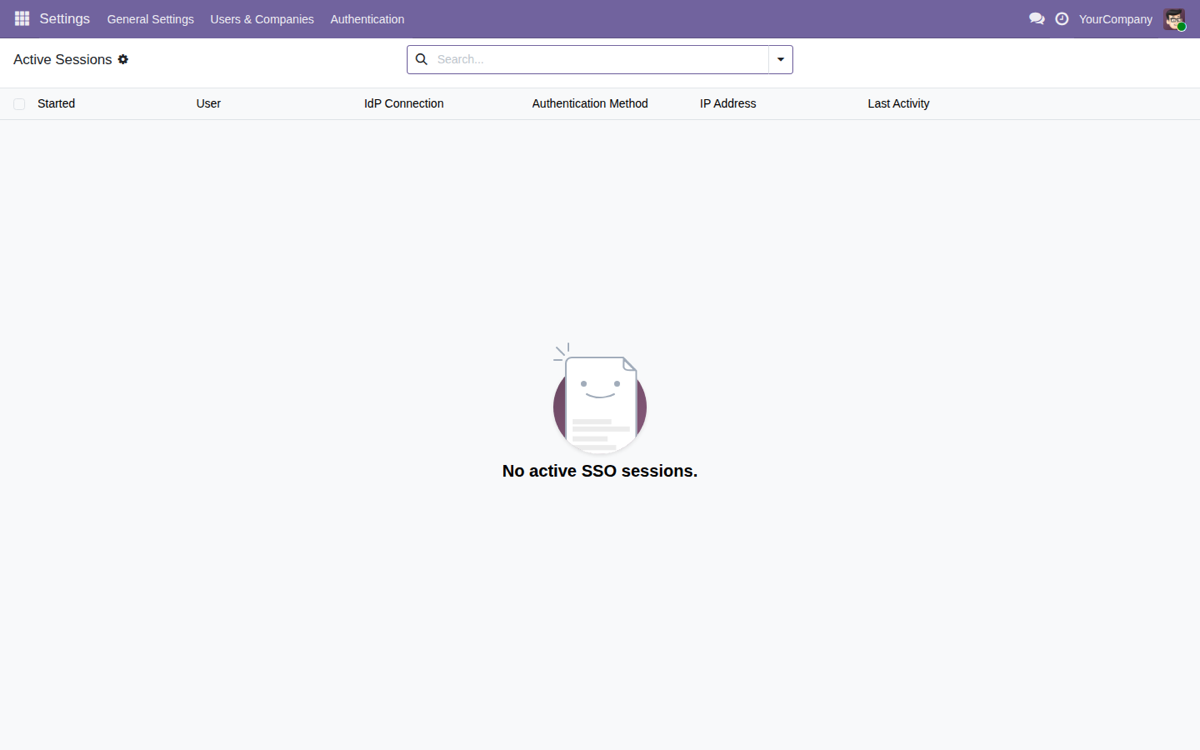
Sessioni attive
Inventario delle sessioni SSO con utente, IdP, metodo, IP e attività, per verificarle e revocarle.
Cosa fa il cloud per te
Condizioni, dati trasmessi e note legali
FlexigoTech Cloud
Monitoraggio di questo modulo con FlexigoTech Cloud
FlexigoTech Cloud, un servizio esterno di FlexigoTech (Flexibles y Accesorios Gobe, S.L., Spagna) che funziona sui nostri server, al di fuori del tuo Odoo, aggiunge monitoraggio a questo modulo. Ogni giorno controlla le fonti ufficiali che seguiamo per questo modulo e ti avvisa quando cambiano. Ti fornisce anche un calendario delle sue scadenze ufficiali e controlla lo stato di salute del modulo nel tuo database.
Questa app scambia inoltre gli accessi dei tuoi utenti, con nome, email e gruppi e, se attivi SCIM, gli account utente da creare o modificare direttamente tra il tuo Odoo e il tuo provider di identità (SAML o OpenID Connect), con il tuo accesso e alle sue condizioni. Questi dati non passano da FlexigoTech.
Prezzo
- Modulo: 9 €.
- La licenza del modulo si acquista a parte, allo stesso prezzo su Odoo App Store e su flexigotech.com. Con l'abbonamento, il modulo per le nuove versioni di Odoo è incluso se lo hai acquistato su flexigotech.com; su Odoo App Store, ogni versione di Odoo si acquista lì. Se hai uno sconto partner, si applica solo agli abbonamenti dei singoli moduli, mai ai pacchetti né al prezzo del modulo.
- L'abbonamento è separato e la fattura la emette FlexigoTech, non Odoo: 29 € al mese o 290 € all'anno.
- Pro, con la prima risposta entro 4 ore lavorative e videochiamata se necessaria: 58 € al mese o 580 € all'anno.
- Per database di produzione, IVA esclusa. Le copie di staging e di test di quel database sono incluse.
- L'importo finale, con le imposte, lo vedi nella pagina di pagamento prima di confermare.
- Puoi provare ogni modulo per 14 giorni dal tuo Odoo, senza costi e senza dare una carta: i 14 giorni contano dalla prima sincronizzazione, con un massimo di 30 giorni da quando inizi la prova, e c'è una prova per account e modulo. Se alla fine non ti sei abbonato, il servizio si ferma e non si addebita nulla.
- Paghi in anticipo, ogni mese o ogni anno. L'abbonamento si rinnova da solo alla fine di ogni periodo finché non lo annulli, in due clic e senza parlare con nessuno, dal tuo account su app.flexigotech.com o dal tuo Odoo. L'annullamento si applica alla fine del periodo già pagato; non c'è pro rata, la parte del periodo che non usi non viene rimborsata, salvo che la legge lo imponga, e non ci sono penali.
Come avviare la prova
Il tuo database si collega dal tuo Odoo, in Impostazioni → FlexigoTech Cloud, con il modulo base FlexigoTech Cloud, che è gratuito; poi ti abboni lì o nel tuo account.
Prima un amministratore legge e accetta l'elenco dei dati qui sotto: prima non viene inviato nulla. Dopodiché puoi avviare la prova o abbonarti; lì accetti le condizioni dell'abbonamento, e il pagamento avviene al di fuori di Odoo.
Servono Odoo.sh o un tuo server: Odoo Online non supporta moduli di terze parti.
Le Condizioni dell'abbonamento le accetti all'avvio della prova nel tuo Odoo o al momento dell'abbonamento.
Cosa include l'abbonamento
- Se hai acquistato il modulo su flexigotech.com: le nuove versioni che pubblichiamo, anche per le nuove versioni di Odoo, senza pagare di più, e il loro download dal tuo account (non durante la prova).
- Il monitoraggio delle fonti ufficiali del modulo, con i relativi avvisi e il calendario delle loro scadenze, e dello stato di salute del modulo nel tuo database.
- Supporto: chi acquista un modulo ha sempre aiuto per configurarlo e la correzione dei suoi errori, con o senza abbonamento. L'abbonamento aggiunge tempi di prima risposta, in giorni e ore lavorativi di Barcellona (Standard, 1 giorno lavorativo; Pro, 4 ore lavorative, e videochiamata se serve). Risolvere ogni caso richiede il tempo necessario.
- Il servizio sulle copie di staging e di test del tuo database.
Cosa non include
- La personalizzazione del modulo o gli sviluppi su misura.
- Migrazioni: ti forniamo il modulo per ogni nuova versione di Odoo, ma non ci occupiamo di migrare il tuo database a quella versione.
- Configurare il modulo per te (la messa in funzione).
- Importare dati storici.
- Il supporto per moduli che non sono nostri.
- I costi di terzi: il tuo account su ogni piattaforma, Odoo e il tuo hosting li contratti e li paghi tu.
Cosa invia il tuo Odoo a FlexigoTech Cloud
- L'identificativo (uuid) del database, il suo indirizzo (URL) e la versione di Odoo.
- I moduli FlexigoTech installati, con la loro versione, e se il database è una copia neutralizzata (di staging o di test).
- Il nome dell'azienda e l'e-mail di chi accetta, con la data e la versione del testo accettato.
- Una richiesta del suo permesso di servizio ogni 6 ore e lo stato di salute del modulo: contatori ed errori (tipo e codice), senza il contenuto dei tuoi record.
- Le sue richieste degli avvisi e del calendario di questo modulo, con la data dell'ultimo avviso ricevuto: il database si identifica e non invia nient'altro.
Cosa succede se non paghi
Se un addebito non va a buon fine, hai 7 giorni di tolleranza con il servizio. Il giorno 7 il servizio viene sospeso; se paghi prima del giorno 21, torna subito attivo. Il giorno 21, se il pagamento è ancora mancante, l'abbonamento termina e un pagamento successivo non lo riattiva: per tornare, ne sottoscrivi uno nuovo.
Senza abbonamento, o con il servizio sospeso, si ferma ciò che dà l'abbonamento: il cloud, il modulo per altre versioni di Odoo e il suo download, e il supporto dell'abbonamento, con i suoi tempi di risposta. Ciò che include l'acquisto del modulo non cambia: hai sempre l'aiuto per configurarlo e la correzione dei suoi errori e, se l'hai acquistato su flexigotech.com, il download di quella versione di Odoo con i suoi aggiornamenti. Il modulo installato resta nel tuo Odoo con la versione che hai e tutti i tuoi dati restano lì: non cancelliamo mai nulla nel tuo Odoo e non blocchiamo Odoo.
Senza il servizio si fermano gli avvisi, il calendario e il monitoraggio del modulo. I tuoi dati restano tuoi e puoi sempre visualizzarli ed esportarli.
L'aiuto per configurare il modulo e la correzione dei suoi errori vengono sempre forniti a chi lo acquista, con o senza abbonamento.
Il problema: lacune di autenticazione in Odoo Community
Molti team che usano Odoo Community lavorano con dati critici con password locali, creazioni e disattivazioni manuali, copertura irregolare del secondo fattore e poche prove di autenticazione per le revisioni di sicurezza.
Disallineamento delle identità
Un utente disattivato nel tuo provider di identità può restare attivo in Odoo quando il provisioning è manuale o ritardato.
Nessuna prova di MFA
I team di sicurezza hanno bisogno di prove chiare che l'MFA sia applicato per gli audit interni e per framework come NIS2, PCI-DSS o ISO 27001.
Stack di accesso frammentato
Tenere SSO, MFA, sessioni e provisioning in strumenti separati complica la configurazione e lascia incompleta la traccia di audit.
Cosa fa il modulo
Un unico bundle che riunisce l'intero livello di autenticazione in Odoo, con ogni componente gestito dal backend stesso.
Service provider SAML 2.0
Collega Odoo ad Azure Entra ID, Okta, Google Workspace, ADFS, Keycloak e altri IdP aziendali compatibili con SAML 2.0.
Relying party OpenID Connect
Login moderno con flusso authorization-code, PKCE, discovery e validazione di nonce e state per la federazione dell'identità basata su token.
Livello di politiche MFA
Richiede TOTP o passkey FIDO2 per azienda, gruppo o provider di identità, con periodo di tolleranza e tipi di fattore accettati configurabili.
Provisioning SCIM 2.0
Registra le operazioni del ciclo di vita (creazione, aggiornamento, sostituzione, disattivazione, riattivazione) inviate dall'IdP, con origine, utente e stato.
Audit e sessioni attive
Traccia append-only degli eventi di autenticazione (metodo, utente, IdP, esito, gravità, IP e motivo del fallimento) e un inventario delle sessioni che puoi verificare e revocare.
Report di copertura MFA
Genera registri di copertura MFA che costituiscono prova per NIS2, PCI-DSS, GDPR articolo 32 e ISO 27001.
Provider di identità compatibili
SAML 2.0 e OIDC con supporto MFA e provisioning SCIM verso Entra ID (in precedenza Azure AD).
Connessione standard SAML 2.0 / OpenID Connect con provisioning SCIM degli utenti.
SSO tramite SAML 2.0 / OIDC affinché il tuo team acceda a Odoo con il proprio account Google.
Qualsiasi IdP compatibile con SAML 2.0 o OpenID Connect si integra con il service provider e il relying party del bundle.
Requisiti e installazione chiara
È progettato per installarsi correttamente su qualsiasi host di Odoo. Tieni presenti questi punti prima di distribuirlo.
Versioni di Odoo
Compatibile con Odoo 17.0, 18.0, 19.0 e 20.0 (Community ed Enterprise), usando i moduli standard base, web e mail.
Librerie Python opzionali
Le funzioni SAML, OIDC, TOTP e FIDO2 usano dipendenze opzionali protette (guarded), così il modulo si installa correttamente anche se non sono tutte presenti; installa quelle che ti servono in base ai protocolli che attivi.
9 € per versione di Odoo, codice sorgente incluso; funziona con l'abbonamento a FlexigoTech Cloud
9 € per il modulo, per versione di Odoo, con licenza OPL-1 e codice sorgente incluso. Acquistalo in questa pagina o nell'App Store di Odoo e distribuiscilo nel tuo Odoo Community.
Vedi nell'App Store di OdooDomande frequenti
Sostituisce il mio provider di identità?
No. Non è un IdP: collega Odoo a provider come Azure Entra ID, Okta, Google Workspace, ADFS o Keycloak. La gestione delle identità resta nel tuo IdP; il modulo applica SSO, MFA e provisioning dentro Odoo.
Supporta SAML e OpenID Connect contemporaneamente?
Sì. Include i flussi di service provider SAML 2.0 e di relying party OpenID Connect, e puoi avere più federazioni attive contemporaneamente con la loro modalità di fallback per IdP (Allow All, SSO Only o Local Login Only).
Come funziona l'applicazione dell'MFA?
Configuri politiche MFA per azienda, IdP o gruppo, con periodo di tolleranza e tipi di fattore accettati (TOTP e passkey FIDO2). I report di copertura ti forniscono la prova che il secondo fattore è applicato.
Garantisce la conformità normativa?
No. Nessun software da solo garantisce la conformità. Il modulo fornisce controlli di autenticazione e prove (log, sessioni, copertura MFA) che possono supportare programmi di NIS2, PCI-DSS, GDPR articolo 32 e ISO 27001.
Guide su Two-Factor Authentication & SSO
4 guide pratiche su questo modulo: errori, domande frequenti, confronti e glossari.
- Vedi le guide su Two-Factor Authentication & SSO
- Two-Factor Authentication & SSO for Odoo: quando è adatto e cosa avere prima
- Errori di Two-Factor Authentication & SSO for Odoo: quando compare ogni messaggio e cosa fare
- Come funziona internamente Two-Factor Authentication & SSO for Odoo: glossario di menu, attività e modelli
- Avvio di Two-Factor Authentication & SSO for Odoo, domanda per domanda