

 Español
 English
 Català
 Deutsch
 Português
 Italiano
 Nederlands
 Polski
Module pour Odoo 17 · 18 · 19 · 20
2FA et SSO pour Odoo Community : SAML, OpenID Connect, MFA avec passkeys, SCIM et audit des connexions
Authentification de niveau entreprise sans licence Enterprise : authentification unique avec Azure AD, Okta, Google Workspace, ADFS ou Keycloak, second facteur TOTP ou FIDO2 avec des politiques par entreprise et par groupe, provisionnement SCIM 2.0 et un journal d'événements qui sert de preuve pour NIS2, PCI-DSS et ISO 27001.
9 € + 29 €/mois + TVA
Support sous 4 heures ouvrées et visioconférence ? Pro : 58 €/mois + TVA. Votre abonnement fait fonctionner le module. Le support Pro est facultatif : si vous le retirez, le module continue pareil avec le support standard.
Ce qui est inclus
- Dans FlexigoTech Cloud : sources officielles surveillées chaque jour
- Les mises à jour du module
- Support avec première réponse sous 1 jour ouvré
- Vos données restent les vôtres : consultez-les et exportez-les à tout moment.
- 14 jours d'essai, sans carte

Ce qu'il fait
- SAML 2.0 et OpenID ConnectFournisseur de services SAML 2.0 et client OIDC avec flux de code d'autorisation, PKCE, discovery, nonce et state ; plusieurs connexions IdP avec mappage des attributs et des groupes.
- MFA avec TOTP et FIDO2 (passkeys)Inscription, codes de récupération, passkeys et révocation par l'administrateur.
- Politiques MFA par entreprise, IdP et groupePériodes de grâce, exemptions temporaires et jetons d'urgence à usage unique avec une piste d'audit de haute gravité.
- Provisionnement SCIM 2.0Création, mise à jour, suspension et désactivation des utilisateurs depuis le fournisseur d'identité, avec un journal de chaque opération.
- Audit et sessions activesJournal des connexions avec méthode, utilisateur, IP et motif d'échec, conservation et anonymisation, et supervision des sessions actives.
- Rapport de couverture MFAPreuves prêtes pour les dossiers de conformité NIS2, PCI-DSS et ISO 27001.
Comment fonctionne le module
Captures d'écran réelles de chaque écran, avec ce que fait chacune.
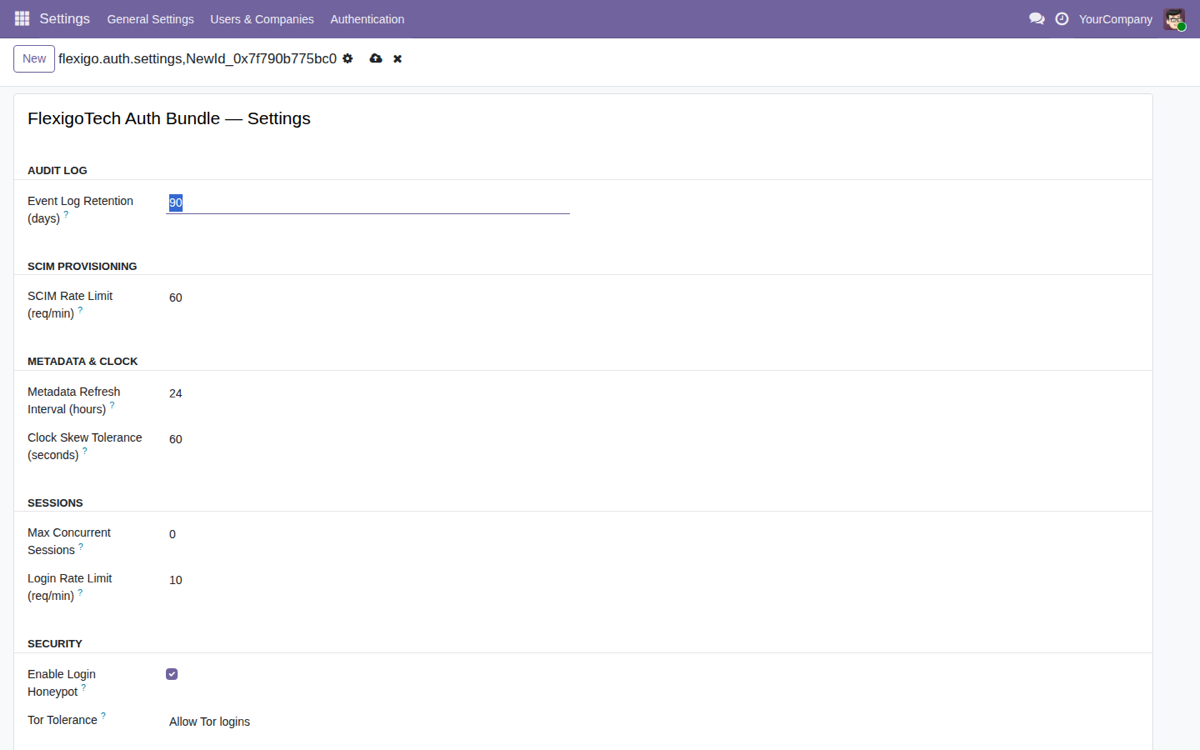
Paramètres d'authentification
Panneau unique pour configurer la conservation de l'audit, SCIM, les sessions et la sécurité de l'ensemble du bundle.
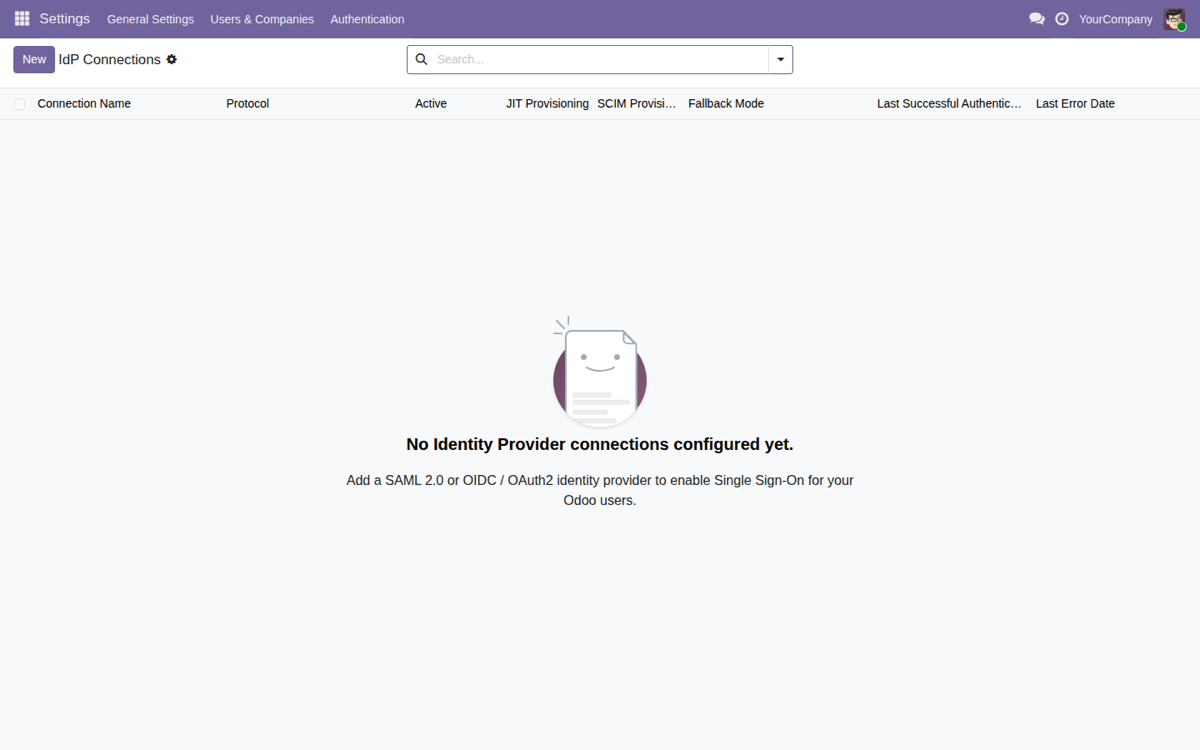
Connexions IdP
Liste des fournisseurs d'identité avec protocole, JIT, SCIM et mode de secours par connexion.
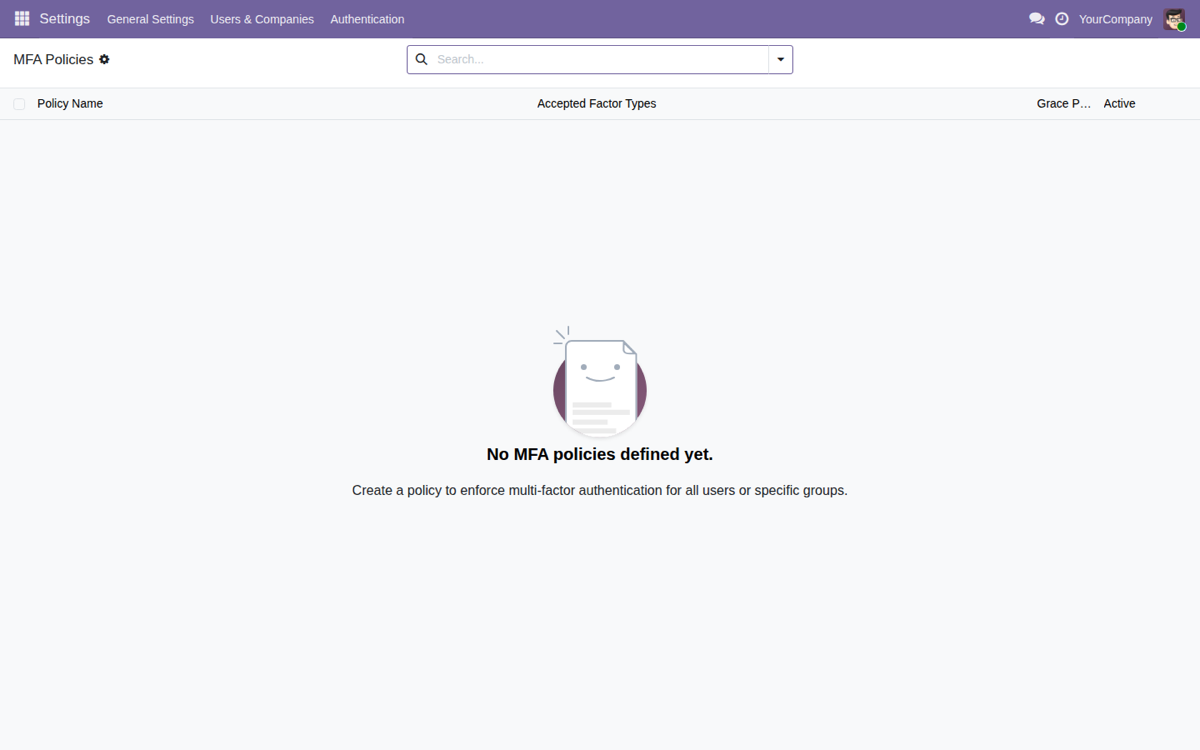
Politiques MFA
Définit le second facteur (TOTP, FIDO2) avec période de grâce pour justifier la conformité NIS2 et PCI-DSS.
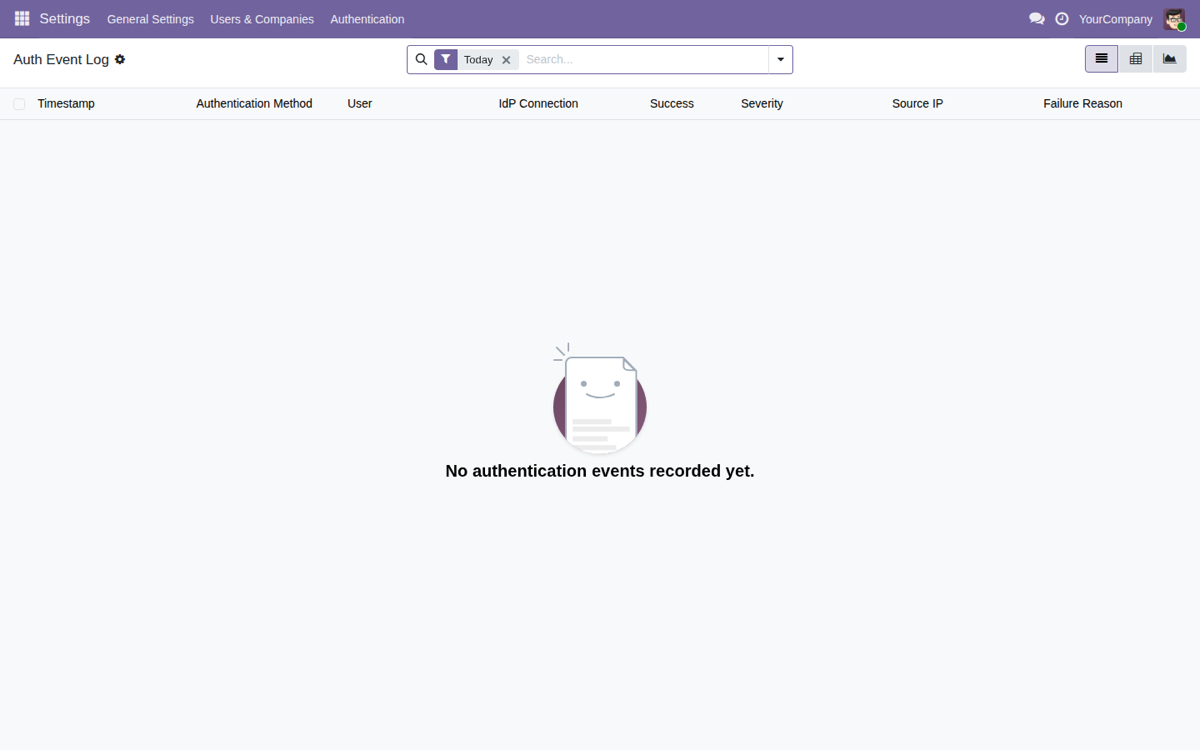
Journal des événements
Audit des connexions avec méthode, utilisateur, IP, gravité et motif d'échec pour les revues.
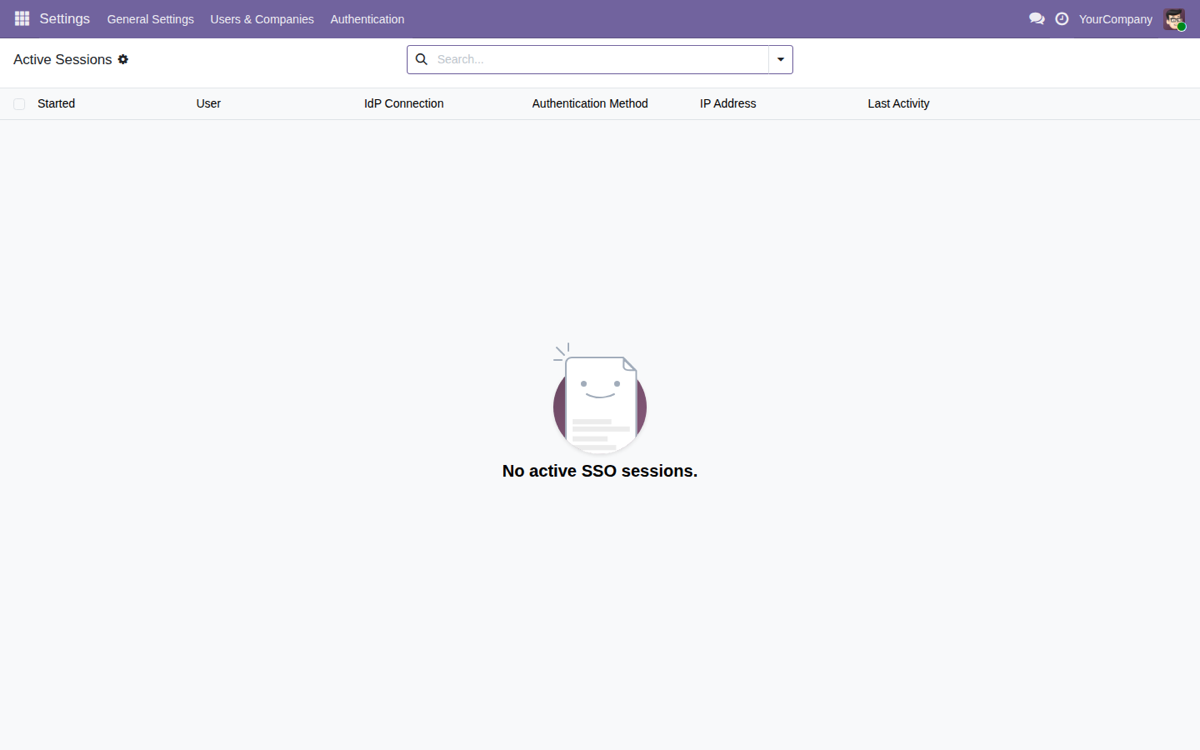
Sessions actives
Inventaire des sessions SSO avec utilisateur, IdP, méthode, IP et activité pour les vérifier et les révoquer.
Ce que le cloud fait pour vous
Conditions, données transmises et petits caractères
FlexigoTech Cloud
Surveillance de ce module avec FlexigoTech Cloud
FlexigoTech Cloud, un service externe de FlexigoTech (Flexibles y Accesorios Gobe, S.L., Espagne) qui fonctionne sur nos serveurs, en dehors de votre Odoo, ajoute une surveillance à ce module. Chaque jour, il vérifie les sources officielles que nous suivons pour ce module et vous avertit quand elles changent. Il vous donne aussi un calendrier de leurs échéances officielles et surveille l'état du module dans votre base.
Cette application échange en outre les connexions de vos utilisateurs, avec leur nom, leur e-mail et leurs groupes, et, si vous activez SCIM, les comptes d'utilisateurs à créer ou à modifier directement entre votre Odoo et votre fournisseur d'identité (SAML ou OpenID Connect), avec votre propre accès et selon ses conditions. Ces données ne transitent pas par FlexigoTech.
Prix
- Module : 9 €.
- La licence du module s'achète à part, au même prix sur l'Odoo App Store et sur flexigotech.com. Avec l'abonnement, le module pour les nouvelles versions d'Odoo est inclus si vous l'avez acheté sur flexigotech.com ; sur l'Odoo App Store, chaque version d'Odoo s'y achète. Si vous avez une remise partenaire, elle s'applique uniquement aux abonnements de modules individuels, jamais aux packs ni au prix du module.
- L'abonnement est séparé et facturé par FlexigoTech, pas par Odoo : 29 € par mois ou 290 € par an.
- Pro, avec une première réponse en 4 heures ouvrables et un appel vidéo si nécessaire : 58 € par mois ou 580 € par an.
- Par base de données de production, hors TVA. Les copies de staging et de test de cette base sont incluses.
- Vous voyez le montant final, taxes comprises, sur la page de paiement avant de confirmer.
- Vous pouvez essayer chaque module 14 jours depuis votre Odoo, sans frais et sans donner de carte : les 14 jours comptent à partir de la première synchronisation, avec un maximum de 30 jours depuis le début de l'essai, et il y a un essai par compte et par module. Si vous ne vous êtes pas abonné à la fin, le service s'arrête et rien n'est facturé.
- Vous payez d'avance, chaque mois ou chaque année. L'abonnement se renouvelle automatiquement à la fin de chaque période jusqu'à ce que vous le résiliiez, en deux clics et sans parler à personne, depuis votre compte sur app.flexigotech.com ou depuis votre Odoo. La résiliation prend effet à la fin de la période déjà payée ; il n'y a pas de prorata, la partie de la période non utilisée n'est pas remboursée, sauf si la loi l'exige, et il n'y a pas de pénalité.
Comment démarrer l'essai
Votre base se connecte depuis votre Odoo, dans Paramètres → FlexigoTech Cloud, avec le module de base FlexigoTech Cloud, qui est gratuit ; ensuite, vous vous abonnez là ou dans votre compte.
Un administrateur lit d'abord la liste des données ci-dessous et l'accepte : rien n'est envoyé avant. Ensuite, vous pouvez commencer l'essai ou vous abonner ; vous y acceptez les conditions de l'abonnement, et le paiement se fait en dehors d'Odoo.
Il vous faut Odoo.sh ou votre propre serveur : Odoo Online n'accepte pas les modules tiers.
Vous acceptez les Conditions de l'abonnement lorsque vous commencez l'essai dans votre Odoo ou lorsque vous vous abonnez.
Ce que comprend l'abonnement
- Si vous avez acheté le module sur flexigotech.com : les nouvelles versions que nous publions, y compris pour les nouvelles versions d'Odoo, sans frais supplémentaires, et leur téléchargement depuis votre compte (pas pendant l'essai).
- La surveillance des sources officielles du module, avec ses alertes et le calendrier de leurs échéances, et de l'état du module dans votre base.
- Support : quiconque achète un module a toujours de l'aide pour le configurer et la correction de ses erreurs, avec ou sans abonnement. L'abonnement ajoute des délais de première réponse, en jours et heures ouvrés de Barcelone (Standard, 1 jour ouvré ; Pro, 4 heures ouvrées, et visioconférence si besoin). Résoudre chaque cas prend le temps nécessaire.
- Le service sur les copies de staging et de test de votre base.
Ce qui n'est pas inclus
- La personnalisation du module ou les développements sur mesure.
- Les migrations : nous vous donnons le module pour chaque nouvelle version d'Odoo, mais nous ne nous chargeons pas de migrer votre base vers cette version.
- Configurer le module pour vous (la mise en route).
- Importer des données historiques.
- Le support des modules qui ne sont pas les nôtres.
- Les coûts de tiers : votre compte sur chaque plateforme, Odoo et votre hébergement, vous les souscrivez et les payez vous-même.
Ce que votre Odoo envoie à FlexigoTech Cloud
- L'identifiant (uuid) de la base, son adresse (URL) et la version d'Odoo.
- Les modules FlexigoTech installés, avec leur version, et si la base est une copie neutralisée (de staging ou de test).
- Le nom de l'entreprise et l'adresse e-mail de la personne qui accepte, avec la date et la version du texte accepté.
- Une demande de son autorisation de service toutes les 6 heures et l'état du module : compteurs et erreurs (type et code), sans le contenu de vos enregistrements.
- Ses demandes des alertes et du calendrier de ce module, avec la date de la dernière alerte reçue : la base s'identifie et n'envoie rien d'autre.
Ce qui se passe si vous ne payez pas
Si un paiement échoue, vous disposez d'un délai de grâce de 7 jours avec le service. Le 7e jour, le service est suspendu ; si vous payez avant le 21e jour, il revient aussitôt. Le 21e jour, s'il reste impayé, l'abonnement prend fin et un paiement ultérieur ne le réactive plus : pour revenir, vous en souscrivez un nouveau.
Sans abonnement, ou avec le service suspendu, ce que donne l'abonnement s'arrête : le cloud, le module pour d'autres versions d'Odoo et son téléchargement, et le support de l'abonnement, avec ses délais de réponse. Ce que comprend l'achat du module ne change pas : vous avez toujours l'aide pour le configurer et la correction de ses erreurs et, si vous l'avez acheté sur flexigotech.com, le téléchargement de cette version d'Odoo avec ses mises à jour. Le module installé reste dans votre Odoo avec la version que vous avez et toutes vos données y restent : nous ne supprimons jamais rien dans votre Odoo et nous ne bloquons pas Odoo.
Sans le service, les alertes, le calendrier et la surveillance du module s'arrêtent. Vos données restent les vôtres et vous pouvez toujours les consulter et les exporter.
L'aide à la configuration et la correction des erreurs sont toujours fournies aux acheteurs, avec ou sans abonnement.
Le problème : les failles d'authentification dans Odoo Community
De nombreuses équipes Odoo Community travaillent avec des données critiques en utilisant des mots de passe locaux, des créations et suppressions manuelles de comptes, une couverture irrégulière du second facteur et peu de preuves d'authentification pour les revues de sécurité.
Désynchronisation des identités
Un utilisateur désactivé chez votre fournisseur d'identité peut rester actif dans Odoo lorsque le provisionnement est manuel ou retardé.
Absence de preuve MFA
Les équipes de sécurité ont besoin de preuves claires que le MFA est appliqué pour les audits internes et les référentiels tels que NIS2, PCI-DSS ou ISO 27001.
Pile de connexion fragmentée
Gérer le SSO, le MFA, les sessions et le provisionnement avec des outils séparés complique la configuration et laisse la piste d'audit incomplète.
Ce que fait le module
Un bundle unique qui réunit la couche d'authentification complète dans Odoo, chaque élément étant géré depuis le backend lui-même.
Fournisseur de services SAML 2.0
Connecte Odoo à Azure Entra ID, Okta, Google Workspace, ADFS, Keycloak et d'autres IdP d'entreprise compatibles avec SAML 2.0.
Partie utilisatrice OpenID Connect
Connexion moderne avec flux code d'autorisation, PKCE, discovery et validation du nonce et du state pour une fédération d'identité basée sur des jetons.
Couche de politiques MFA
Exige TOTP ou passkeys FIDO2 par entreprise, groupe ou fournisseur d'identité, avec période de grâce et types de facteurs acceptés configurables.
Provisionnement SCIM 2.0
Enregistre les opérations du cycle de vie (création, mise à jour, remplacement, désactivation, réactivation) envoyées par l'IdP, avec leur origine, l'utilisateur et le statut.
Audit et sessions actives
Piste d'événements d'authentification en ajout seul (méthode, utilisateur, IdP, résultat, gravité, IP et motif d'échec) et inventaire des sessions que vous pouvez vérifier et révoquer.
Rapports de couverture MFA
Génère des registres de couverture MFA qui servent de preuves pour NIS2, PCI-DSS, l'article 32 du RGPD et ISO 27001.
Fournisseurs d'identité compatibles
SAML 2.0 et OIDC avec prise en charge du MFA et provisionnement SCIM avec Entra ID (anciennement Azure AD).
Connexion standard SAML 2.0 / OpenID Connect avec provisionnement SCIM des utilisateurs.
SSO via SAML 2.0 / OIDC pour que votre équipe se connecte à Odoo avec son compte Google.
Tout IdP compatible avec SAML 2.0 ou OpenID Connect s'intègre au fournisseur de services et à la partie utilisatrice du bundle.
Prérequis et installation en toute transparence
Il est conçu pour s'installer proprement sur n'importe quel hôte Odoo. Tenez compte de ces points avant de le déployer.
Versions Odoo
Compatible avec Odoo 17.0, 18.0, 19.0 et 20.0 (Community et Enterprise), en utilisant les modules standard base, web et mail.
Bibliothèques Python optionnelles
Les fonctions SAML, OIDC, TOTP et FIDO2 utilisent des dépendances optionnelles protégées (guarded), de sorte que le module s'installe proprement même si elles ne sont pas toutes présentes ; installez celles dont vous avez besoin selon les protocoles que vous activez.
9 € par version d'Odoo, code source inclus ; fonctionne avec l'abonnement à FlexigoTech Cloud
9 € pour le module, par version d'Odoo, avec licence OPL-1 et code source inclus. Achetez-le sur cette page ou sur l'App Store d'Odoo et déployez-le sur votre Odoo Community.
Voir sur l'App Store d'OdooQuestions fréquentes
Remplace-t-il mon fournisseur d'identité ?
Non. Ce n'est pas un IdP : il connecte Odoo à des fournisseurs comme Azure Entra ID, Okta, Google Workspace, ADFS ou Keycloak. La gestion des identités reste dans votre IdP ; le module applique le SSO, le MFA et le provisionnement dans Odoo.
Prend-il en charge SAML et OpenID Connect en même temps ?
Oui. Il inclut des flux de fournisseur de services SAML 2.0 et de partie utilisatrice OpenID Connect, et vous pouvez avoir plusieurs fédérations actives simultanément avec leur mode de repli par IdP (Allow All, SSO Only ou Local Login Only).
Comment fonctionne l'application du MFA ?
Vous configurez des politiques MFA par entreprise, IdP ou groupe, avec une période de grâce et les types de facteurs acceptés (TOTP et passkeys FIDO2). Les rapports de couverture vous fournissent la preuve que le second facteur est appliqué.
Garantit-il la conformité réglementaire ?
Non. Aucun logiciel ne garantit à lui seul la conformité. Le module fournit des contrôles d'authentification et des preuves (journaux, sessions, couverture MFA) pouvant appuyer des programmes NIS2, PCI-DSS, l'article 32 du RGPD et ISO 27001.
Guides de Two-Factor Authentication & SSO
4 guides pratiques sur ce module : erreurs, questions fréquentes, comparatifs et glossaires.
- Voir les guides de Two-Factor Authentication & SSO
- Two-Factor Authentication & SSO pour Odoo : quand il convient et ce qu'il faut avoir au préalable
- Erreurs de Two-Factor Authentication & SSO for Odoo : quand chaque message apparaît et que faire
- Fonctionnement interne de Two-Factor Authentication & SSO for Odoo : glossaire des menus, tâches et modèles
- Mise en route de Two-Factor Authentication & SSO for Odoo, question par question