

 Español
 English
 Català
 Deutsch
 Français
 Português
 Italiano
 Polski
Module voor Odoo 17 · 18 · 19 · 20
2FA en SSO voor Odoo Community: SAML, OpenID Connect, MFA met passkeys, SCIM en toegangsaudit
Authenticatie op ondernemingsniveau zonder Enterprise-licentie: single sign-on met Azure AD, Okta, Google Workspace, ADFS of Keycloak, een tweede factor via TOTP of FIDO2 met beleid per bedrijf en groep, SCIM 2.0-provisioning en een gebeurtenislogboek dat dient als bewijs voor NIS2, PCI-DSS en ISO 27001.
9 € + 29 €/maand + btw
Ondersteuning binnen 4 werkuren en videogesprekken? Pro: 58 €/maand + btw. Je abonnement houdt de module werkend. Pro-ondersteuning is optioneel: als je die weglaat, blijft de module hetzelfde werken met de standaardondersteuning.
Wat erin zit
- Bij FlexigoTech Cloud: officiële bronnen elke dag gecontroleerd
- De updates van de module
- Ondersteuning met eerste reactie binnen 1 werkdag
- Je gegevens blijven van jou: bekijk en exporteer ze wanneer je wilt.
- 14 dagen proefperiode, zonder kaart

Wat het doet
- SAML 2.0 en OpenID ConnectSAML 2.0-serviceprovider en OIDC-relying party met authorization-code-flow, PKCE, discovery, nonce en state; meerdere IdP-verbindingen met koppeling van attributen en groepen.
- MFA met TOTP en FIDO2 (passkeys)Inschrijving, herstelcodes, passkeys en intrekking door de beheerder.
- MFA-beleid per bedrijf, IdP en groepRespijtperiodes, tijdelijke vrijstellingen en noodtokens voor eenmalig gebruik met een auditspoor van hoge ernst.
- SCIM 2.0-provisioningAanmaken, bijwerken, opschorten en deactiveren van gebruikers vanuit de identity provider, waarbij elke bewerking wordt vastgelegd.
- Audit en actieve sessiesLogboek van inlogpogingen met methode, gebruiker, IP en reden van mislukking, bewaartermijn en anonimisering, en toezicht op actieve sessies.
- Rapport MFA-dekkingBewijs klaar voor compliancepakketten NIS2, PCI-DSS en ISO 27001.
Zo werkt de module
Echte screenshots van elk scherm, met een beschrijving van wat elk scherm doet.
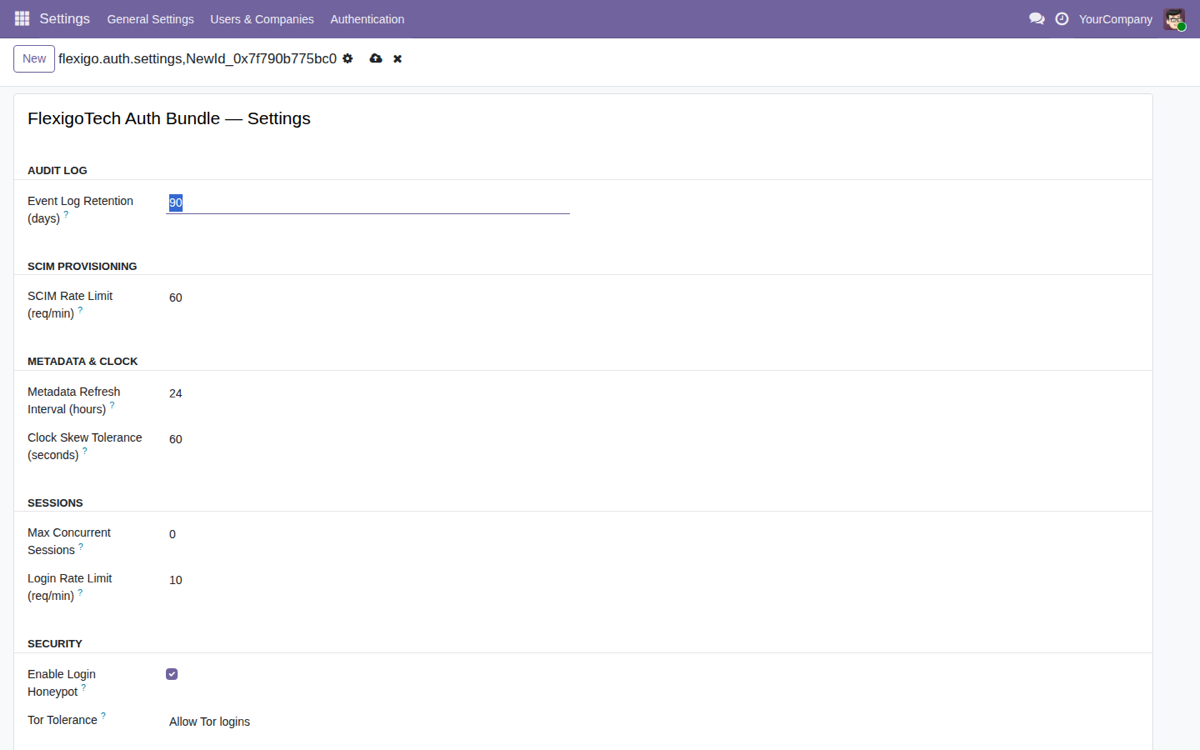
Authenticatie-instellingen
Eén paneel om auditbewaring, SCIM, sessies en beveiliging van de hele bundel te configureren.
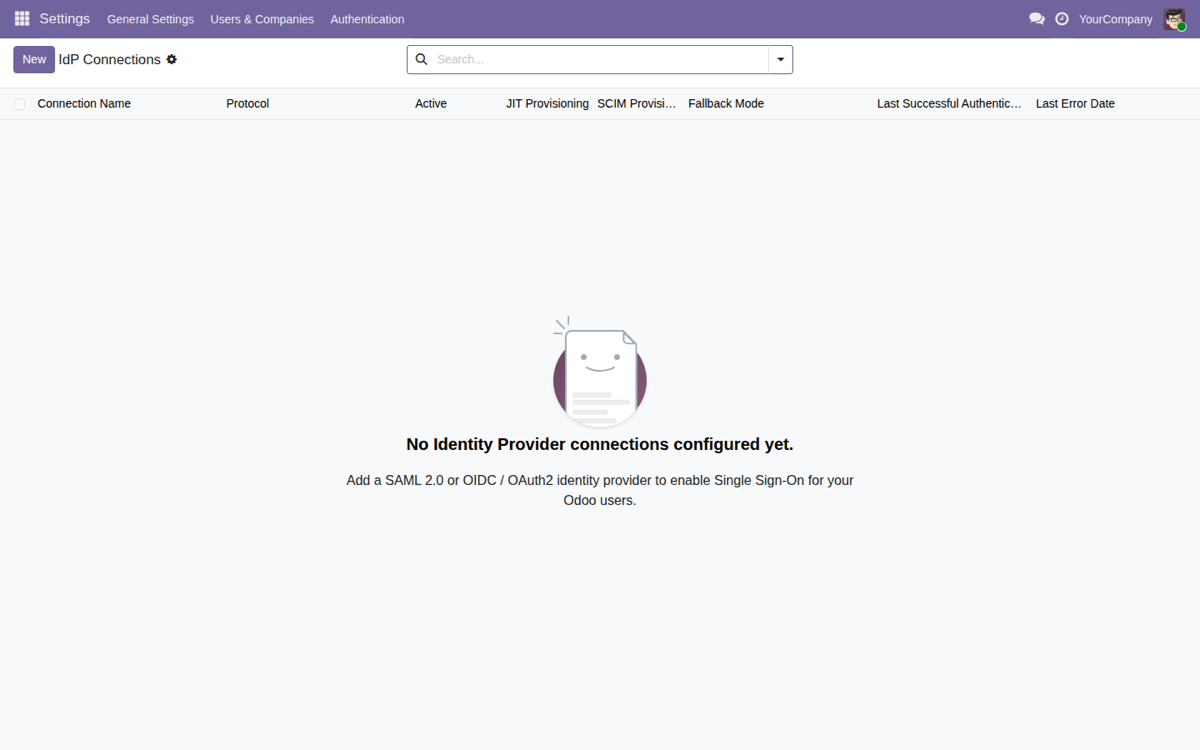
IdP-verbindingen
Lijst van identity providers met protocol, JIT, SCIM en fallbackmodus per verbinding.
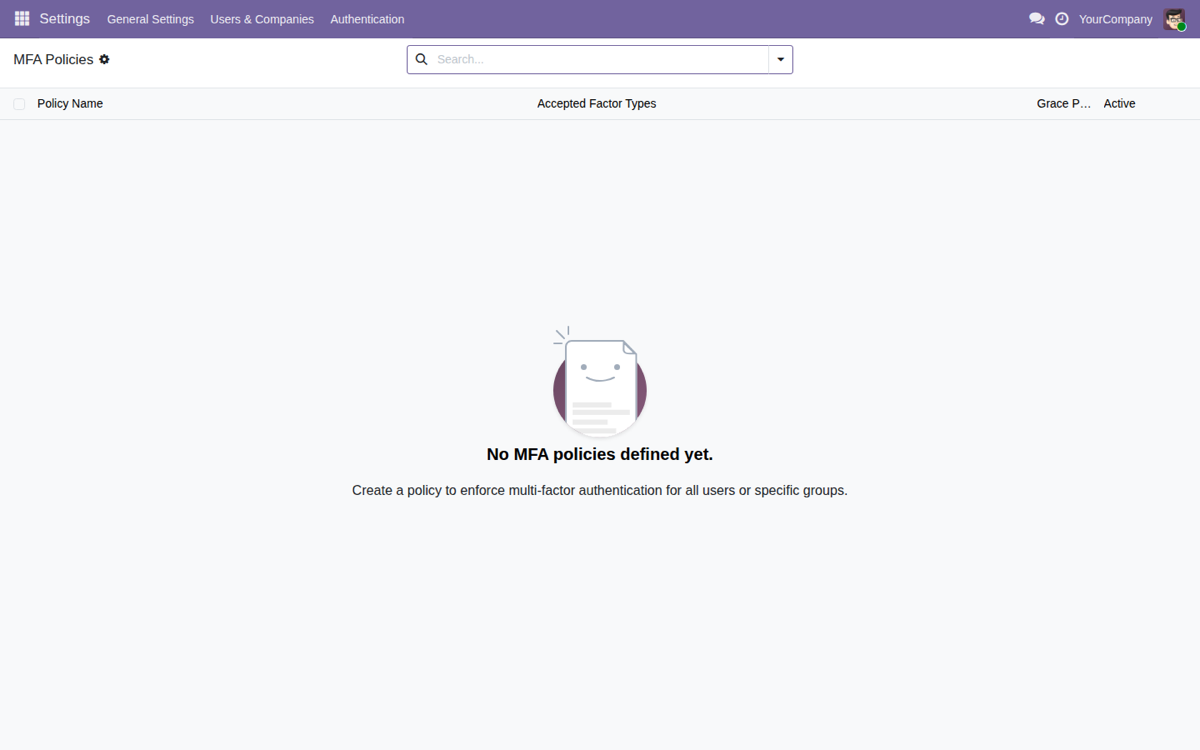
MFA-beleid
Bepaal de tweede factor (TOTP, FIDO2) met respijtperiode als bewijs voor NIS2 en PCI-DSS.
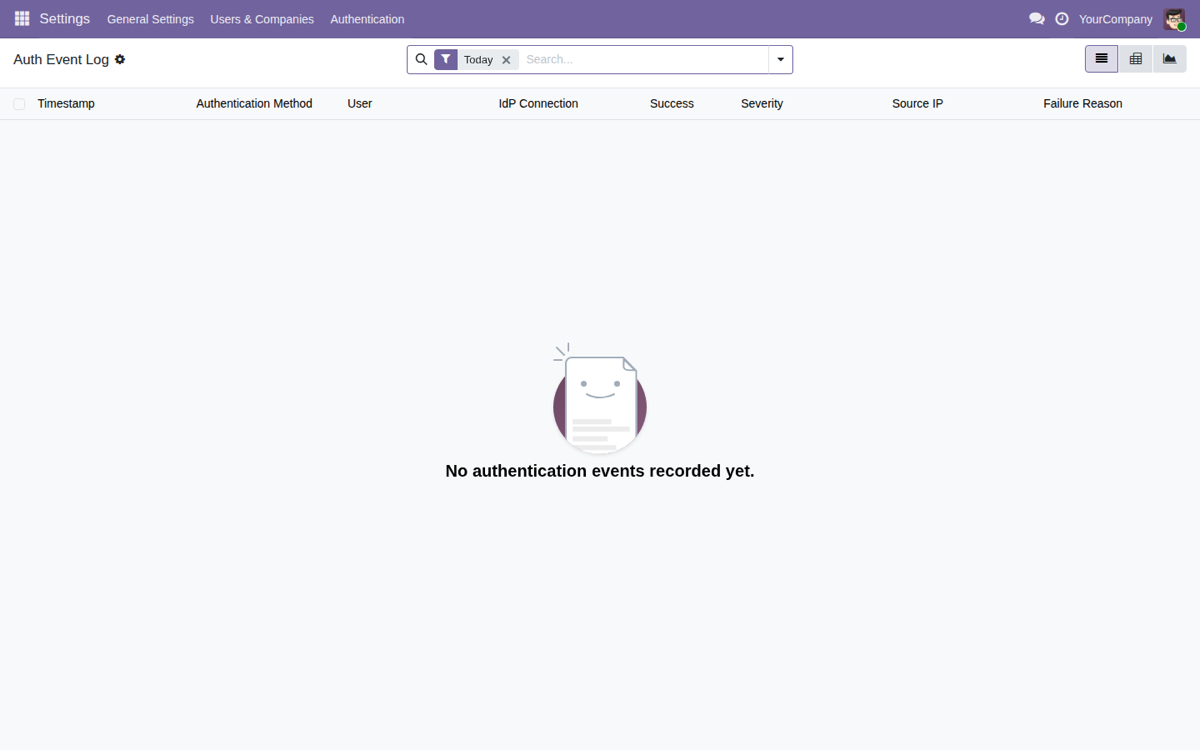
Logboek van authenticatiegebeurtenissen
Auditspoor van inlogpogingen met methode, gebruiker, IP, ernst en reden van mislukking voor beveiligingscontroles.
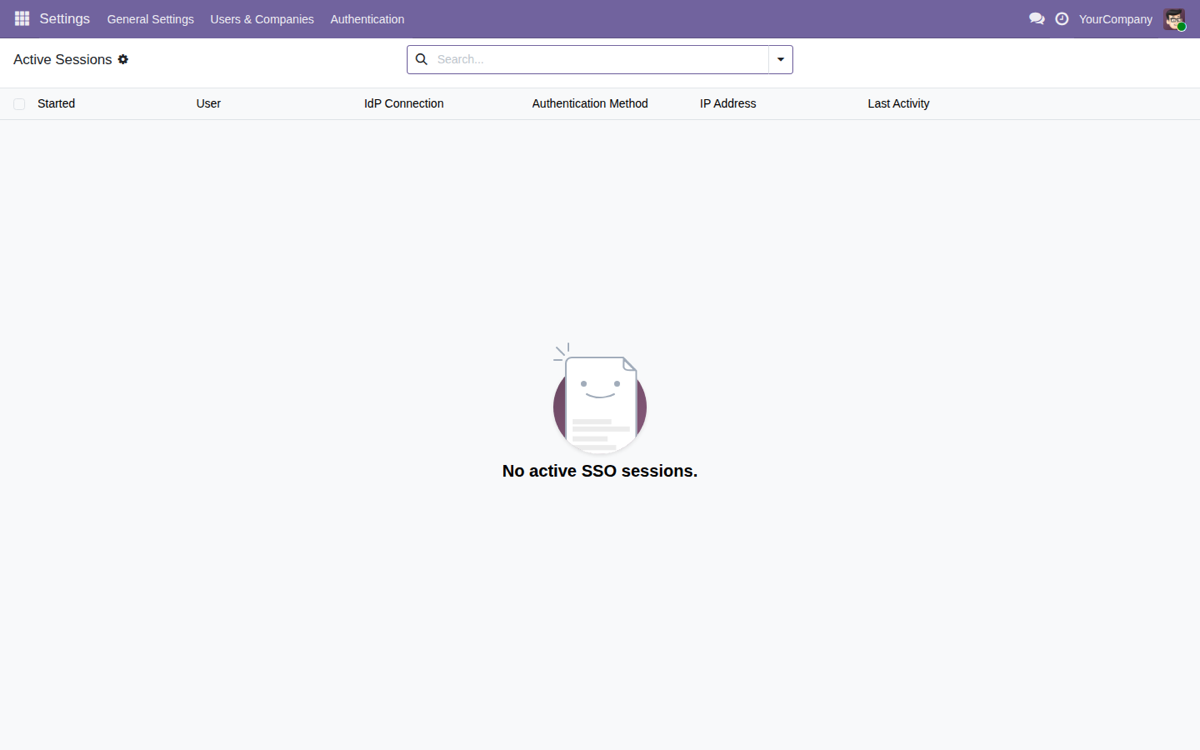
Actieve sessies
Overzicht van SSO-sessies met gebruiker, IdP, methode, IP en activiteit om toegang te controleren en in te trekken.
Wat de cloud voor je doet
Voorwaarden, verzonden gegevens en kleine lettertjes
FlexigoTech Cloud
Bewaking van deze module met FlexigoTech Cloud
FlexigoTech Cloud, een externe dienst van FlexigoTech (Flexibles y Accesorios Gobe, S.L., Spanje) die op onze servers draait, buiten je Odoo, voegt monitoring toe aan deze module. Elke dag controleert hij de officiële bronnen die wij voor deze module volgen en waarschuwt je wanneer ze veranderen. Ook geeft hij je een kalender met hun officiële termijnen en bewaakt hij de gezondheid van de module in je database.
Deze app wisselt daarnaast de aanmeldingen van je gebruikers uit, met hun naam, e-mailadres en groepen, en, als je SCIM inschakelt, de gebruikersaccounts die moeten worden aangemaakt of gewijzigd, rechtstreeks tussen je Odoo en je identity provider (SAML of OpenID Connect), met je eigen toegang en onder de voorwaarden daarvan. Die gegevens gaan niet via FlexigoTech.
Prijs
- Module: 9 €.
- De licentie van de module koop je apart, tegen dezelfde prijs in de Odoo App Store en op flexigotech.com. Bij het abonnement is de module voor nieuwe Odoo-versies inbegrepen als je die op flexigotech.com hebt gekocht; in de Odoo App Store koop je elke Odoo-versie daar. Als je een partnerkorting hebt, geldt die alleen voor abonnementen op losse modules, nooit voor pakketten of de prijs van de module.
- Het abonnement is apart en wordt gefactureerd door FlexigoTech, niet door Odoo: 29 € per maand of 290 € per jaar.
- Pro, met een eerste reactie binnen 4 werkuren en indien nodig een videogesprek: 58 € per maand of 580 € per jaar.
- Per productiedatabase, excl. btw. De staging- en testkopieën van die database zijn inbegrepen.
- Het eindbedrag, met belastingen, zie je op de betaalpagina voordat je bevestigt.
- Je kunt elke module 14 dagen proberen vanuit je Odoo, zonder kosten en zonder een kaart op te geven: de 14 dagen tellen vanaf de eerste synchronisatie, met een maximum van 30 dagen vanaf de start van de proef, en er is één proef per account en module. Als je aan het einde geen abonnement hebt genomen, stopt de dienst en wordt er niets aangerekend.
- Je betaalt vooraf, elke maand of elk jaar. Het abonnement wordt aan het einde van elke periode automatisch verlengd tot je het opzegt, in twee klikken en zonder met iemand te praten, vanuit je account op app.flexigotech.com of vanuit je Odoo. De opzegging gaat in aan het einde van de periode die je al hebt betaald; er is geen pro rata, het deel van de periode dat je niet gebruikt wordt niet terugbetaald, tenzij de wet dat verplicht, en er is geen boete.
Zo start je de proefperiode
Je database koppelt zich vanuit je Odoo, in Instellingen → FlexigoTech Cloud, met de gratis basismodule FlexigoTech Cloud; daarna abonneer je je daar of in je account.
Eerst leest en accepteert een beheerder de onderstaande lijst met gegevens: vóór die tijd wordt er niets verzonden. Daarna kun je de proefperiode starten of een abonnement nemen; daar accepteer je de voorwaarden van het abonnement, en de betaling verloopt buiten Odoo.
Je hebt Odoo.sh of je eigen server nodig: Odoo Online accepteert geen modules van derden.
De Abonnementsvoorwaarden accepteer je wanneer je de proefperiode start in je Odoo of wanneer je je abonneert.
Wat het abonnement omvat
- Als je de module op flexigotech.com hebt gekocht: de nieuwe versies die we publiceren, ook voor nieuwe Odoo-versies, zonder extra kosten, en het downloaden ervan vanuit je account (niet tijdens de proefperiode).
- De monitoring van de officiële bronnen van de module, met hun waarschuwingen en de kalender van hun termijnen, en van de gezondheid van de module in je database.
- Support: wie een module koopt, krijgt altijd hulp bij het instellen en de correctie van fouten, met of zonder abonnement. Het abonnement voegt termijnen voor de eerste reactie toe, in werkdagen en -uren in Barcelona (Standaard, 1 werkdag; Pro, 4 werkuren, en een videogesprek als dat nodig is). Elk geval oplossen duurt zo lang als nodig is.
- De dienst op de staging- en testkopieën van je database.
Wat er niet bij zit
- De aanpassing van de module of maatwerkontwikkelingen.
- Migraties: we geven je de module voor elke nieuwe Odoo-versie, maar we zorgen niet voor het migreren van je database naar die versie.
- De module voor jou configureren (de inrichting).
- Historische gegevens importeren.
- Ondersteuning voor modules die niet van ons zijn.
- Kosten van derden: je account bij elk platform, Odoo en je hosting contracteer en betaal je zelf.
Wat je Odoo naar FlexigoTech Cloud stuurt
- De identificatie (uuid) van de database, het adres (URL) en de Odoo-versie.
- De geïnstalleerde FlexigoTech-modules, met hun versie, en of de database een geneutraliseerde kopie is (staging of test).
- De bedrijfsnaam en het e-mailadres van wie akkoord gaat, met de datum en de versie van de geaccepteerde tekst.
- Elke 6 uur een verzoek om de servicevergunning en de gezondheid van de module: tellers en fouten (type en code), zonder de inhoud van je records.
- De verzoeken om de waarschuwingen en de kalender van deze module, met de datum van de laatst ontvangen waarschuwing: de database identificeert zichzelf en stuurt niets anders.
Wat er gebeurt als je niet betaalt
Als een betaling mislukt, heb je 7 dagen respijt met de dienst. Op dag 7 wordt de dienst opgeschort; als je vóór dag 21 betaalt, is hij meteen weer actief. Op dag 21, als er nog steeds niet betaald is, eindigt het abonnement en een latere betaling activeert het niet meer: om terug te keren, neem je een nieuw abonnement.
Zonder abonnement, of met de dienst opgeschort, stopt wat het abonnement geeft: de cloud, de module voor andere Odoo-versies en de download ervan, en de support van het abonnement, met de reactietijden. Wat de aankoop van de module omvat, verandert niet: je hebt altijd hulp bij het instellen en de correctie van fouten en, als je hem op flexigotech.com hebt gekocht, de download van die Odoo-versie met de updates. De geïnstalleerde module blijft in je Odoo met de versie die je hebt en al je gegevens blijven daar: we verwijderen nooit iets in je Odoo en blokkeren Odoo niet.
Zonder de dienst stoppen de waarschuwingen, de kalender en de bewaking van de module. Je gegevens blijven van jou en je kunt ze altijd bekijken en exporteren.
Hulp bij het configureren van de module en het oplossen van fouten worden altijd geboden aan wie de module koopt, met of zonder abonnement.
Het probleem: authenticatiegaten in Odoo Community
Veel teams die met Odoo Community werken, gebruiken kritieke gegevens met lokale wachtwoorden, handmatig aan- en afmelden van gebruikers, een onregelmatige dekking van de tweede factor en weinig authenticatiebewijs voor beveiligingscontroles.
Desynchronisatie van identiteiten
Een gebruiker die in je identity provider is gedeactiveerd, kan in Odoo actief blijven wanneer de provisioning handmatig gebeurt of vertraagt.
Geen bewijs van MFA
Beveiligingsteams hebben duidelijk bewijs nodig dat MFA wordt afgedwongen voor interne audits en kaders zoals NIS2, PCI-DSS of ISO 27001.
Versnipperde loginstack
Wanneer SSO, MFA, sessies en provisioning in afzonderlijke tools zitten, wordt de configuratie ingewikkeld en blijft het auditspoor onvolledig.
Wat de module doet
Eén bundel die de volledige authenticatielaag binnen Odoo samenbrengt, waarbij elk onderdeel vanuit de backend zelf wordt beheerd.
SAML 2.0-serviceprovider
Koppel Odoo aan Azure Entra ID, Okta, Google Workspace, ADFS, Keycloak en andere zakelijke IdP's die compatibel zijn met SAML 2.0.
OpenID Connect-relying party
Moderne login met authorization-codestroom, PKCE, discovery en validatie van nonce en state voor op tokens gebaseerde identiteitsfederatie.
Laag met MFA-beleid
Vereist TOTP of FIDO2-passkeys per bedrijf, groep of identity provider, met instelbare respijtperiode en toegestane factortypen.
SCIM 2.0-provisioning
Registreert de levenscyclusbewerkingen (aanmaken, bijwerken, vervangen, deactiveren, opnieuw activeren) die de IdP aanlevert, met herkomst, gebruiker en status.
Audit en actieve sessies
Een alleen-toevoegbaar spoor van authenticatiegebeurtenissen (methode, gebruiker, IdP, resultaat, ernst, IP en reden van mislukking) en een sessie-overzicht dat je kunt controleren en intrekken.
Rapporten over MFA-dekking
Genereert MFA-dekkingsrecords die dienen als bewijs voor NIS2, PCI-DSS, AVG-artikel 32 en ISO 27001.
Ondersteunde identity providers
SAML 2.0 en OIDC met MFA-ondersteuning en SCIM-provisioning naar Entra ID (voorheen Azure AD).
Standaardverbinding via SAML 2.0 / OpenID Connect met SCIM-gebruikersprovisioning.
SSO via SAML 2.0 / OIDC zodat je team met hun Google-account inlogt op Odoo.
Elke IdP die SAML 2.0 of OpenID Connect ondersteunt, past bij de serviceprovider en relying party van de bundel.
Vereisten en eerlijke installatie
De module is ontworpen om schoon te installeren op elke Odoo-host. Houd deze punten in gedachte voordat je hem implementeert.
Odoo-versies
Compatibel met Odoo 17.0, 18.0, 19.0 en 20.0 (Community en Enterprise), met gebruik van de standaardmodules base, web en mail.
Optionele Python-bibliotheken
De functies voor SAML, OIDC, TOTP en FIDO2 gebruiken beveiligde optionele afhankelijkheden (guarded), zodat de module schoon installeert ook als niet alle aanwezig zijn; installeer die welke je nodig hebt voor de protocollen die je activeert.
€ 9 per Odoo-versie, broncode inbegrepen; werkt met het abonnement op FlexigoTech Cloud
€ 9 per module, per Odoo-versie, met OPL-1-licentie en broncode inbegrepen. Koop hem op deze pagina of in de Odoo App Store en implementeer hem in je Odoo Community.
Bekijk in de Odoo App StoreVeelgestelde vragen
Vervangt het mijn identity provider?
Nee. Het is geen IdP: het verbindt Odoo met providers zoals Azure Entra ID, Okta, Google Workspace, ADFS of Keycloak. Het beheer van identiteiten blijft bij je IdP; de module past SSO, MFA en provisioning toe binnen Odoo.
Ondersteunt het SAML en OpenID Connect tegelijk?
Ja. Het bevat stromen voor SAML 2.0-serviceprovider en OpenID Connect-relying party, en je kunt meerdere federaties tegelijk actief houden met een fallbackmodus per IdP (Allow All, SSO Only of Local Login Only).
Hoe werkt het afdwingen van MFA?
Je configureert MFA-beleid per bedrijf, IdP of groep, met een respijtperiode en toegestane factortypen (TOTP en FIDO2-passkeys). De dekkingsrapporten geven je het bewijs dat de tweede factor wordt afgedwongen.
Garandeert het naleving van regelgeving?
Nee. Geen enkele software garandeert op zichzelf naleving. De module levert authenticatiecontroles en bewijs (logboeken, sessies, MFA-dekking) die programma's voor NIS2, PCI-DSS, AVG-artikel 32 en ISO 27001 kunnen ondersteunen.
Gidsen over Two-Factor Authentication & SSO
4 praktische gidsen over deze module: fouten, veelgestelde vragen, vergelijkingen en woordenlijsten.
- Bekijk de gidsen over Two-Factor Authentication & SSO
- Two-Factor Authentication & SSO for Odoo: wanneer het past en wat je vooraf moet hebben
- Fouten in Two-Factor Authentication & SSO for Odoo: wanneer elke melding verschijnt en wat je moet doen
- Hoe Two-Factor Authentication & SSO for Odoo van binnen werkt: woordenlijst van menu's, taken en modellen
- Aan de slag met Two-Factor Authentication & SSO for Odoo, vraag per vraag