

 Español
 English
 Català
 Deutsch
 Français
 Português
 Nederlands
 Polski
I dati che chiede il tuo identity provider
Quali campi compili in una configurazione OIDC?
La configurazione OIDC si collega a una connessione con il campo IdP Connection. Il primo dato è Issuer URL, che l'aiuto del campo descrive come l'URL dell'emittente OIDC, con l'esempio https://login.microsoftonline.com/<tenant>/v2.0. Poi vengono Client ID e Client Secret (encrypted), il segreto client OAuth2. La scheda prosegue con Authorization Endpoint, Token Endpoint, JWKS URI e End Session Endpoint. In Scopes scrivi l'elenco degli scope OIDC da richiedere, separati da spazi. Secondo l'aiuto di ciascun campo, Client Secret (encrypted), Refresh Token (encrypted) e Access Token (encrypted) vengono salvati cifrati a riposo. Accanto al token di accesso in corso di validità c'è Access Token Expiry, e nella stessa configurazione trovi Discovery Document Last Fetched. Quando controlli la connessione, guarda queste due date.
E se il tuo provider lavora con SAML?
Anche la configurazione SAML ha il suo campo IdP Connection. Dal lato del provider compili IdP Entity ID (l'Entity ID SAML dell'identity provider) e IdP SSO URL (l'URL con binding HTTP-Redirect per l'AuthnRequest). IdP SLO URL è l'URL del servizio di Single Logout; l'aiuto del campo lo indica come facoltativo, salvo che il Single Logout sia attivo. In IdP Signing Certificate (PEM) incolli il certificato X.509 in PEM con cui il modulo verifica le risposte SAML del provider. IdP Encryption Certificate (PEM) è facoltativo e serve per le asserzioni SAML cifrate. IdP Metadata URL è l'URL da cui i metadati SAML del provider vengono scaricati periodicamente e salvati in cache; l'ultimo XML di metadati scaricato con successo viene salvato in Cached Metadata XML. La configurazione ha inoltre SP Entity ID, SP ACS URL e il menu a tendina NameID Format.
Cosa riceve ogni utente dal provider
Come passi un attributo del provider a un campo dell'utente Odoo?
Con le righe di Claim Mappings della configurazione OIDC. Ogni riga ha IdP Attribute / Claim Name, con il nome dell'attributo o del claim sul provider, e Odoo User Field, un menu a tendina con il campo dell'utente Odoo a cui va. Le righe hanno anche i campi SAML Configuration e OIDC Configuration, e un Sequence: le sequenze più basse vengono applicate per prime. Numera le righe pensando a quale vuoi che venga applicata prima.
Come assegni i gruppi Odoo in base al provider?
Con le righe di Group Mappings. Ogni riga mette in relazione un IdP Group Value con un Odoo Group e ha il menu a tendina Mapping Mode. Come per i claim, ogni riga ha i suoi campi SAML Configuration e OIDC Configuration. Scegli il Mapping Mode direttamente nel modulo quando crei ogni riga. Se durante la prova di accesso compare un avviso, in i messaggi di errore e gli avvisi del modulo trovi i testi letterali e cosa fare con ciascuno.
Cosa controllare la prima settimana
Dove vedi tutte le connessioni a colpo d'occhio?
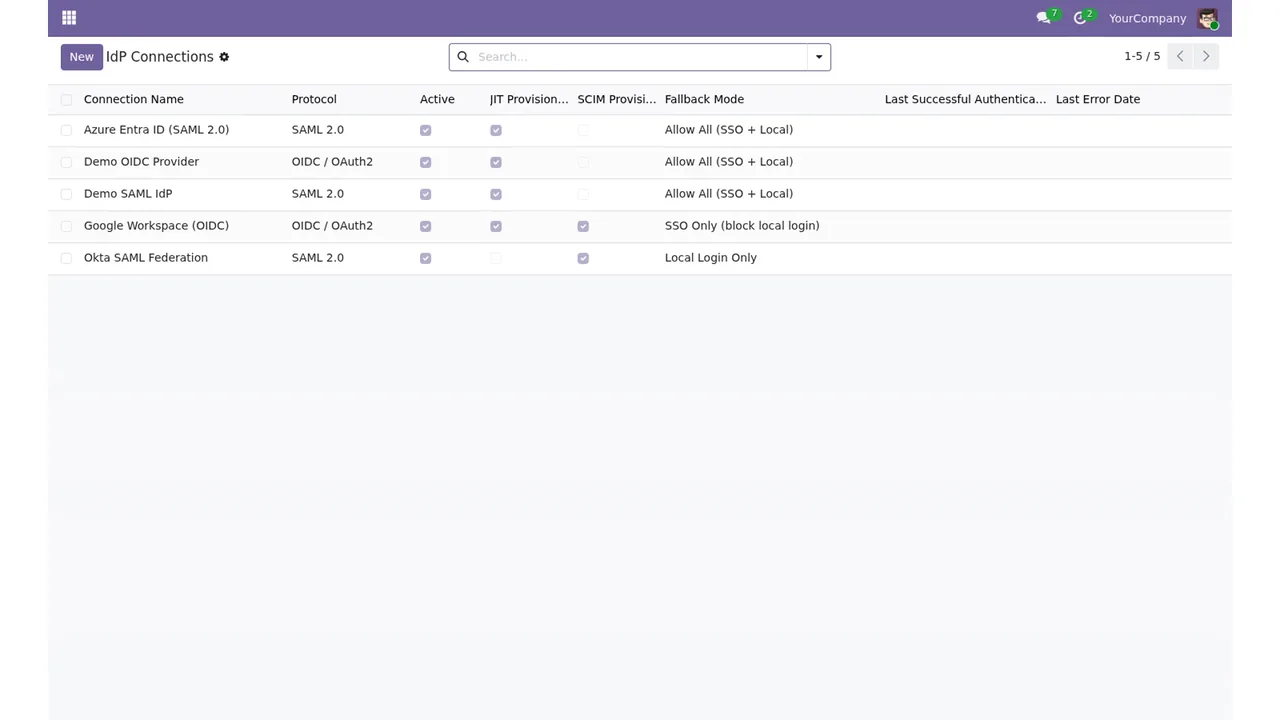
Nell'elenco IdP Connections. Ogni riga mostra una connessione con il suo protocollo (SAML o OIDC), se è attiva, il provisioning JIT e SCIM e la modalità di riserva. In alto trovi il pulsante per crearne una nuova e la barra di ricerca. Ripassala per confermare che le connessioni attive siano quelle che vuoi usare.
Come verifichi chi è entrato e da quale connessione?
Nelle Impostazioni trovi l'elenco delle sessioni attive. Ogni riga mostra l'inizio, l'utente, la connessione IdP, il metodo di autenticazione, l'IP e l'ultima attività, con il pulsante Terminate. Nei primi giorni, confronta la connessione IdP e il metodo di autenticazione di ogni sessione con quello che ti aspetti per quell'utente.

Dove controlli le policy MFA?
Nel report MFA Coverage Report, nelle Impostazioni. Elenca le policy MFA con la loro azienda, i tipi di fattore accettati, il periodo di tolleranza e lo stato attivo. Verifica che ogni policy sia attiva e abbia il periodo di tolleranza che hai deciso. Questo percorso mostra le tre schermate da aprire la prima settimana:
Cos'è la procedura guidata Rotate SP Certificate?
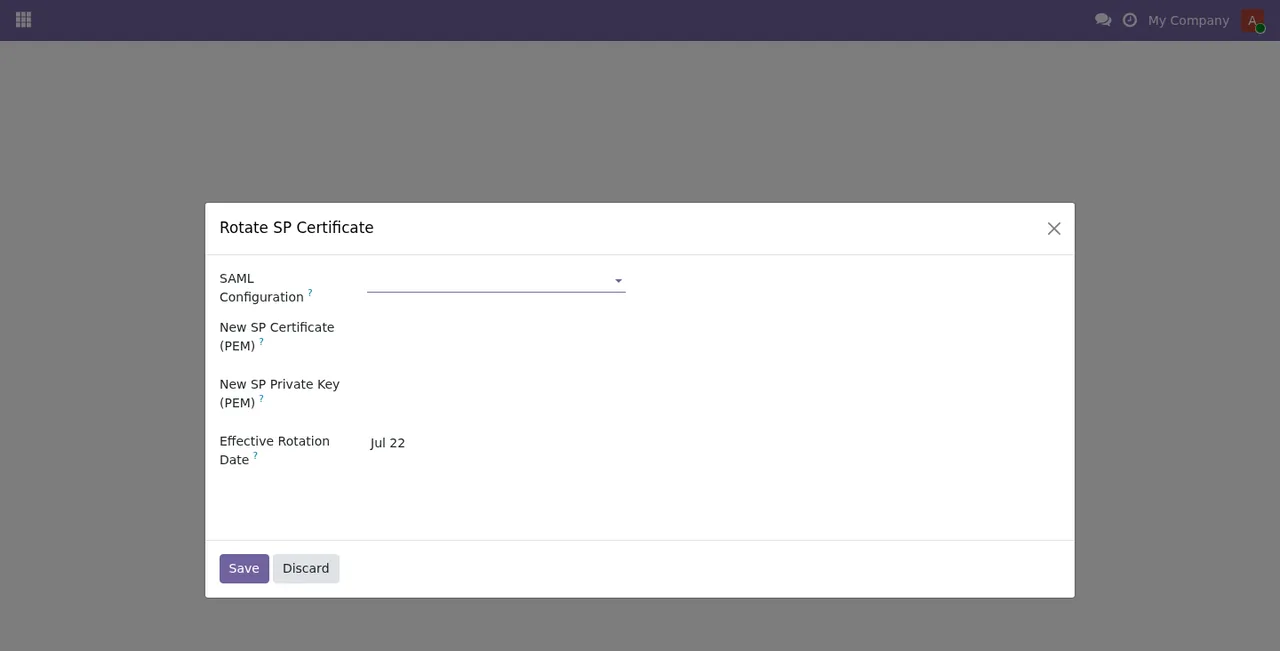
È una finestra di dialogo con i campi SAML Configuration (un menu a tendina), New SP Certificate (PEM), New SP Private Key (PEM) e Effective Rotation Date, e i pulsanti Save e Discard. Se lavori con SAML, tienila a portata di mano: lì scegli la configurazione SAML, incolli il nuovo certificato e la nuova chiave privata dell'SP in PEM e fissi la data di rotazione effettiva.
Quanto paghi per il modulo e per il servizio?
In Odoo Apps il modulo costa 9 € IVA esclusa, pagamento unico per versione, per Odoo 17, 18, 19 e 20, e in tutte e quattro le versioni il manifest dice: «Some features use a paid external service: FlexigoTech Cloud subscription (from 29 EUR/month, VAT excl.)». Questo servizio è facoltativo e il piano locale costa 29 €/mese o 290 €/anno IVA esclusa (Pro: 58 €/mese o 580 €/anno); senza abbonamento, o con il servizio sospeso, si ferma ciò che offre l'abbonamento e i dati restano nel tuo Odoo. Con l'abbonamento, il modulo per le nuove versioni di Odoo è incluso se lo hai acquistato su flexigotech.com; nell'Odoo App Store, ogni versione si acquista lì.
Come ti aiuta FlexigoTech
Se preferisci non fare l'avvio da solo, in FlexigoTech implementiamo Odoo 17, 18, 19 e 20 e sviluppiamo connettori e integrazioni su misura. Se prima vuoi capire cosa aggiunge il modulo al suo interno, leggi come funziona Two-Factor Authentication & SSO for Odoo. Nella pagina del modulo trovi l'acquisto e il dettaglio del servizio.
Continua a leggere
Verificato nel codice del modulo (versione 20.0) e nelle fonti collegate
Fonti
- Codice del modulo: flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): models/auth_idp_attribute_mapping.py
- Codice del modulo: flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): models/auth_idp_group_mapping.py
- Codice del modulo: flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): models/auth_oidc_config.py
- Codice del modulo: flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): models/auth_saml_config.py
- apps.odoo.com/apps/modules/20.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/17.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/18.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/19.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- flexigotech.com/en/services.html
- flexigotech.com/precios.html