

 Español
 English
 Deutsch
 Français
 Português
 Italiano
 Nederlands
 Polski
Mòdul per a Odoo 17 · 18 · 19 · 20
2FA i SSO per a Odoo Community: SAML, OpenID Connect, MFA amb passkeys, SCIM i auditoria d'accessos
Autenticació de nivell empresarial sense llicència Enterprise: inici de sessió únic amb Azure AD, Okta, Google Workspace, ADFS o Keycloak, segon factor TOTP o FIDO2 amb polítiques per empresa i grup, aprovisionament SCIM 2.0 i un registre d'esdeveniments que serveix d'evidència per a NIS2, PCI-DSS i ISO 27001.
9 € + 29 €/mes + IVA
Suport en 4 hores laborables i videotrucada? Pro: 58 €/mes + IVA. La teva subscripció manté el mòdul funcionant. El suport Pro és opcional: si el treus, el mòdul continua igual amb el suport estàndard.
Què inclou
- A FlexigoTech Cloud: fonts oficials vigilades cada dia
- Les actualitzacions del mòdul
- Suport amb primera resposta en 1 dia laborable
- Les teves dades són teves: mira-les i exporta-les quan vulguis.
- 14 dies de prova, sense targeta

Què fa
- SAML 2.0 i OpenID ConnectProveïdor de servei SAML 2.0 i client OIDC amb flux de codi, PKCE, discovery, nonce i state; diverses connexions d'IdP amb mapatge d'atributs i grups.
- MFA amb TOTP i FIDO2 (passkeys)Inscripció, codis de recuperació, passkeys i revocació per l'administrador.
- Polítiques MFA per empresa, IdP i grupPeríodes de gràcia, exempcions temporals i tokens d'emergència d'un sol ús amb rastre d'auditoria d'alta severitat.
- Aprovisionament SCIM 2.0Alta, actualització, suspensió i baixa d'usuaris des del proveïdor d'identitat, amb registre de cada operació.
- Auditoria i sessions activesRegistre d'inicis de sessió amb mètode, usuari, IP i motiu de fallada, retenció i anonimització, i supervisió de sessions actives.
- Informe de cobertura MFAEvidència llesta per a paquets de compliment NIS2, PCI-DSS i ISO 27001.
Com funciona el mòdul
Captures reals de cada pantalla, amb què fa cadascuna.
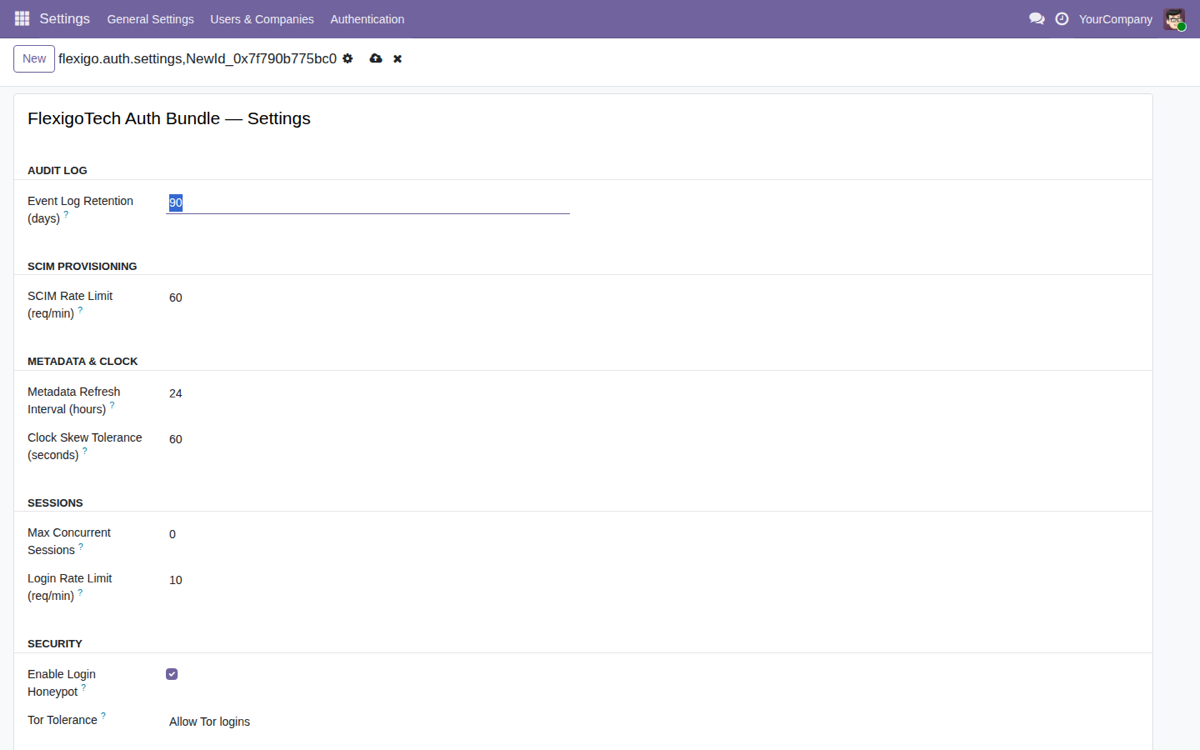
Configuració d'autenticació
Panell únic per configurar la retenció d'auditoria, SCIM, sessions i seguretat de tot el bundle.
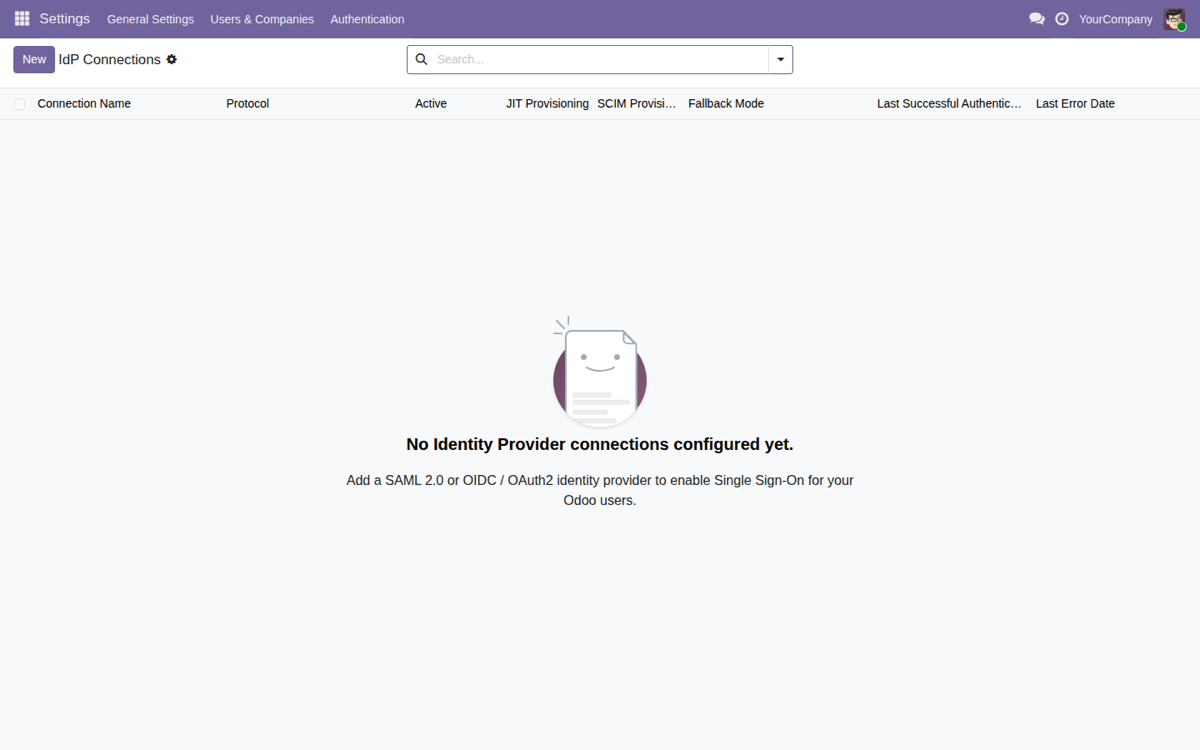
Connexions d'IdP
Llista de proveidors d'identitat amb protocol, JIT, SCIM i mode de reserva per connexio.
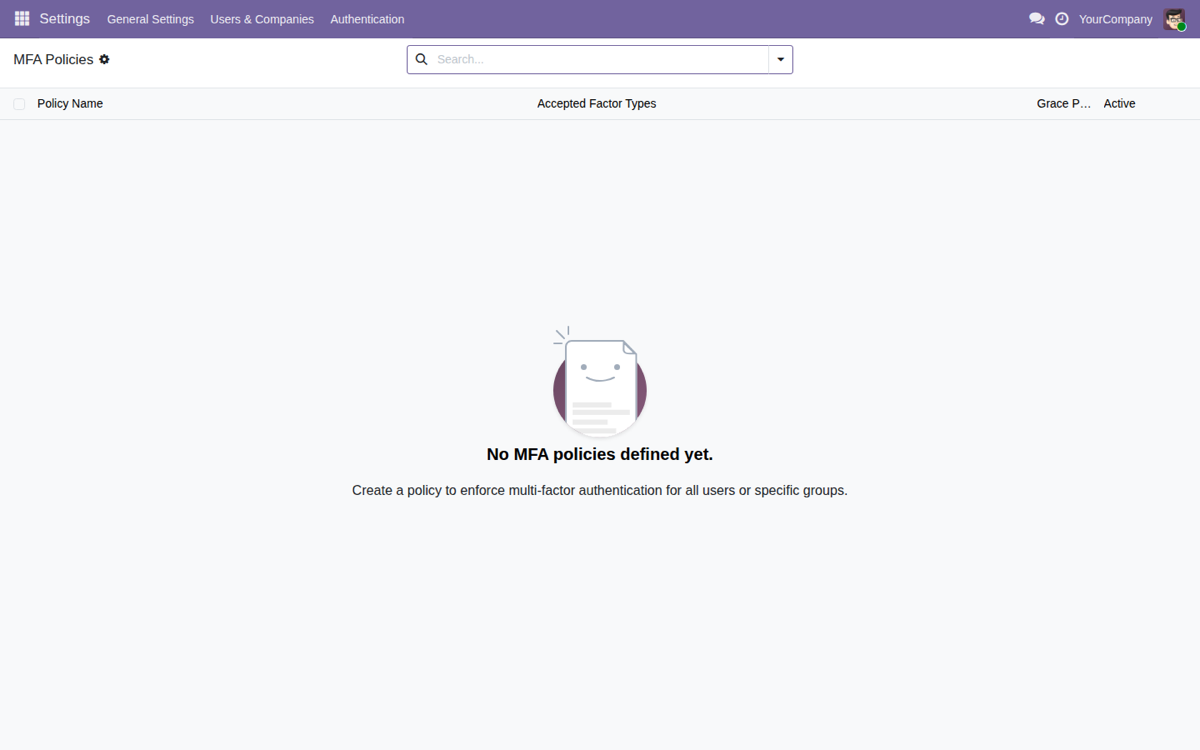
Polítiques MFA
Defineix el segon factor (TOTP, FIDO2) amb periode de gracia per evidenciar NIS2 i PCI-DSS.
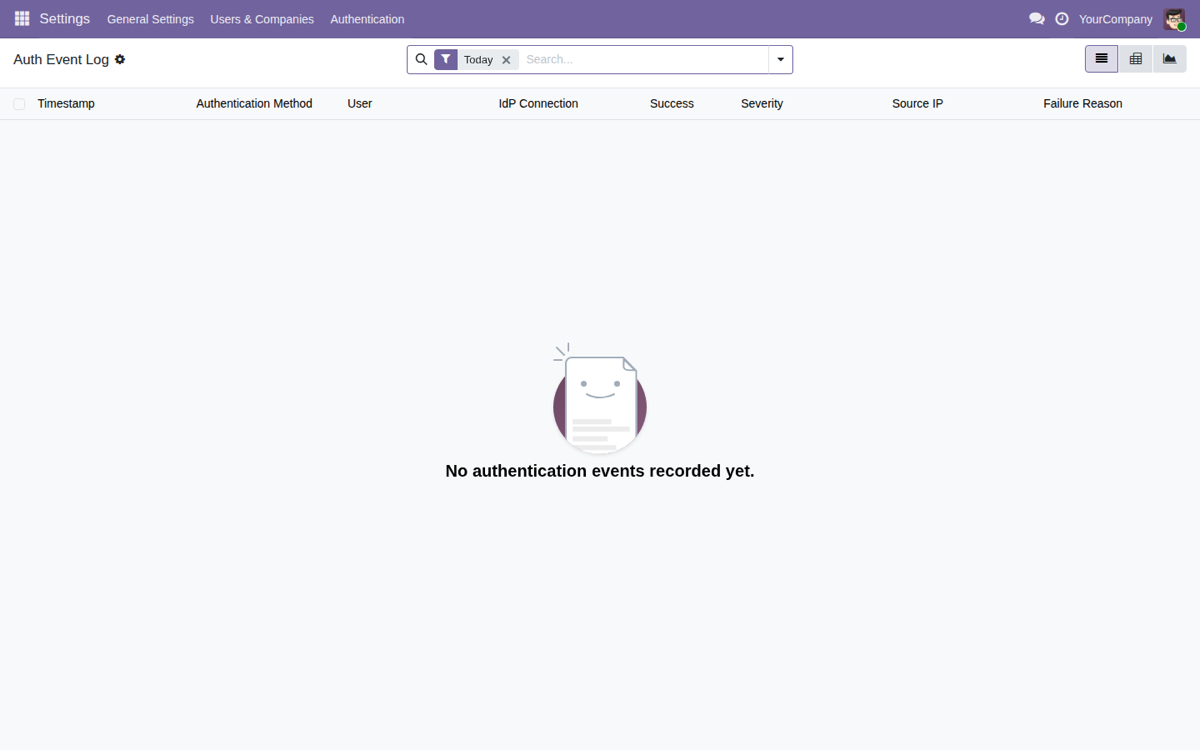
Registre d'esdeveniments
Auditoria de logins amb metode, usuari, IP, severitat i motiu de fallada per a revisions.
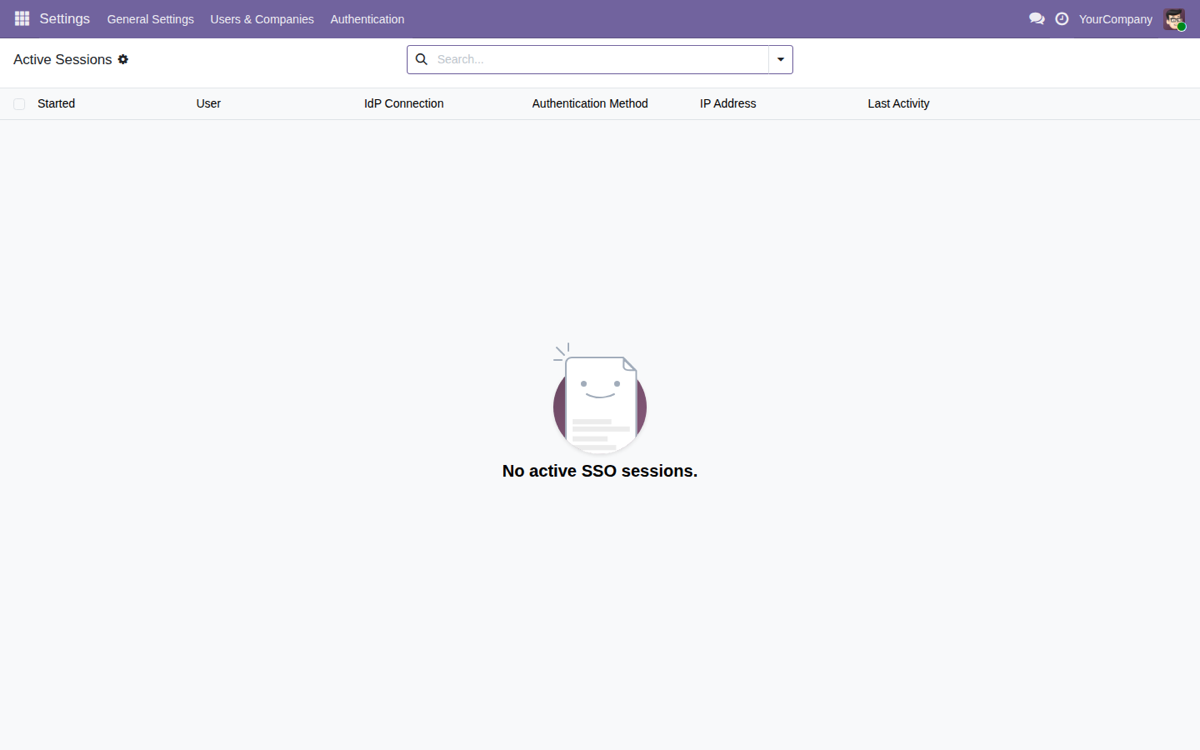
Sessions actives
Inventari de sessions SSO amb usuari, IdP, metode, IP i activitat per revisar i revocar.
El que fa el núvol per tu
Condicions, dades que viatgen i lletra petita
FlexigoTech Cloud
Vigilància d'aquest mòdul amb FlexigoTech Cloud
FlexigoTech Cloud, un servei extern de FlexigoTech (Flexibles y Accesorios Gobe, S.L., Espanya) que funciona als nostres servidors, fora del teu Odoo, afegeix vigilància a aquest mòdul. Cada dia revisa les fonts oficials que seguim per a aquest mòdul i t'avisa quan canvien. També et dona un calendari dels seus terminis oficials i vigila la salut del mòdul a la teva base.
Aquesta app intercanvia a més els inicis de sessió dels teus usuaris, amb el seu nom, correu i grups, i, si actives SCIM, els comptes d'usuari que cal crear o canviar directament entre el teu Odoo i el teu proveïdor d'identitat (SAML o OpenID Connect), amb el teu propi accés i amb les seves condicions. Aquestes dades no passen per FlexigoTech.
Preu
- Mòdul: 9 €.
- La llicència del mòdul es compra a part, al mateix preu a l'Odoo App Store i a flexigotech.com. Amb la subscripció, el mòdul per a les versions noves d'Odoo hi va inclòs si el vas comprar a flexigotech.com; a l'Odoo App Store, cada versió d'Odoo es compra allà. Si tens un descompte de partner, s'aplica només a les subscripcions de mòduls solts, mai als packs ni al preu del mòdul.
- La subscripció va a part i la factura FlexigoTech, no Odoo: 29 € al mes o 290 € l'any.
- Pro, amb la primera resposta en 4 hores laborables i videotrucada si cal: 58 € al mes o 580 € l'any.
- Per base de dades de producció, sense IVA. Les còpies de staging i de prova d'aquesta base hi estan incloses.
- L'import final, amb els impostos, el veus a la pantalla de pagament abans de confirmar.
- Pots provar cada mòdul 14 dies des del teu Odoo, sense cost i sense donar cap targeta: els 14 dies compten des de la primera sincronització, amb un màxim de 30 dies des que comences la prova, i hi ha una prova per compte i mòdul. Si en acabar no t'has subscrit, el servei s'atura i no es cobra res.
- Pagues per avançat, cada mes o cada any. La subscripció es renova sola al final de cada període fins que la cancel·lis, en dos clics i sense parlar amb ningú, des del teu compte a app.flexigotech.com o des del teu Odoo. La cancel·lació s'aplica al final del període que ja has pagat; no hi ha prorrata, la part del període que no facis servir no es retorna, tret que la llei ho exigeixi, i no hi ha penalització.
Com començar la prova
La teva base es connecta des del teu Odoo, a Configuració → FlexigoTech Cloud, amb el mòdul base FlexigoTech Cloud, que és gratuït; després et subscrius allà o al teu compte.
Primer un administrador llegeix i accepta la llista de dades de sota: abans no s'envia res. Després pots començar la prova o subscriure't; aleshores acceptes les condicions de la subscripció, i el pagament es fa fora d'Odoo.
Necessites Odoo.sh o el teu propi servidor: Odoo Online no admet mòduls de tercers.
Les Condicions de la subscripció les acceptes en començar la prova al teu Odoo o en subscriure't.
Què inclou la subscripció
- Si vas comprar el mòdul a flexigotech.com: les versions noves que publiquem, també per a versions noves d'Odoo, sense pagar més, i la seva descàrrega des del teu compte (no durant la prova).
- La vigilància de les fonts oficials del mòdul, amb els seus avisos i el calendari dels seus terminis, i de la salut del mòdul a la teva base.
- Suport: qui compra un mòdul sempre té ajuda per configurar-lo i la correcció dels seus errors, amb subscripció o sense. La subscripció afegeix terminis de primera resposta, en dies i hores laborables de Barcelona (estàndard, 1 dia laborable; Pro, 4 hores laborables, i videotrucada si cal). Resoldre cada cas porta el temps que calgui.
- El servei a les còpies de staging i de prova de la teva base.
Què no inclou
- La personalització del mòdul o els desenvolupaments a mida.
- Migracions: et donem el mòdul per a cada versió nova d'Odoo, però no ens encarreguem de migrar la teva base a aquesta versió.
- Configurar el mòdul per tu (la posada en marxa).
- Importar dades històriques.
- El suport de mòduls que no són nostres.
- Els costos de tercers: el teu compte a cada plataforma, Odoo i el teu allotjament els contractes i els pagues tu.
Què envia el teu Odoo a FlexigoTech Cloud
- L'identificador (uuid) de la base, la seva adreça (URL) i la versió d'Odoo.
- Els mòduls de FlexigoTech instal·lats, amb la seva versió, i si la base és una còpia neutralitzada (de staging o de prova).
- El nom de l'empresa i el correu de qui accepta, amb la data i la versió del text acceptat.
- Una petició del seu permís de servei cada 6 hores i la salut del mòdul: comptadors i errors (tipus i codi), sense el contingut dels teus registres.
- Les seves peticions dels avisos i del calendari d'aquest mòdul, amb la data del darrer avís rebut: la base s'identifica i no envia res més.
Què passa si no pagues
Si un cobrament falla, tens 7 dies de gràcia amb el servei. El dia 7 el servei se suspèn; si pagues abans del dia 21, torna a l'instant. El dia 21, si continua sense pagar-se, la subscripció s'acaba i un pagament posterior ja no la reactiva: per tornar, en contractes una de nova.
Sense subscripció, o amb el servei suspès, s'atura el que dona la subscripció: el núvol, el mòdul per a altres versions d'Odoo i la seva descàrrega, i el suport de la subscripció, amb els seus terminis de resposta. El que inclou la compra del mòdul no canvia: sempre tens l'ajuda per configurar-lo i la correcció dels seus errors i, si el vas comprar a flexigotech.com, la descàrrega d'aquesta versió d'Odoo amb les seves actualitzacions. El mòdul instal·lat continua al teu Odoo amb la versió que tinguis i totes les teves dades es queden allà: mai no esborrem res al teu Odoo i no bloquegem Odoo.
Sense el servei s'aturen els avisos, el calendari i la vigilància del mòdul. Les teves dades continuen sent teves i les pots veure i exportar sempre.
L'ajuda per configurar el mòdul i la correcció dels seus errors es donen sempre a qui el compra, tingui o no la subscripció.
El problema: forats d'autenticació a Odoo Community
Molts equips d'Odoo Community treballen amb dades crítiques usant contrasenyes locals, altes i baixes manuals, cobertura de segon factor irregular i poca evidència d'autenticació per a les revisions de seguretat.
Desincronització d'identitats
Un usuari desactivat al teu proveïdor d'identitat pot seguir actiu a Odoo quan l'aprovisionament és manual o es retarda.
Sense evidència de MFA
Els equips de seguretat necessiten proves clares que l'MFA està aplicat per a auditories internes i marcs com NIS2, PCI-DSS o ISO 27001.
Stack de login fragmentat
Tenir SSO, MFA, sessions i aprovisionament en eines separades complica la configuració i deixa el rastre d'auditoria incomplet.
Què fa el mòdul
Un sol bundle que reuneix la capa d'autenticació completa dins d'Odoo, amb cada peça governada des del mateix backend.
Service provider SAML 2.0
Connecta Odoo amb Azure Entra ID, Okta, Google Workspace, ADFS, Keycloak i altres IdP empresarials compatibles amb SAML 2.0.
Relying party OpenID Connect
Login modern amb flux authorization-code, PKCE, discovery i validació de nonce i state per a federació d'identitat basada en tokens.
Capa de polítiques MFA
Exigeix TOTP o passkeys FIDO2 per empresa, grup o proveïdor d'identitat, amb període de gràcia i tipus de factor acceptats configurables.
Aprovisionament SCIM 2.0
Registra les operacions de cicle de vida (alta, actualització, reemplaçament, desactivació, reactivació) que empeny l'IdP, amb origen, usuari i estat.
Auditoria i sessions actives
Rastre append-only d'esdeveniments d'autenticació (mètode, usuari, IdP, resultat, severitat, IP i motiu de fallada) i inventari de sessions que pots revisar i revocar.
Informes de cobertura MFA
Genera registres de cobertura de MFA que serveixen com a evidència per a NIS2, PCI-DSS, GDPR Article 32 i ISO 27001.
Proveïdors d'identitat compatibles
SAML 2.0 i OIDC amb suport de MFA i aprovisionament SCIM contra Entra ID (abans Azure AD).
Connexió estàndard SAML 2.0 / OpenID Connect amb aprovisionament SCIM d'usuaris.
SSO via SAML 2.0 / OIDC perquè el teu equip entri a Odoo amb el seu compte de Google.
Qualsevol IdP compatible amb SAML 2.0 o OpenID Connect encaixa amb el service provider i el relying party del bundle.
Requisits i instal·lació honesta
Està pensat per instal·lar-se net en qualsevol host d'Odoo. Tingues en compte aquests punts abans de desplegar-lo.
Versions d'Odoo
Compatible amb Odoo 17.0, 18.0, 19.0 i 20.0 (Community i Enterprise), usant els mòduls base, web i mail estàndard.
Llibreries Python opcionals
Les funcions SAML, OIDC, TOTP i FIDO2 usen dependències opcionals protegides (guarded), de manera que el mòdul s'instal·la net encara que no hi siguin totes; instal·la les que necessitis segons els protocols que activis.
9 € per versió d'Odoo, codi font inclòs; funciona amb la subscripció a FlexigoTech Cloud
9 € pel mòdul, per versió d'Odoo, amb llicència OPL-1 i el codi font inclòs. Compra'l en aquesta pàgina o a l'App Store d'Odoo i desplega'l al teu Odoo Community.
Veure a l'App Store d'OdooPreguntes freqüents
Substitueix el meu proveïdor d'identitat?
No. No és un IdP: connecta Odoo a proveïdors com Azure Entra ID, Okta, Google Workspace, ADFS o Keycloak. La gestió d'identitats segueix al teu IdP; el mòdul aplica SSO, MFA i aprovisionament dins d'Odoo.
Suporta SAML i OpenID Connect alhora?
Sí. Inclou fluxos de service provider SAML 2.0 i de relying party OpenID Connect, i pots tenir diverses federacions actives alhora amb el seu mode de fallback per IdP (Allow All, SSO Only o Local Login Only).
Com funciona l'aplicació de l'MFA?
Configures polítiques de MFA per empresa, IdP o grup, amb període de gràcia i tipus de factor acceptats (TOTP i passkeys FIDO2). Els informes de cobertura et donen l'evidència que el segon factor està aplicat.
Garanteix el compliment normatiu?
No. Cap programari per si sol garanteix el compliment. El mòdul aporta controls d'autenticació i evidència (logs, sessions, cobertura MFA) que poden donar suport a programes de NIS2, PCI-DSS, GDPR Article 32 i ISO 27001.
Guies de Two-Factor Authentication & SSO
4 guies pràctiques sobre aquest mòdul: errors, preguntes freqüents, comparatives i glossaris.
- Veure les guies de Two-Factor Authentication & SSO
- Two-Factor Authentication & SSO for Odoo: quan encaixa i què cal tenir abans
- Errors de Two-Factor Authentication & SSO for Odoo: quan surt cada missatge i què cal fer
- Com funciona per dins Two-Factor Authentication & SSO for Odoo: glossari de menús, tasques i models
- Posada en marxa de Two-Factor Authentication & SSO for Odoo, pregunta a pregunta