

 Español
 English
 Català
 Français
 Português
 Italiano
 Nederlands
 Polski
Modul für Odoo 17 · 18 · 19 · 20
2FA und SSO für Odoo Community: SAML, OpenID Connect, MFA mit Passkeys, SCIM und Zugriffsprotokollierung
Authentifizierung auf Unternehmensniveau ohne Enterprise-Lizenz: Single Sign-on mit Azure AD, Okta, Google Workspace, ADFS oder Keycloak, zweiter Faktor per TOTP oder FIDO2 mit Richtlinien pro Unternehmen und Gruppe, SCIM-2.0-Provisionierung und ein Ereignisprotokoll, das als Nachweis für NIS2, PCI-DSS und ISO 27001 dient.
9 € + 29 €/Monat + MwSt.
Support innerhalb von 4 Arbeitsstunden und Videocall? Pro: 58 €/Monat + MwSt. Ihr Abonnement hält das Modul am Laufen. Der Pro-Support ist optional: Wenn Sie ihn kündigen, läuft das Modul mit dem Standard-Support genauso weiter.
Was enthalten ist
- In FlexigoTech Cloud: Amtliche Quellen, täglich überwacht
- Die Updates des Moduls
- Support mit erster Antwort innerhalb von 1 Arbeitstag
- Ihre Daten gehören Ihnen: jederzeit ansehen und exportieren.
- 14 Tage Test, ohne Karte

Was es kann
- SAML 2.0 und OpenID ConnectSAML-2.0-Service-Provider und OIDC-Client mit Authorization-Code-Flow, PKCE, Discovery, Nonce und State; mehrere IdP-Verbindungen mit Zuordnung von Attributen und Gruppen.
- MFA mit TOTP und FIDO2 (Passkeys)Registrierung, Wiederherstellungscodes, Passkeys und Widerruf durch den Administrator.
- MFA-Richtlinien pro Unternehmen, IdP und GruppeKarenzzeiten, befristete Ausnahmen und einmalig nutzbare Notfall-Token, jeweils im Audit-Trail mit hohem Schweregrad protokolliert.
- SCIM-2.0-ProvisionierungAnlegen, Aktualisieren, Sperren und Deaktivieren von Benutzern aus dem Identity Provider, wobei jeder Vorgang protokolliert wird.
- Prüfung und aktive SitzungenAnmeldeprotokoll mit Methode, Benutzer, IP-Adresse und Fehlergrund, Aufbewahrung und Anonymisierung sowie Überwachung aktiver Sitzungen.
- MFA-AbdeckungsberichtNachweise, die für Compliance-Pakete zu NIS2, PCI-DSS und ISO 27001 verwendet werden können.
So funktioniert das Modul
Echte Screenshots jedes Bildschirms, mit dem, was jeder davon macht.
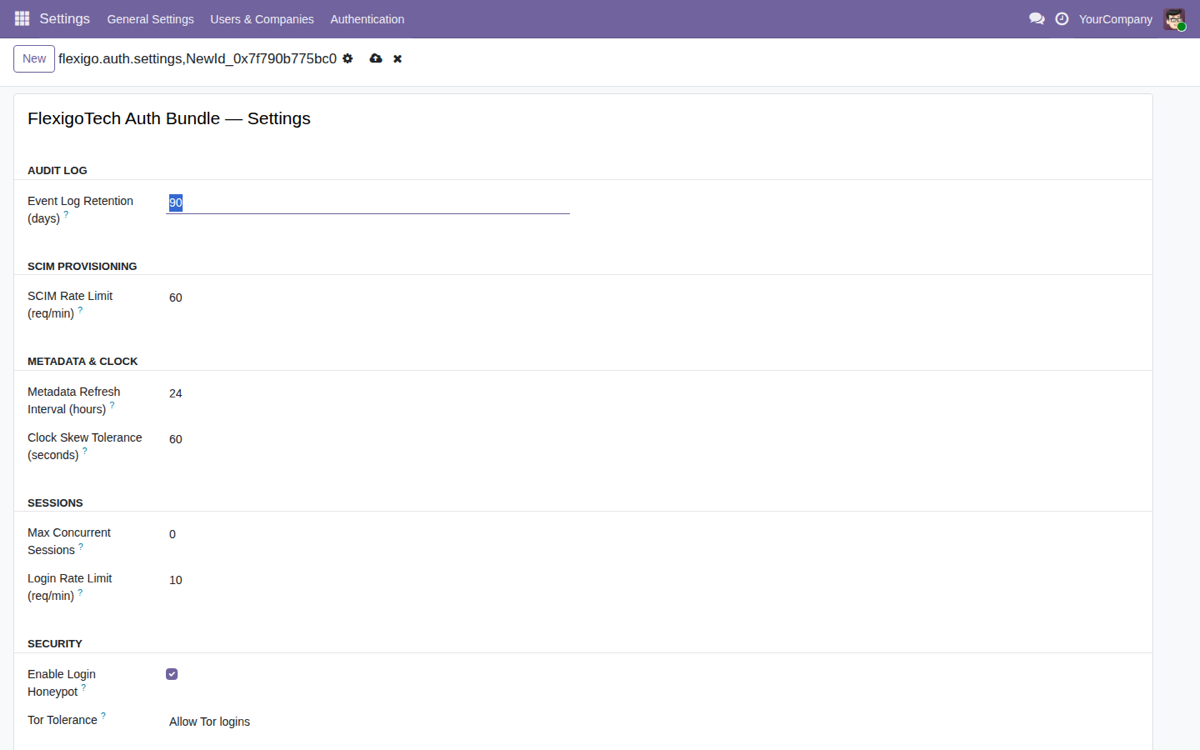
Authentifizierungseinstellungen
Zentrales Panel zur Konfiguration von Aufbewahrung der Prüfprotokolle, SCIM, Sitzungen und Sicherheit für das gesamte Bundle.
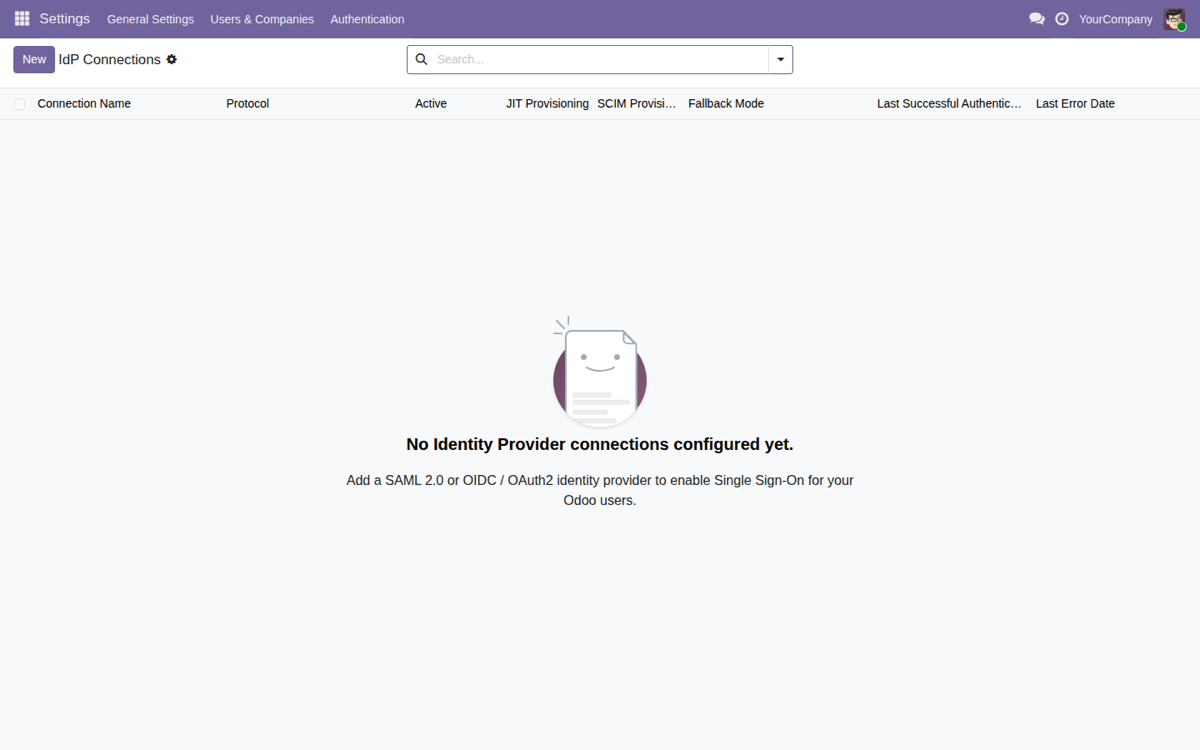
IdP-Verbindungen
Liste der Identity Provider mit Protokoll, JIT, SCIM und Ausweichmodus pro Verbindung.
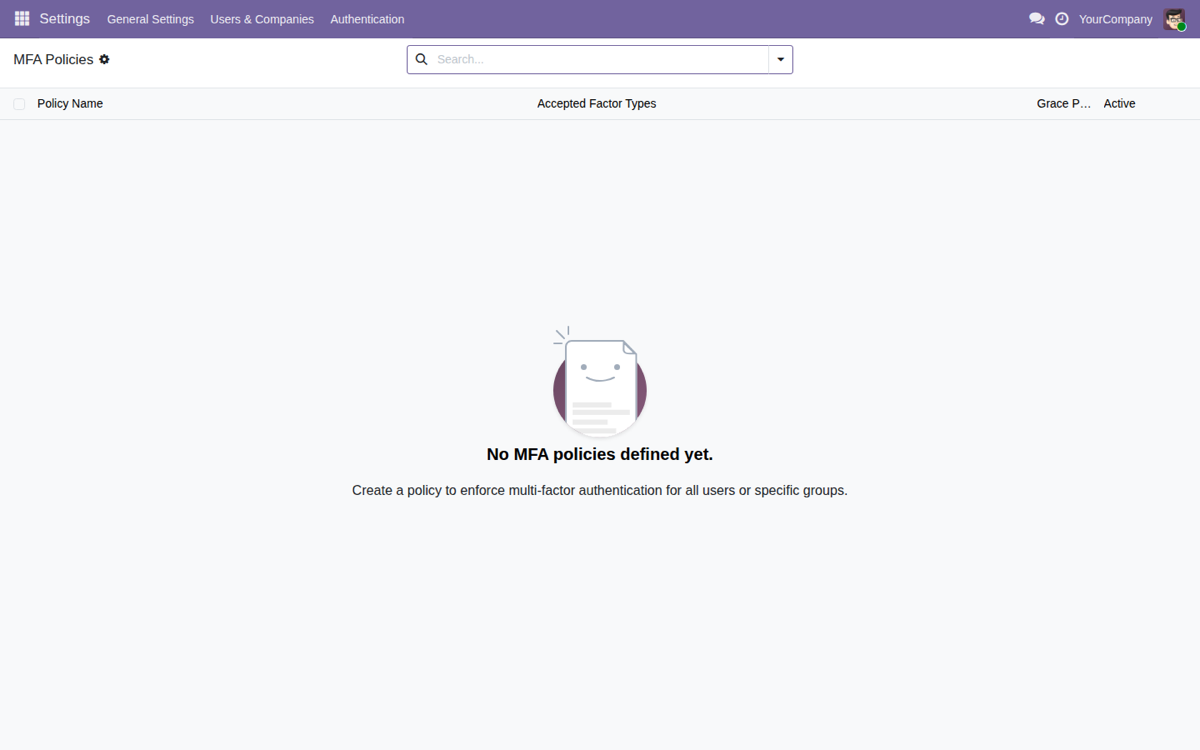
MFA-Richtlinien
Legt den zweiten Faktor (TOTP, FIDO2) mit Übergangsfrist fest, um Nachweise für NIS2 und PCI-DSS zu erbringen.
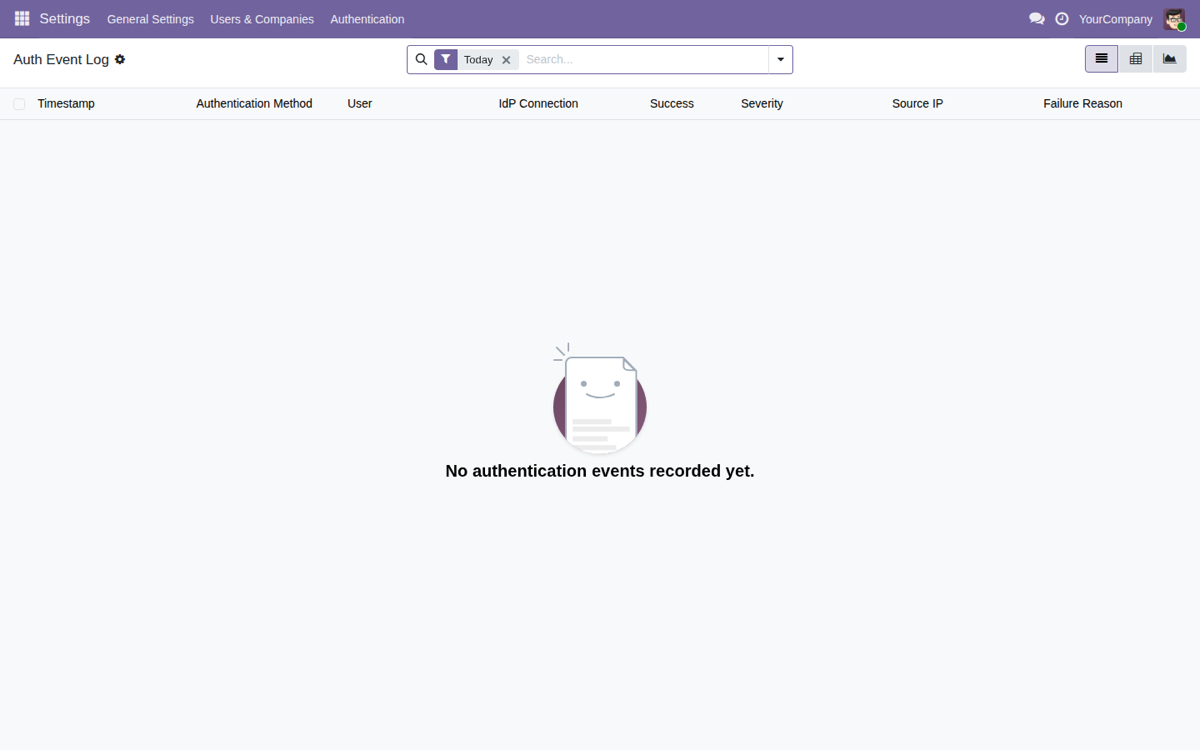
Ereignisprotokoll der Authentifizierung
Anmeldeprüfprotokoll mit Methode, Benutzer, IP-Adresse, Schweregrad und Fehlergrund für Sicherheitsprüfungen.
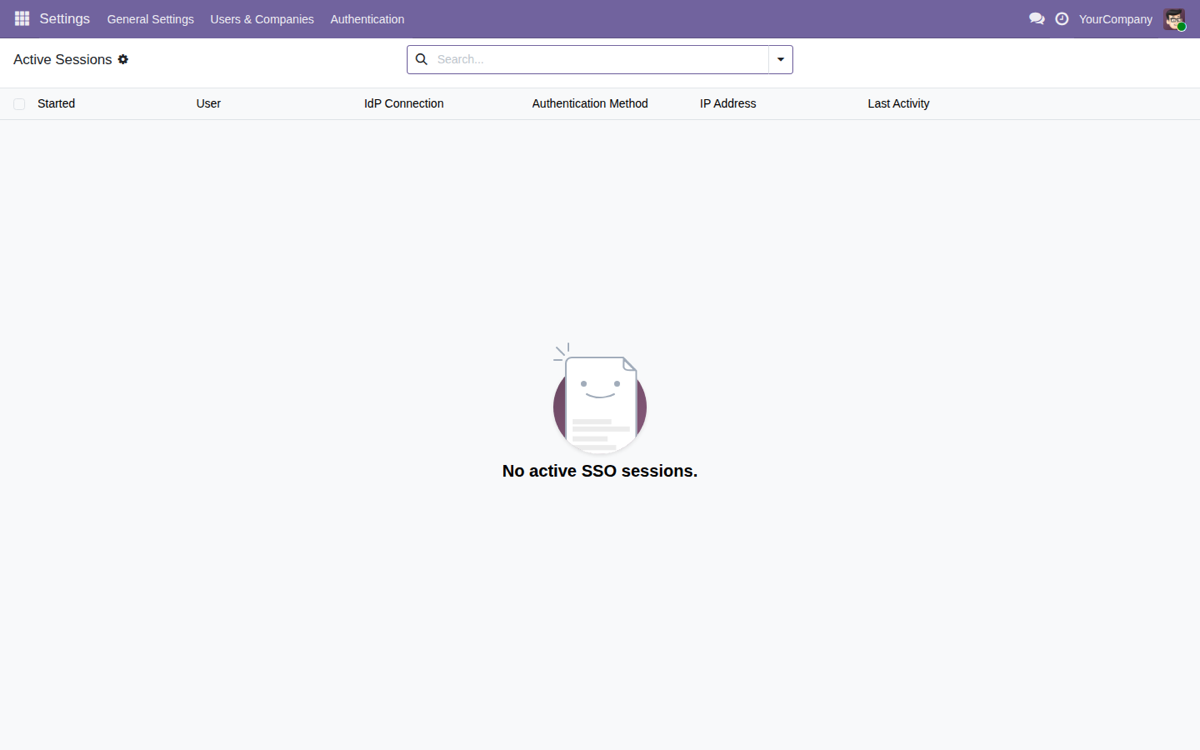
Aktive Sitzungen
Inventar der SSO-Sitzungen mit Benutzer, IdP, Methode, IP-Adresse und Aktivität, um Zugriffe zu prüfen und zu widerrufen.
Was die Cloud für Sie tut
Bedingungen, übertragene Daten und Kleingedrucktes
FlexigoTech Cloud
Überwachung dieses Moduls mit FlexigoTech Cloud
FlexigoTech Cloud, ein externer Dienst von FlexigoTech (Flexibles y Accesorios Gobe, S.L., Spanien), der auf unseren Servern außerhalb Ihres Odoo läuft, ergänzt dieses Modul um eine Überwachung. Jeden Tag prüft er die offiziellen Quellen, denen wir für dieses Modul folgen, und benachrichtigt Sie, wenn sie sich ändern. Außerdem gibt er Ihnen einen Kalender ihrer offiziellen Fristen und überwacht den Zustand des Moduls in Ihrer Datenbank.
Diese App tauscht außerdem die Anmeldungen Ihrer Benutzer aus, mit deren Name, E-Mail-Adresse und Gruppen, und, falls Sie SCIM aktivieren, die Benutzerkonten, die direkt zwischen Ihrem Odoo und Ihrem Identity Provider (SAML oder OpenID Connect) angelegt oder geändert werden müssen, mit Ihrem eigenen Zugang dazu und zu deren Bedingungen. Diese Daten laufen nicht über FlexigoTech.
Preis
- Modul: 9 €.
- Die Lizenz des Moduls wird separat gekauft, zum gleichen Preis im Odoo App Store und auf flexigotech.com. Mit dem Abonnement ist das Modul für die neuen Odoo-Versionen inbegriffen, wenn Sie es auf flexigotech.com gekauft haben; im Odoo App Store wird jede Odoo-Version dort gekauft. Wenn Sie einen Partnerrabatt haben, gilt er nur für Abonnements einzelner Module, nie für die Pakete oder den Preis des Moduls.
- Das Abonnement ist separat und wird von FlexigoTech in Rechnung gestellt, nicht von Odoo: 29 € pro Monat oder 290 € pro Jahr.
- Pro, mit der ersten Antwort innerhalb von 4 Arbeitsstunden und bei Bedarf einem Videoanruf: 58 € pro Monat oder 580 € pro Jahr.
- Pro Produktionsdatenbank, ohne MwSt. Die Staging- und Testkopien dieser Datenbank sind inbegriffen.
- Den Endbetrag mit Steuern sehen Sie auf der Zahlungsseite, bevor Sie bestätigen.
- Sie können jedes Modul 14 Tage lang aus Ihrem Odoo testen, kostenlos und ohne eine Karte anzugeben: Die 14 Tage zählen ab der ersten Synchronisierung, höchstens 30 Tage ab dem Start der Testphase, und es gibt eine Testphase pro Konto und Modul. Wenn Sie am Ende kein Abonnement abgeschlossen haben, wird der Dienst gestoppt und nichts berechnet.
- Sie zahlen im Voraus, jeden Monat oder jedes Jahr. Das Abonnement verlängert sich am Ende jedes Zeitraums automatisch, bis Sie es kündigen, mit zwei Klicks und ohne mit jemandem zu sprechen, in Ihrem Konto auf app.flexigotech.com oder in Ihrem Odoo. Die Kündigung wird am Ende des bereits bezahlten Zeitraums wirksam; es gibt keine anteilige Abrechnung, der nicht genutzte Teil des Zeitraums wird nicht erstattet, sofern das Gesetz es nicht vorschreibt, und es gibt keine Vertragsstrafe.
So starten Sie die Testphase
Ihre Datenbank verbindet sich aus Ihrem Odoo unter Einstellungen → FlexigoTech Cloud, mit dem kostenlosen Basismodul FlexigoTech Cloud; danach schließen Sie das Abonnement dort oder in Ihrem Konto ab.
Zuerst liest ein Administrator die Liste der Daten unten und akzeptiert sie: Vorher wird nichts gesendet. Danach können Sie den Test starten oder das Abonnement abschließen; dort akzeptieren Sie die Abonnementbedingungen, und die Zahlung erfolgt außerhalb von Odoo.
Sie benötigen Odoo.sh oder Ihren eigenen Server: Odoo Online akzeptiert keine Module von Drittanbietern.
Die Abonnementbedingungen akzeptieren Sie, wenn Sie den Test in Ihrem Odoo starten oder wenn Sie das Abonnement abschließen.
Was das Abonnement umfasst
- Wenn Sie das Modul auf flexigotech.com gekauft haben: die neuen Versionen, die wir veröffentlichen, auch für neue Odoo-Versionen, ohne Aufpreis, und ihr Download aus Ihrem Konto (nicht während des Tests).
- Die Überwachung der offiziellen Quellen des Moduls, mit ihren Benachrichtigungen und dem Kalender ihrer Fristen, und des Zustands des Moduls in Ihrer Datenbank.
- Support: Wer ein Modul kauft, erhält immer Hilfe bei der Einrichtung und die Behebung seiner Fehler, mit oder ohne Abonnement. Das Abonnement fügt Fristen für die erste Antwort hinzu, in Arbeitstagen und -stunden in Barcelona (Standard, 1 Arbeitstag; Pro, 4 Arbeitsstunden und bei Bedarf ein Videoanruf). Die Lösung jedes Falls dauert so lange, wie sie braucht.
- Der Dienst auf den Staging- und Testkopien Ihrer Datenbank.
Was nicht enthalten ist
- Die Anpassung des Moduls oder individuelle Entwicklungen.
- Migrationen: Wir geben Ihnen das Modul für jede neue Odoo-Version, kümmern uns aber nicht um die Migration Ihrer Datenbank auf diese Version.
- Die Konfiguration des Moduls für Sie (die Einrichtung).
- Der Import historischer Daten.
- Support für Module, die nicht von uns sind.
- Kosten Dritter: Ihr Konto auf jeder Plattform, Odoo und Ihr Hosting schließen Sie selbst ab und bezahlen Sie selbst.
Was Ihr Odoo an FlexigoTech Cloud sendet
- Die Kennung (uuid) der Datenbank, ihre Adresse (URL) und die Odoo-Version.
- Die installierten FlexigoTech-Module mit ihrer Version und ob die Datenbank eine neutralisierte Kopie ist (Staging oder Test).
- Der Firmenname und die E-Mail-Adresse der Person, die akzeptiert, mit Datum und Version des akzeptierten Textes.
- Alle 6 Stunden eine Anfrage nach ihrer Dienstberechtigung und der Zustand des Moduls: Zähler und Fehler (Typ und Code), ohne den Inhalt Ihrer Datensätze.
- Ihre Abfragen der Benachrichtigungen und des Kalenders dieses Moduls, mit dem Datum der letzten erhaltenen Benachrichtigung: Die Datenbank weist sich aus und sendet sonst nichts.
Was passiert, wenn Sie nicht zahlen
Wenn eine Zahlung fehlschlägt, haben Sie eine Nachfrist von 7 Tagen mit dem Dienst. Am 7. Tag wird der Dienst ausgesetzt; wenn Sie vor dem 21. Tag zahlen, ist er sofort wieder da. Ist die Zahlung am 21. Tag noch offen, endet das Abonnement, und eine spätere Zahlung reaktiviert es nicht mehr: Um zurückzukommen, schließen Sie ein neues ab.
Ohne Abonnement oder bei ausgesetztem Dienst stoppt, was das Abonnement bietet: die Cloud, das Modul für andere Odoo-Versionen und dessen Download sowie der Support des Abonnements mit seinen Antwortfristen. Was der Kauf des Moduls umfasst, ändert sich nicht: Sie haben immer die Hilfe bei der Einrichtung und die Behebung seiner Fehler und, wenn Sie es auf flexigotech.com gekauft haben, den Download dieser Odoo-Version mit ihren Updates. Das installierte Modul bleibt in Ihrem Odoo mit der Version, die Sie haben, und alle Ihre Daten bleiben dort: Wir löschen nie etwas in Ihrem Odoo und sperren Odoo nicht.
Ohne den Dienst enden die Benachrichtigungen, der Kalender und die Überwachung des Moduls. Ihre Daten gehören weiterhin Ihnen, und Sie können sie jederzeit ansehen und exportieren.
Hilfe bei der Einrichtung und Fehlerbehebungen erhalten Käufer immer, mit oder ohne Abonnement.
Das Problem: Authentifizierungslücken in Odoo Community
Viele Teams mit Odoo Community arbeiten mit kritischen Daten und verwenden lokale Passwörter, manuelle Anlage und Sperrung von Konten, eine uneinheitliche Abdeckung des zweiten Faktors und nur wenige Authentifizierungsnachweise für Sicherheitsprüfungen.
Nicht synchronisierte Identitäten
Ein in Ihrem Identity Provider deaktivierter Benutzer kann in Odoo aktiv bleiben, wenn die Provisionierung manuell erfolgt oder verzögert wird.
Kein Nachweis für MFA
Sicherheitsteams brauchen eindeutige Belege dafür, dass MFA durchgesetzt wird, für interne Prüfungen und Rahmenwerke wie NIS2, PCI-DSS oder ISO 27001.
Fragmentierter Anmelde-Stack
Wenn SSO, MFA, Sitzungen und Provisionierung in getrennten Werkzeugen liegen, wird die Konfiguration aufwendig und das Prüfprotokoll bleibt unvollständig.
Was das Modul leistet
Ein einziges Bundle, das die komplette Authentifizierungsebene in Odoo vereint, wobei jeder Bestandteil im Backend selbst verwaltet wird.
SAML-2.0-Service-Provider
Verbinden Sie Odoo mit Azure Entra ID, Okta, Google Workspace, ADFS, Keycloak und weiteren SAML-2.0-kompatiblen IdPs für Unternehmen.
Relying Party für OpenID Connect
Moderne Anmeldung mit Authorization-Code-Flow, PKCE, Discovery sowie Validierung von Nonce und State für tokenbasierte Identitätsföderation.
MFA-Richtlinienebene
Verlangt TOTP oder FIDO2-Passkeys pro Unternehmen, Gruppe oder Identity Provider, mit konfigurierbarer Übergangsfrist und zulässigen Faktortypen.
SCIM-2.0-Provisionierung
Protokolliert die vom IdP übermittelten Lebenszyklusvorgänge (Anlegen, Aktualisieren, Ersetzen, Deaktivieren, Reaktivieren) mit Herkunft, Benutzer und Status.
Prüfung und aktive Sitzungen
Nur anfügbares Protokoll der Authentifizierungsereignisse (Methode, Benutzer, IdP, Ergebnis, Schweregrad, IP-Adresse und Fehlergrund) sowie ein Sitzungsinventar, das Sie prüfen und widerrufen können.
MFA-Abdeckungsberichte
Erstellt Nachweise zur MFA-Abdeckung, die als Belege für NIS2, PCI-DSS, DSGVO Artikel 32 und ISO 27001 dienen.
Unterstützte Identity Provider
SAML 2.0 und OIDC mit MFA-Unterstützung und SCIM-Provisionierung für Entra ID (früher Azure AD).
Standardverbindung über SAML 2.0 / OpenID Connect mit SCIM-Benutzerprovisionierung.
SSO über SAML 2.0 / OIDC, damit sich Ihr Team mit seinem Google-Konto bei Odoo anmeldet.
Jeder mit SAML 2.0 oder OpenID Connect kompatible IdP passt zu Service Provider und Relying Party des Bundles.
Anforderungen und ehrliche Installation
Das Modul ist so ausgelegt, dass es auf jedem Odoo-Host sauber installiert werden kann. Beachten Sie vor dem Einsatz folgende Punkte.
Odoo-Versionen
Kompatibel mit Odoo 17.0, 18.0, 19.0 und 20.0 (Community und Enterprise), unter Verwendung der Standardmodule base, web und mail.
Optionale Python-Bibliotheken
Die Funktionen für SAML, OIDC, TOTP und FIDO2 nutzen optionale, abgesicherte (guarded) Abhängigkeiten, sodass das Modul auch dann sauber installiert wird, wenn nicht alle vorhanden sind. Installieren Sie die Bibliotheken, die Sie für die aktivierten Protokolle benötigen.
9 € pro Odoo-Version, Quellcode inklusive; funktioniert mit dem Abonnement von FlexigoTech Cloud
9 € für das Modul, pro Odoo-Version, mit Lizenz OPL-1 und inklusive Quellcode. Kaufen Sie es auf dieser Seite oder im Odoo App Store und installieren Sie es in Ihrem Odoo Community.
Im Odoo App Store ansehenHäufige Fragen
Ersetzt es meinen Identity Provider?
Nein. Es ist kein IdP: Es verbindet Odoo mit Anbietern wie Azure Entra ID, Okta, Google Workspace, ADFS oder Keycloak. Die Verwaltung der Identitäten bleibt in Ihrem IdP; das Modul setzt SSO, MFA und Provisionierung innerhalb von Odoo durch.
Unterstützt es SAML und OpenID Connect gleichzeitig?
Ja. Es umfasst Abläufe als Service Provider für SAML 2.0 und als Relying Party für OpenID Connect, und Sie können mehrere Föderationen gleichzeitig aktiv halten, jeweils mit einem Fallback-Modus pro IdP (Allow All, SSO Only oder Local Login Only).
Wie funktioniert die Durchsetzung der MFA?
Sie konfigurieren MFA-Richtlinien pro Unternehmen, IdP oder Gruppe, mit Übergangsfrist und zulässigen Faktortypen (TOTP und FIDO2-Passkeys). Die Abdeckungsberichte liefern den Nachweis, dass der zweite Faktor durchgesetzt wird.
Garantiert es die Einhaltung gesetzlicher Vorschriften?
Nein. Keine Software garantiert für sich allein die Einhaltung. Das Modul liefert Authentifizierungskontrollen und Nachweise (Protokolle, Sitzungen, MFA-Abdeckung), die Programme zu NIS2, PCI-DSS, DSGVO Artikel 32 und ISO 27001 unterstützen können.
Leitfäden zu Two-Factor Authentication & SSO
4 praktische Leitfäden zu diesem Modul: Fehler, häufige Fragen, Vergleiche und Glossare.
- Leitfäden zu Two-Factor Authentication & SSO ansehen
- Two-Factor Authentication & SSO for Odoo: wann es passt und was Sie vorher brauchen
- Fehler bei Two-Factor Authentication & SSO for Odoo: wann welche Meldung erscheint und was zu tun ist
- So funktioniert Two-Factor Authentication & SSO for Odoo im Inneren: Glossar der Menüs, Aufgaben und Modelle
- Inbetriebnahme von Two-Factor Authentication & SSO for Odoo, Frage für Frage