

 Español
 English
 Català
 Deutsch
 Français
 Português
 Italiano
 Nederlands
Moduł dla Odoo 17 · 18 · 19 · 20
2FA i SSO dla Odoo Community: SAML, OpenID Connect, MFA z passkeys, SCIM i audyt logowań
Uwierzytelnianie na poziomie korporacyjnym bez licencji Enterprise: logowanie jednokrotne z Azure AD, Okta, Google Workspace, ADFS lub Keycloak, drugi składnik TOTP lub FIDO2 z politykami według firmy i grupy, aprowizacja SCIM 2.0 oraz dziennik zdarzeń, który służy jako dowód dla NIS2, PCI-DSS i ISO 27001.
9 € + 29 €/mies. + VAT
Wsparcie w ciągu 4 godzin roboczych i wideorozmowa? Pro: 58 €/mies. + VAT. Twoja subskrypcja utrzymuje moduł w działaniu. Wsparcie Pro jest opcjonalne: jeśli z niego zrezygnujesz, moduł będzie działał tak samo, ze wsparciem standardowym.
Co zawiera
- W FlexigoTech Cloud: oficjalne źródła sprawdzane codziennie
- Aktualizacje modułu
- Wsparcie z pierwszą odpowiedzią w ciągu 1 dnia roboczego
- Twoje dane należą do Ciebie: przeglądaj je i eksportuj w każdej chwili.
- 14 dni próbnych, bez karty

Co robi
- SAML 2.0 i OpenID ConnectDostawca usługi SAML 2.0 i strona ufająca OIDC z przepływem kodu autoryzacji, PKCE, discovery, nonce i state; kilka połączeń z IdP z mapowaniem atrybutów i grup.
- MFA z TOTP i FIDO2 (passkeys)Rejestracja, kody odzyskiwania, passkeys i odwoływanie przez administratora.
- Polityki MFA według firmy, IdP i grupyOkresy karencji, tymczasowe wyjątki i jednorazowe tokeny awaryjne ze śladem audytu o wysokiej wadze.
- Aprowizacja SCIM 2.0Dodawanie, aktualizacja, zawieszanie i dezaktywacja użytkowników z dostawcy tożsamości, z rejestrowaniem każdej operacji.
- Audyt i aktywne sesjeRejestr logowań z metodą, użytkownikiem, IP i przyczyną błędu, retencja i anonimizacja oraz nadzór nad aktywnymi sesjami.
- Raport pokrycia MFADowody gotowe do pakietów zgodności NIS2, PCI-DSS i ISO 27001.
Jak działa moduł
Prawdziwe zrzuty ekranu każdego widoku, z opisem, co robi.
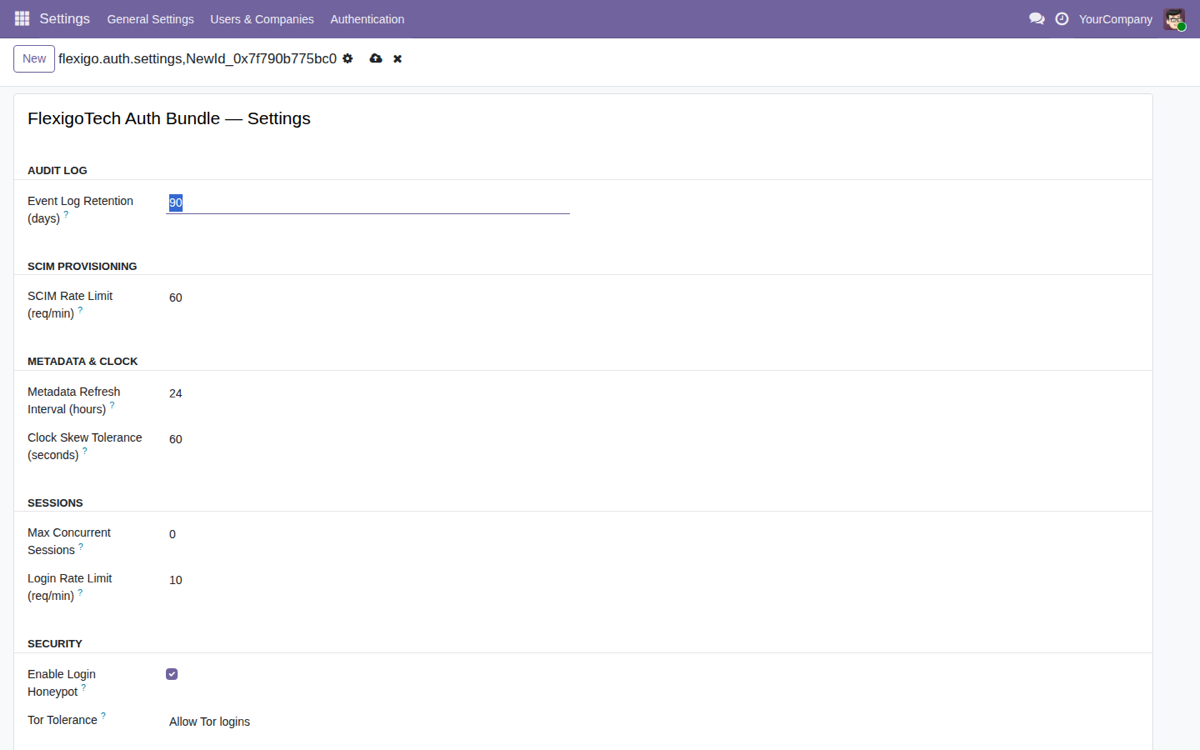
Ustawienia uwierzytelniania
Jeden panel do konfiguracji retencji audytu, SCIM, sesji i bezpieczeństwa dla całego pakietu.
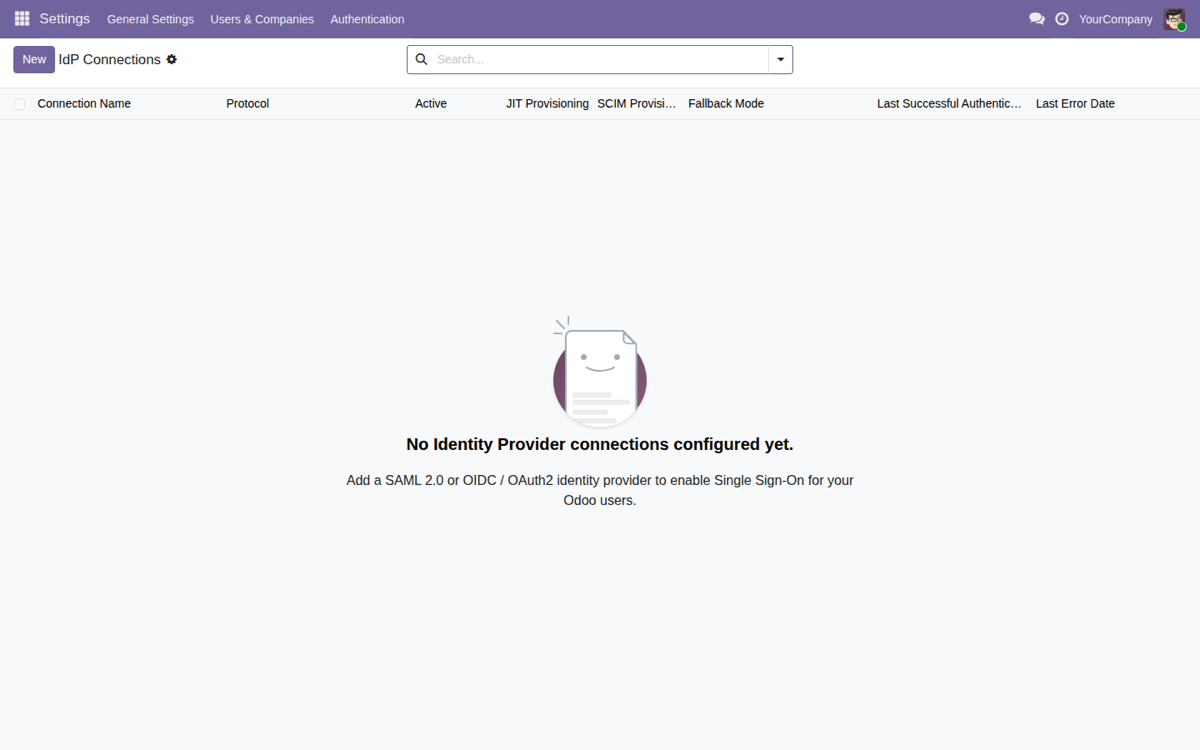
Połączenia z IdP
Lista dostawców tożsamości z protokołem, JIT, SCIM i trybem awaryjnym dla każdego połączenia.
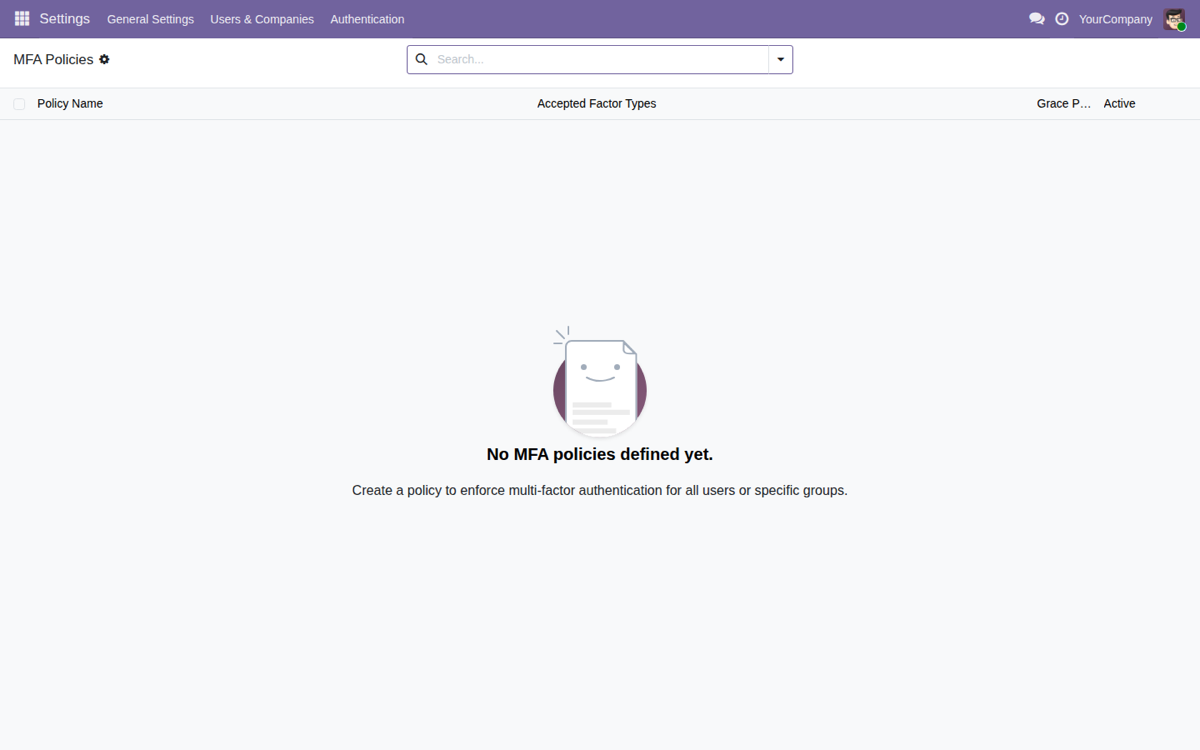
Polityki MFA
Określa drugi składnik (TOTP, FIDO2) z okresem karencji, aby dokumentować zgodność z NIS2 i PCI-DSS.
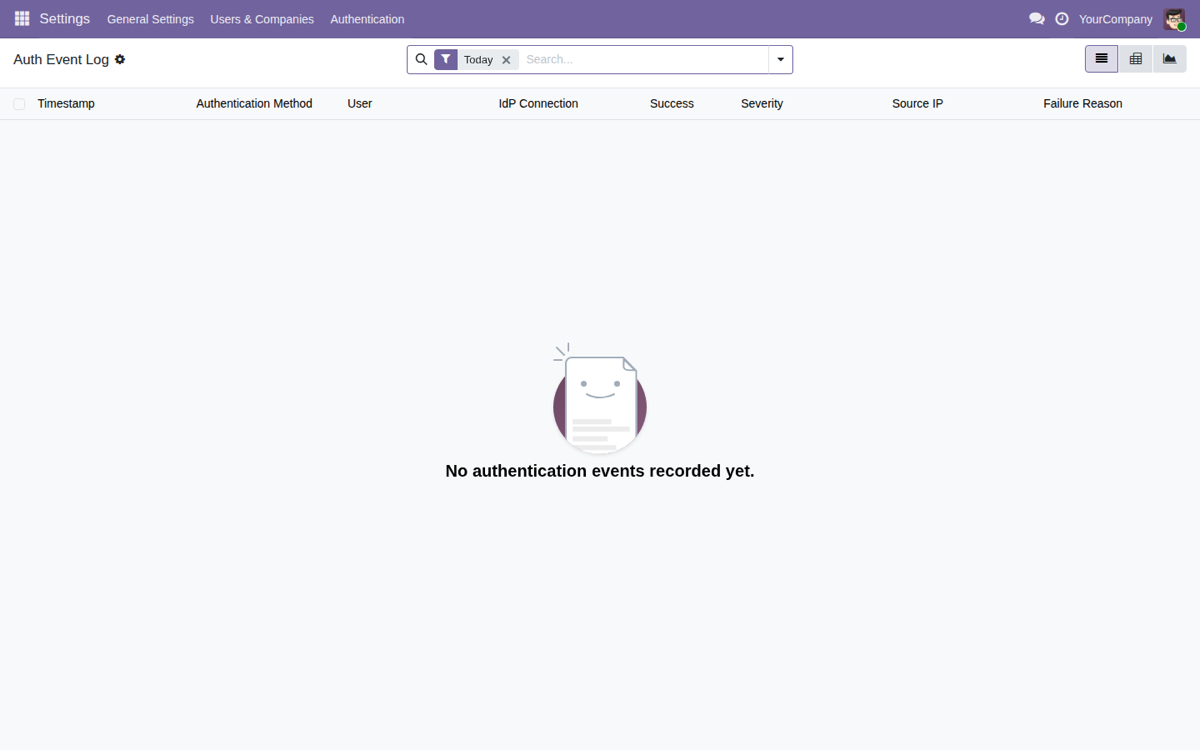
Dziennik zdarzeń
Dziennik logowań z metodą, użytkownikiem, IP, poziomem ważności i przyczyną błędu do przeglądów bezpieczeństwa.
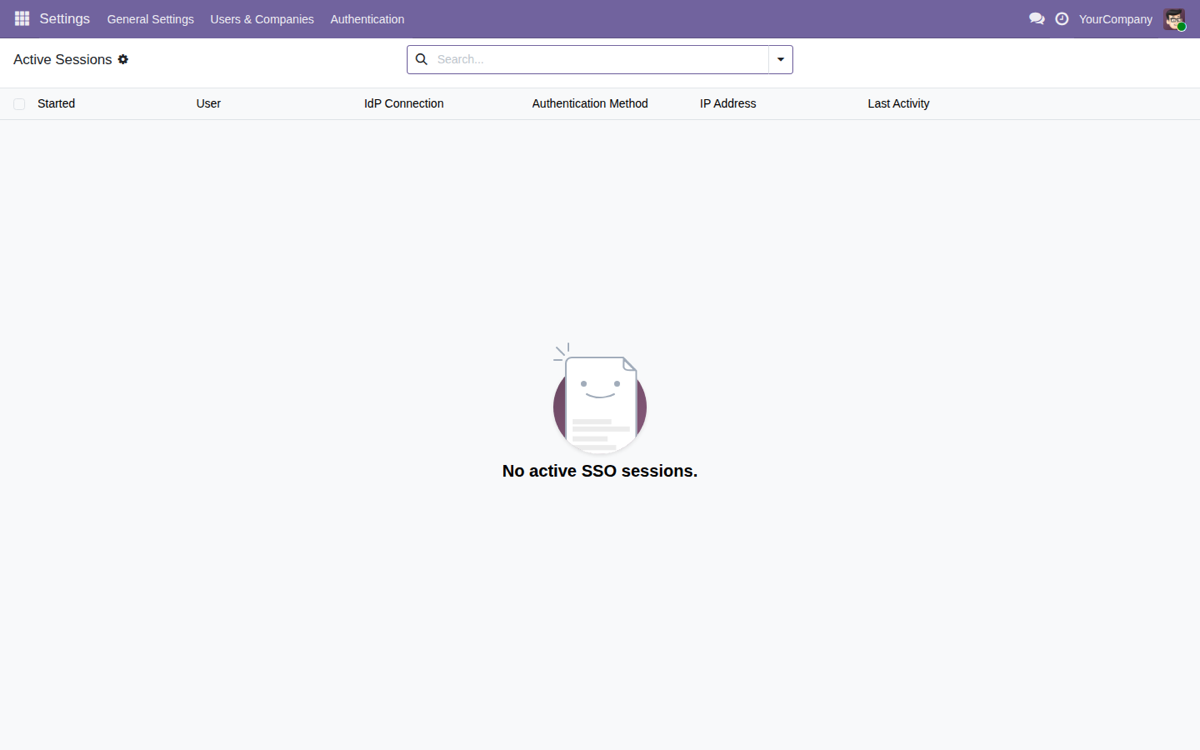
Aktywne sesje
Spis sesji SSO z użytkownikiem, IdP, metodą, IP i aktywnością, do przeglądu i odwoływania.
Co chmura robi za Ciebie
Warunki, przekazywane dane i drobny druk
FlexigoTech Cloud
Monitorowanie tego modułu z FlexigoTech Cloud
FlexigoTech Cloud, zewnętrzna usługa FlexigoTech (Flexibles y Accesorios Gobe, S.L., Hiszpania), działająca na naszych serwerach, poza Twoim Odoo, dodaje monitorowanie do tego modułu. Każdego dnia sprawdza oficjalne źródła, które śledzimy dla tego modułu, i informuje Cię, gdy się zmienią. Podaje też kalendarz ich oficjalnych terminów i czuwa nad kondycją modułu w Twojej bazie danych.
Ta aplikacja wymienia także logowania Twoich użytkowników, z ich imieniem, adresem e-mail i grupami, a jeśli włączysz SCIM, konta użytkowników do utworzenia lub zmiany bezpośrednio między Twoim Odoo a dostawcą tożsamości (SAML lub OpenID Connect), z Twoim własnym dostępem i na jego warunkach. Te dane nie przechodzą przez FlexigoTech.
Cena
- Moduł: 9 €.
- Licencję na moduł kupuje się osobno, w tej samej cenie w Odoo App Store i na flexigotech.com. Przy subskrypcji moduł dla nowych wersji Odoo jest w pakiecie, jeśli kupiłeś go na flexigotech.com; w Odoo App Store każdą wersję Odoo kupuje się tam. Jeśli masz zniżkę partnerską, dotyczy ona wyłącznie subskrypcji pojedynczych modułów, nigdy pakietów ani ceny modułu.
- Subskrypcja jest osobna, a fakturę wystawia FlexigoTech, nie Odoo: 29 € miesięcznie lub 290 € rocznie.
- Pro, z pierwszą odpowiedzią w ciągu 4 godzin roboczych i wideorozmową w razie potrzeby: 58 € miesięcznie lub 580 € rocznie.
- Za bazę produkcyjną, bez VAT. Kopie staging i testowe tej bazy są w cenie.
- Kwotę końcową z podatkami widzisz na stronie płatności przed potwierdzeniem.
- Możesz testować każdy moduł przez 14 dni ze swojego Odoo, bez kosztów i bez podawania karty: 14 dni liczy się od pierwszej synchronizacji, maksymalnie 30 dni od rozpoczęcia testu, i jest jeden test na konto i moduł. Jeśli na koniec nie zasubskrybujesz, usługa się zatrzymuje i nic nie jest pobierane.
- Płacisz z góry, co miesiąc lub co rok. Subskrypcja odnawia się sama na koniec każdego okresu, dopóki jej nie anulujesz, dwoma kliknięciami i bez rozmowy z nikim, na swoim koncie w app.flexigotech.com lub w swoim Odoo. Anulowanie działa na koniec już opłaconego okresu; nie ma rozliczenia proporcjonalnego, niewykorzystana część okresu nie jest zwracana, chyba że wymaga tego prawo, i nie ma kary.
Jak rozpocząć okres próbny
Twoja baza łączy się z Twojego Odoo w Ustawienia → FlexigoTech Cloud, za pomocą bezpłatnego modułu bazowego FlexigoTech Cloud; następnie subskrybujesz tam lub na swoim koncie.
Najpierw administrator czyta i akceptuje poniższą listę danych: wcześniej nic nie jest wysyłane. Potem możesz rozpocząć okres próbny lub subskrybować; tam akceptujesz warunki subskrypcji, a płatność odbywa się poza Odoo.
Potrzebujesz Odoo.sh lub własnego serwera: Odoo Online nie obsługuje modułów zewnętrznych.
Warunki subskrypcji akceptujesz przy rozpoczęciu okresu próbnego w swoim Odoo lub przy subskrybowaniu.
Co zawiera subskrypcja
- Jeśli kupiłeś moduł na flexigotech.com: nowe wersje, które opublikujemy, także dla nowych wersji Odoo, bez dodatkowej opłaty, oraz ich pobieranie z Twojego konta (nie w trakcie okresu próbnego).
- Monitorowanie oficjalnych źródeł modułu, z jego alertami i kalendarzem terminów, oraz kondycji modułu w Twojej bazie danych.
- Wsparcie: kto kupuje moduł, zawsze ma pomoc w konfiguracji i poprawki jego błędów, z subskrypcją lub bez. Subskrypcja dodaje terminy pierwszej odpowiedzi, w dniach i godzinach roboczych Barcelony (Standard, 1 dzień roboczy; Pro, 4 godziny robocze i wideorozmowa, jeśli trzeba). Rozwiązanie każdej sprawy trwa tyle, ile trzeba.
- Usługa na kopiach staging i testowych Twojej bazy.
Czego nie obejmuje
- Personalizacja modułu lub projekty szyte na miarę.
- Migracje: dajemy Ci moduł dla każdej nowej wersji Odoo, ale nie zajmujemy się migracją Twojej bazy do tej wersji.
- Konfiguracja modułu za Ciebie (uruchomienie).
- Import danych historycznych.
- Wsparcie dla modułów, które nie są nasze.
- Koszty stron trzecich: swoje konto na każdej platformie, Odoo i hosting zamawiasz i opłacasz sam.
Co Twoje Odoo wysyła do FlexigoTech Cloud
- Identyfikator (uuid) bazy, jej adres (URL) i wersja Odoo.
- Zainstalowane moduły FlexigoTech z ich wersją oraz informację, czy baza jest zneutralizowaną kopią (staging lub testową).
- Nazwa firmy i adres e-mail osoby, która akceptuje, z datą i wersją zaakceptowanego tekstu.
- Zapytanie o pozwolenie na usługę co 6 godzin oraz stan zdrowia modułu: liczniki i błędy (typ i kod), bez treści Twoich rekordów.
- Jego żądania powiadomień i kalendarza tego modułu, z datą ostatniego otrzymanego powiadomienia: baza się identyfikuje i nic więcej nie wysyła.
Co się stanie, jeśli nie zapłacisz
Jeśli płatność się nie powiedzie, masz 7 dni karencji z usługą. 7. dnia usługa zostaje zawieszona; jeśli zapłacisz przed 21. dniem, wraca od razu. 21. dnia, jeśli nadal nie ma płatności, subskrypcja się kończy, a późniejsza wpłata jej nie reaktywuje: aby wrócić, zamawiasz nową.
Bez subskrypcji lub przy zawieszonej usłudze zatrzymuje się to, co daje subskrypcja: chmura, moduł do innych wersji Odoo i jego pobieranie oraz wsparcie subskrypcji z jego terminami odpowiedzi. To, co obejmuje zakup modułu, się nie zmienia: zawsze masz pomoc w konfiguracji i poprawki jego błędów oraz, jeśli kupiłeś go na flexigotech.com, pobieranie tej wersji Odoo z jej aktualizacjami. Zainstalowany moduł zostaje w Twoim Odoo w wersji, którą masz, a wszystkie Twoje dane zostają tam: nigdy niczego nie usuwamy w Twoim Odoo i nie blokujemy Odoo.
Bez usługi zatrzymują się powiadomienia, kalendarz i monitorowanie modułu. Twoje dane nadal są Twoje i zawsze możesz je przeglądać i eksportować.
Pomoc przy konfiguracji modułu i poprawianie jego błędów są zawsze udzielane kupującemu, niezależnie od tego, czy ma subskrypcję.
Problem: luki w uwierzytelnianiu w Odoo Community
Wiele zespołów korzystających z Odoo Community pracuje na krytycznych danych, używając haseł lokalnych, ręcznych dodań i usunięć kont, nierównomiernego pokrycia drugim składnikiem i małej ilości dowodów uwierzytelniania na potrzeby przeglądów bezpieczeństwa.
Desynchronizacja tożsamości
Użytkownik dezaktywowany u dostawcy tożsamości może pozostać aktywny w Odoo, gdy aprowizacja jest ręczna lub opóźniona.
Brak dowodów MFA
Zespoły bezpieczeństwa potrzebują jasnych dowodów, że MFA jest egzekwowane na potrzeby audytów wewnętrznych i ram takich jak NIS2, PCI-DSS czy ISO 27001.
Rozproszony stos logowania
Trzymanie SSO, MFA, sesji i aprowizacji w osobnych narzędziach komplikuje konfigurację i pozostawia niepełny ślad audytowy.
Co robi moduł
Jeden pakiet, który łączy kompletną warstwę uwierzytelniania wewnątrz Odoo, przy czym każdy element zarządzany jest z poziomu samego backendu.
Dostawca usługi SAML 2.0
Łączy Odoo z Azure Entra ID, Okta, Google Workspace, ADFS, Keycloak i innymi korporacyjnymi IdP zgodnymi z SAML 2.0.
Strona ufająca OpenID Connect
Nowoczesne logowanie z przepływem kodu autoryzacji, PKCE, discovery oraz walidacją nonce i state dla federacji tożsamości opartej na tokenach.
Warstwa polityk MFA
Wymaga TOTP lub passkeys FIDO2 według firmy, grupy lub dostawcy tożsamości, z konfigurowalnym okresem karencji i akceptowanymi typami czynników.
Aprowizacja SCIM 2.0
Rejestruje operacje cyklu życia (utworzenie, aktualizacja, zastąpienie, dezaktywacja, reaktywacja) wysyłane przez IdP, wraz z pochodzeniem, użytkownikiem i statusem.
Audyt i aktywne sesje
Dziennik zdarzeń uwierzytelniania tylko do dopisywania (metoda, użytkownik, IdP, wynik, poziom ważności, IP i przyczyna błędu) oraz spis sesji, które możesz przeglądać i odwoływać.
Raporty pokrycia MFA
Generuje zapisy pokrycia MFA, które służą jako dowód dla NIS2, PCI-DSS, RODO art. 32 i ISO 27001.
Obsługiwani dostawcy tożsamości
SAML 2.0 i OIDC z obsługą MFA oraz aprowizacją SCIM względem Entra ID (dawniej Azure AD).
Standardowe połączenie SAML 2.0 / OpenID Connect z aprowizacją użytkowników SCIM.
SSO przez SAML 2.0 / OIDC, aby Twój zespół logował się do Odoo kontem Google.
Każdy IdP zgodny z SAML 2.0 lub OpenID Connect pasuje do dostawcy usługi i strony ufającej z pakietu.
Wymagania i uczciwa instalacja
Moduł zaprojektowano tak, by instalował się czysto na dowolnym hoście Odoo. Przed wdrożeniem weź pod uwagę poniższe kwestie.
Wersje Odoo
Zgodny z Odoo 17.0, 18.0, 19.0 i 20.0 (Community i Enterprise), korzystając ze standardowych modułów base, web i mail.
Opcjonalne biblioteki Python
Funkcje SAML, OIDC, TOTP i FIDO2 korzystają z opcjonalnych, zabezpieczonych (guarded) zależności, dzięki czemu moduł instaluje się czysto nawet bez wszystkich z nich; zainstaluj te, których potrzebujesz dla włączonych protokołów.
9 € za wersję Odoo, z kodem źródłowym; działa z subskrypcją FlexigoTech Cloud
9 € za moduł, za wersję Odoo, z licencją OPL-1 i kodem źródłowym. Kup go na tej stronie lub w App Store Odoo i wdróż w swoim Odoo Community.
Zobacz w App Store OdooNajczęściej zadawane pytania
Czy zastępuje mojego dostawcę tożsamości?
Nie. Nie jest IdP: łączy Odoo z dostawcami takimi jak Azure Entra ID, Okta, Google Workspace, ADFS czy Keycloak. Zarządzanie tożsamościami pozostaje w Twoim IdP; moduł egzekwuje SSO, MFA i aprowizację wewnątrz Odoo.
Czy obsługuje SAML i OpenID Connect jednocześnie?
Tak. Zawiera przepływy dostawcy usługi SAML 2.0 i strony ufającej OpenID Connect, a także możesz mieć kilka aktywnych federacji naraz, z trybem awaryjnym dla każdego IdP (Allow All, SSO Only lub Local Login Only).
Jak działa egzekwowanie MFA?
Konfigurujesz polityki MFA według firmy, IdP lub grupy, z okresem karencji i akceptowanymi typami czynników (TOTP i passkeys FIDO2). Raporty pokrycia dają Ci dowód, że drugi składnik jest egzekwowany.
Czy gwarantuje zgodność z przepisami?
Nie. Żadne oprogramowanie samo w sobie nie gwarantuje zgodności. Moduł dostarcza kontrole uwierzytelniania i dowody (logi, sesje, pokrycie MFA), które mogą wspierać programy NIS2, PCI-DSS, RODO art. 32 i ISO 27001.
Poradniki Two-Factor Authentication & SSO
4 praktyczne poradniki o tym module: błędy, najczęstsze pytania, porównania i słowniki.
- Zobacz poradniki Two-Factor Authentication & SSO
- Two-Factor Authentication & SSO for Odoo: kiedy się sprawdza i co przygotować wcześniej
- Błędy Two-Factor Authentication & SSO for Odoo: kiedy pojawia się każdy komunikat i co zrobić
- Jak działa od środka Two-Factor Authentication & SSO for Odoo: słownik menu, zadań i modeli
- Uruchomienie Two-Factor Authentication & SSO for Odoo, pytanie po pytaniu