

 Español
 English
 Català
 Deutsch
 Français
 Italiano
 Nederlands
 Polski
Módulo para Odoo 17 · 18 · 19 · 20
2FA e SSO para Odoo Community: SAML, OpenID Connect, MFA com passkeys, SCIM e auditoria de acessos
Autenticação de nível empresarial sem licença Enterprise: início de sessão único com Azure AD, Okta, Google Workspace, ADFS ou Keycloak, segundo fator TOTP ou FIDO2 com políticas por empresa e grupo, aprovisionamento SCIM 2.0 e um registo de eventos que serve de prova para NIS2, PCI-DSS e ISO 27001.
9 € + 29 €/mês + IVA
Suporte em 4 horas úteis e videochamada? Pro: 58 €/mês + IVA. A sua subscrição mantém o módulo a funcionar. O suporte Pro é opcional: se o retirar, o módulo continua igual com o suporte padrão.
O que inclui
- No FlexigoTech Cloud: fontes oficiais vigiadas todos os dias
- As atualizações do módulo
- Suporte com primeira resposta em 1 dia útil
- Os seus dados são seus: veja-os e exporte-os quando quiser.
- 14 dias de teste, sem cartão

O que faz
- SAML 2.0 e OpenID ConnectFornecedor de serviço SAML 2.0 e cliente OIDC com fluxo de código, PKCE, discovery, nonce e state; várias ligações de IdP com mapeamento de atributos e grupos.
- MFA com TOTP e FIDO2 (passkeys)Inscrição, códigos de recuperação, passkeys e revogação pelo administrador.
- Políticas MFA por empresa, IdP e grupoPeríodos de tolerância, isenções temporárias e tokens de emergência de utilização única com rasto de auditoria de alta severidade.
- Aprovisionamento SCIM 2.0Criação, atualização, suspensão e remoção de utilizadores a partir do fornecedor de identidade, com registo de cada operação.
- Auditoria e sessões ativasRegisto de inícios de sessão com método, utilizador, IP e motivo de falha, retenção e anonimização, e supervisão de sessões ativas.
- Relatório de cobertura MFAProva pronta para pacotes de conformidade NIS2, PCI-DSS e ISO 27001.
Assim funciona o módulo
Capturas reais de cada ecrã, com o que faz cada um.
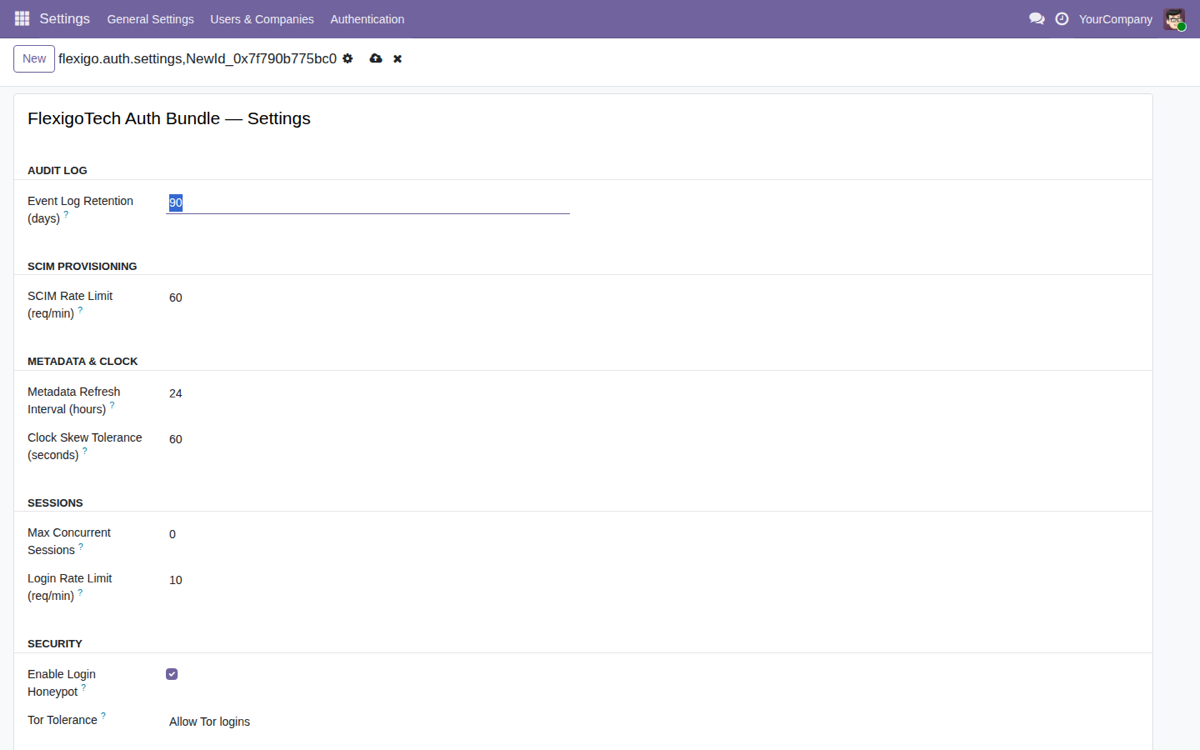
Definições de autenticação
Painel único para configurar retenção de auditoria, SCIM, sessões e segurança de todo o bundle.
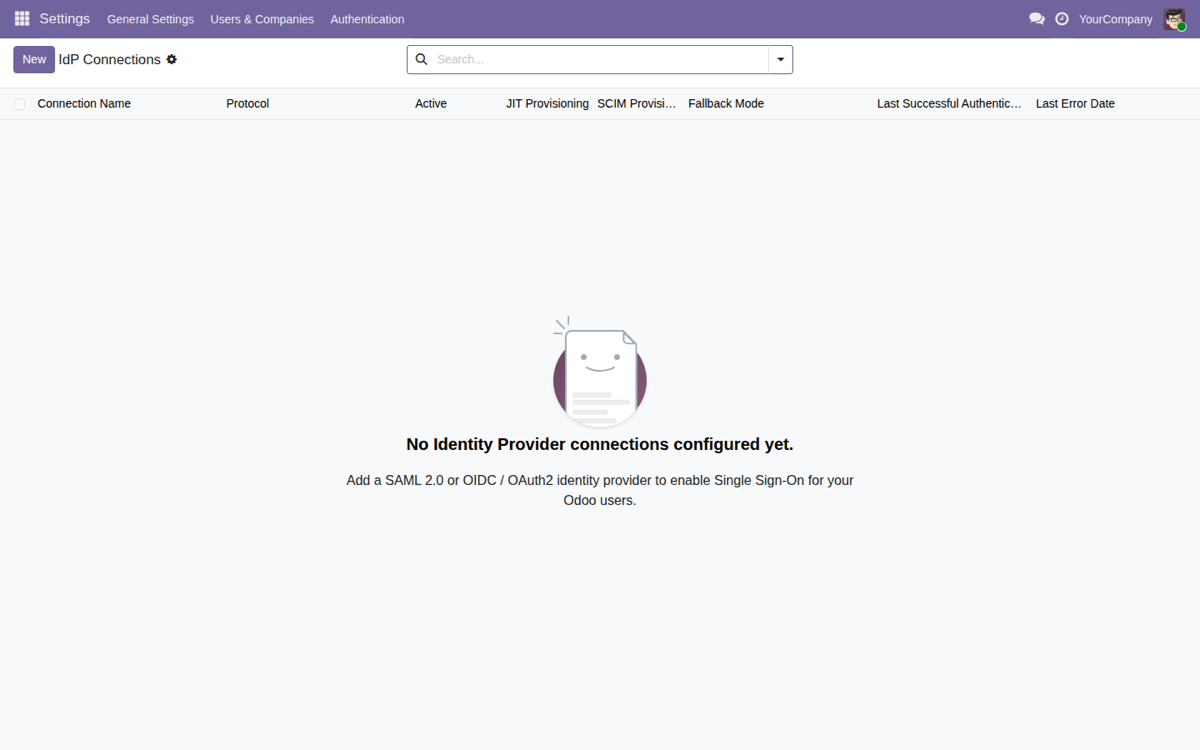
Ligações de IdP
Lista de fornecedores de identidade com protocolo, JIT, SCIM e modo de recurso por ligação.
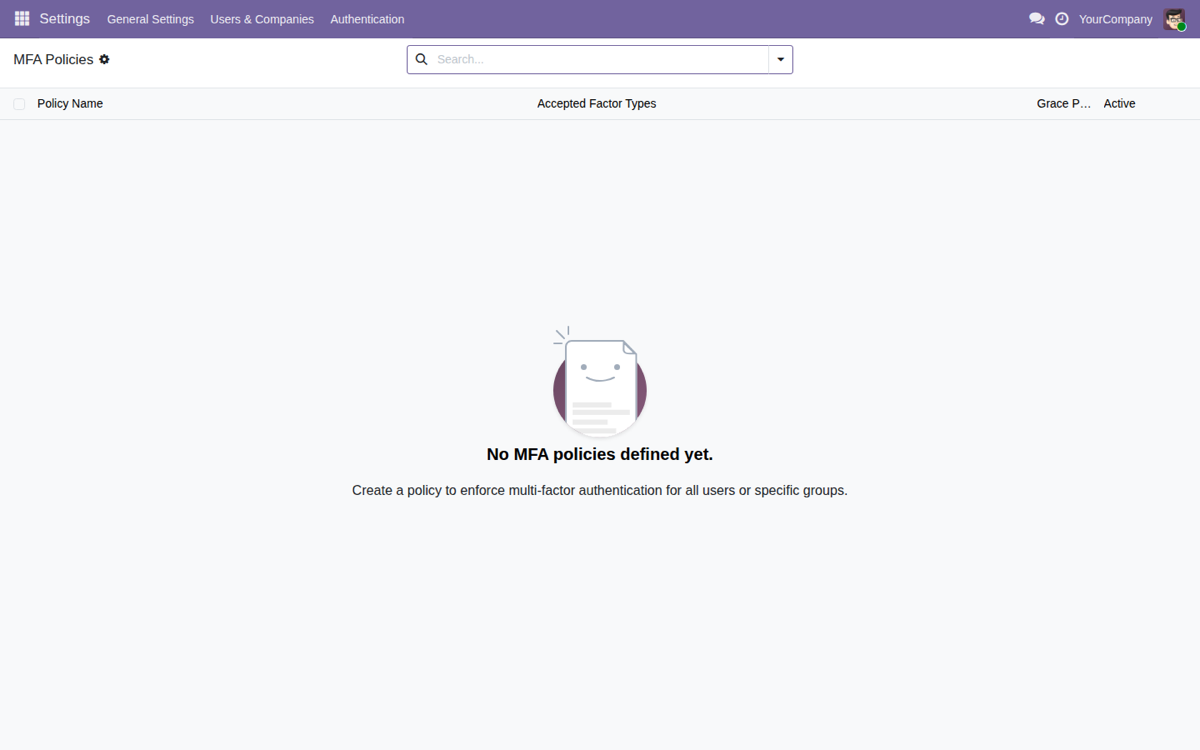
Políticas MFA
Define o segundo fator (TOTP, FIDO2) com período de tolerância para evidenciar NIS2 e PCI-DSS.
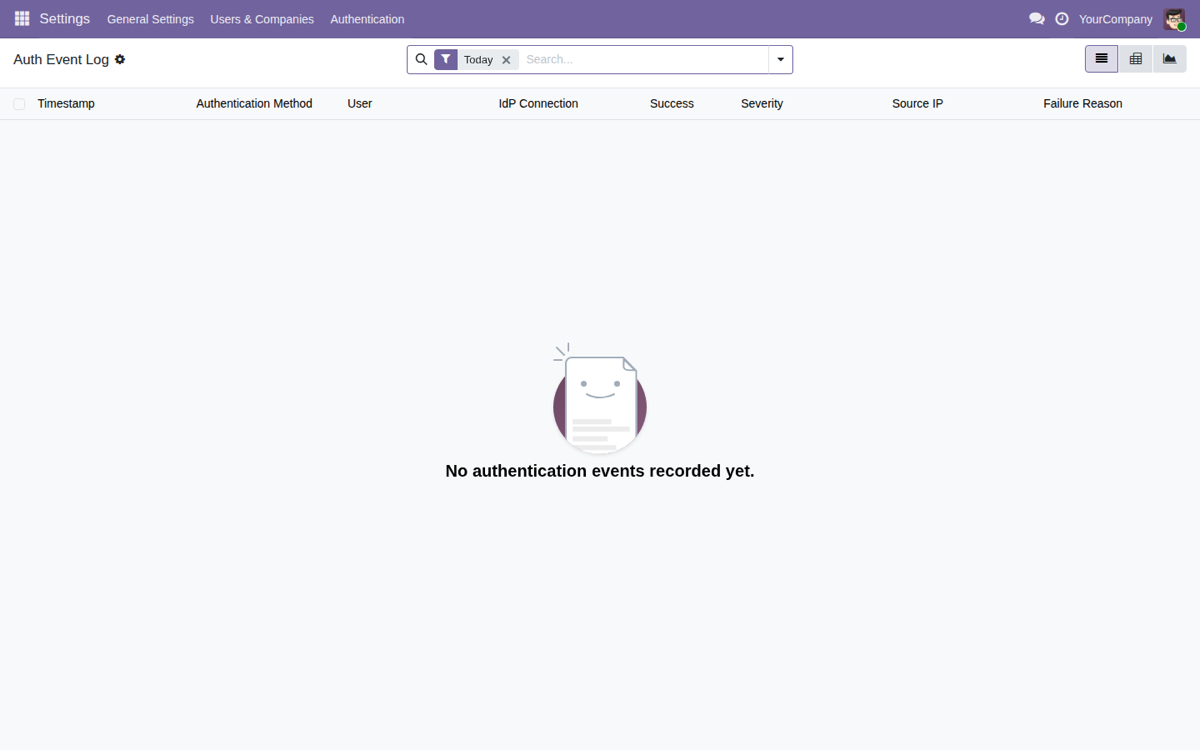
Registo de eventos
Auditoria de logins com método, utilizador, IP, severidade e motivo de falha para revisões.
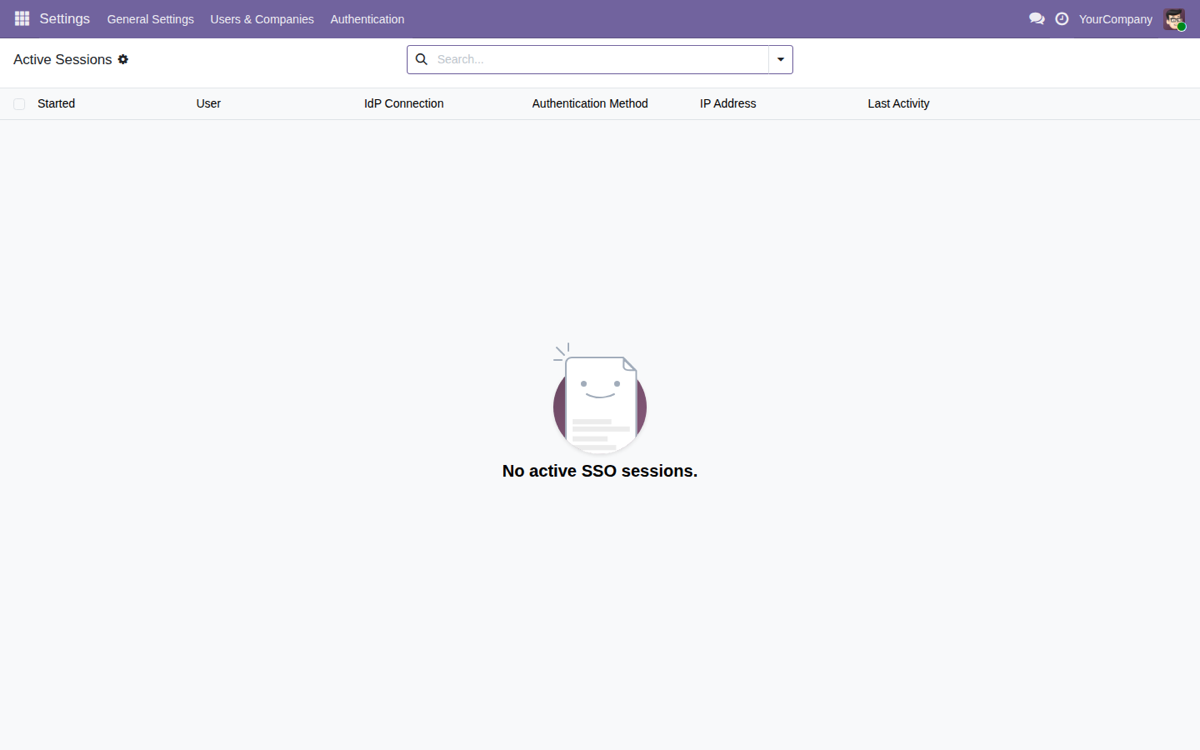
Sessões ativas
Inventário de sessões SSO com utilizador, IdP, método, IP e atividade para rever e revogar.
O que a nuvem faz por si
Condições, dados enviados e letra miúda
FlexigoTech Cloud
Vigilância deste módulo com o FlexigoTech Cloud
O FlexigoTech Cloud, um serviço externo da FlexigoTech (Flexibles y Accesorios Gobe, S.L., Espanha) que funciona nos nossos servidores, fora do seu Odoo, acrescenta vigilância a este módulo. Todos os dias verifica as fontes oficiais que seguimos para este módulo e avisa-o quando mudam. Também lhe dá um calendário dos seus prazos oficiais e vigia o estado de saúde do módulo na sua base de dados.
Esta aplicação troca também os inícios de sessão dos seus utilizadores, com o nome, o email e os grupos, e, se ativar SCIM, as contas de utilizador a criar ou alterar diretamente entre o seu Odoo e o seu fornecedor de identidade (SAML ou OpenID Connect), com o seu próprio acesso e sob as respetivas condições. Esses dados não passam pela FlexigoTech.
Preço
- Módulo: 9 €.
- A licença do módulo compra-se à parte, ao mesmo preço na Odoo App Store e em flexigotech.com. Com a subscrição, o módulo para as versões novas do Odoo está incluído se o comprou em flexigotech.com; na Odoo App Store, cada versão do Odoo compra-se lá. Se tiver um desconto de parceiro, aplica-se apenas às subscrições de módulos avulsos, nunca aos packs nem ao preço do módulo.
- A subscrição é à parte e a fatura é da FlexigoTech, não do Odoo: 29 € por mês ou 290 € por ano.
- Pro, com a primeira resposta em 4 horas úteis e videochamada se for preciso: 58 € por mês ou 580 € por ano.
- Por base de dados de produção, sem IVA. As cópias de staging e de teste dessa base estão incluídas.
- O montante final, com os impostos, vê-o na página de pagamento antes de confirmar.
- Pode testar cada módulo 14 dias a partir do seu Odoo, sem custos e sem dar um cartão: os 14 dias contam a partir da primeira sincronização, com um máximo de 30 dias desde que começa o teste, e há um teste por conta e módulo. Se no fim não tiver subscrito, o serviço para e não se cobra nada.
- Paga adiantado, todos os meses ou todos os anos. A subscrição renova-se automaticamente no fim de cada período até a cancelar, em dois cliques e sem falar com ninguém, a partir da sua conta em app.flexigotech.com ou do seu Odoo. O cancelamento aplica-se no fim do período já pago; não há pro rata, a parte do período que não usar não é devolvida, salvo se a lei o obrigar, e não há penalização.
Como iniciar o teste
A sua base liga-se a partir do seu Odoo, em Definições → FlexigoTech Cloud, com o módulo base FlexigoTech Cloud, que é gratuito; depois subscreve aí ou na sua conta.
Primeiro, um administrador lê e aceita a lista de dados abaixo: antes disso não se envia nada. Depois pode começar o período de teste ou subscrever; aí aceita as condições da subscrição, e o pagamento é feito fora do Odoo.
Precisa do Odoo.sh ou do seu próprio servidor: o Odoo Online não aceita módulos de terceiros.
As Condições da subscrição são aceites ao iniciar o teste no seu Odoo ou ao subscrever.
O que inclui a subscrição
- Se comprou o módulo em flexigotech.com: as versões novas que publicarmos, também para versões novas do Odoo, sem pagar mais, e o seu descarregamento a partir da sua conta (não durante o teste).
- A vigilância das fontes oficiais do módulo, com os seus avisos e o calendário dos seus prazos, e do estado de saúde do módulo na sua base de dados.
- Suporte: quem compra um módulo tem sempre ajuda para o configurar e a correção dos seus erros, com ou sem subscrição. A subscrição acrescenta prazos de primeira resposta, em dias e horas úteis de Barcelona (Standard, 1 dia útil; Pro, 4 horas úteis, e videochamada se for preciso). Resolver cada caso leva o tempo que for preciso.
- O serviço nas cópias de staging e de teste da sua base.
O que não inclui
- A personalização do módulo ou os desenvolvimentos à medida.
- Migrações: damos-lhe o módulo para cada versão nova do Odoo, mas não tratamos de migrar a sua base para essa versão.
- Configurar o módulo por si (a implementação).
- Importar dados históricos.
- O suporte de módulos que não são nossos.
- Os custos de terceiros: a sua conta em cada plataforma, o Odoo e o seu alojamento são contratados e pagos por si.
O que o seu Odoo envia ao FlexigoTech Cloud
- O identificador (uuid) da base de dados, o seu endereço (URL) e a versão do Odoo.
- Os módulos da FlexigoTech instalados, com a sua versão, e se a base é uma cópia neutralizada (de staging ou de teste).
- O nome da empresa e o e-mail de quem aceita, com a data e a versão do texto aceite.
- Um pedido da sua permissão de serviço a cada 6 horas e o estado de saúde do módulo: contadores e erros (tipo e código), sem o conteúdo dos seus registos.
- Os pedidos de avisos e do calendário deste módulo, com a data do último aviso recebido: a base de dados identifica-se e não envia mais nada.
O que acontece se não pagar
Se uma cobrança falhar, tem 7 dias de tolerância com o serviço. No dia 7 o serviço é suspenso; se pagar antes do dia 21, volta de imediato. No dia 21, se continuar por pagar, a subscrição termina e um pagamento posterior já não a reativa: para voltar, contrate uma nova.
Sem subscrição, ou com o serviço suspenso, para o que a subscrição dá: a nuvem, o módulo para outras versões do Odoo e o seu descarregamento, e o suporte da subscrição, com os seus prazos de resposta. O que inclui a compra do módulo não muda: tem sempre a ajuda para o configurar e a correção dos seus erros e, se o comprou em flexigotech.com, o descarregamento dessa versão do Odoo com as suas atualizações. O módulo instalado continua no seu Odoo com a versão que tiver e todos os seus dados ficam lá: nunca apagamos nada no seu Odoo e não bloqueamos o Odoo.
Sem o serviço, param os avisos, o calendário e a vigilância do módulo. Os seus dados continuam a ser seus, e pode sempre consultá-los e exportá-los.
A ajuda para configurar o módulo e a correção dos seus erros são sempre prestadas a quem o compra, tenha ou não a subscrição.
O problema: lacunas de autenticação no Odoo Community
Muitas equipas que usam o Odoo Community trabalham com dados críticos recorrendo a palavras-passe locais, criações e remoções manuais, cobertura irregular do segundo fator e pouca prova de autenticação para as revisões de segurança.
Dessincronização de identidades
Um utilizador desativado no seu fornecedor de identidade pode continuar ativo no Odoo quando o aprovisionamento é manual ou se atrasa.
Sem prova de MFA
As equipas de segurança precisam de provas claras de que o MFA está aplicado para auditorias internas e quadros como NIS2, PCI-DSS ou ISO 27001.
Pilha de início de sessão fragmentada
Ter SSO, MFA, sessões e aprovisionamento em ferramentas separadas complica a configuração e deixa o rasto de auditoria incompleto.
O que faz o módulo
Um único bundle que reúne a camada de autenticação completa dentro do Odoo, com cada peça gerida a partir do próprio backoffice.
Fornecedor de serviço SAML 2.0
Liga o Odoo ao Azure Entra ID, Okta, Google Workspace, ADFS, Keycloak e outros IdP empresariais compatíveis com SAML 2.0.
Parte confiante OpenID Connect
Início de sessão moderno com fluxo authorization-code, PKCE, discovery e validação de nonce e state para federação de identidade baseada em tokens.
Camada de políticas MFA
Exige TOTP ou passkeys FIDO2 por empresa, grupo ou fornecedor de identidade, com período de tolerância e tipos de fator aceites configuráveis.
Aprovisionamento SCIM 2.0
Regista as operações de ciclo de vida (criação, atualização, substituição, desativação, reativação) enviadas pelo IdP, com origem, utilizador e estado.
Auditoria e sessões ativas
Rasto append-only de eventos de autenticação (método, utilizador, IdP, resultado, severidade, IP e motivo de falha) e inventário de sessões que pode rever e revogar.
Relatórios de cobertura MFA
Gera registos de cobertura de MFA que servem de prova para NIS2, PCI-DSS, RGPD Artigo 32 e ISO 27001.
Fornecedores de identidade compatíveis
SAML 2.0 e OIDC com suporte de MFA e aprovisionamento SCIM contra o Entra ID (antes Azure AD).
Ligação padrão SAML 2.0 / OpenID Connect com aprovisionamento SCIM de utilizadores.
SSO via SAML 2.0 / OIDC para que a sua equipa entre no Odoo com a conta Google.
Qualquer IdP compatível com SAML 2.0 ou OpenID Connect encaixa no fornecedor de serviço e na parte confiante do bundle.
Requisitos e instalação com transparência
Foi concebido para se instalar de forma limpa em qualquer servidor Odoo. Tenha em conta estes pontos antes de o implementar.
Versões Odoo
Compatível com Odoo 17.0, 18.0, 19.0 e 20.0 (Community e Enterprise), usando os módulos base, web e mail standard.
Bibliotecas Python opcionais
As funções SAML, OIDC, TOTP e FIDO2 usam dependências opcionais protegidas (guarded), pelo que o módulo se instala de forma limpa mesmo que não estejam todas presentes; instale as que precisar conforme os protocolos que ativar.
9 € por versão do Odoo, código-fonte incluído; funciona com a subscrição do FlexigoTech Cloud
9 € pelo módulo, por versão do Odoo, com licença OPL-1 e código-fonte incluído. Compre-o nesta página ou na App Store do Odoo e implemente-o no seu Odoo Community.
Ver na App Store do OdooPerguntas frequentes
Substitui o meu fornecedor de identidade?
Não. Não é um IdP: liga o Odoo a fornecedores como Azure Entra ID, Okta, Google Workspace, ADFS ou Keycloak. A gestão de identidades continua no seu IdP; o módulo aplica SSO, MFA e aprovisionamento dentro do Odoo.
Suporta SAML e OpenID Connect ao mesmo tempo?
Sim. Inclui fluxos de fornecedor de serviço SAML 2.0 e de parte confiante OpenID Connect, e pode ter várias federações ativas ao mesmo tempo com o respetivo modo de recurso por IdP (Allow All, SSO Only ou Local Login Only).
Como funciona a aplicação do MFA?
Configura políticas de MFA por empresa, IdP ou grupo, com período de tolerância e tipos de fator aceites (TOTP e passkeys FIDO2). Os relatórios de cobertura dão-lhe a prova de que o segundo fator está aplicado.
Garante a conformidade regulamentar?
Não. Nenhum software garante por si só a conformidade. O módulo disponibiliza controlos de autenticação e prova (registos, sessões, cobertura MFA) que podem apoiar programas de NIS2, PCI-DSS, RGPD Artigo 32 e ISO 27001.
Guias de Two-Factor Authentication & SSO
4 guias práticos sobre este módulo: erros, perguntas frequentes, comparativas e glossários.
- Ver os guias de Two-Factor Authentication & SSO
- Two-Factor Authentication & SSO for Odoo: quando encaixa e o que ter antes
- Erros de Two-Factor Authentication & SSO for Odoo: quando aparece cada mensagem e o que fazer
- Como funciona por dentro o Two-Factor Authentication & SSO for Odoo: glossário de menus, tarefas e modelos
- Implementação de Two-Factor Authentication & SSO for Odoo, pergunta a pergunta