

 Español
 English
 Català
 Deutsch
 Português
 Italiano
 Nederlands
 Polski
Avant l'installation : version et licence
Cette liste suit l'ordre d'une implémentation réelle. Si vous vous demandez encore si le module vous convient, commencez par ce qu'il couvre et ce qu'il faut avant de l'installer.
- Vérifiez votre version d'Odoo : le module est publié sur Odoo Apps pour 17.0, 18.0, 19.0 et 20.0.
- Ayez le coût en tête : 9 € par version d'Odoo, paiement unique HT, pour 17, 18, 19 et 20. C'est un module avec un service local FlexigoTech Cloud, qui coûte 29 €/mois ou 290 €/an HT (Pro : 58 €/mois ou 580 €/an).
- Choisissez où l'acheter si vous prévoyez de changer de version : avec l'abonnement, le module pour les nouvelles versions d'Odoo est inclus si vous l'avez acheté sur flexigotech.com ; sur l'Odoo App Store, chaque version d'Odoo s'achète là-bas. Consultez la fiche sur Odoo Apps et la page du module.
- Gardez à l'esprit que, sans abonnement ou avec le service suspendu, ce que fournit l'abonnement s'arrête ; les données restent dans votre Odoo.
Réglages du responsable : qui vous êtes et qui reçoit les alertes
Voici les champs du module qui identifient la société et le DPO et qui définissent les alertes.
Identification de la société et du DPO
Company: la société à laquelle appartiennent ces données.
DPO Partner Record: la fiche contact du DPO.
DPO / Responsible Contact Name,DPO EmailetDPO Phone: nom, e-mail et téléphone de contact.
Formal DPO Designated: la case qui indique si un DPO a été formellement désigné.
AEPD DPO Registry Reference (Spain): la référence du registre de l'AEPD, un champ que son libellé réserve à l'Espagne.
Primary Supervisory Authority: l'autorité de contrôle principale.
Alertes et jours de préavis
Breach Alert Recipients: les destinataires des alertes de violation. Plusieurs sont possibles.
DSAR Overdue Alert Recipients: les destinataires des alertes de demandes DSAR en retard. Plusieurs sont aussi possibles.
Retention Advance Warning (days): le nombre de jours d'avance de l'avertissement de conservation, en nombre entier.
DSAR Reminder Days Before Deadline: le nombre de jours avant l'échéance pour le rappel DSAR.
Cases de contrôle
Art. 30(5) SME Exception Note Acknowledged: la case portant ce libellé, relative à la note sur l'exception pour les PME.
Encryption Key Configured: la case qui indique si la clé de chiffrement est configurée.
Avant de continuer, regardez la valeur de ces cases dans votre base et parlez-en avec votre DPO ou votre conseiller.
Premiers enregistrements : bases légales et activités de traitement
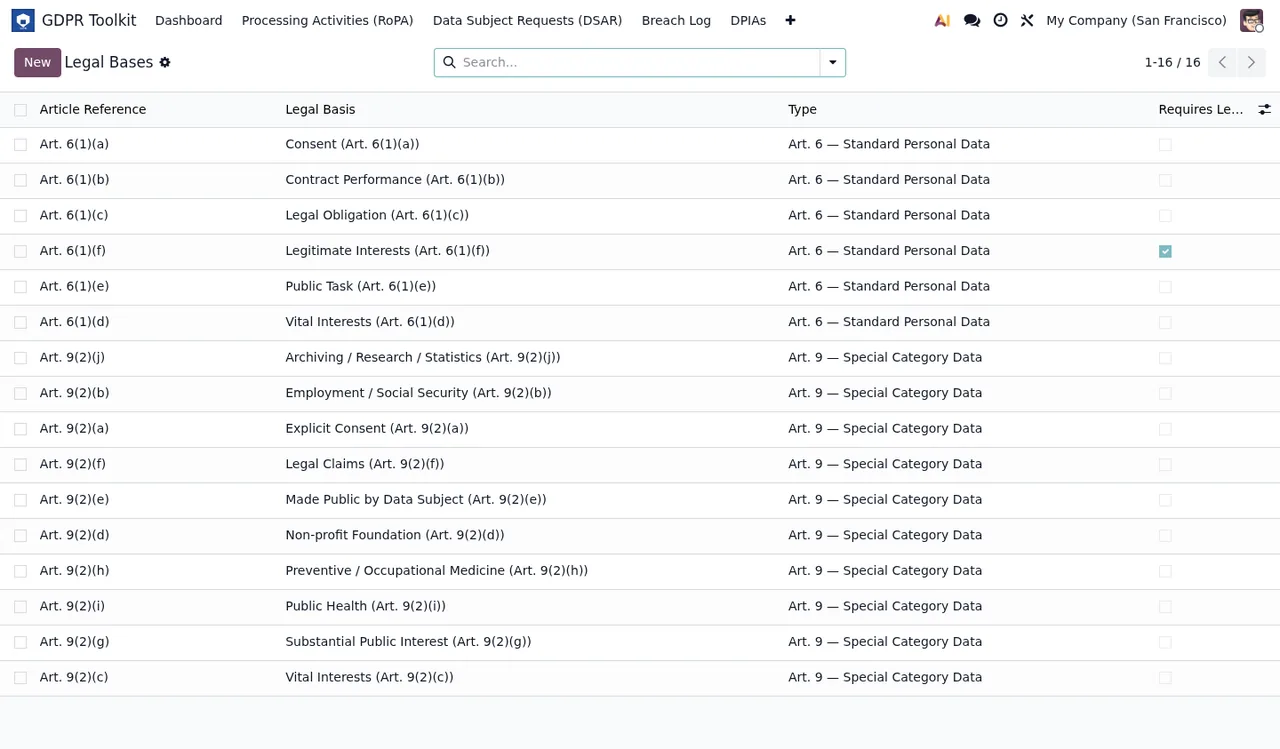
- Ouvrez
GDPR Toolkit › Legal Baseset parcourez la liste : chaque base comporte une référence d'article, une base légale, un type et une case d'exigence.
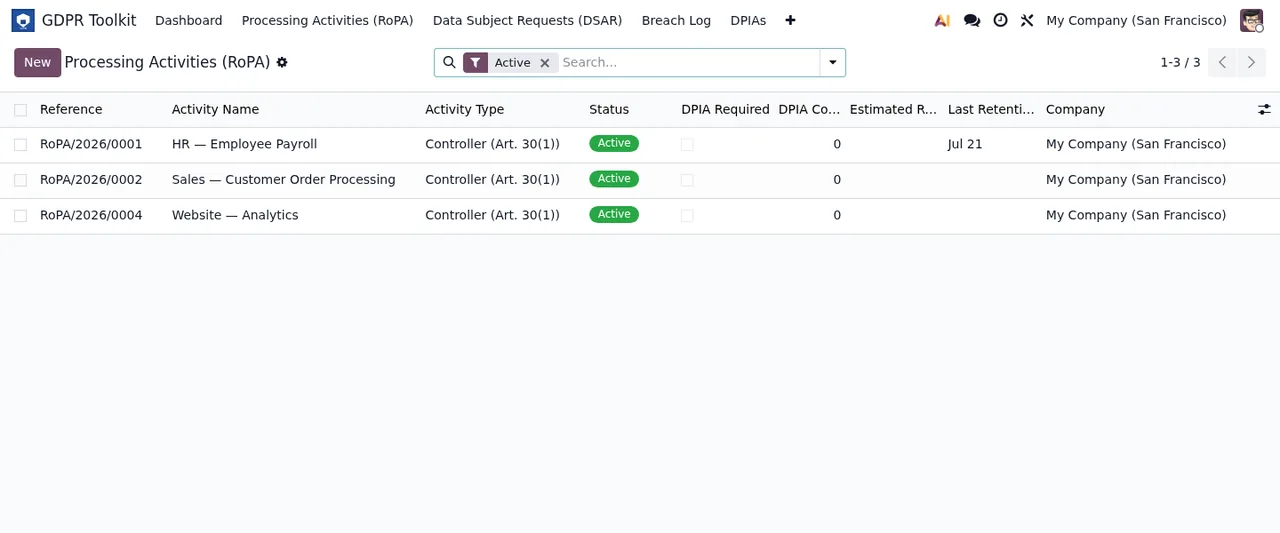
- Créez vos activités dans
GDPR Toolkit › Processing Activities (RoPA).
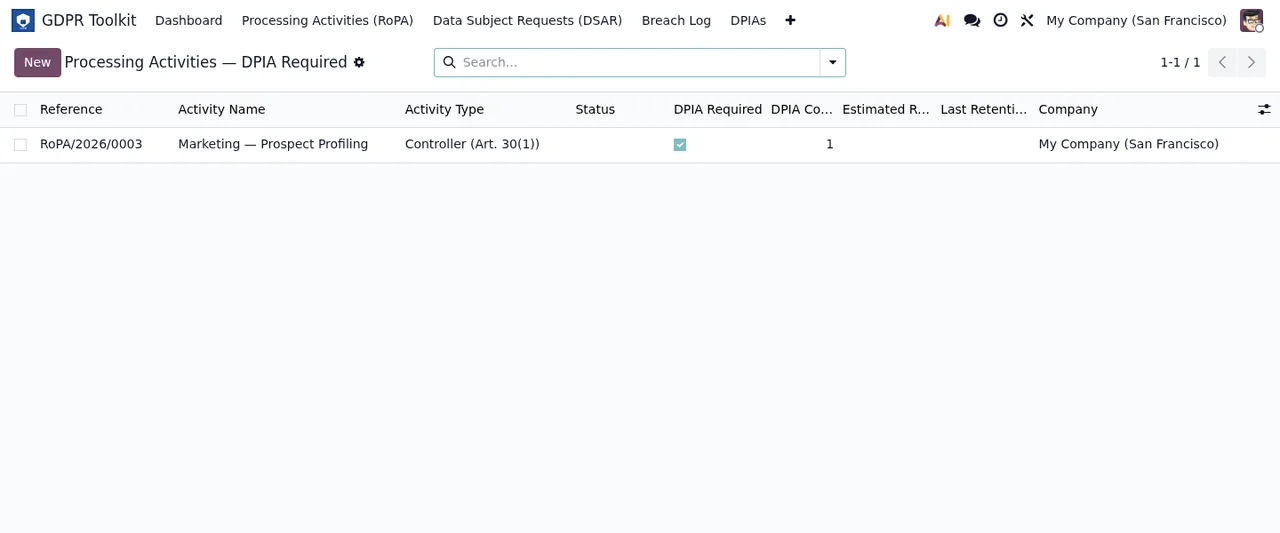
- Consultez la vue des activités filtrée sur AIPD requise, pour voir lesquelles ont cette case cochée.
Les états que suit chaque enregistrement
Le module définit plusieurs flux d'états. Passez-les en revue avec les futurs utilisateurs avant l'arrivée du premier dossier réel. Pour voir comment menus et enregistrements s'articulent, nous l'expliquons dans comment fonctionne GDPR Compliance Suite.
Draft, Active et Archived
L'un des flux passe par Draft, Active et Archived. Dans la liste des activités des captures, les enregistrements sont à l'état Active.
De New à Closed
Un autre flux parcourt New, Under Assessment, DPA Notified, Data Subjects Notified et Closed. Le registre des violations affiche des lignes en New et en Under Assessment.
Flux avec revue du DPO
Un autre flux passe par Draft, Submitted for DPO Review et se termine en Approved ou Rejected.
Flux qui commence à Received
Ce flux avance par Received, In Review, Identity Verified et Response Drafted, et comporte quatre clôtures différentes, avec les codes techniques closed_completed, closed_refused, closed_extended et closed_partial_erasure.
Flux en deux étapes
Il existe deux flux courts avec les codes draft et done : l'un passe de Configure à Export Ready, l'autre de Configure à Ready.
- Expliquez à chaque utilisateur quels états il manipulera dans son travail.
- Convenez ensemble de la clôture à utiliser dans chaque cas du flux qui commence à
Received.
La première semaine : que vérifier

- Dans la liste des activités avec le filtre Active, vérifiez la référence, le nom, le type, l'état, l'AIPD requise, la conservation et la société de chaque enregistrement.
- Dans le registre des violations, contrôlez les dates, le délai de notification à l'autorité et l'état de chaque ligne.
- Dans la liste des incidents actifs, regardez le niveau de risque et l'état de chaque violation.
- Dans la liste des AIPD, repérez celles encore en brouillon et vérifiez leurs colonnes de risque résiduel et d'approbation.
- Dans les enregistrements de revue, vérifiez que chacun comporte
Processing Activity,Company,Review Date,RevieweretAction Taken, et utilisezExtension Justification,New Retention End DateetNotessi nécessaire.
- Vérifiez s'il existe des utilisateurs du portail avec
Portal Abuse Flag(gdpr_portal_flagged) : selon sa description, il est activé lorsqu'un utilisateur du portail dépasse le seuil d'abus soutenu.
- Revenez aux réglages et confirmez que
Breach Alert RecipientsetDSAR Overdue Alert Recipientsdésignent les bonnes personnes.
Si un message que vous ne comprenez pas apparaît pendant ces jours, consultez les messages du module expliqués un par un.
Comment FlexigoTech vous accompagne
Chez FlexigoTech, nous implémentons Odoo 17, 18, 19 et 20 et développons des connecteurs et des intégrations sur mesure. Si vous souhaitez que nous configurions ces champs avec votre équipe ou que nous connections le module à d'autres systèmes, écrivez-nous depuis la page du module.
À lire aussi
Vérifié dans le code du module (version 20.0) et dans les sources citées
Sources
- Code du module : flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_config.py
- Code du module : flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_retention.py
- Code du module : flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_breach.py
- Code du module : flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_dpia.py
- Code du module : flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_dsar.py
- Code du module : flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_processing_activity.py
- Code du module : flexigo_gdpr_toolkit 20.0 (bd76c09c): wizard/gdpr_portability_export_wizard.py
- Code du module : flexigo_gdpr_toolkit 20.0 (bd76c09c): wizard/gdpr_ropa_export_wizard.py
- apps.odoo.com/apps/modules/20.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/19.0/flexigo_gdpr_toolkit
- flexigotech.com/en/services.html
- flexigotech.com/precios.html