

 Español
 English
 Català
 Deutsch
 Français
 Português
 Italiano
 Nederlands
Przed instalacją: wersja i licencja
Ta lista idzie w kolejności, w jakiej robiłbyś to w prawdziwym wdrożeniu. Jeśli wciąż zastanawiasz się, czy moduł do Ciebie pasuje, zacznij od tekstu co obejmuje i czego potrzebujesz przed instalacją.
- Sprawdź swoją wersję Odoo: moduł jest opublikowany w Odoo Apps dla 17.0, 18.0, 19.0 i 20.0.
- Miej jasność co do kosztów: 9 € za wersję Odoo, płatność jednorazowa, netto (bez VAT), dla 17, 18, 19 i 20. To moduł z lokalną usługą FlexigoTech Cloud, która kosztuje 29 €/mies. lub 290 €/rok netto (bez VAT) (Pro: 58 €/mies. lub 580 €/rok).
- Zdecyduj, gdzie go kupić, jeśli planujesz aktualizację wersji: w ramach subskrypcji moduł dla nowych wersji Odoo jest w cenie, jeśli kupiłeś go na flexigotech.com; w Odoo App Store każdą wersję Odoo kupuje się osobno. Zobacz kartę w Odoo Apps i stronę modułu.
- Pamiętaj, że bez subskrypcji lub przy zawieszonej usłudze przestaje działać to, co zapewnia subskrypcja; dane zostają w Twoim Odoo.
Ustawienia administratora: kim jesteś i kto dostaje powiadomienia
To pola modułu, które identyfikują firmę i IOD oraz ustawiają powiadomienia.
Dane firmy i IOD
Company: firma, do której należą te dane.
DPO Partner Record: rekord kontaktu IOD.
DPO / Responsible Contact Name,DPO EmailiDPO Phone: imię i nazwisko, e-mail i telefon kontaktowy.
Formal DPO Designated: pole wyboru wskazujące, czy IOD został formalnie wyznaczony.
AEPD DPO Registry Reference (Spain): numer w rejestrze AEPD, pole, które według etykiety dotyczy Hiszpanii.
Primary Supervisory Authority: główny organ nadzorczy.
Alerty i dni wyprzedzenia
Breach Alert Recipients: odbiorcy alertów o naruszeniach. Można wskazać kilku.
DSAR Overdue Alert Recipients: odbiorcy alertów o przeterminowanych żądaniach DSAR. Tu też można wskazać kilku.
Retention Advance Warning (days): z ilu dni wyprzedzeniem przychodzi ostrzeżenie o retencji, jako liczba całkowita.
DSAR Reminder Days Before Deadline: liczba dni przed terminem, w których przychodzi przypomnienie DSAR.
Pola kontrolne
Art. 30(5) SME Exception Note Acknowledged: pole wyboru z tą etykietą, dotyczące uwagi o wyjątku dla MŚP.
Encryption Key Configured: pole wyboru wskazujące, czy klucz szyfrowania jest skonfigurowany.
Zanim pójdziesz dalej, sprawdź, jaką wartość mają te pola w Twojej bazie, i omów to ze swoim IOD lub doradcą.
Pierwsze rekordy: podstawy prawne i czynności przetwarzania
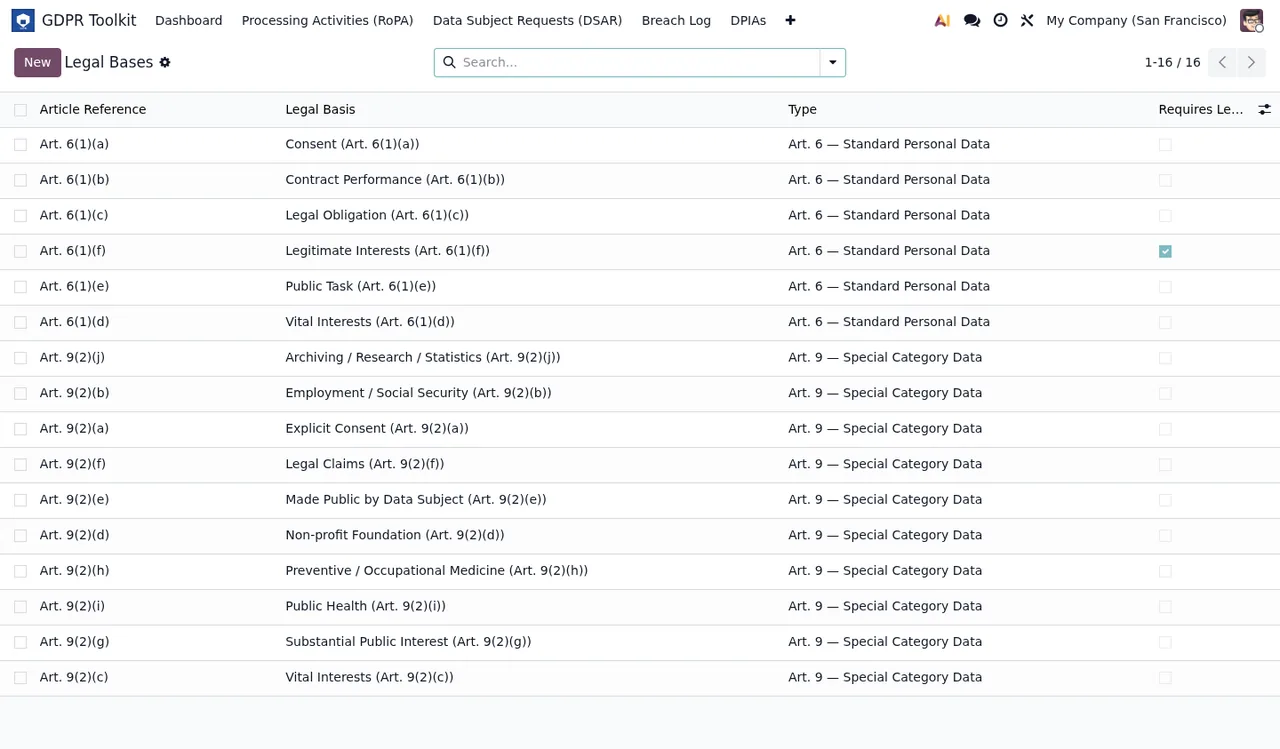
- Otwórz
GDPR Toolkit › Legal Basesi przejrzyj listę: każda podstawa ma odniesienie do artykułu, podstawę prawną, typ i pole wymogu.
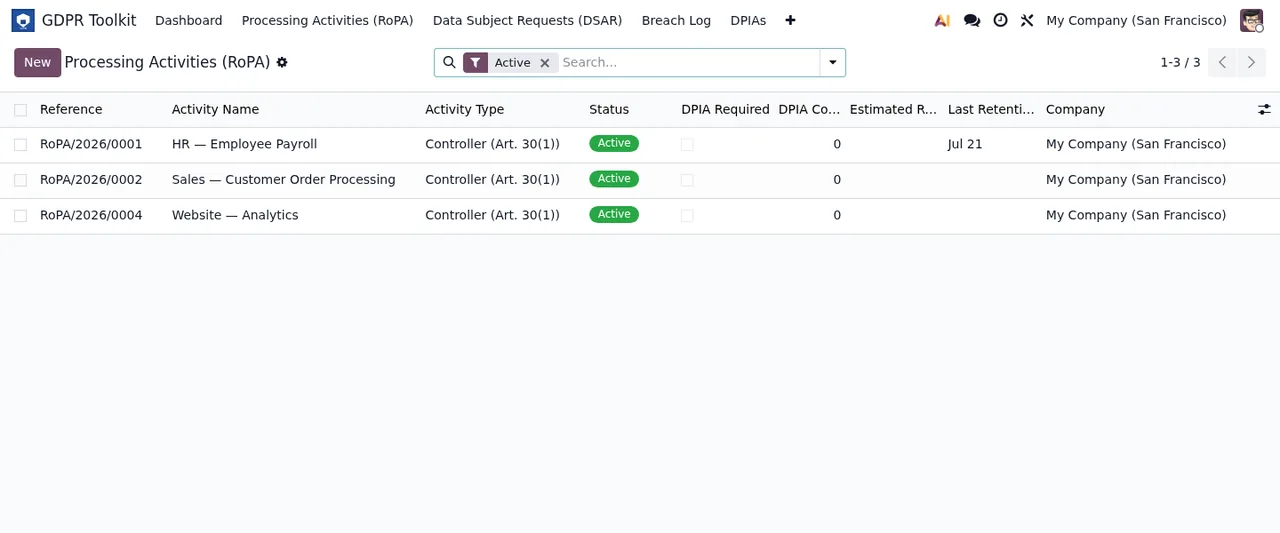
- Dodaj swoje czynności w
GDPR Toolkit › Processing Activities (RoPA).
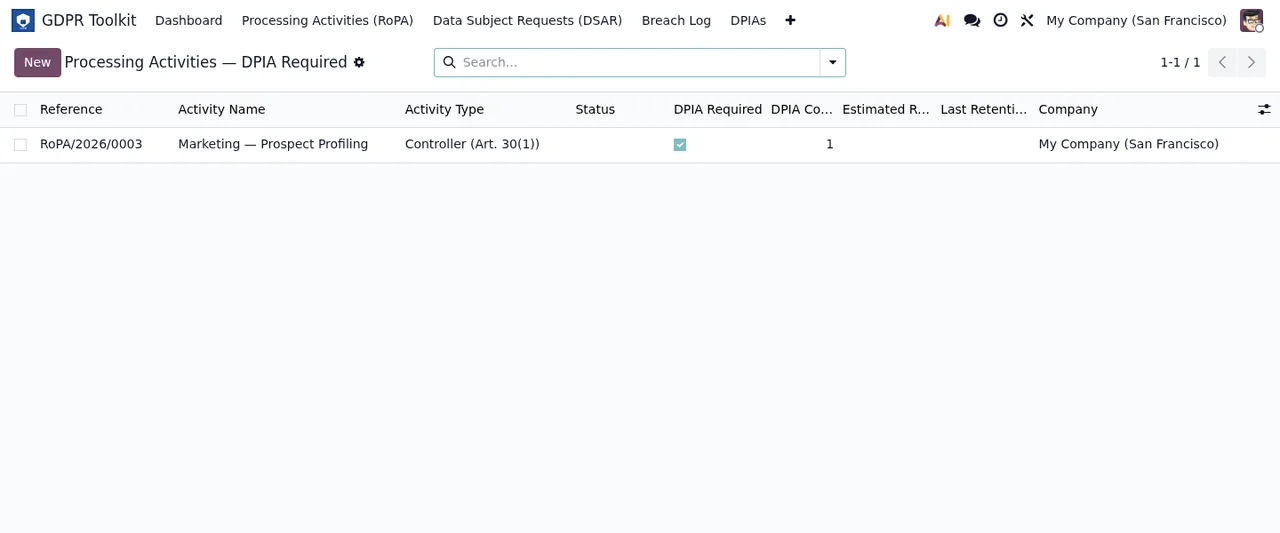
- Przejrzyj widok czynności przefiltrowany po wymaganym DPIA, żeby zobaczyć, które czynności mają to pole zaznaczone.
Statusy, przez które przechodzi każdy rekord
Moduł definiuje kilka przepływów statusów. Przejrzyj je z osobami, które będą z niego korzystać, zanim pojawi się pierwsza prawdziwa sprawa. Jeśli chcesz zobaczyć, jak menu i rekordy łączą się od środka, opisujemy to w tekście jak działa GDPR Compliance Suite.
Draft, Active i Archived
Jeden z przepływów przechodzi przez Draft, Active i Archived. Na liście czynności ze zrzutów ekranu rekordy są w statusie Active.
Od New do Closed
Kolejny przepływ obejmuje New, Under Assessment, DPA Notified, Data Subjects Notified i Closed. W rejestrze naruszeń widać wiersze w statusach New i Under Assessment.
Przepływ z przeglądem IOD
Inny przepływ przechodzi przez Draft i Submitted for DPO Review, a kończy się na Approved lub Rejected.
Przepływ zaczynający się od Received
Ten przepływ prowadzi przez Received, In Review, Identity Verified i Response Drafted i ma cztery różne zamknięcia, z kodami technicznymi closed_completed, closed_refused, closed_extended i closed_partial_erasure.
Przepływy dwuetapowe
Są dwa krótkie przepływy z kodami draft i done: jeden prowadzi od Configure do Export Ready, drugi od Configure do Ready.
- Wyjaśnij każdemu użytkownikowi, z jakimi statusami będzie miał do czynienia w swojej pracy.
- Ustalcie, którego zamknięcia używacie w każdym przypadku przepływu zaczynającego się od
Received.
Pierwszy tydzień: co sprawdzić

- Na liście czynności z filtrem Active sprawdź odnośnik, nazwę, typ, status, wymagane DPIA, retencję i firmę każdego rekordu.
- W rejestrze naruszeń przejrzyj daty, termin zgłoszenia do organu nadzorczego (DPA) i status każdego wiersza.
- Na liście aktywnych incydentów sprawdź poziom ryzyka i status każdego naruszenia.
- Na liście DPIA znajdź te, które wciąż są w wersji roboczej, i przejrzyj ich kolumny ryzyka szczątkowego i zatwierdzenia.
- W rekordach przeglądów sprawdź, czy każdy ma
Processing Activity,Company,Review Date,RevieweriAction Taken, a w razie potrzeby używajExtension Justification,New Retention End DateiNotes.
- Sprawdź, czy są użytkownicy portalu z
Portal Abuse Flag(gdpr_portal_flagged): według opisu pole to jest ustawiane, gdy użytkownik portalu przekroczy próg uporczywych nadużyć.
- Wróć do ustawień i potwierdź, że
Breach Alert RecipientsiDSAR Overdue Alert Recipientswskazują właściwe osoby.
Jeśli w tych dniach pojawi się komunikat, którego nie rozumiesz, zajrzyj do tekstu komunikaty modułu wyjaśnione jeden po drugim.
Jak pomaga FlexigoTech
W FlexigoTech wdrażamy Odoo 17, 18, 19 i 20 oraz tworzymy konektory i integracje na zamówienie. Jeśli chcesz, żebyśmy razem z Twoim zespołem skonfigurowali te pola albo połączyli moduł z innymi systemami, napisz do nas przez stronę modułu.
Czytaj dalej
Sprawdzone w kodzie źródłowym modułu (wersja 20.0) i w podlinkowanych źródłach
Źródła
- Kod modułu: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_config.py
- Kod modułu: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_retention.py
- Kod modułu: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_breach.py
- Kod modułu: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_dpia.py
- Kod modułu: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_dsar.py
- Kod modułu: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_processing_activity.py
- Kod modułu: flexigo_gdpr_toolkit 20.0 (bd76c09c): wizard/gdpr_portability_export_wizard.py
- Kod modułu: flexigo_gdpr_toolkit 20.0 (bd76c09c): wizard/gdpr_ropa_export_wizard.py
- apps.odoo.com/apps/modules/20.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/19.0/flexigo_gdpr_toolkit
- flexigotech.com/en/services.html
- flexigotech.com/precios.html