

 Español
 English
 Deutsch
 Français
 Português
 Italiano
 Nederlands
 Polski
Abans d'instal·lar: versió i llicència
Aquesta llista segueix l'ordre en què ho faries en una implantació real. Si encara estàs valorant si el mòdul t'encaixa, comença per què cobreix i què cal abans d'instal·lar-lo.
- Comprova la teva versió d'Odoo: el mòdul està publicat a Odoo Apps per a 17.0, 18.0, 19.0 i 20.0.
- Tingues clar el cost: 9 € per versió d'Odoo, pagament únic i sense IVA, per a 17, 18, 19 i 20. És un mòdul amb servei local de FlexigoTech Cloud, que costa 29 €/mes o 290 €/any sense IVA (Pro: 58 €/mes o 580 €/any).
- Decideix on comprar-lo si penses pujar de versió: amb la subscripció, el mòdul per a les versions noves d'Odoo hi va inclòs si el vas comprar a flexigotech.com; a l'Odoo App Store, cada versió d'Odoo es compra allà. Tens la fitxa a Odoo Apps i la pàgina del mòdul.
- Tingues present que, sense subscripció o amb el servei suspès, s'atura el que dona la subscripció; les dades es queden al teu Odoo.
Ajustos del responsable: qui ets i qui rep els avisos
Aquests són els camps del mòdul que identifiquen l'empresa i el DPD i que fixen els avisos.
Identificació de l'empresa i del DPD
Company: l'empresa a la qual pertanyen aquestes dades.
DPO Partner Record: el registre de contacte del DPD.
DPO / Responsible Contact Name,DPO EmailiDPO Phone: nom, correu i telèfon de contacte.
Formal DPO Designated: la casella que indica si hi ha un DPD designat formalment.
AEPD DPO Registry Reference (Spain): la referència del registre de l'AEPD, un camp que la seva etiqueta reserva per a Espanya.
Primary Supervisory Authority: l'autoritat de control principal.
Alertes i dies d'avís
Breach Alert Recipients: els destinataris de les alertes de bretxes. N'admet diversos.
DSAR Overdue Alert Recipients: els destinataris de les alertes de sol·licituds DSAR vençudes. També n'admet diversos.
Retention Advance Warning (days): els dies d'antelació de l'avís de retenció, com a nombre enter.
DSAR Reminder Days Before Deadline: els dies abans del termini per al recordatori DSAR.
Caselles de control
Art. 30(5) SME Exception Note Acknowledged: la casella amb aquesta etiqueta sobre la nota de l'excepció per a pimes.
Encryption Key Configured: la casella que indica si la clau de xifratge està configurada.
Abans de continuar, mira quin valor mostren aquestes caselles a la teva base i comenta-ho amb el teu DPD o assessor.
Primers registres: bases legals i activitats de tractament
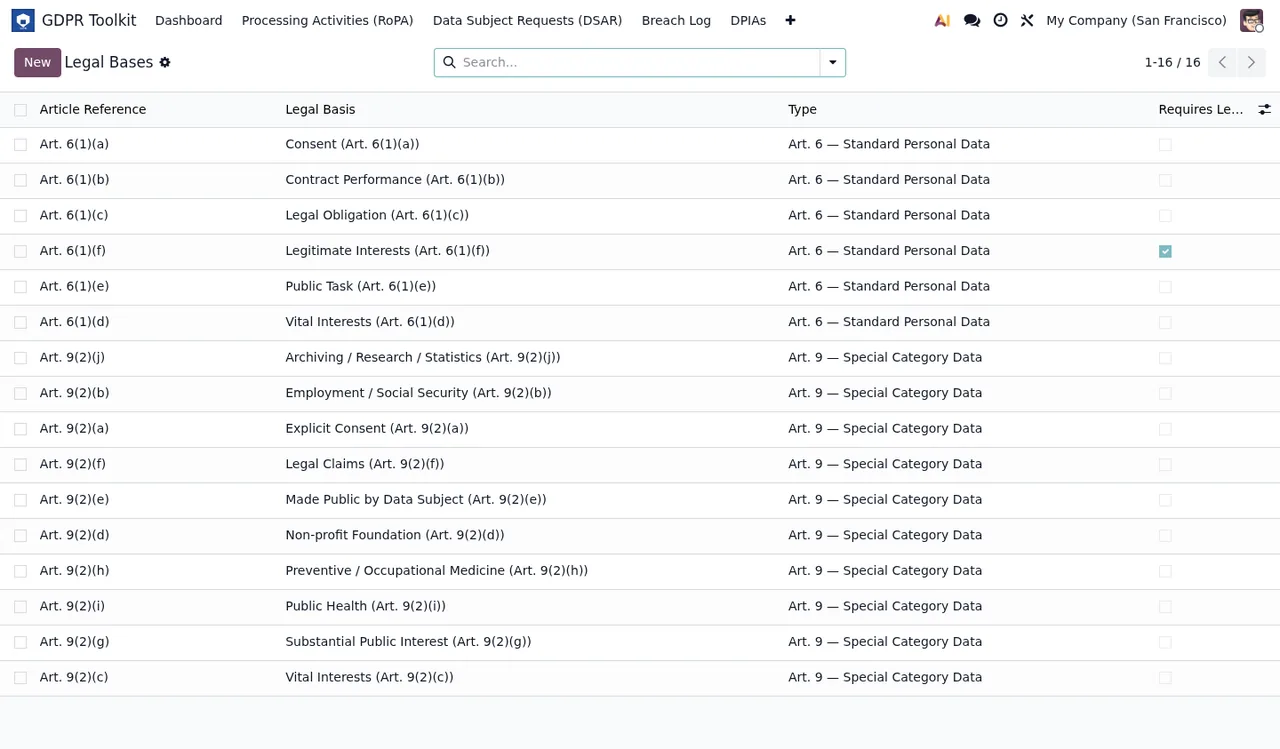
- Obre
GDPR Toolkit › Legal Basesi repassa la llista: cada base porta referència d'article, base legal, tipus i una casella de requisit.
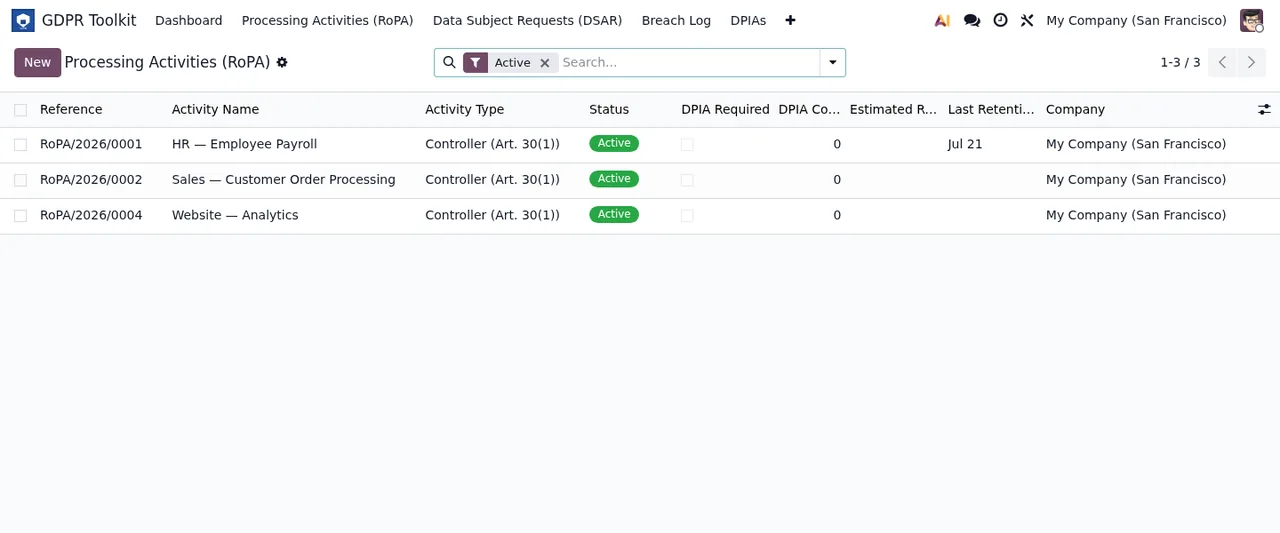
- Dona d'alta les teves activitats a
GDPR Toolkit › Processing Activities (RoPA).
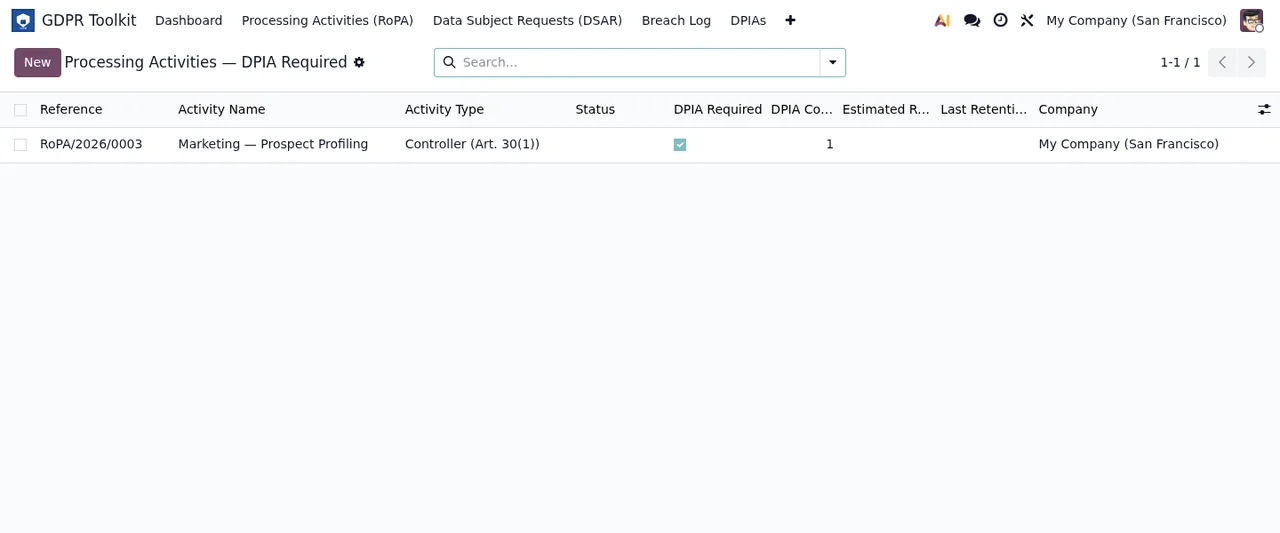
- Revisa la vista d'activitats filtrada per DPIA requerida, per veure quines activitats tenen aquesta casella marcada.
Els estats que recorre cada registre
El mòdul defineix diversos fluxos d'estats. Llegeix-los amb qui l'hagi de fer servir abans que entri el primer cas real. Si vols veure com s'encadenen menús i registres per dins, t'ho expliquem a com funciona GDPR Compliance Suite.
Draft, Active i Archived
Un dels fluxos passa per Draft, Active i Archived. A la llista d'activitats de les captures, els registres apareixen en Active.
De New a Closed
Un altre flux recorre New, Under Assessment, DPA Notified, Data Subjects Notified i Closed. Al registre de bretxes es veuen files en New i en Under Assessment.
Flux amb revisió del DPD
Un altre flux passa per Draft, Submitted for DPO Review i acaba en Approved o Rejected.
Flux que comença a Received
Aquest flux avança per Received, In Review, Identity Verified i Response Drafted, i té quatre tancaments diferents, amb els codis tècnics closed_completed, closed_refused, closed_extended i closed_partial_erasure.
Fluxos de dos passos
Hi ha dos fluxos curts amb els codis draft i done: un passa de Configure a Export Ready i l'altre de Configure a Ready.
- Explica a cada usuari quins estats tocarà en la seva feina.
- Acordeu quin tancament es fa servir en cada cas del flux que comença a
Received.
La primera setmana: què cal revisar

- A la llista d'activitats amb filtre Active, comprova referència, nom, tipus, estat, DPIA requerida, retenció i empresa de cada registre.
- Al registre de bretxes, revisa dates, termini de notificació a la DPA i estat de cada fila.
- A la llista d'incidents actius, mira el nivell de risc i l'estat de cada bretxa.
- A la llista de DPIA, localitza les que continuen en esborrany i revisa les columnes de risc residual i aprovació.
- Als registres de revisió, comprova que cadascun té
Processing Activity,Company,Review Date,RevieweriAction Taken, i fes servirExtension Justification,New Retention End DateiNotesquan calgui.
- Revisa si hi ha usuaris del portal amb
Portal Abuse Flag(gdpr_portal_flagged): segons la seva descripció, es marca quan un usuari del portal supera el llindar d'abús sostingut.
- Torna als ajustos i confirma que
Breach Alert RecipientsiDSAR Overdue Alert Recipientsapunten a les persones correctes.
Si aquests dies apareix algun avís que no entens, tens els missatges del mòdul explicats un per un.
Com t'ajuda FlexigoTech
A FlexigoTech implantem Odoo 17, 18, 19 i 20 i desenvolupem connectors i integracions a mida. Si vols que deixem configurats aquests camps amb el teu equip o que connectem el mòdul amb altres sistemes, escriu-nos des de la pàgina del mòdul.
Continua llegint
Comprovat al codi del mòdul (versió 20.0) i a les fonts enllaçades
Fonts
- Codi del mòdul: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_config.py
- Codi del mòdul: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_retention.py
- Codi del mòdul: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_breach.py
- Codi del mòdul: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_dpia.py
- Codi del mòdul: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_dsar.py
- Codi del mòdul: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_processing_activity.py
- Codi del mòdul: flexigo_gdpr_toolkit 20.0 (bd76c09c): wizard/gdpr_portability_export_wizard.py
- Codi del mòdul: flexigo_gdpr_toolkit 20.0 (bd76c09c): wizard/gdpr_ropa_export_wizard.py
- apps.odoo.com/apps/modules/20.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/19.0/flexigo_gdpr_toolkit
- flexigotech.com/en/services.html
- flexigotech.com/precios.html