

 Español
 English
 Català
 Français
 Português
 Italiano
 Nederlands
 Polski
Vor der Installation: Version und Lizenz
Diese Liste folgt der Reihenfolge, in der Sie bei einer echten Einführung vorgehen würden. Wenn Sie noch abwägen, ob das Modul zu Ihnen passt, beginnen Sie mit was es abdeckt und was Sie vor der Installation brauchen.
- Prüfen Sie Ihre Odoo-Version: Das Modul ist in Odoo Apps für 17.0, 18.0, 19.0 und 20.0 veröffentlicht.
- Klären Sie die Kosten: 9 € pro Odoo-Version, einmalige Zahlung, zzgl. MwSt., für 17, 18, 19 und 20. Es ist ein Modul mit lokalem Dienst von FlexigoTech Cloud, der 29 €/Monat oder 290 €/Jahr zzgl. MwSt. kostet (Pro: 58 €/Monat oder 580 €/Jahr).
- Entscheiden Sie, wo Sie kaufen, wenn Sie ein Upgrade planen: Mit dem Abonnement ist das Modul für neue Odoo-Versionen enthalten, wenn Sie es auf flexigotech.com gekauft haben; im Odoo App Store wird jede Odoo-Version dort gekauft. Hier finden Sie den Eintrag in Odoo Apps und die Modulseite.
- Bedenken Sie: Ohne Abonnement oder bei ausgesetztem Dienst stoppt alles, was das Abonnement bereitstellt; Ihre Daten bleiben in Ihrem Odoo.
Einstellungen des Verantwortlichen: wer Sie sind und wer Warnungen erhält
Dies sind die Felder des Moduls, die das Unternehmen und den DSB identifizieren und die Warnungen festlegen.
Angaben zu Unternehmen und DSB
Company: das Unternehmen, zu dem diese Angaben gehören.
DPO Partner Record: der Kontaktdatensatz des DSB.
DPO / Responsible Contact Name,DPO EmailundDPO Phone: Name, E-Mail und Telefon des Kontakts.
Formal DPO Designated: das Kontrollkästchen, das anzeigt, ob ein DSB formell benannt ist.
AEPD DPO Registry Reference (Spain): die Registerreferenz der AEPD, ein Feld, das laut Bezeichnung für Spanien vorgesehen ist.
Primary Supervisory Authority: die federführende Aufsichtsbehörde.
Warnungen und Vorwarntage
Breach Alert Recipients: die Empfänger der Warnungen zu Datenpannen. Mehrere sind möglich.
DSAR Overdue Alert Recipients: die Empfänger der Warnungen zu überfälligen DSAR-Anfragen. Auch hier sind mehrere möglich.
Retention Advance Warning (days): wie viele Tage im Voraus die Aufbewahrungswarnung kommt, als ganze Zahl.
DSAR Reminder Days Before Deadline: die Tage vor Fristablauf für die DSAR-Erinnerung.
Kontrollkästchen
Art. 30(5) SME Exception Note Acknowledged: das Kontrollkästchen mit dieser Bezeichnung zum Hinweis auf die KMU-Ausnahme.
Encryption Key Configured: das Kontrollkästchen, das anzeigt, ob der Verschlüsselungsschlüssel konfiguriert ist.
Bevor Sie weitermachen, sehen Sie nach, welchen Wert diese Kontrollkästchen in Ihrer Datenbank zeigen, und besprechen Sie das mit Ihrem DSB oder Berater.
Erste Datensätze: Rechtsgrundlagen und Verarbeitungstätigkeiten
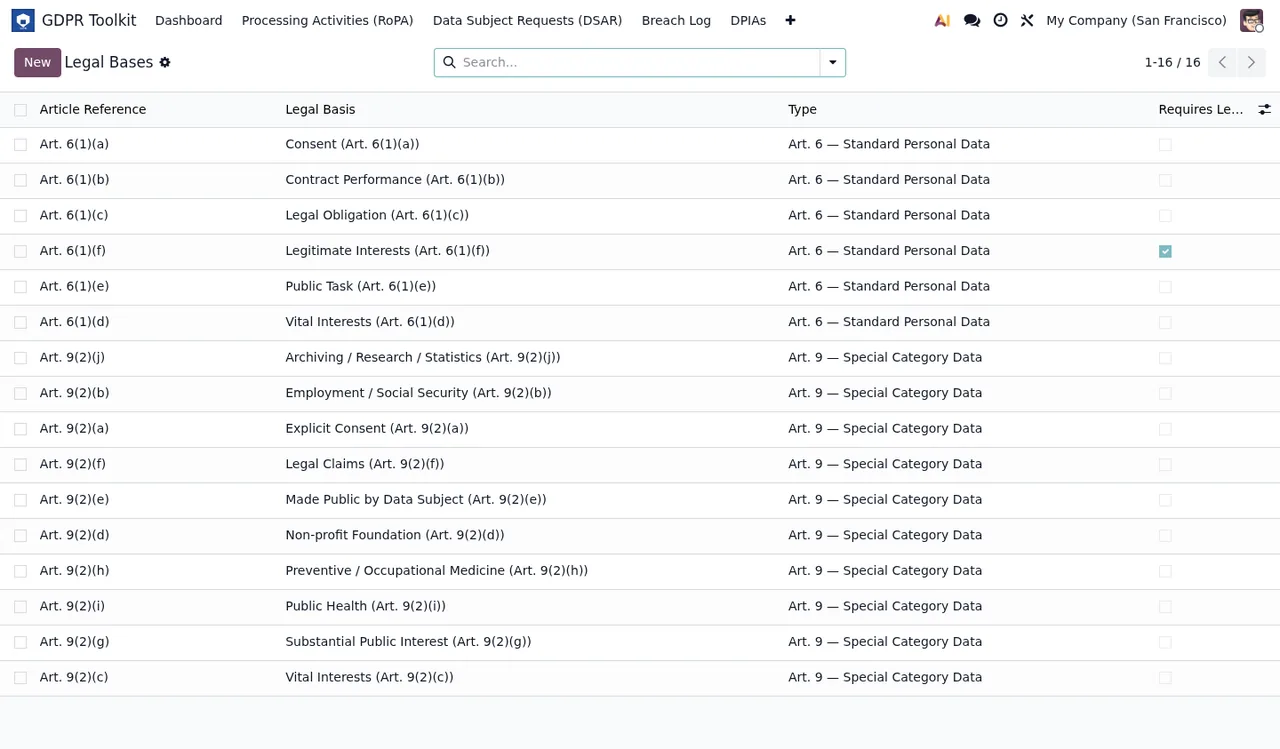
- Öffnen Sie
GDPR Toolkit › Legal Basesund gehen Sie die Liste durch: Jede Grundlage hat eine Artikelreferenz, eine Rechtsgrundlage, einen Typ und ein Kontrollkästchen für die Anforderung.
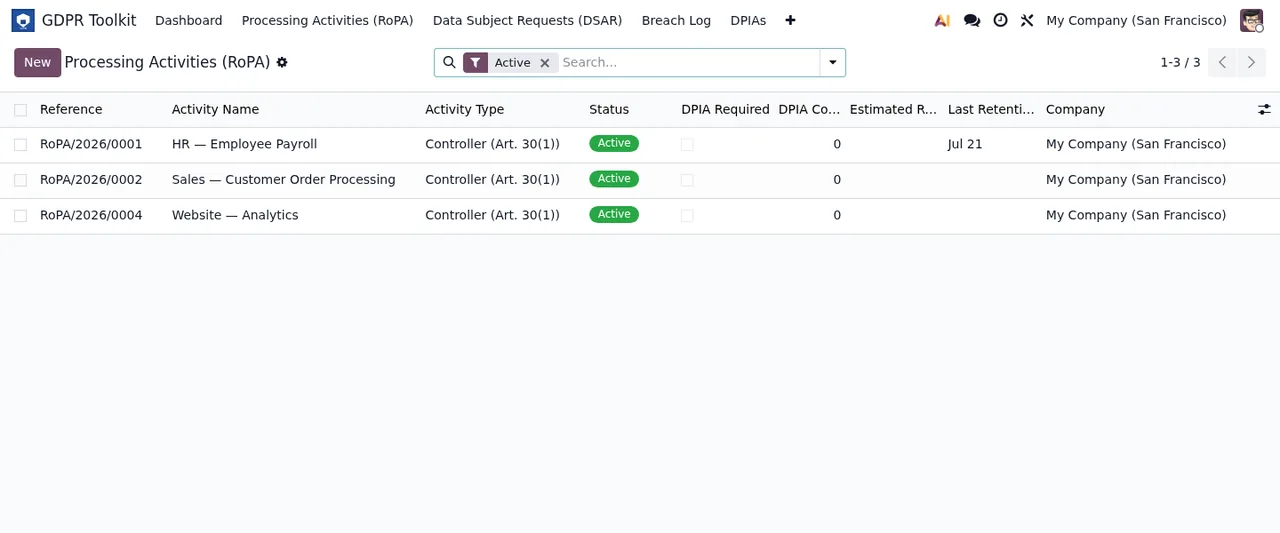
- Legen Sie Ihre Tätigkeiten unter
GDPR Toolkit › Processing Activities (RoPA)an.
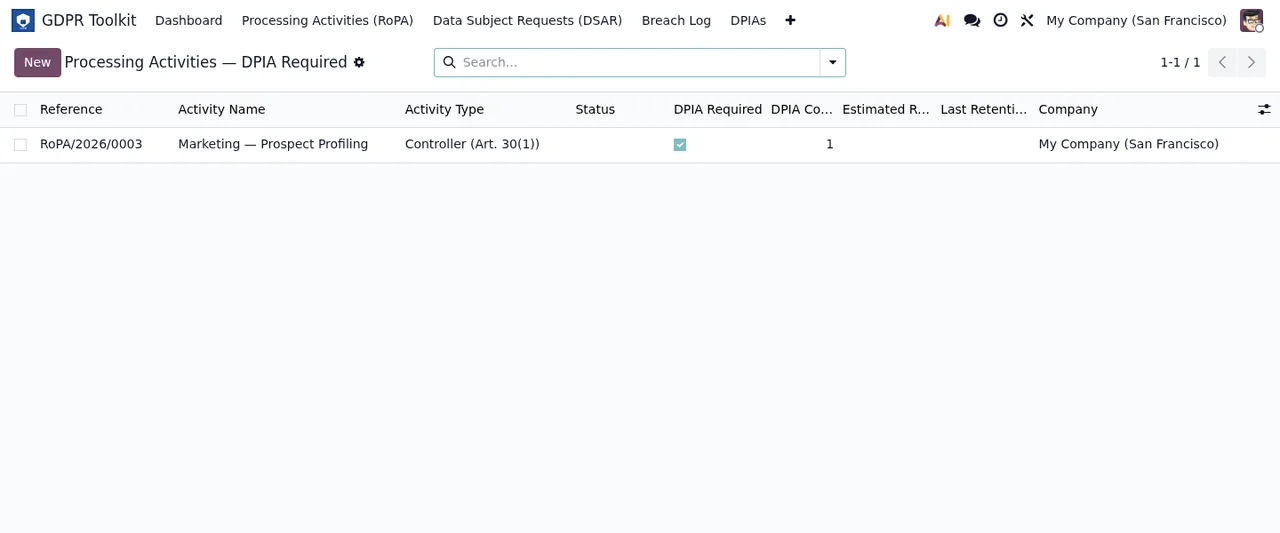
- Prüfen Sie die nach erforderlicher DSFA gefilterte Ansicht der Tätigkeiten, um zu sehen, bei welchen Tätigkeiten dieses Kästchen angehakt ist.
Die Status, die jeder Datensatz durchläuft
Das Modul definiert mehrere Statusabläufe. Gehen Sie sie mit den künftigen Anwendern durch, bevor der erste echte Fall eingeht. Wie Menüs und Datensätze intern zusammenhängen, erklären wir in so funktioniert die GDPR Compliance Suite.
Draft, Active und Archived
Einer der Abläufe führt über Draft, Active und Archived. In der Tätigkeitsliste auf den Screenshots stehen die Datensätze auf Active.
Von New bis Closed
Ein weiterer Ablauf durchläuft New, Under Assessment, DPA Notified, Data Subjects Notified und Closed. Im Datenpannenregister sind Zeilen in New und in Under Assessment zu sehen.
Ablauf mit DSB-Prüfung
Ein weiterer Ablauf führt über Draft und Submitted for DPO Review und endet in Approved oder Rejected.
Ablauf, der bei Received beginnt
Dieser Ablauf geht über Received, In Review, Identity Verified und Response Drafted und hat vier verschiedene Abschlüsse mit den technischen Codes closed_completed, closed_refused, closed_extended und closed_partial_erasure.
Zweistufige Abläufe
Es gibt zwei kurze Abläufe mit den Codes draft und done: Einer geht von Configure zu Export Ready, der andere von Configure zu Ready.
- Erklären Sie jedem Benutzer, mit welchen Status er in seiner Arbeit zu tun hat.
- Legen Sie gemeinsam fest, welcher Abschluss in welchem Fall des Ablaufs verwendet wird, der bei
Receivedbeginnt.
Die erste Woche: was Sie prüfen sollten

- Prüfen Sie in der Tätigkeitsliste mit Filter Active bei jedem Datensatz Referenz, Name, Typ, Status, erforderliche DSFA, Aufbewahrung und Unternehmen.
- Prüfen Sie im Datenpannenregister bei jeder Zeile Daten, Meldefrist an die Aufsichtsbehörde und Status.
- Sehen Sie sich in der Liste der aktiven Vorfälle Risikostufe und Status jeder Datenpanne an.
- Suchen Sie in der DSFA-Liste die Einträge, die noch im Entwurf sind, und prüfen Sie deren Spalten zu Restrisiko und Genehmigung.
- Prüfen Sie in den Prüfdatensätzen, dass jeder
Processing Activity,Company,Review Date,ReviewerundAction Takenenthält, und nutzen Sie bei BedarfExtension Justification,New Retention End DateundNotes.
- Prüfen Sie, ob es Portalbenutzer mit
Portal Abuse Flag(gdpr_portal_flagged) gibt: Laut Beschreibung wird es gesetzt, wenn ein Portalbenutzer die Schwelle für anhaltenden Missbrauch überschreitet.
- Kehren Sie zu den Einstellungen zurück und bestätigen Sie, dass
Breach Alert RecipientsundDSAR Overdue Alert Recipientsauf die richtigen Personen verweisen.
Wenn in diesen Tagen eine Meldung auftaucht, die Sie nicht verstehen, finden Sie die Meldungen des Moduls einzeln erklärt.
So unterstützt Sie FlexigoTech
Bei FlexigoTech führen wir Odoo 17, 18, 19 und 20 ein und entwickeln individuelle Konnektoren und Integrationen. Wenn wir diese Felder gemeinsam mit Ihrem Team einrichten oder das Modul mit anderen Systemen verbinden sollen, schreiben Sie uns über die Modulseite.
Weiterlesen
Geprüft im Quellcode des Moduls (Version 20.0) und in den verlinkten Quellen
Quellen
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_config.py
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_retention.py
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_breach.py
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_dpia.py
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_dsar.py
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_processing_activity.py
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): wizard/gdpr_portability_export_wizard.py
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): wizard/gdpr_ropa_export_wizard.py
- apps.odoo.com/apps/modules/20.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/19.0/flexigo_gdpr_toolkit
- flexigotech.com/en/services.html
- flexigotech.com/precios.html