

 Español
 English
 Català
 Français
 Português
 Italiano
 Nederlands
 Polski
So lesen Sie eine Meldung des Moduls
Die meisten Meldungen dieses Moduls bedeuten, dass die Aktion einer Rolle vorbehalten ist (GDPR Managers oder Odoo Administrators). Die Meldungen zum Audit-Protokoll nennen dagegen keine Rolle: Sie weisen darauf hin, dass diese Einträge dauerhaft und unveränderlich sind und weder gelöscht noch geändert werden können. Andere erklären, dass eine Aktion mit diesem Datensatz nicht möglich ist (ihn löschen, den Status zurücksetzen) oder dass ein vorheriger Schritt fehlt. Wieder andere verlangen eine Pflichtangabe oder setzen eine Regel durch, etwa die einer einzigen Konfiguration pro Unternehmen.
Wenn Sie vorher sehen möchten, welche Menüs und Datensätze das Modul hinzufügt, finden Sie das unter So funktioniert die GDPR Compliance Suite im Detail. Hier geht es um die Meldungen.
Der Fall: Ein Unternehmen durchläuft das Modul von Anfang bis Ende
Beispiel Fiktiver Fall: Firma und Zahlen sind erfunden, um den Ablauf zu zeigen.
Cerámicas Alba ist ein erfundenes Unternehmen, das gerade die GDPR Compliance Suite in seinem Odoo installiert hat. Marta, die die Einführung leitet, durchläuft den gesamten Ablauf mit einem Testbenutzer und anschließend mit dem Benutzer der Person, die als Datenschutzbeauftragte (DPO) fungiert. Das sind die Meldungen, auf die sie stößt, in der Reihenfolge ihres Auftretens.
Die Konfiguration pro Unternehmen
Marta legt eine neue Konfiguration an, ohne zu bemerken, dass bereits eine existiert, und Odoo antwortet mit Only one GDPR configuration record per company is allowed. A configuration already exists for company %(company)s. Die Aussage ist eindeutig: Das Modul erlaubt eine Konfiguration pro Unternehmen, und für Cerámicas Alba gibt es schon eine. Arbeiten Sie also mit dieser.
Eine Verarbeitungstätigkeit aktivieren, die eine DSFA erfordert
Beim Versuch, eine Verarbeitungstätigkeit zu aktivieren, die eine Datenschutz-Folgenabschätzung erfordert, erscheint Cannot activate processing activity "%(name)s": a DPIA is required but no approved DPIA is linked. Please complete and approve a DPIA first. Was zu tun ist: genau das, was die Meldung sagt. Die DPIA vervollständigen, genehmigen lassen und mit dieser Tätigkeit verknüpfen, dann erneut aktivieren.
Marta erstellt die DPIA mit ihrem Testbenutzer und erhält beim Einreichen zur Prüfung Only GDPR Managers can submit a DPIA for review. Auch Genehmigung und Ablehnung sind vorbehalten: Only GDPR Managers (acting as DPO) can approve a DPIA. und Only GDPR Managers (acting as DPO) can reject a DPIA. Sie wechselt zum Benutzer mit dieser Rolle. Die DPO möchte eine erste Fassung ohne Kommentar ablehnen, und das Modul stoppt sie mit DPO comments are required when rejecting a DPIA. Mit dem Kommentar geht die Ablehnung durch.
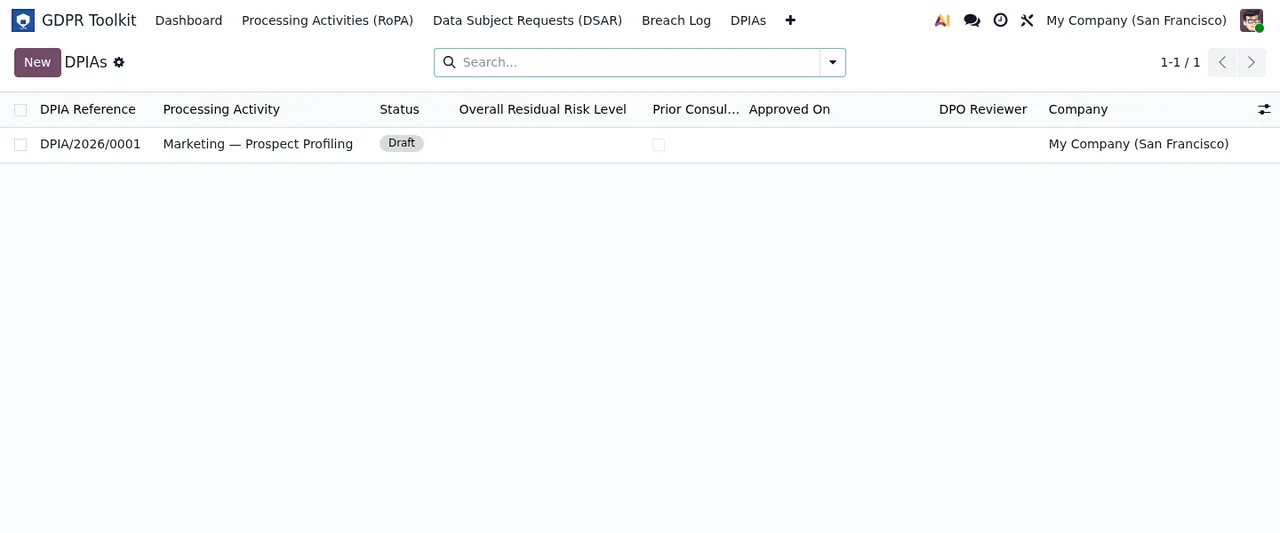
Borrador, mit Demodaten.Eine Betroffenenanfrage, die kompliziert wird
Eine Anfrage auf Datenübertragbarkeit geht ein (im Modul eine DSAR). Marta will den Export sofort erzeugen und erhält Identity must be verified before generating a portability export. Zuerst muss die Identität der betroffenen Person verifiziert sein, danach kommt der Export.
Während sie die Anfrage bearbeitet, erscheint außerdem No Odoo contact linked to this DSAR. Please link a res.partner record first. Mit der Anfrage ist kein Odoo-Kontakt verknüpft, und die Meldung verlangt, vor dem Weitermachen einen res.partner-Datensatz zu verknüpfen.
Marta wählt den falschen Status und möchte zum vorherigen zurück: DSAR status cannot be moved backwards. The audit trail must be append-only. Der Status bewegt sich nur vorwärts. Dann versucht sie, eine doppelte Anfrage zu löschen: DSAR records cannot be deleted. Archive them instead (GDPR Manager / Admin only). Statt zu löschen, wird archiviert, und das dürfen nur ein GDPR Manager oder ein Administrator.
Bei einer anderen Anfrage, einer Auskunftsanfrage, startet sie die Prüfung auf Aufbewahrungskonflikte und erhält Retention conflict check only applies to erasure requests. Diese Prüfung gilt nur für Löschanfragen. Und als sie eine Anfrage ohne Begründung als abgelehnt schließen will, erscheint Refusal justification is required before closing as refused. Sie schreibt die Begründung und schließt die Anfrage.
Eine versehentlich erfasste Datenpanne
Jemand im Team legt eine doppelte Datenpanne an. Beim Löschen erscheint Breach records are append-only and cannot be deleted. Only an Odoo Administrator can archive a breach record with a written reason. Marta versucht, sie mit ihrem Benutzer zu archivieren, und erhält Only Odoo Administrators can archive breach records. Das muss ein Odoo-Administrator erledigen, mit schriftlicher Begründung. Das Modul hat außerdem die Meldung Archive reason is required. für den Fall, dass die Archivierungsbegründung fehlt.
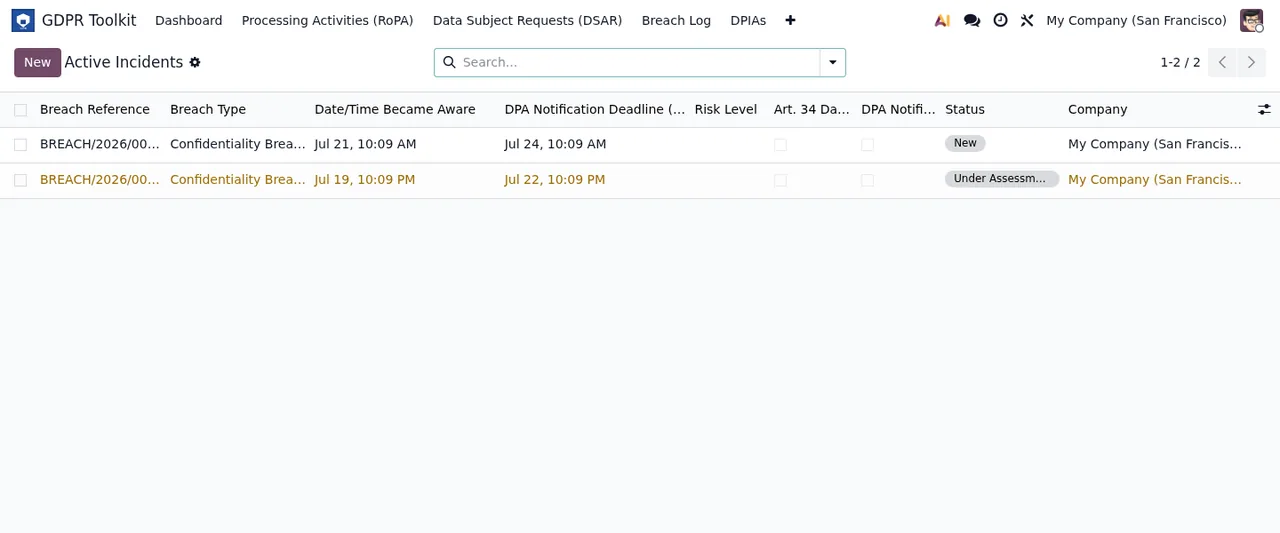
New und eine in Under Assessment, mit Demodaten.Audit-Protokoll, Verlauf und Tätigkeiten
Um die Tests aufzuräumen, versucht Marta, Einträge aus dem Audit-Protokoll zu löschen: You do not have access rights to delete GDPR Audit Log records. They are permanent compliance records per Art. 5(2) GDPR accountability principle. Bearbeiten geht ebenfalls nicht: You do not have access rights to modify GDPR Audit Log records. Audit log entries are immutable compliance records. Hier verlangt die Meldung keine Rolle: Sie sagt, dass es dauerhafte und unveränderliche Datensätze sind. Rechnen Sie also nicht damit, sie durch einen Benutzerwechsel löschen oder bearbeiten zu können. Beim Verlauf ist es genauso, mit History records are immutable and cannot be deleted. They are part of the GDPR audit trail. und History records are immutable. Auch eine Test-Verarbeitungstätigkeit lässt sich nicht löschen: Processing activity records cannot be deleted to preserve the audit trail. Please archive the record instead. Sie wird archiviert.
Ist eine Aktion ohne weitere Angaben vorbehalten, lautet der Text Only GDPR Managers can perform this action.
Export nach Excel
Zum Schluss möchte Marta das Verzeichnis nach Excel exportieren und erhält openpyxl is not installed. Please install it via pip to use Excel export. Wie die Meldung sagt, muss openpyxl per pip installiert werden, damit der Excel-Export funktioniert. Eine weitere Meldung des Moduls ist No processing activities found for this company., die besagt, dass für dieses Unternehmen keine Verarbeitungstätigkeiten gefunden wurden.

Weitere Meldungen, die eine Begründung verlangen
Außerhalb des Falls gibt es drei Validierungen, die Sie kennen sollten, bevor sie auftreten. Beim Verlängern einer Frist: Extension reason is required when extending the deadline. Beim Verlängern einer Aufbewahrung verlangt das Modul zwei Dinge: Extension justification is required when extending retention. und New retention end date is required when extending retention. In allen drei Fällen ergänzen Sie die in der Meldung genannte Angabe und wiederholen die Aktion.
Was Sie aus dem Fall mitnehmen
- Legen Sie vor dem Start fest, wer die Rolle
GDPR Managerserhält und wer Odoo-Administrator ist: Mehrere Meldungen behalten Aktionen der einen oder der anderen Rolle vor. - Einträge im Audit-Protokoll und im Verlauf lassen sich laut ihren Meldungen von keinem Benutzer löschen oder ändern; Datenpannen, Anfragen und Tätigkeiten werden archiviert statt gelöscht.
- Halten Sie schriftliche Begründungen bereit: Das Ablehnen einer DPIA, das Schließen als abgelehnt, das Verlängern von Fristen oder Aufbewahrungen und das Archivieren verlangen sie.
- Halten Sie die Reihenfolge ein, die die Meldungen vorgeben: genehmigte DPIA vor dem Aktivieren, verifizierte Identität vor dem Export, verknüpfter Kontakt vor dem Weitermachen.
- Für den Excel-Export wird
openpyxlbenötigt, installiert per pip.
Die Einstellungen und Status der ersten Woche finden Sie unter Inbetriebnahme der GDPR Compliance Suite.
So unterstützt Sie FlexigoTech
FlexigoTech implementiert Odoo 17, 18, 19 und 20 und entwickelt individuelle Konnektoren und Integrationen. So können wir Ihnen helfen, die Rollen zu verteilen und die Installation vorzubereiten, bevor Ihr Team mit dem Modul arbeitet. Das Modul kostet 9 € zzgl. MwSt. pro Odoo-Version, als Einmalzahlung, für 17, 18, 19 und 20; der lokale Service wird separat gebucht (29 €/Monat oder 290 €/Jahr zzgl. MwSt.). Alle Details finden Sie auf der Seite der GDPR Compliance Suite.
Weiterlesen
Geprüft im Quellcode des Moduls (Version 20.0) und in den verlinkten Quellen
Quellen
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_audit_log.py
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_breach.py
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_config.py
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_dpia.py
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_dsar.py
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_processing_activity.py
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): models/gdpr_retention.py
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): wizard/gdpr_breach_archive_wizard.py
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): wizard/gdpr_portability_export_wizard.py
- Quellcode des Moduls: flexigo_gdpr_toolkit 20.0 (bd76c09c): wizard/gdpr_ropa_export_wizard.py
- apps.odoo.com/apps/modules/20.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_gdpr_toolkit
- apps.odoo.com/apps/modules/19.0/flexigo_gdpr_toolkit
- flexigotech.com/en/services.html
- flexigotech.com/precios.html