

 Español
 English
 Català
 Deutsch
 Français
 Português
 Italiano
 Polski
De gegevens die je identiteitsprovider vraagt
Welke velden vul je in bij een OIDC-configuratie?
De OIDC-configuratie wordt gekoppeld aan een verbinding via het veld IdP Connection. Het eerste gegeven is Issuer URL, die de veldhulp omschrijft als de URL van de OIDC-uitgever, met als voorbeeld https://login.microsoftonline.com/<tenant>/v2.0. Daarna volgen Client ID en Client Secret (encrypted), het OAuth2-clientgeheim. Het formulier gaat verder met Authorization Endpoint, Token Endpoint, JWKS URI en End Session Endpoint. Bij Scopes schrijf je de lijst met OIDC-scopes die worden opgevraagd, gescheiden door spaties. Volgens de hulptekst van elk veld worden Client Secret (encrypted), Refresh Token (encrypted) en Access Token (encrypted) versleuteld opgeslagen. Naast het geldige toegangstoken staat Access Token Expiry, en in dezelfde configuratie vind je Discovery Document Last Fetched. Kijk bij het controleren van de verbinding naar deze twee datums.
En als je provider met SAML werkt?
Ook de SAML-configuratie heeft een eigen veld IdP Connection. Aan de kant van de provider vul je IdP Entity ID in (de SAML Entity ID van de identiteitsprovider) en IdP SSO URL (de URL met HTTP-Redirect-binding voor de AuthnRequest). IdP SLO URL is de URL van de Single Logout-service; de veldhulp markeert hem als optioneel, tenzij Single Logout is ingeschakeld. In IdP Signing Certificate (PEM) plak je het X.509-certificaat in PEM waarmee de module de SAML-antwoorden van de provider verifieert. IdP Encryption Certificate (PEM) is optioneel en dient voor versleutelde SAML-asserties. IdP Metadata URL is de URL waarvan de SAML-metadata van de provider periodiek worden gedownload en in de cache bewaard; de laatst succesvol gedownloade metadata-XML wordt opgeslagen in Cached Metadata XML. De configuratie heeft daarnaast SP Entity ID, SP ACS URL en de keuzelijst NameID Format.
Wat elke gebruiker van de provider ontvangt
Hoe geef je een attribuut van de provider door aan een veld van de Odoo-gebruiker?
Met de regels van Claim Mappings in de OIDC-configuratie. Elke regel heeft IdP Attribute / Claim Name, met de naam van het attribuut of de claim bij de provider, en Odoo User Field, een keuzelijst met het veld van de Odoo-gebruiker waarnaar het gaat. De regels hebben ook de velden SAML Configuration en OIDC Configuration, en een Sequence: lagere reeksnummers worden eerst toegepast. Nummer de regels met in gedachten welke je als eerste wilt laten gelden.
Hoe wijs je Odoo-groepen toe op basis van de provider?
Met de regels van Group Mappings. Elke regel koppelt een IdP Group Value aan een Odoo Group en heeft de keuzelijst Mapping Mode. Net als bij de claims heeft elke regel zijn velden SAML Configuration en OIDC Configuration. Kies de Mapping Mode in het formulier zelf bij het aanmaken van elke regel. Verschijnt er bij het testen van de toegang een melding, dan vind je in de foutmeldingen en waarschuwingen van de module de letterlijke teksten en wat je ermee moet doen.
Wat je de eerste week controleert
Waar zie je alle verbindingen in één oogopslag?
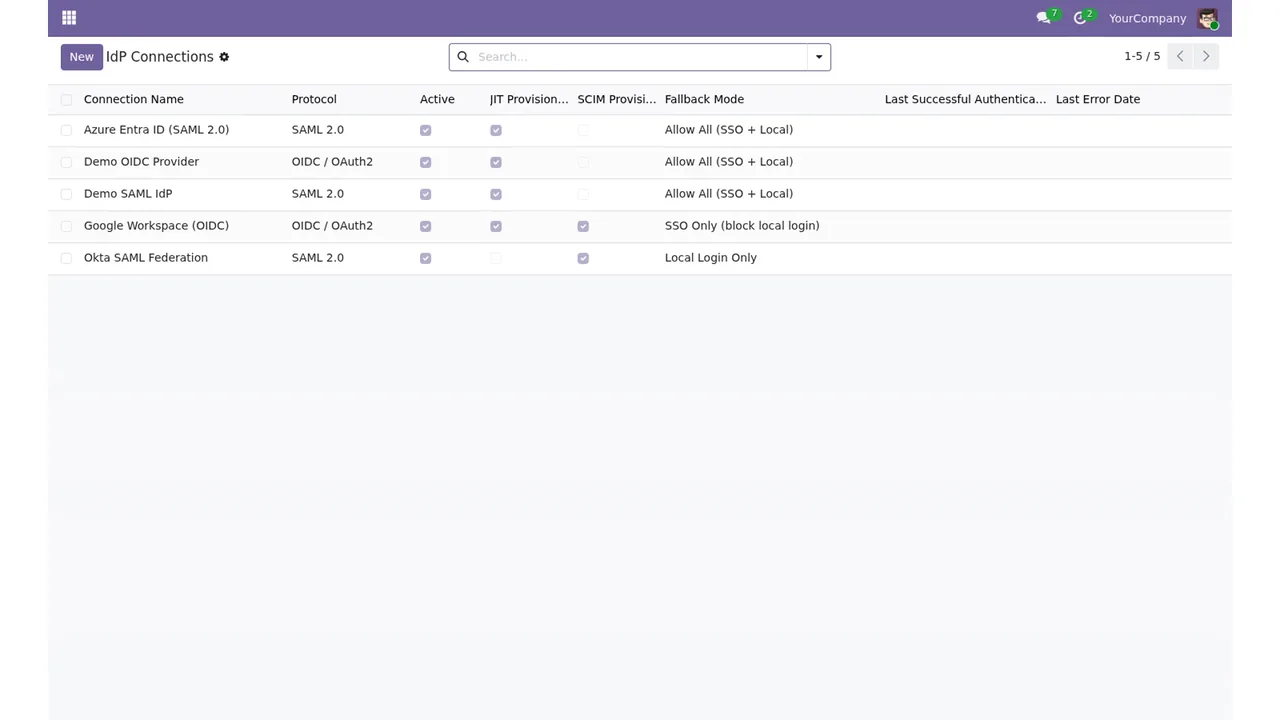
In de lijst IdP Connections. Elke rij toont een verbinding met zijn protocol (SAML of OIDC), of hij actief is, de JIT- en SCIM-provisioning en de terugvalmodus. Bovenaan staan de knop om een nieuwe aan te maken en de zoekbalk. Loop de lijst na om te bevestigen dat de actieve verbindingen de verbindingen zijn die je wilt gebruiken.
Hoe controleer je wie er is binnengekomen en via welke verbinding?
In Instellingen staat de lijst met actieve sessies. Elke rij toont de start, de gebruiker, de IdP-verbinding, de authenticatiemethode, het IP-adres en de laatste activiteit, met de knop Terminate. Vergelijk de eerste dagen de IdP-verbinding en de authenticatiemethode van elke sessie met wat je voor die gebruiker verwacht.

Waar controleer je het MFA-beleid?
In het rapport MFA Coverage Report, in Instellingen. Het toont de MFA-beleidsregels met hun bedrijf, de geaccepteerde factortypes, de uitstelperiode en de actieve status. Controleer of elke beleidsregel actief is en de uitstelperiode heeft die je hebt bepaald. Deze rondleiding laat de drie schermen zien die je de eerste week best opent:
Wat is de wizard Rotate SP Certificate?
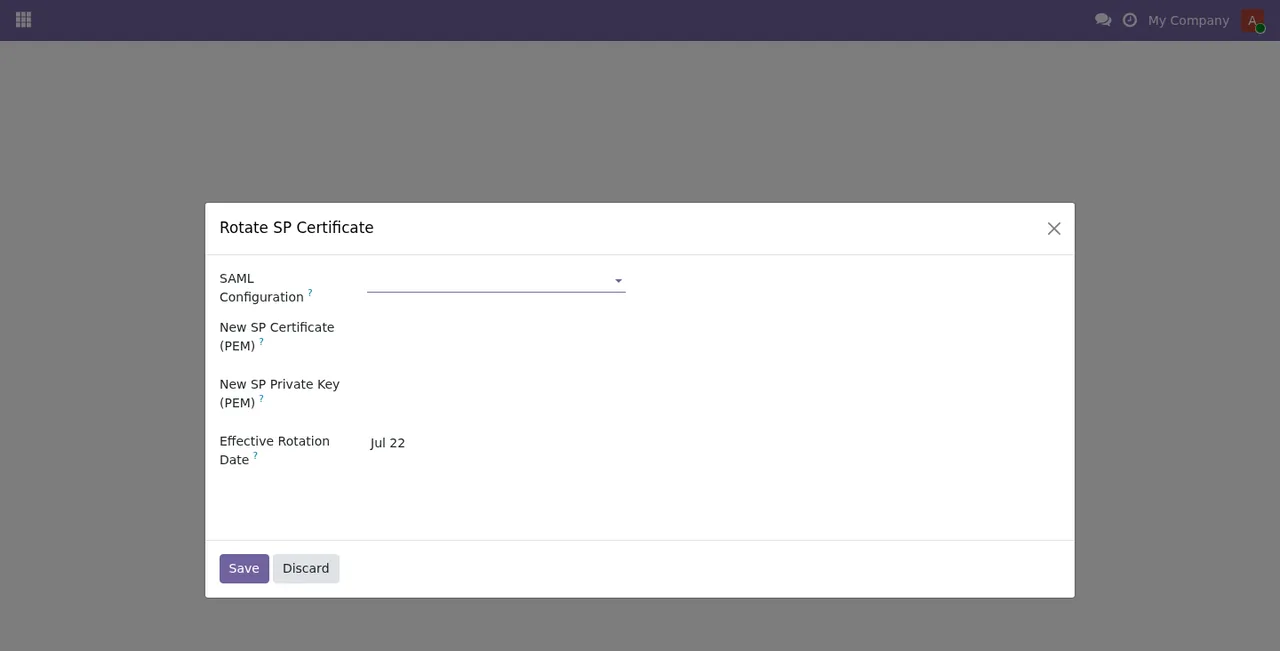
Het is een dialoogvenster met de velden SAML Configuration (een keuzelijst), New SP Certificate (PEM), New SP Private Key (PEM) en Effective Rotation Date, en de knoppen Save en Discard. Werk je met SAML, zorg dan dat je weet waar het zit: daarin kies je de SAML-configuratie, plak je het nieuwe SP-certificaat en de nieuwe privésleutel van de SP in PEM en stel je de effectieve rotatiedatum in.
Wat betaal je voor de module en voor de dienst?
In Odoo Apps kost de module € 9 excl. btw, eenmalig per versie, voor Odoo 17, 18, 19 en 20, en in alle vier de versies staat in het manifest: «Some features use a paid external service: FlexigoTech Cloud subscription (from 29 EUR/month, VAT excl.)». Die dienst is optioneel en het lokale plan kost € 29 per maand of € 290 per jaar excl. btw (Pro: € 58 per maand of € 580 per jaar); zonder abonnement, of met de dienst opgeschort, stopt wat het abonnement levert en blijven de gegevens in je Odoo. Met het abonnement is de module voor nieuwe Odoo-versies inbegrepen als je hem op flexigotech.com hebt gekocht; in de Odoo App Store koop je elke versie daar apart.
Hoe FlexigoTech je helpt
Liever de ingebruikname niet alleen doen? Bij FlexigoTech implementeren we Odoo 17, 18, 19 en 20 en ontwikkelen we connectoren en maatwerkintegraties. Wil je eerst begrijpen wat de module van binnen toevoegt, lees dan hoe Two-Factor Authentication & SSO for Odoo werkt. Op de pagina van de module vind je de aankoop en de details van de dienst.
Lees verder
Gecontroleerd in de broncode van de module (versie 20.0) en in de gelinkte bronnen
Bronnen
- Broncode van de module: flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): models/auth_idp_attribute_mapping.py
- Broncode van de module: flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): models/auth_idp_group_mapping.py
- Broncode van de module: flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): models/auth_oidc_config.py
- Broncode van de module: flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun paquete-BO/20.0 (249f0717): models/auth_saml_config.py
- apps.odoo.com/apps/modules/20.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/17.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/18.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- apps.odoo.com/apps/modules/19.0/flexigo_2fa_sso_saml_oidc_modern_bundle_for_odoo_commun
- flexigotech.com/en/services.html
- flexigotech.com/precios.html