

 Español
 English
 Català
 Deutsch
 Français
 Português
 Nederlands
 Polski
Cosa copre secondo il README
Prima di decidere, conviene vedere la portata completa così come la descrive la documentazione del modulo. Questi sono i suoi elementi:
- Applicabilità: profilo aziendale, settore (Annex I/II), fascia dimensionale e un flusso di revisione legale.
- Livelli per paese: riferimenti al recepimento nazionale della NIS2, contatti delle autorità e monitoraggio del livello della fonte.
- Libreria dei controlli dell'Art. 21: le 10 categorie dell'Art. 21(2), monitoraggio della maturità, pianificazione delle verifiche di efficacia e note di proporzionalità.
- Registro dei rischi: scenari di minaccia, impatto e probabilità, rischio residuo e decisioni di trattamento, con controlli e fornitori collegati.
- Archivio delle evidenze: caricamento delle evidenze, etichette di conservazione, blocchi legali, audit trail delle cancellazioni e avvisi quando rileva credenziali.
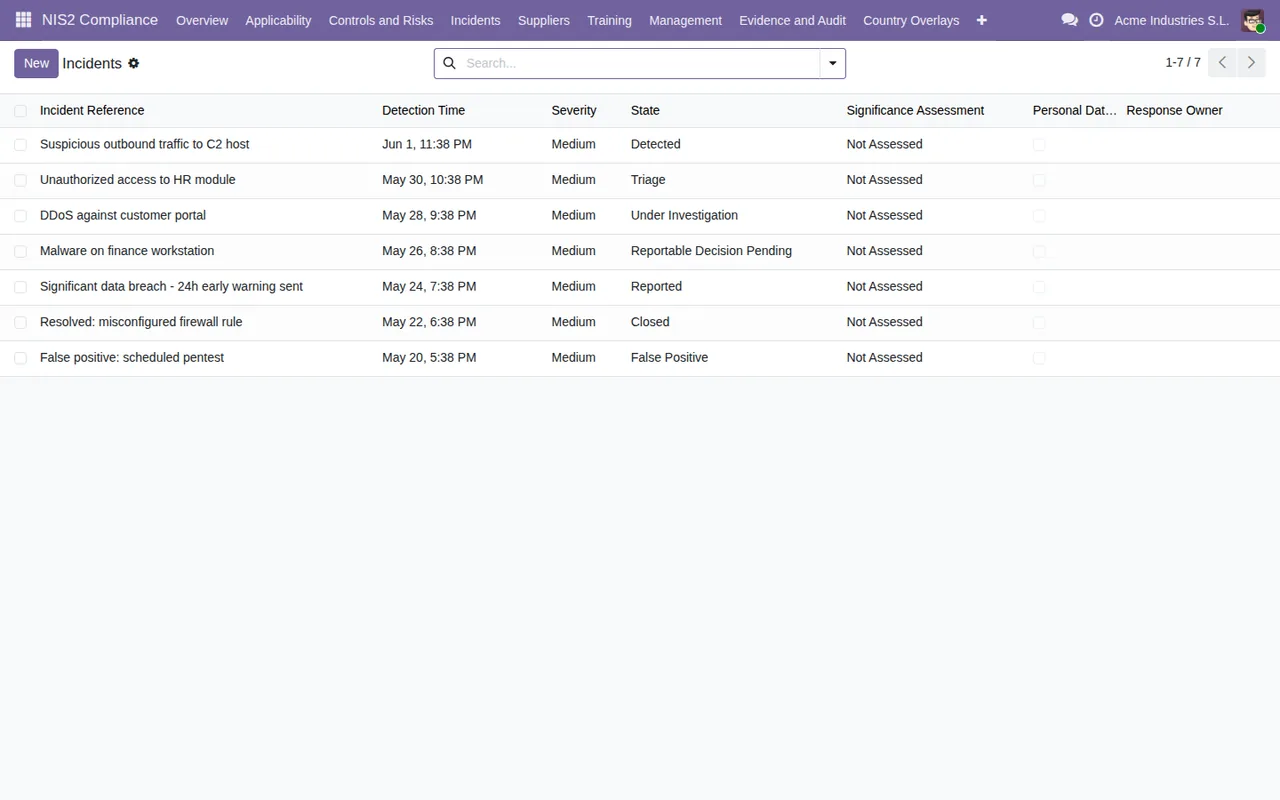
- Ciclo di vita degli incidenti: un motore di milestone dell'Art. 23 con scadenze di calendario a 24h/72h/1 mese, triage degli incidenti significativi, un flag di valutazione della violazione GDPR e registri delle notifiche volontarie.
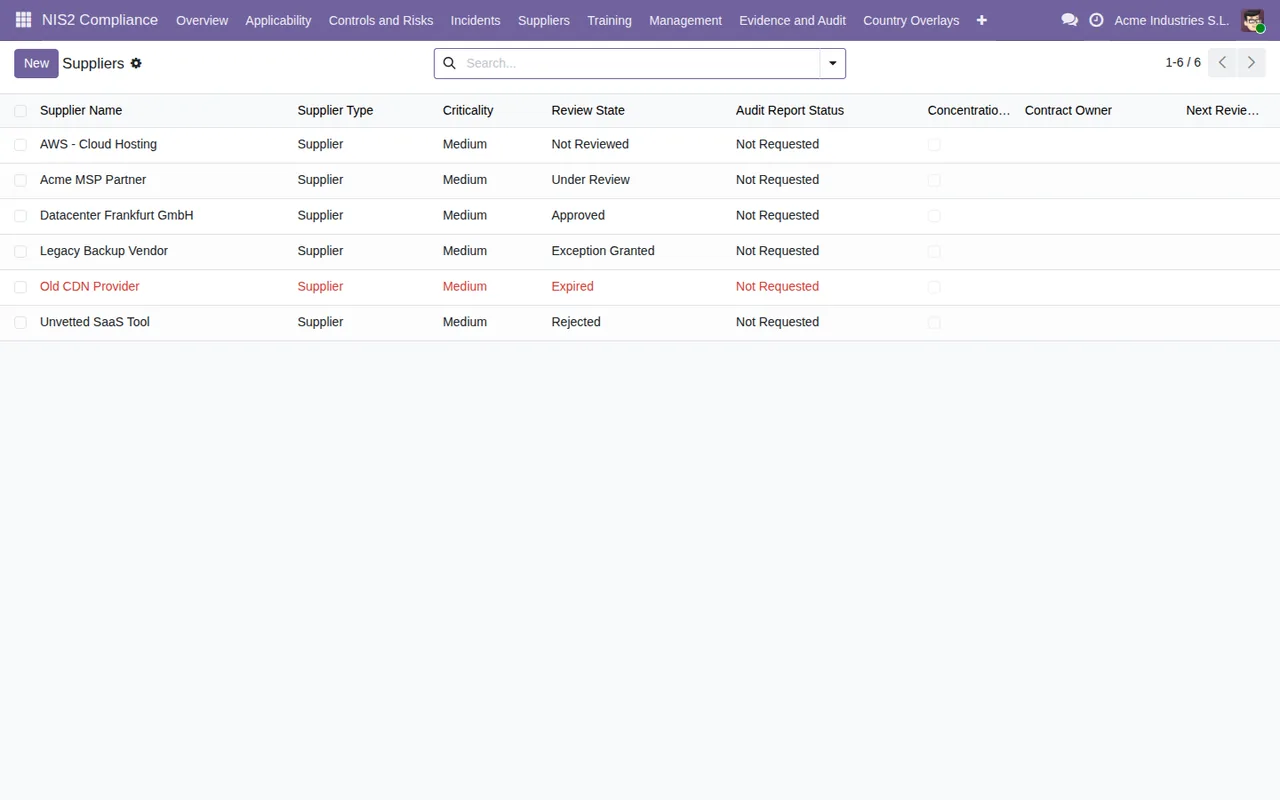
- Catena di fornitura: profili dei fornitori, mappa dei subappaltatori, avvisi di rischio di concentrazione e pianificazione delle revisioni.
- Formazione: assegnazioni per la direzione (Art. 20) e per il personale (Art. 21), con evidenza di completamento.
- Azioni correttive: monitoraggio della remediation collegato a rischi, controlli, lacune di evidenza, incidenti e fornitori.
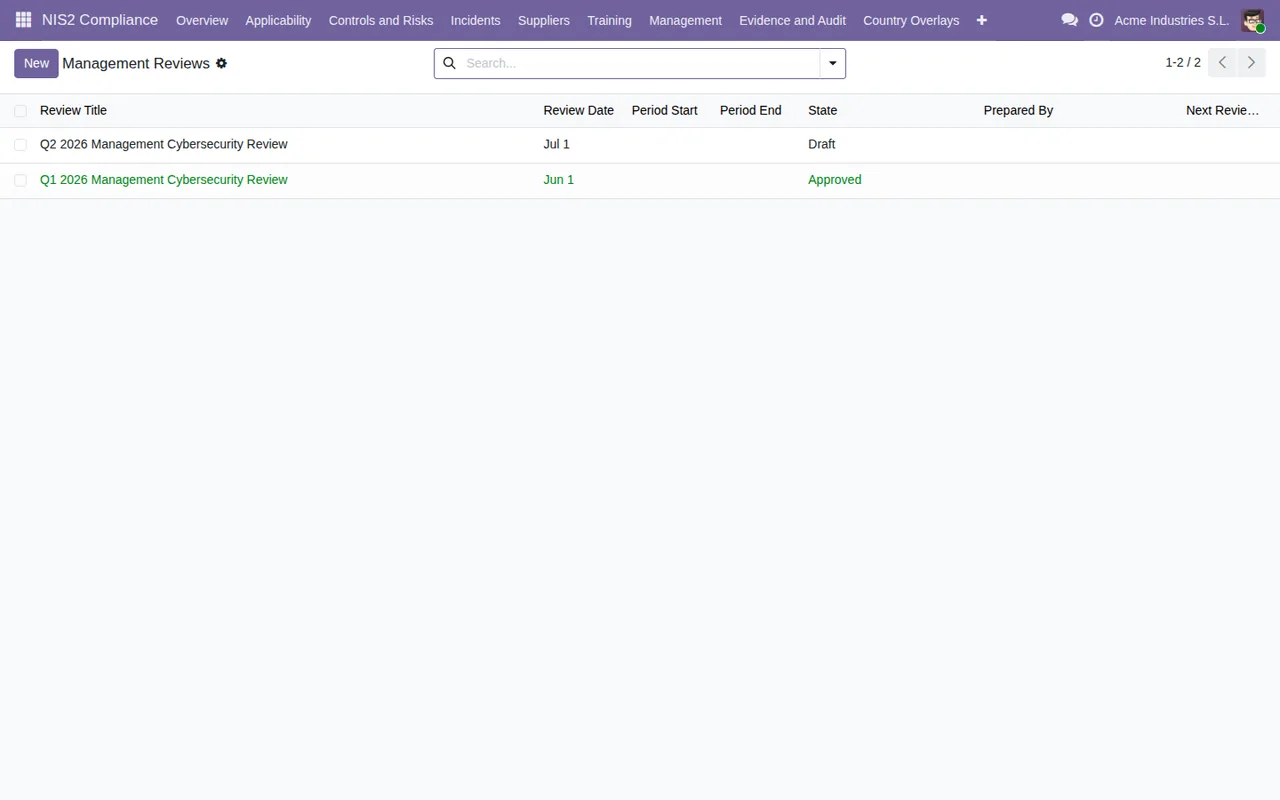
- Riesame della direzione: riesame periodico dell'organo di direzione con un registro delle decisioni a cui, dopo l'approvazione, si possono solo aggiungere voci.
- Report: un pacchetto di evidenze per l'audit in PDF/CSV con opzioni di oscuramento dei dati e un
Board pack report, un riepilogo non tecnico per il consiglio con decisioni sui rischi, stato degli incidenti, esposizione verso i fornitori e formazione completata.
Il README cita inoltre la gestione delle richieste di accesso degli interessati (DSAR, con riferimento al GDPR Art. 17), il coordinamento transfrontaliero con contatti delle autorità di più paesi, l'isolamento rigoroso dei record per azienda in multiazienda e sei gruppi di sicurezza: Administrator, Compliance/Legal, Management, Department Owner, Auditor (sola lettura) e Supplier Owner.
Cosa la documentazione non promette
Per decidere bene, guarda anche i limiti che si leggono nello stesso README:
- L'applicabilità non è un parere legale. Il README presenta la valutazione con un flusso di revisione legale. Usalo per documentare la valutazione; la conclusione sul fatto che la NIS2 ti si applichi deve convalidarla chi esegue quella revisione.
- Le comunicazioni all'autorità vengono registrate. Per gli incidenti, il modulo permette di registrare gli invii all'autorità (
record authority submissions). - I livelli per paese vanno caricati o adattati. Il passaggio di installazione chiede di caricare o personalizzare le
Country Overlaysdei tuoi Stati membri. - Il registro dei domini è nascosto. La parte sui dati di registrazione dei domini dell'Art. 28 è facoltativa ed è nascosta per impostazione predefinita.
- I moduli
hr,documentseknowledgesono facoltativi.
A chi è rivolto
La scheda su Odoo Apps indica quattro profili di utente:
- Responsabili compliance, DPO e consulenti legali che valutano l'applicabilità e gli obblighi della NIS2.
- CISO e responsabili della sicurezza IT che gestiscono controlli, rischi, incidenti, evidenze e remediation.
- Direzione e membri del consiglio che approvano e supervisionano le misure di cybersicurezza.
- Acquisti e gestione fornitori, che documentano le evidenze di cybersicurezza dei fornitori.
Se nella tua azienda più di queste funzioni sono in capo alla stessa persona, quello che devi decidere è quali gruppi di sicurezza NIS2 assegnare a ciascun utente.
Cosa preparare prima dell'installazione
- La tua versione di Odoo. Il modulo è pubblicato per Odoo 17, 18 e 19. Su Odoo Apps costa 49 € IVA esclusa in ciascuna di queste versioni, pagamento unico per versione.
- Chi va in ogni gruppo. Dopo l'installazione, il README chiede di assegnare gli utenti ai gruppi NIS2 in
Settings → Users & Companies → Users. - I tuoi Stati membri. Ti servono per le
Country OverlaysinNIS2 Compliance → Reference Data → Country Overlays. - La tua struttura aziendale. In multiazienda, i record restano isolati per azienda e l'accesso consolidato a livello di gruppo si attiva in modo esplicito.
Se vuoi il dettaglio di campi e stati della prima settimana, lo trovi nella guida all'avvio del modulo.
Caso illustrativo: dall'installazione al riepilogo per il consiglio
Esempio Caso illustrativo: l'azienda e i suoi dati sono inventati per spiegare il flusso.
Officine Albera è un'azienda inventata che usa già Odoo e vuole capire se il modulo fa al caso suo. La sua responsabile IT lo installa senza aggiungere altri moduli e assegna i gruppi: lei va in Administrator, la consulente esterna in Compliance/Legal, il direttore generale in Management e la persona degli acquisti in Supplier Owner.
Poi esegue la procedura guidata in NIS2 Compliance → Setup → Run Applicability Wizard, che crea il primo profilo aziendale. La consulente rivede quel profilo all'interno del flusso di revisione legale. Quindi caricano il livello del paese in Country Overlays e passano in rassegna le categorie di controlli dell'Art. 21 in NIS2 Compliance → Controls, annotandone la maturità.
Con i controlli rivisti, compilano il registro dei rischi con impatto, probabilità e decisione di trattamento, e collegano ogni rischio ai suoi controlli e fornitori. Gli acquisti registrano i fornitori con la mappa dei subappaltatori. Scorrendo l'elenco notano un fornitore in rosso con lo stato Expired e aprono un'azione correttiva collegata.
Quando si verifica un incidente, lo registrano nel modulo, che gestisce le milestone dell'Art. 23 e il flag di valutazione GDPR, e annotano l'invio all'autorità. A fine trimestre il direttore generale prepara il riesame della direzione e, una volta approvato, le decisioni restano nel registro a cui si possono solo aggiungere voci. Per il consiglio estraggono il riepilogo non tecnico; per l'audit, il pacchetto in PDF/CSV.
Cosa imparare dal caso per decidere
- Se compliance, IT, direzione e acquisti sono funzioni separate, il modulo fa per te: ognuna ha il suo gruppo di sicurezza e il modulo separa per aree rischi e controlli, incidenti, fornitori, formazione e riesame della direzione.
- Se devi mostrare a un auditor quello che fai, ti conviene grazie al gruppo
Auditorin sola lettura e al pacchetto di evidenze esportabile. - Se cerchi qualcuno che ti dica se la NIS2 ti si applica, il modulo da solo non lo risolve: ti dà il profilo e il flusso di revisione, ma la revisione la fa una persona.
- Se il tuo Odoo non è 17, 18 o 19, controlla la scheda prima di acquistare: sono le versioni per cui il modulo risulta pubblicato.
Per vedere come sono organizzati i menu all'interno, leggi l'articolo su come funziona il modulo.
Come ti aiuta FlexigoTech
In FlexigoTech implementiamo Odoo 17, 18, 19 e 20 e sviluppiamo connettori e integrazioni su misura. Se vuoi provare il modulo con i tuoi utenti e gruppi prima di decidere, o adattarlo al vostro modo di lavorare, scrivici a comercial@flexigobe.com. Trovi la pagina del modulo su flexigotech.com e la scheda su Odoo Apps.
Continua a leggere
Verificato nel codice del modulo (versione 19.0) e nelle fonti collegate
Fonti
- Codice del modulo: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): README.rst
- Codice del modulo: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): static/description/index.html
- apps.odoo.com/apps/modules/19.0/flexigo_nis2_cybersecurity_compliance_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_nis2_cybersecurity_compliance_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_nis2_cybersecurity_compliance_toolkit
- flexigotech.com/en/services.html