

 Español
 English
 Català
 Deutsch
 Français
 Português
 Italiano
 Nederlands
Co obejmuje według README
Zanim zdecydujesz, warto zobaczyć pełny zakres tak, jak opisuje go dokumentacja modułu. Oto jego elementy:
- Stosowanie: profil firmy, sektor (Annex I/II), przedział wielkości i proces weryfikacji prawnej.
- Nakładki krajowe: odniesienia do krajowej transpozycji NIS2, kontakty do organów i śledzenie poziomu źródła.
- Biblioteka kontroli z art. 21: 10 kategorii z art. 21 ust. 2, śledzenie dojrzałości, harmonogram przeglądów skuteczności i notatki o proporcjonalności.
- Rejestr ryzyk: scenariusze zagrożeń, wpływ i prawdopodobieństwo, ryzyko rezydualne i decyzje o postępowaniu z ryzykiem, z powiązanymi kontrolami i dostawcami.
- Repozytorium dowodów: wgrywanie dowodów, etykiety retencji, blokady prawne, ślad audytowy usunięć i ostrzeżenia po wykryciu danych uwierzytelniających.
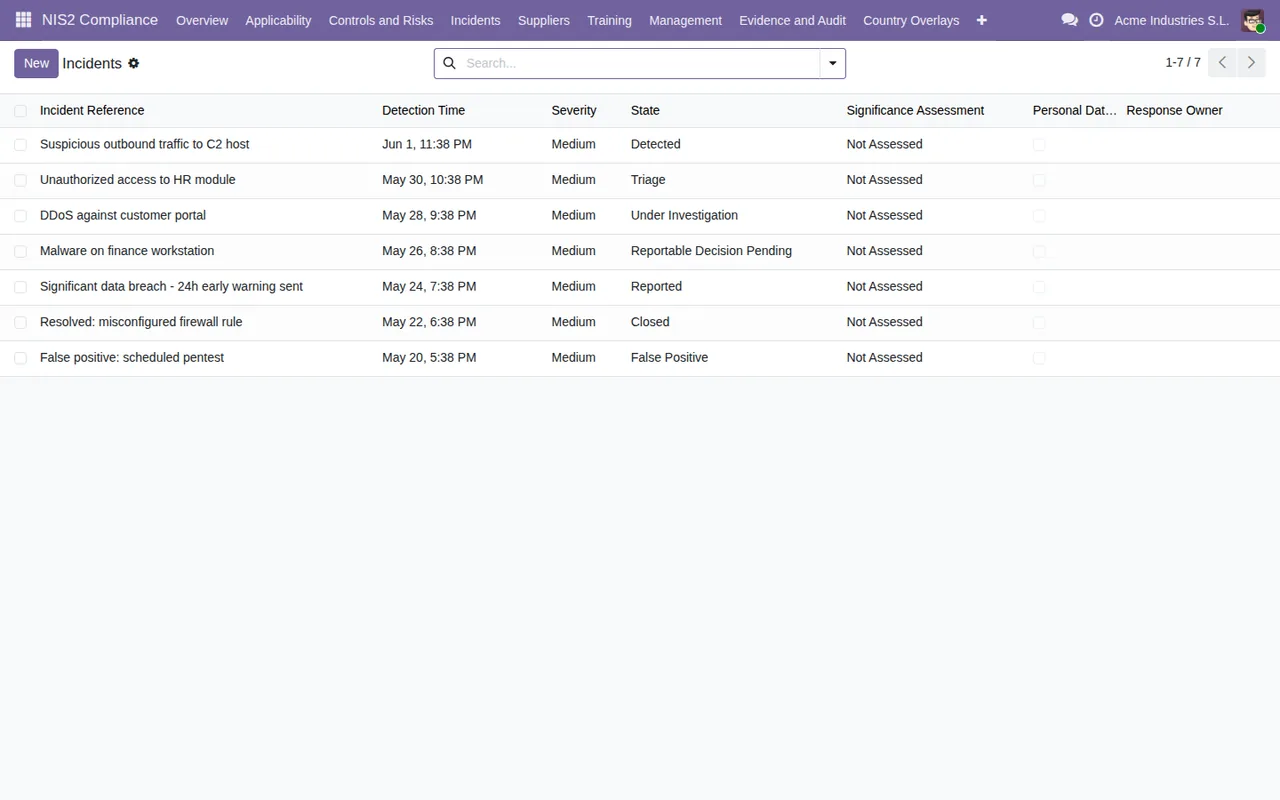
- Cykl życia incydentu: mechanizm kamieni milowych z art. 23 z terminami kalendarzowymi 24h/72h/1 miesiąc, triaż poważnych incydentów, znacznik oceny naruszenia RODO i rejestr dobrowolnych zgłoszeń.
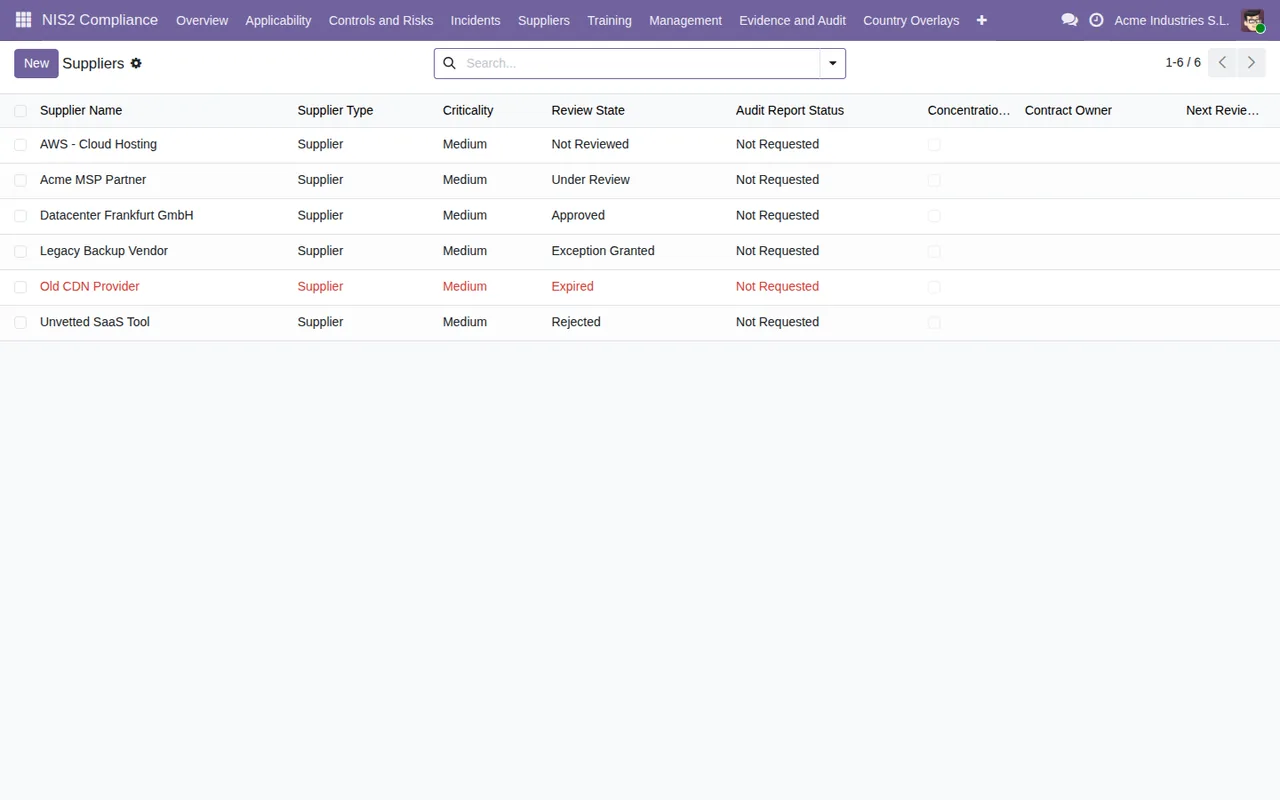
- Łańcuch dostaw: profile dostawców, mapa podwykonawców, ostrzeżenia o ryzyku koncentracji i harmonogram przeglądów.
- Szkolenia: przypisania dla kierownictwa (art. 20) i pracowników (art. 21), z dowodem ukończenia.
- Działania korygujące: śledzenie działań naprawczych powiązanych z ryzykami, kontrolami, lukami w dowodach, incydentami i dostawcami.
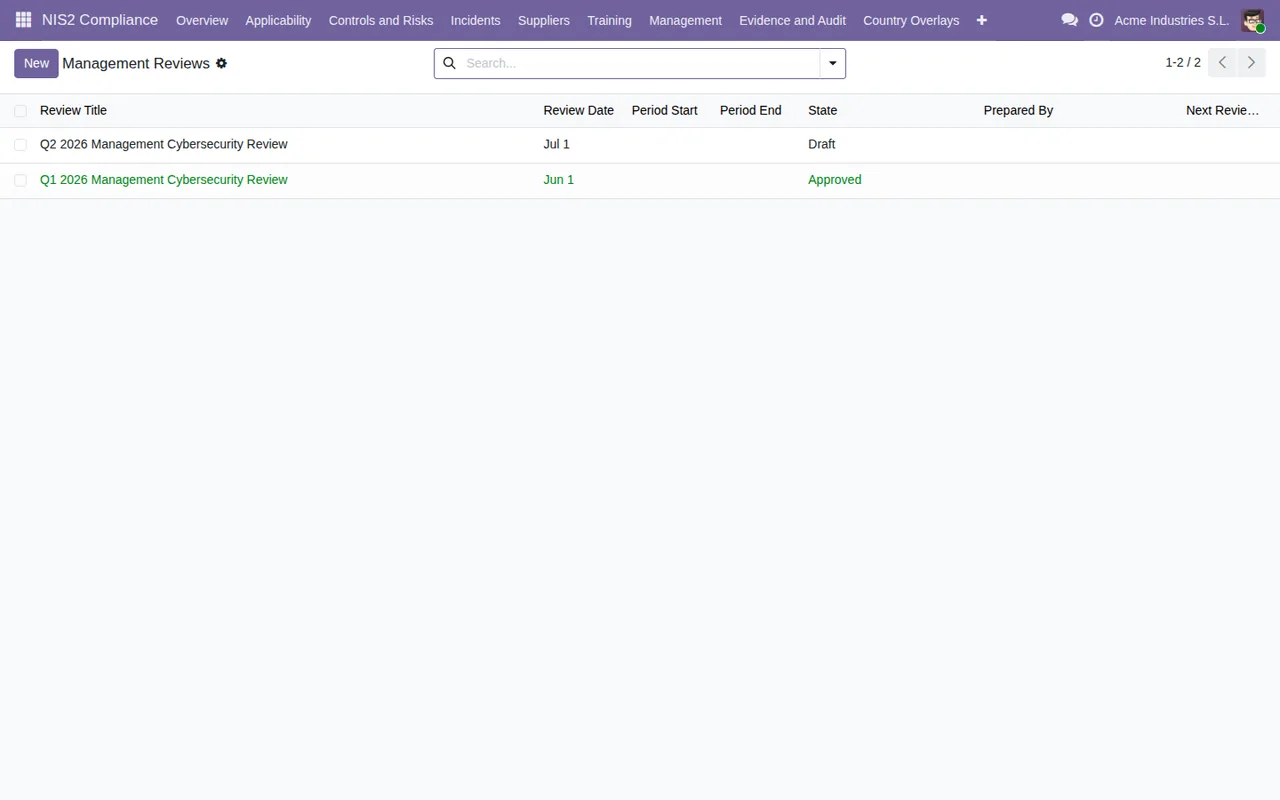
- Przegląd kierownictwa: okresowy przegląd przez organ zarządzający z rejestrem decyzji, do którego po zatwierdzeniu można tylko dopisywać wpisy.
- Raporty: pakiet dowodów do audytu w PDF/CSV z opcjami anonimizacji danych oraz
Board pack report, nietechniczne podsumowanie dla zarządu z decyzjami dotyczącymi ryzyk, stanem incydentów, ekspozycją na dostawców i ukończonymi szkoleniami.
README wspomina też o obsłudze żądań dostępu osób, których dane dotyczą (DSAR, z odniesieniem do GDPR Art. 17), koordynacji transgranicznej z kontaktami do organów z wielu krajów, ścisłej izolacji rekordów per firma w trybie wielofirmowym oraz sześciu grupach bezpieczeństwa: Administrator, Compliance/Legal, Management, Department Owner, Auditor (tylko odczyt) i Supplier Owner.
Czego dokumentacja nie obiecuje
Żeby dobrze zdecydować, przyjrzyj się też ograniczeniom, które wynikają z samego README:
- Ocena stosowania to nie opinia prawna. README przedstawia ocenę razem z procesem weryfikacji prawnej. Używaj jej do dokumentowania oceny; wniosek, czy NIS2 Cię dotyczy, musi zatwierdzić osoba przeprowadzająca tę weryfikację.
- Komunikacja z organem jest rejestrowana. W incydentach moduł pozwala rejestrować zgłoszenia do organu (
record authority submissions). - Nakładki krajowe trzeba wczytać lub dostosować. Krok instalacji wymaga wczytania lub dostosowania
Country Overlaysdla Twoich państw członkowskich. - Rejestr domen jest ukryty. Część dotycząca danych rejestracji domen z art. 28 jest opcjonalna i domyślnie ukryta.
- Moduły
hr,documentsiknowledgesą opcjonalne.
Dla kogo jest przeznaczony
Karta w Odoo Apps wymienia cztery profile użytkowników:
- Specjaliści ds. zgodności, IOD i radcy prawni oceniający stosowanie NIS2 i wynikające z niej obowiązki.
- CISO i kierownicy bezpieczeństwa IT utrzymujący kontrole, ryzyka, incydenty, dowody i działania naprawcze.
- Kadra zarządzająca i członkowie zarządu, którzy zatwierdzają i nadzorują środki cyberbezpieczeństwa.
- Zakupy i zarządzanie dostawcami, dokumentujący dowody cyberbezpieczeństwa dostawców.
Jeśli w Twojej firmie kilka z tych funkcji pełni ta sama osoba, musisz zdecydować, które grupy bezpieczeństwa NIS2 przypisać poszczególnym użytkownikom.
Co przygotować przed instalacją
- Wersję Odoo. Moduł jest opublikowany dla Odoo 17, 18 i 19. W Odoo Apps kosztuje 49 € netto (bez VAT) w każdej z tych wersji, jednorazowa płatność za wersję.
- Kto trafia do której grupy. Po instalacji README każe przypisać użytkowników do grup NIS2 w
Settings → Users & Companies → Users. - Twoje państwa członkowskie. Potrzebujesz ich do
Country OverlayswNIS2 Compliance → Reference Data → Country Overlays. - Strukturę firm. W trybie wielofirmowym rekordy są izolowane per firma, a skonsolidowany dostęp na poziomie grupy włącza się świadomie.
Szczegóły pól i statusów z pierwszego tygodnia znajdziesz w artykule o wdrożeniu modułu.
Przykład: od instalacji do podsumowania dla zarządu
Przykład Przypadek poglądowy: firma i jej dane są zmyślone, żeby pokazać przebieg.
Talleres Albera to fikcyjna firma, która już korzysta z Odoo i chce sprawdzić, czy moduł jej się przyda. Jej kierowniczka IT instaluje go bez dodatkowych modułów i przypisuje grupy: sama trafia do Administrator, zewnętrzna doradczyni do Compliance/Legal, dyrektor do Management, a osoba z zakupów do Supplier Owner.
Następnie uruchamia kreator w NIS2 Compliance → Setup → Run Applicability Wizard, który tworzy pierwszy profil firmy. Doradczyni weryfikuje ten profil w ramach procesu weryfikacji prawnej. Potem wczytują nakładkę krajową w Country Overlays i przechodzą przez kategorie kontroli z art. 21 w NIS2 Compliance → Controls, zapisując ich dojrzałość.
Po przejrzeniu kontroli uzupełniają rejestr ryzyk o wpływ, prawdopodobieństwo i decyzję o postępowaniu, łącząc każde ryzyko z jego kontrolami i dostawcami. Zakupy dodają dostawców z mapą podwykonawców. Przeglądając listę, widzą dostawcę oznaczonego na czerwono ze statusem Expired i otwierają powiązane z nim działanie korygujące.
Gdy dochodzi do incydentu, rejestrują go w module, który prowadzi kamienie milowe z art. 23 i znacznik oceny RODO, oraz odnotowują zgłoszenie do organu. Na koniec kwartału dyrektor przygotowuje przegląd kierownictwa, a po jego zatwierdzeniu decyzje trafiają do rejestru, do którego można tylko dopisywać. Dla zarządu generują nietechniczne podsumowanie, dla audytu pakiet PDF/CSV.
Wnioski z przykładu do decyzji
- Jeśli funkcje zgodności, IT, zarządu i zakupów są rozdzielone, moduł pasuje: każda ma własną grupę bezpieczeństwa, a moduł rozdziela na obszary ryzyka i kontrole, incydenty, dostawców, szkolenia i przegląd kierownictwa.
- Jeśli musisz pokazać audytorowi, co robisz, przyda Ci się dzięki grupie
Auditortylko do odczytu i eksportowalnemu pakietowi dowodów. - Jeśli szukasz kogoś, kto powie Ci, czy NIS2 Cię dotyczy, moduł sam tego nie rozstrzygnie: daje profil i proces weryfikacji, ale weryfikację przeprowadza człowiek.
- Jeśli Twoje Odoo to nie 17, 18 ani 19, sprawdź kartę przed zakupem: to wersje, dla których moduł jest opublikowany.
Jak zorganizowane są menu w środku, opisujemy w artykule o tym, jak działa moduł.
Jak pomaga FlexigoTech
W FlexigoTech wdrażamy Odoo 17, 18, 19 i 20 oraz tworzymy konektory i integracje na zamówienie. Jeśli chcesz przetestować moduł z własnymi użytkownikami i grupami przed decyzją albo dopasować go do sposobu pracy Twojego zespołu, napisz na comercial@flexigobe.com. Znajdziesz też stronę modułu na flexigotech.com i kartę w Odoo Apps.
Czytaj dalej
Sprawdzone w kodzie źródłowym modułu (wersja 19.0) i w podlinkowanych źródłach
Źródła
- Kod modułu: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): README.rst
- Kod modułu: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): static/description/index.html
- apps.odoo.com/apps/modules/19.0/flexigo_nis2_cybersecurity_compliance_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_nis2_cybersecurity_compliance_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_nis2_cybersecurity_compliance_toolkit
- flexigotech.com/en/services.html