

 Español
 English
 Català
 Deutsch
 Français
 Português
 Nederlands
 Polski
Il caso: Metalúrgica Ribera installa il toolkit
Esempio Caso illustrativo: l'azienda e i suoi dati sono inventati per spiegare il flusso.
Metalúrgica Ribera è un'azienda inventata che produce componenti per altre industrie e lavora già con Odoo. La sua responsabile dei sistemi, Laura, installa NIS2 Cybersecurity Compliance Toolkit per avere in un unico posto il profilo dell'azienda, i controlli, i rischi, la formazione e gli incidenti. Il percorso che segue è quello che fa lei durante l'avvio: i nomi di schermate, colonne, campi e stati sono quelli del modulo; le decisioni di Laura sono illustrative.
Prima di installare, Laura verifica la sua versione. Il modulo è pubblicato su Odoo Apps per Odoo 17, 18 e 19, a 49 € IVA esclusa per ciascuna di queste versioni, pagamento unico per versione. Se hai ancora dubbi che faccia al caso tuo, trovi tutto spiegato in se il toolkit fa al caso della tua azienda.
Primo record: il profilo aziendale
Laura parte dall'elenco dei profili aziendali. Le colonne che vede sono entità legale, azienda, stato membro, settore, dimensione, stato di applicabilità, stato del profilo e responsabile, con una barra di ricerca e il pulsante Nuevo. Quelle colonne le dicono quali dati deve avere pronti: quale entità legale è, in quale stato membro opera, il suo settore, la sua dimensione e chi si occupa del profilo.
Il campo su cui si sofferma di più è applicability_status. I valori definiti dal modulo sono Potentially In Scope, Likely Out of Scope, Needs Legal Review, Essential Entity Candidate (Annex I), Important Entity Candidate (Annex II) e Confirmed by Legal Counsel. Nota le etichette: parlano di «candidata» e di revisione legale. L'app conserva la valutazione che annoti tu. Laura lascia il profilo in Needs Legal Review e si segna che lo cambierà in Confirmed by Legal Counsel quando il suo consulente legale glielo confermerà.
Lo stato di applicabilità lo annoti tu. Decidi con il tuo consulente e riporta nel profilo ciò che ti ha detto.
Secondo passo: i controlli e il loro stato di maturità
L'elenco dei controlli ha colonne di categoria, nome del controllo, stato di maturità, responsabile e revisione. Lo stato di maturità (maturity_status) ammette Not Implemented, Planned, Partially Implemented, Implemented e Not Applicable.
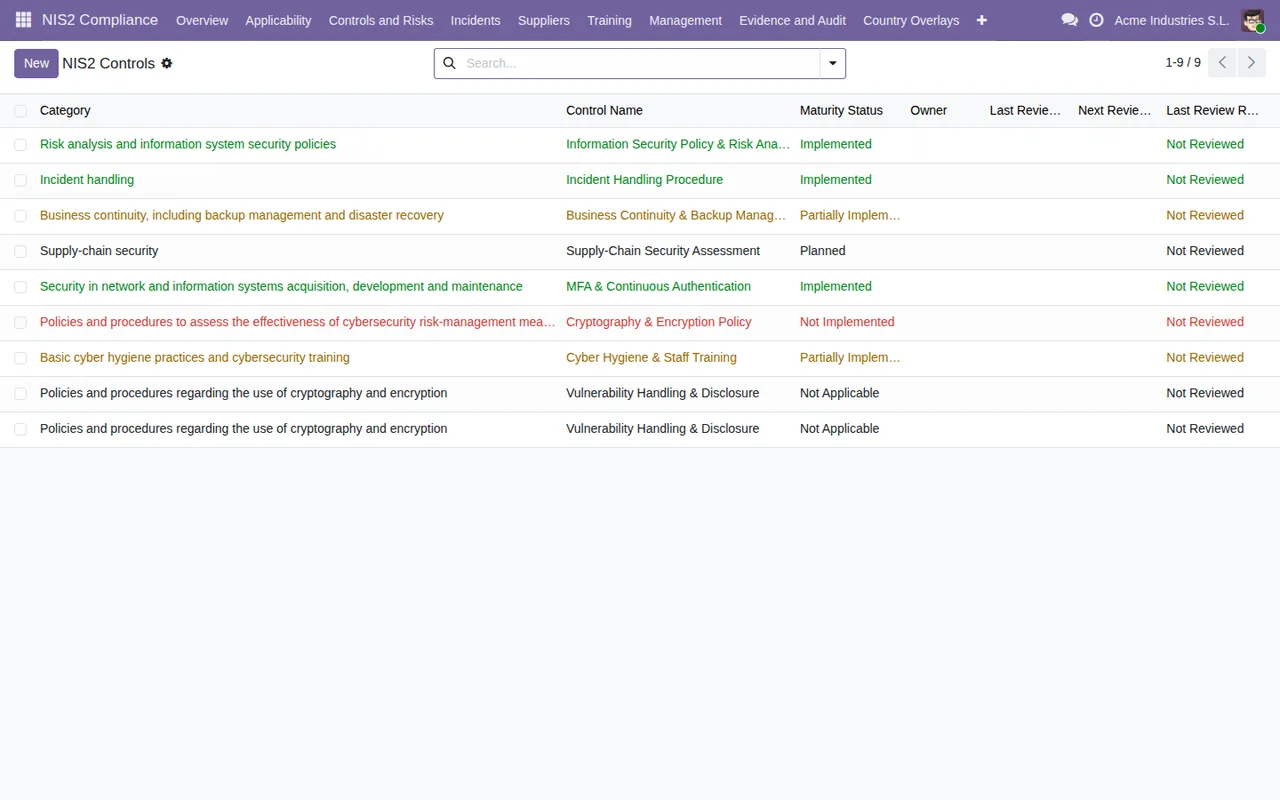
Laura passa in rassegna i controlli con il suo team, uno per uno, e si dà un criterio proprio per non avere dubbi a ogni riga:
Implementedsolo se può mostrare come lo fanno oggi.Partially Implementedse esiste, ma non copre tutto ciò che descrive il controllo.Plannedse ci sono una persona e una data concordate.Not Applicablese non si applica alla sua attività e sa spiegare perché.Not Implementedper tutto il resto.
In ogni riga compila anche il responsabile, perché la colonna è nell'elenco e vuole vedere a colpo d'occhio chi segue ciascun controllo.
Terzo passo: il registro dei rischi
L'elenco Risk Register mostra impatto, probabilità, rischio residuo, decisione di trattamento e stato, con il pulsante New e la ricerca. Gli stati che il modulo definisce per questo insieme sono Draft, Under Review, Accepted e Closed.
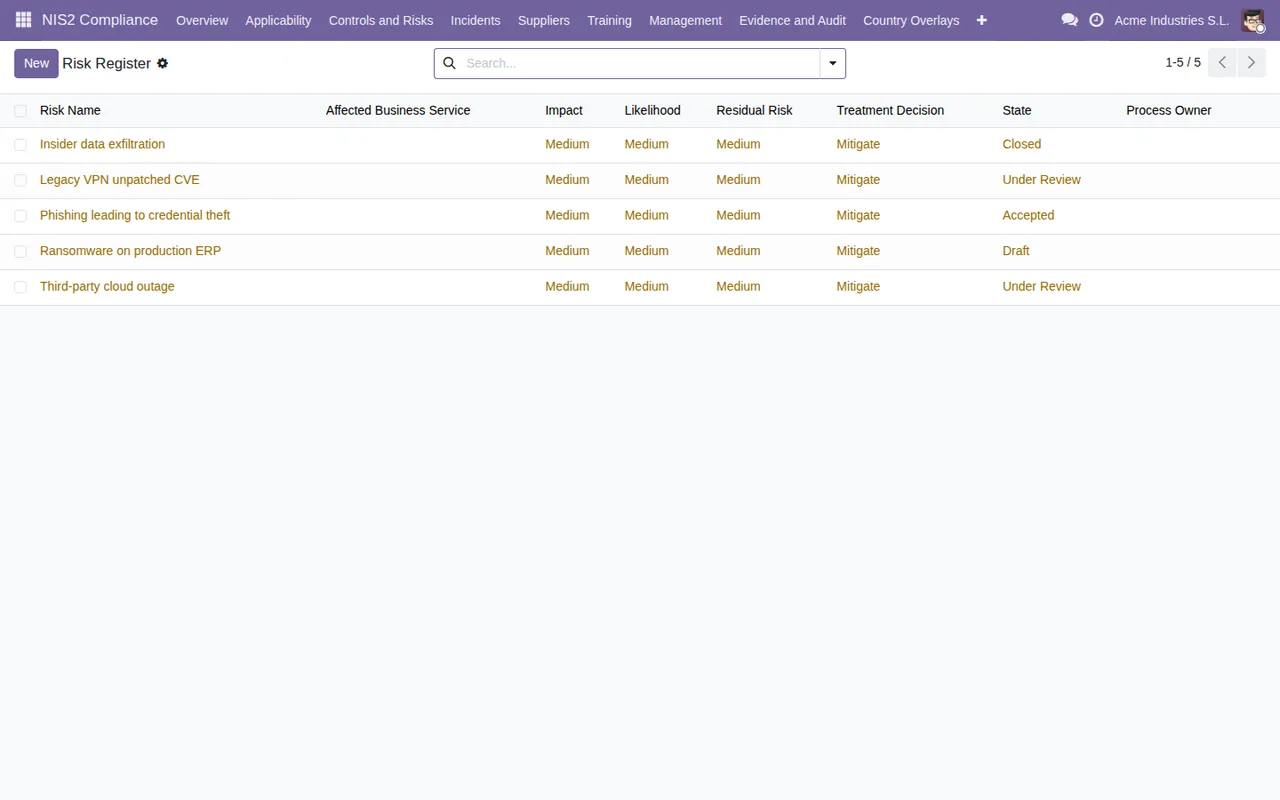
Laura registra ogni rischio in Draft con il suo impatto e la sua probabilità. Lo sposta in Under Review quando lo presenta alla direzione e in Accepted quando c'è una decisione di trattamento concordata. Quelli che non servono più li lascia in Closed invece di cancellarli, per conservarne la traccia.
Formazione: i Training Records
L'elenco dei Training Records ha colonne di nome, tipo, articolo e stato, con il pulsante New e la ricerca. Gli stati sono Assigned, In Progress, Completed, Overdue e Exempt.
Laura crea un record per ogni formazione che il personale deve seguire e segna come Exempt chi non è interessato, invece di lasciarlo senza record. Così, quando filtra l'elenco, ciò che non è in Completed né in Exempt è lavoro in sospeso.
Incidenti: l'elenco e gli stati definiti dal modulo
L'elenco degli incidenti ha colonne di riferimento, ora di rilevamento, gravità, stato e valutazione di significatività, più il pulsante Nuevo e la ricerca.
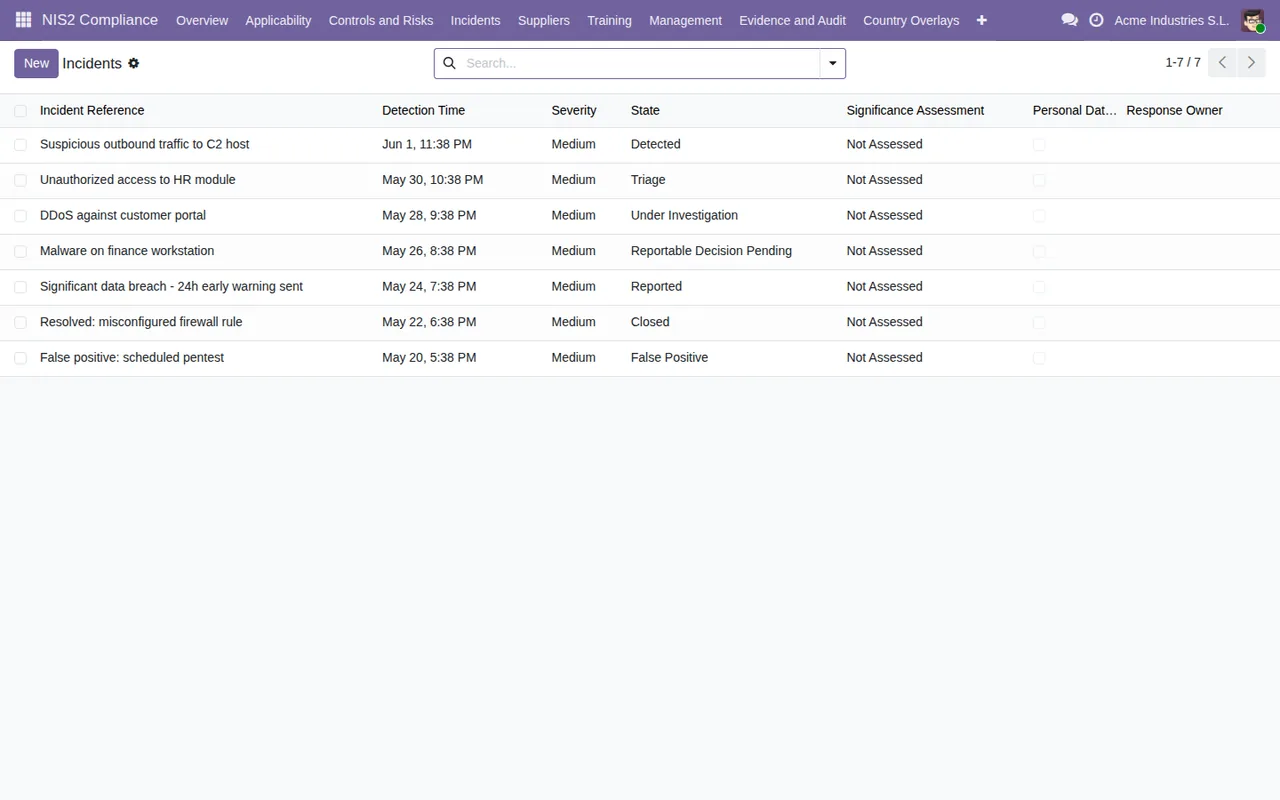
Tra gli insiemi di stati che il codice del modulo definisce ce n'è uno con Detected, Triage, Under Investigation, Reportable Decision Pending, Reported, Closed e False Positive, e un campo root_cause_status con Unknown, Under Investigation, Identified e Not Applicable. Laura apre un incidente di prova nel suo database di test per vedere quali valori le offre la colonna dello stato, prima di spiegarlo al team. Se vuoi vedere la struttura completa del modulo, la trovi in come funziona il toolkit al suo interno.
La prima settimana: cosa ha controllato Laura
Dopo aver registrato tutto, Laura si riserva un po' di tempo ogni giorno della prima settimana per ripassare:
- Che il profilo aziendale abbia compilati entità legale, stato membro, settore, dimensione e responsabile.
- Che
applicability_statusrifletta ciò che ha detto il consulente e non una supposizione. - Che nessun controllo sia rimasto senza responsabile nell'elenco dei controlli.
- Che i controlli in
Plannedabbiano una persona dietro. - Che i rischi in
Draftsiano passati aUnder Reviewo abbiano una data per farlo. - Quali formazioni compaiono in
Overduee chi bisogna chiamare. - Che l'incidente di prova sia rimasto nel database di test e non in quello di lavoro.
Cosa imparare dal caso
L'ordine seguito da Laura (profilo, controlli, rischi, formazione, incidenti) è una sua scelta, pensata per andare dal generale al quotidiano. Ciò che invece deriva dal modulo è ciò che devi compilare e capire: le colonne di ogni elenco e i valori di ogni stato. Tre idee da portare con te:
- Gli stati sono decisioni di persone. Metti per iscritto un criterio prima di cominciare, soprattutto per
maturity_status. - Lo stato di applicabilità richiede il tuo consulente. Le etichette del modulo stesso lo chiariscono con
Needs Legal RevieweConfirmed by Legal Counsel. - Un responsabile per riga. Gli elenchi di profili e controlli hanno quella colonna: usala.
Come ti aiuta FlexigoTech
FlexigoTech implementa Odoo e sviluppa connettori e integrazioni su misura. Se vuoi aiuto per caricare i tuoi controlli e rischi, o per collegare il toolkit ad altre parti del tuo Odoo, trovi il modulo sulla nostra pagina e nella sua scheda su Odoo Apps.
Continua a leggere
Verificato nel codice del modulo (versione 19.0) e nelle fonti collegate
Fonti
- Codice del modulo: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): models/nis2_company_profile.py
- Codice del modulo: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): models/nis2_control.py
- Codice del modulo: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): models/nis2_risk.py
- Codice del modulo: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): models/nis2_training.py
- Codice del modulo: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): models/nis2_incident.py
- apps.odoo.com/apps/modules/19.0/flexigo_nis2_cybersecurity_compliance_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_nis2_cybersecurity_compliance_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_nis2_cybersecurity_compliance_toolkit
- flexigotech.com/en/services.html
- Codice del modulo: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): __manifest__.py