

 English
 Català
 Deutsch
 Français
 Português
 Italiano
 Nederlands
 Polski
Qué cubre según su README
Antes de decidir, conviene ver el alcance completo tal como lo describe la documentación del módulo. Estas son sus piezas:
- Aplicabilidad: perfil de empresa, sector (Annex I/II), banda de tamaño y un flujo de revisión legal.
- Capas por país: referencias a la transposición nacional de NIS2, contactos de autoridades y seguimiento del nivel de la fuente.
- Biblioteca de controles del Art. 21: las 10 categorías del Art. 21(2), seguimiento de madurez, programación de revisiones de eficacia y notas de proporcionalidad.
- Registro de riesgos: escenarios de amenaza, impacto y probabilidad, riesgo residual y decisiones de tratamiento, con controles y proveedores vinculados.
- Bóveda de evidencias: subida de evidencias, etiquetas de retención, retenciones legales, rastro de auditoría de los borrados y avisos cuando detecta credenciales.
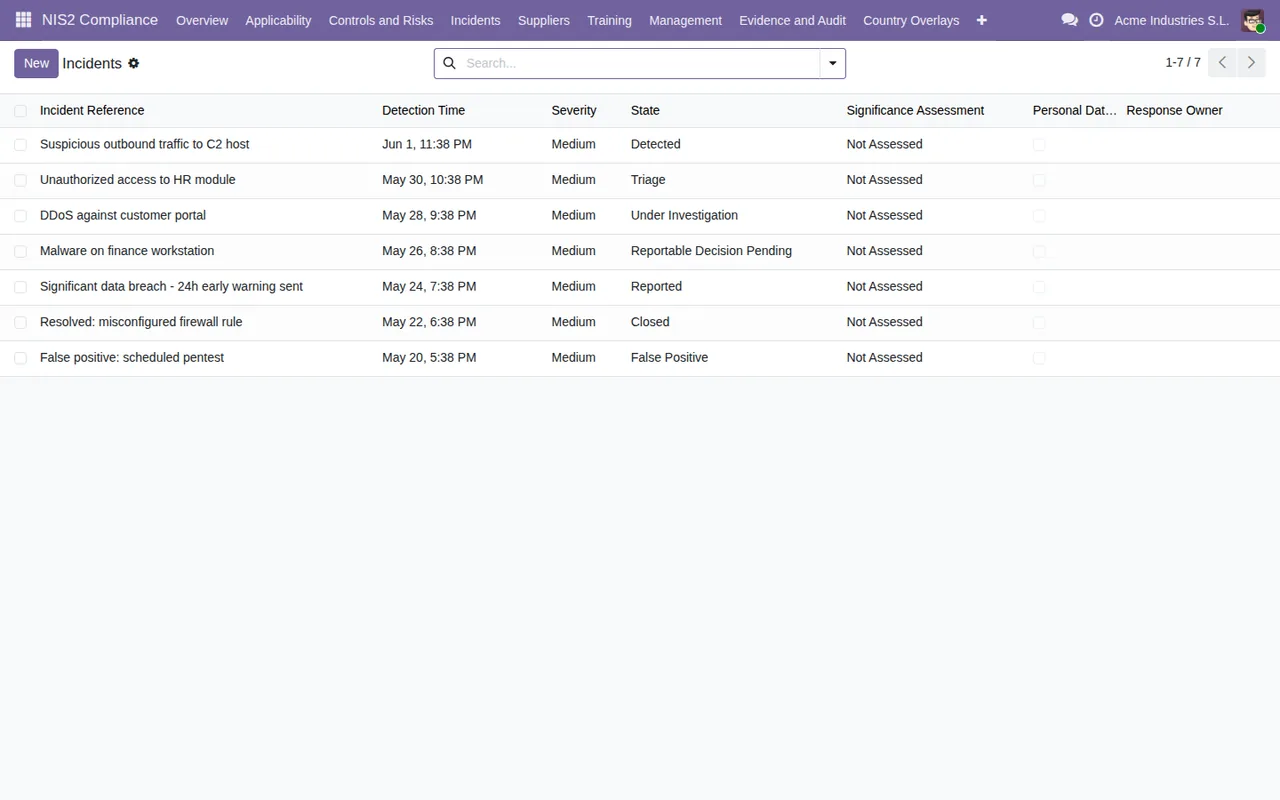
- Ciclo de vida de incidentes: un motor de hitos del Art. 23 con plazos de calendario de 24h/72h/1 mes, triaje de incidente significativo, una marca de evaluación de brecha RGPD y registros de notificaciones voluntarias.
- Cadena de suministro: perfiles de proveedor, mapa de subcontratistas, avisos de riesgo de concentración y programación de revisiones.
- Formación: asignaciones para la dirección (Art. 20) y para la plantilla (Art. 21), con evidencia de finalización.
- Acciones correctivas: seguimiento de la remediación vinculado a riesgos, controles, huecos de evidencia, incidentes y proveedores.
- Revisión de dirección: revisión periódica del órgano de dirección con un registro de decisiones al que, tras la aprobación, solo se pueden añadir entradas.
- Informes: un paquete de evidencias para auditoría en PDF/CSV con opciones de ocultación de datos y un
Board pack report, un resumen no técnico para el consejo con decisiones de riesgo, estado de incidentes, exposición a proveedores y formación completada.
Además, el README menciona la gestión de solicitudes de acceso de interesados (DSAR, con referencia a GDPR Art. 17), la coordinación transfronteriza con contactos de autoridades de varios países, el aislamiento estricto de registros por empresa en multiempresa y seis grupos de seguridad: Administrator, Compliance/Legal, Management, Department Owner, Auditor (solo lectura) y Supplier Owner.
Lo que la documentación no promete
Para decidir bien, mira también los límites que se leen en el propio README:
- La aplicabilidad no es un dictamen. El README presenta la evaluación con un flujo de revisión legal. Úsalo para documentar la evaluación; la conclusión sobre si NIS2 te aplica la tiene que validar quien haga esa revisión.
- Las comunicaciones a la autoridad se registran. En incidentes, el módulo permite registrar los envíos a la autoridad (
record authority submissions). - Las capas por país hay que cargarlas o ajustarlas. El paso de instalación pide cargar o personalizar las
Country Overlaysde tus Estados miembros. - El registro de dominios está oculto. La parte de datos de registro de dominios del Art. 28 es opcional y viene oculta por defecto.
- Los módulos
hr,documentsyknowledgeson opcionales.
Para quién está pensado
La ficha de Odoo Apps nombra cuatro perfiles de usuario:
- Responsables de cumplimiento, DPO y asesoría jurídica que evalúan la aplicabilidad y las obligaciones de NIS2.
- CISO y responsables de seguridad TI que mantienen controles, riesgos, incidentes, evidencias y remediación.
- Gerencia y miembros del consejo que aprueban y supervisan las medidas de ciberseguridad.
- Compras y gestión de proveedores, que documentan las evidencias de ciberseguridad de los proveedores.
Si en tu empresa varias de esas funciones las lleva la misma persona, lo que tienes que decidir es qué grupos de seguridad NIS2 asignas a cada usuario.
Qué tener listo antes de instalarlo
- Tu versión de Odoo. El módulo está publicado para Odoo 17, 18 y 19. En Odoo Apps cuesta 49 € sin IVA en cada una de esas versiones, pago único por versión.
- Quién ocupa cada grupo. Tras instalar, el README pide asignar usuarios a los grupos NIS2 en
Settings → Users & Companies → Users. - Tus Estados miembros. Los necesitas para las
Country OverlaysenNIS2 Compliance → Reference Data → Country Overlays. - Tu estructura de empresas. En multiempresa, los registros quedan aislados por empresa y el acceso consolidado a nivel de grupo se activa de forma expresa.
Si quieres el detalle de campos y estados de la primera semana, lo tienes en la puesta en marcha del módulo.
Caso ilustrativo: de la instalación al resumen para el consejo
Ejemplo Caso ilustrativo: la empresa y sus datos son inventados para explicar el flujo.
Talleres Albera es una empresa inventada que ya usa Odoo y quiere saber si el módulo le sirve. Su responsable de sistemas lo instala sin añadir otros módulos y asigna los grupos: ella queda en Administrator, la asesora externa en Compliance/Legal, el gerente en Management y la persona de compras en Supplier Owner.
Después ejecuta el asistente en NIS2 Compliance → Setup → Run Applicability Wizard, que crea su primer perfil de empresa. La asesora revisa ese perfil dentro del flujo de revisión legal. Luego cargan la capa del país en Country Overlays y repasan las categorías de controles del Art. 21 en NIS2 Compliance → Controls, anotando su madurez.
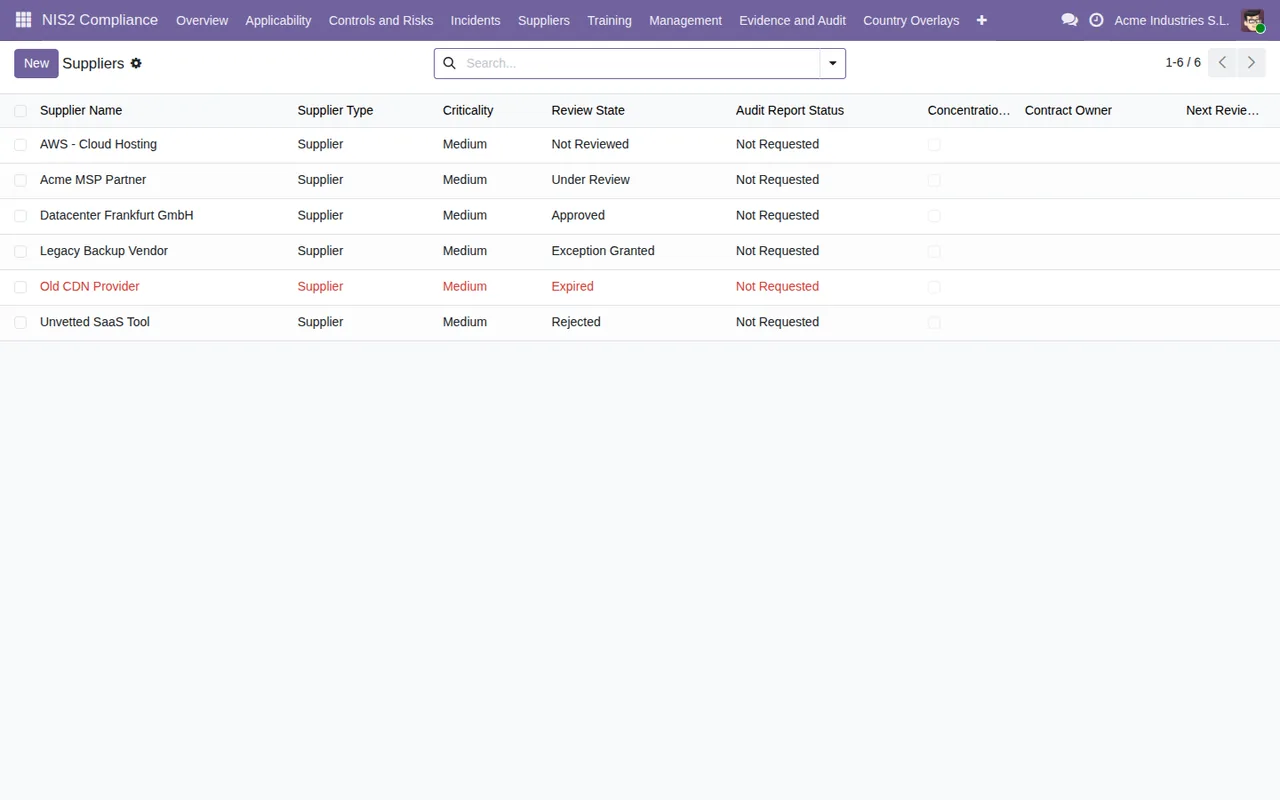
Con los controles revisados, rellenan el registro de riesgos con impacto, probabilidad y decisión de tratamiento, y enlazan cada riesgo con sus controles y proveedores. Compras da de alta los proveedores con su mapa de subcontratistas. Al revisar la lista ven un proveedor en rojo con el estado Expired y abren una acción correctiva vinculada a él.
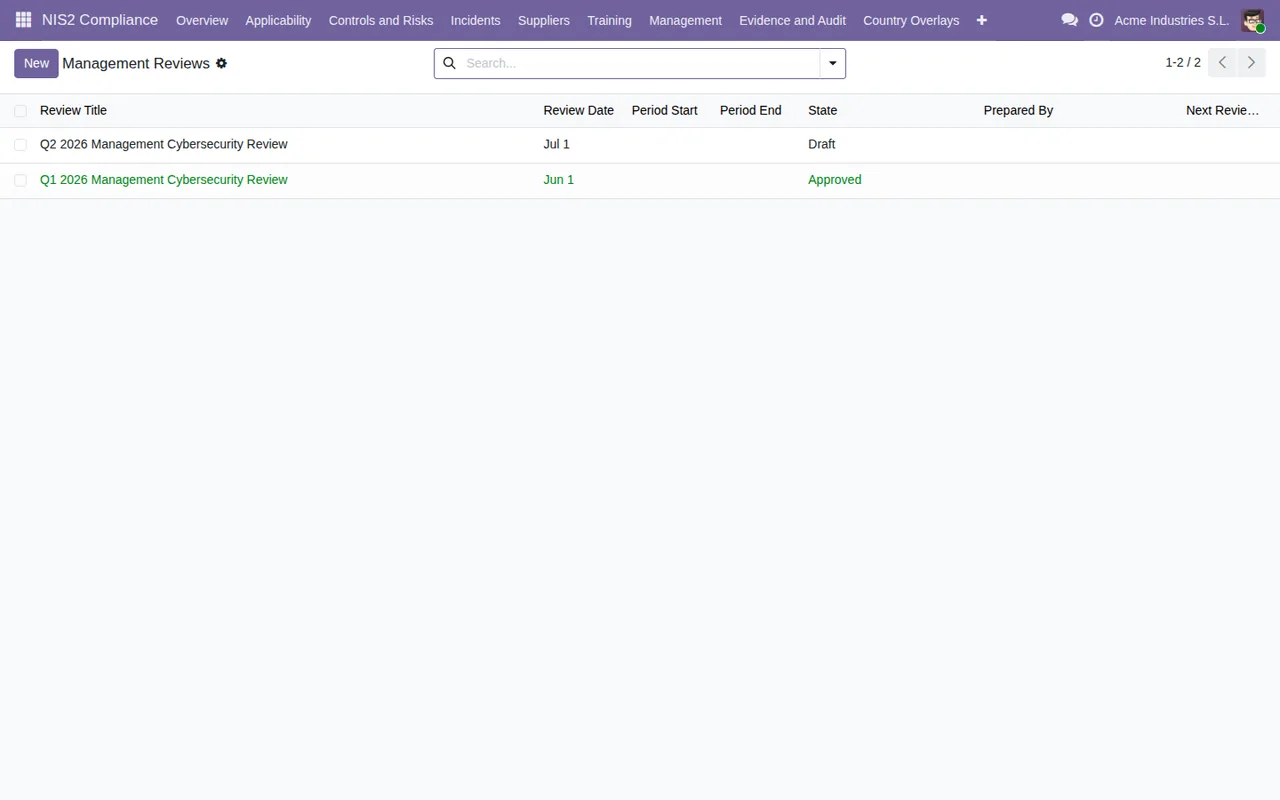
Cuando se produce un incidente, lo registran en el módulo, que lleva los hitos del Art. 23 y la marca de evaluación RGPD, y anotan el envío a la autoridad. Al cierre del trimestre, el gerente prepara la revisión de dirección y, una vez aprobada, las decisiones quedan en el registro al que solo se añaden entradas. Para el consejo sacan el resumen no técnico; para la auditoría, el paquete en PDF/CSV.
Qué aprender del caso para decidir
- Si tienes repartidas las funciones de cumplimiento, TI, dirección y compras, el módulo encaja: cada una tiene su grupo de seguridad y el módulo separa por áreas los riesgos y controles, los incidentes, los proveedores, la formación y la revisión de dirección.
- Si necesitas enseñar a un auditor lo que haces, te conviene por el grupo
Auditorde solo lectura y el paquete de evidencias exportable. - Si lo que buscas es que alguien te diga si NIS2 te aplica, el módulo no lo resuelve solo: te da el perfil y el flujo de revisión, pero la revisión la hace una persona.
- Si tu Odoo no es 17, 18 ni 19, comprueba la ficha antes de comprar: son las versiones en las que el módulo aparece publicado.
Para ver cómo se organizan los menús por dentro, tienes el artículo sobre cómo funciona el módulo.
Cómo te ayuda FlexigoTech
En FlexigoTech implantamos Odoo 17, 18, 19 y 20 y desarrollamos conectores e integraciones a medida. Si quieres probar el módulo con tus usuarios y grupos antes de decidir, o adaptarlo a cómo trabajáis, escríbenos a comercial@flexigobe.com. Tienes la página del módulo en flexigotech.com y la ficha en Odoo Apps.
Sigue leyendo
Comprobado en el código del módulo (versión 19.0) y en las fuentes enlazadas
Fuentes
- Código del módulo: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): README.rst
- Código del módulo: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): static/description/index.html
- apps.odoo.com/apps/modules/19.0/flexigo_nis2_cybersecurity_compliance_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_nis2_cybersecurity_compliance_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_nis2_cybersecurity_compliance_toolkit
- flexigotech.com/en/services.html