

 Español
 English
 Català
 Deutsch
 Français
 Português
 Italiano
 Polski
Wat het volgens de README dekt
Voordat je beslist, is het handig om de volledige scope te zien zoals de documentatie van de module die beschrijft. Dit zijn de onderdelen:
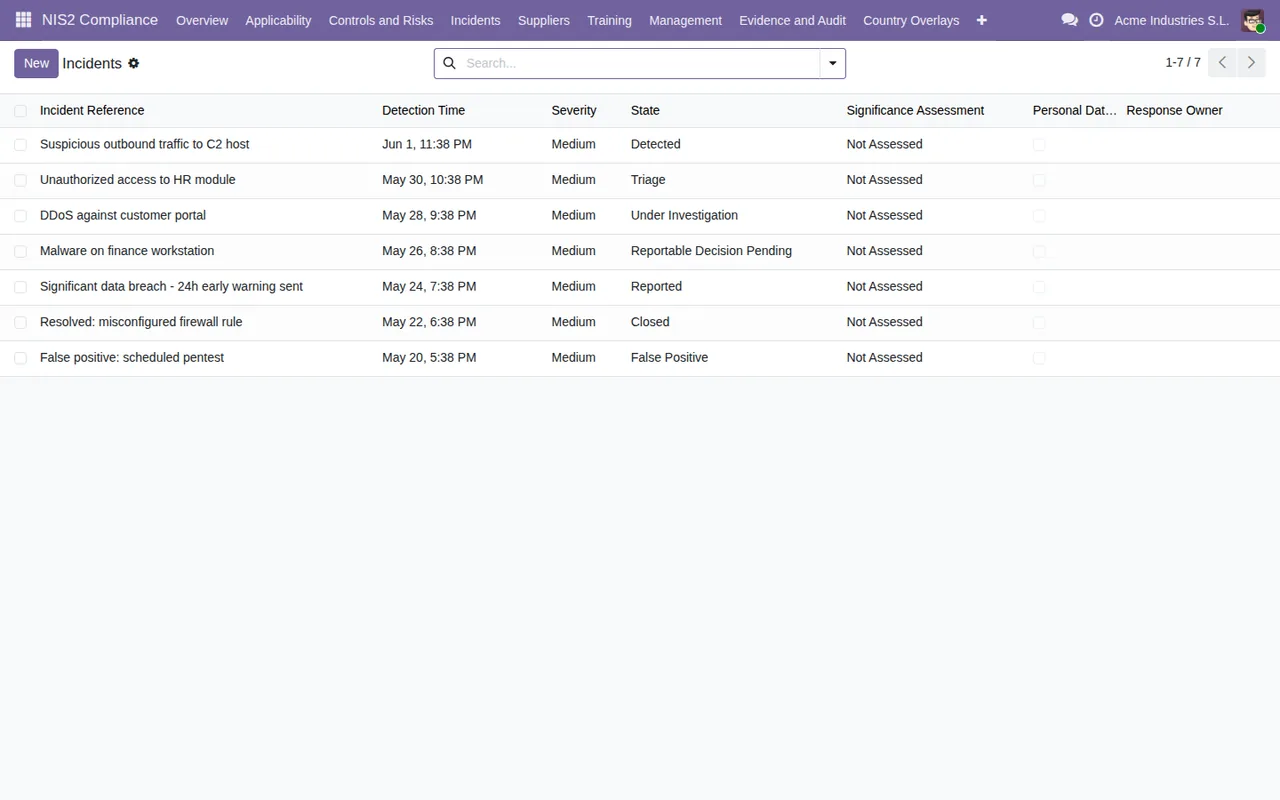
- Toepasbaarheid: bedrijfsprofiel, sector (Annex I/II), omvangsklasse en een juridische reviewflow.
- Landenlagen: verwijzingen naar de nationale omzetting van NIS2, contactgegevens van autoriteiten en opvolging van het niveau van de bron.
- Bibliotheek met maatregelen uit Art. 21: de 10 categorieën van Art. 21(2), opvolging van volwassenheid, planning van effectiviteitsreviews en notities over proportionaliteit.
- Risicoregister: dreigingsscenario's, impact en waarschijnlijkheid, restrisico en behandelbeslissingen, met gekoppelde maatregelen en leveranciers.
- Bewijskluis: uploaden van bewijs, bewaarlabels, juridische bewaarplichten, een audittrail van verwijderingen en waarschuwingen als er inloggegevens worden gedetecteerd.
- Levenscyclus van incidenten: een mijlpalenmotor voor Art. 23 met kalendertermijnen van 24h/72h/1 maand, triage van significante incidenten, een markering voor de AVG-inbreukbeoordeling en registraties van vrijwillige meldingen.
- Toeleveringsketen: leveranciersprofielen, een overzicht van onderaannemers, waarschuwingen voor concentratierisico en planning van reviews.
- Training: toewijzingen voor de directie (Art. 20) en voor medewerkers (Art. 21), met bewijs van afronding.
- Corrigerende acties: opvolging van herstel, gekoppeld aan risico's, maatregelen, ontbrekend bewijs, incidenten en leveranciers.
- Directiebeoordeling: periodieke beoordeling door het bestuursorgaan met een beslissingslog waaraan na goedkeuring alleen nog regels kunnen worden toegevoegd.
- Rapportage: een auditbewijspakket in PDF/CSV met opties om gegevens af te schermen en een
Board pack report, een niet-technische samenvatting voor de raad van bestuur met risicobeslissingen, incidentstatus, blootstelling via leveranciers en afgeronde trainingen.
Daarnaast noemt de README de afhandeling van inzageverzoeken van betrokkenen (DSAR, met verwijzing naar GDPR Art. 17), grensoverschrijdende coördinatie met contactgegevens van autoriteiten in meerdere landen, strikte scheiding van records per bedrijf bij meerdere bedrijven en zes beveiligingsgroepen: Administrator, Compliance/Legal, Management, Department Owner, Auditor (alleen lezen) en Supplier Owner.
Wat de documentatie niet belooft
Om goed te beslissen, kijk je ook naar de grenzen die in de README zelf staan:
- Toepasbaarheid is geen juridisch advies. De README presenteert de beoordeling met een juridische reviewflow. Gebruik die om de beoordeling te documenteren; de conclusie of NIS2 op jou van toepassing is, moet worden bevestigd door wie die review uitvoert.
- Communicatie met de autoriteit wordt vastgelegd. Bij incidenten kun je inzendingen aan de autoriteit vastleggen (
record authority submissions). - Landenlagen moet je laden of aanpassen. De installatiestap vraagt je de
Country Overlaysvan je lidstaten te laden of aan te passen. - Het domeinregister is verborgen. Het onderdeel voor domeinregistratiegegevens uit Art. 28 is optioneel en standaard verborgen.
- De modules
hr,documentsenknowledgezijn optioneel.
Voor wie het bedoeld is
De pagina in Odoo Apps noemt vier gebruikersprofielen:
- Compliance officers, DPO's en juridisch adviseurs die de toepasbaarheid en verplichtingen van NIS2 beoordelen.
- CISO's en IT-securitymanagers die maatregelen, risico's, incidenten, bewijs en herstel bijhouden.
- Directie en leden van de raad van bestuur die cybersecuritymaatregelen goedkeuren en erop toezien.
- Inkoop en leveranciersbeheer, die het cybersecuritybewijs van leveranciers documenteren.
Als bij jou één persoon meerdere van die rollen vervult, moet je vooral bepalen welke NIS2-beveiligingsgroepen je aan elke gebruiker toewijst.
Wat je klaar moet hebben vóór de installatie
- Je Odoo-versie. De module is gepubliceerd voor Odoo 17, 18 en 19. In Odoo Apps kost hij € 49 excl. btw per versie, eenmalige betaling per versie.
- Wie in welke groep zit. Na de installatie vraagt de README je gebruikers aan de NIS2-groepen toe te wijzen via
Settings → Users & Companies → Users. - Je lidstaten. Die heb je nodig voor de
Country OverlaysinNIS2 Compliance → Reference Data → Country Overlays. - Je bedrijfsstructuur. Bij meerdere bedrijven worden records per bedrijf gescheiden en moet geconsolideerde toegang op groepsniveau expliciet worden ingeschakeld.
Wil je de velden en statussen van de eerste week in detail zien, lees dan de ingebruikname van de module.
Voorbeeldcase: van installatie tot samenvatting voor de raad van bestuur
Voorbeeld Fictief geval: het bedrijf en de cijfers zijn verzonnen om de werkwijze uit te leggen.
Talleres Albera is een verzonnen bedrijf dat al met Odoo werkt en wil weten of de module iets voor hen is. De IT-verantwoordelijke installeert hem zonder andere modules toe te voegen en wijst de groepen toe: zijzelf krijgt Administrator, de externe adviseur Compliance/Legal, de directeur Management en de inkoper Supplier Owner.
Daarna start ze de wizard via NIS2 Compliance → Setup → Run Applicability Wizard, die hun eerste bedrijfsprofiel aanmaakt. De adviseur beoordeelt dat profiel binnen de juridische reviewflow. Vervolgens laden ze de landenlaag in Country Overlays en lopen ze de maatregelcategorieën uit Art. 21 door in NIS2 Compliance → Controls, waarbij ze de volwassenheid noteren.
Met de maatregelen beoordeeld vullen ze het risicoregister in met impact, waarschijnlijkheid en behandelbeslissing, en koppelen ze elk risico aan de bijbehorende maatregelen en leveranciers. Inkoop voert de leveranciers in met hun overzicht van onderaannemers. Bij het doorlopen van de lijst zien ze een leverancier in het rood met de status Expired en openen ze een corrigerende actie die eraan gekoppeld is.
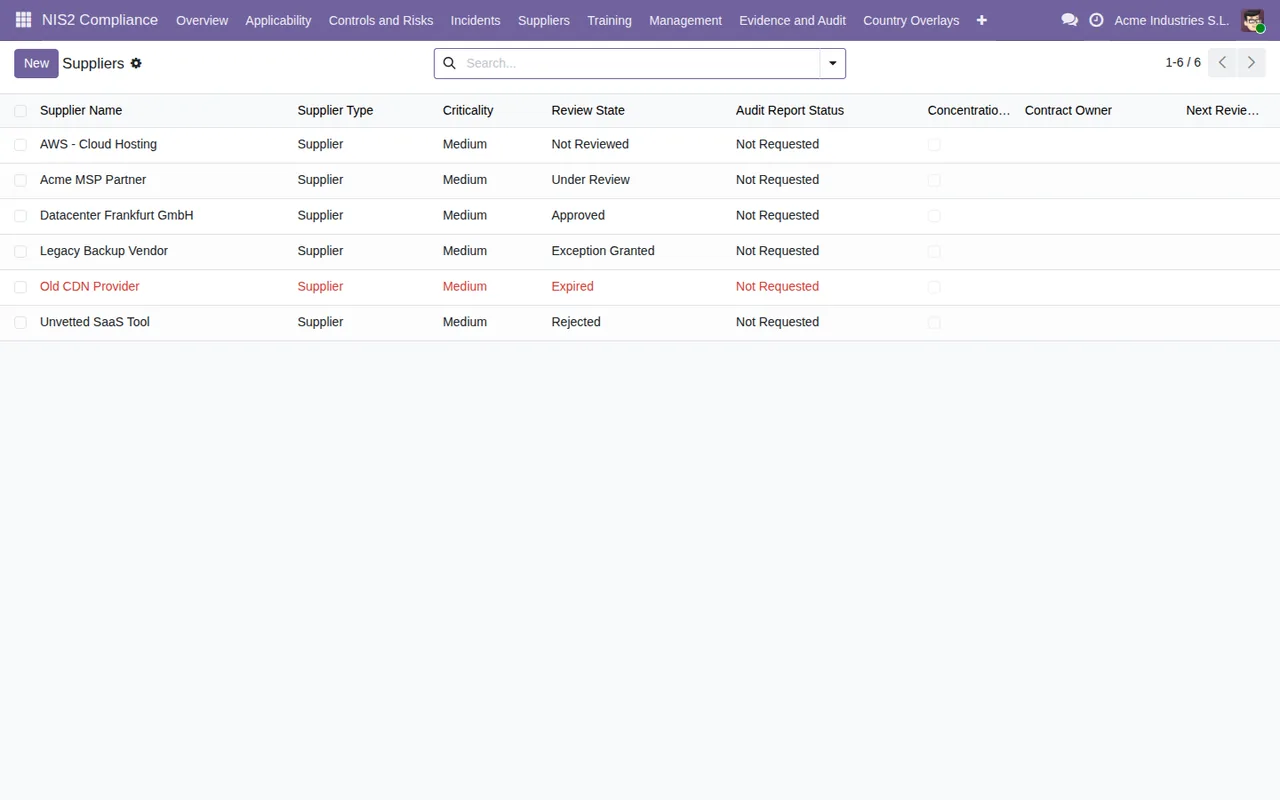
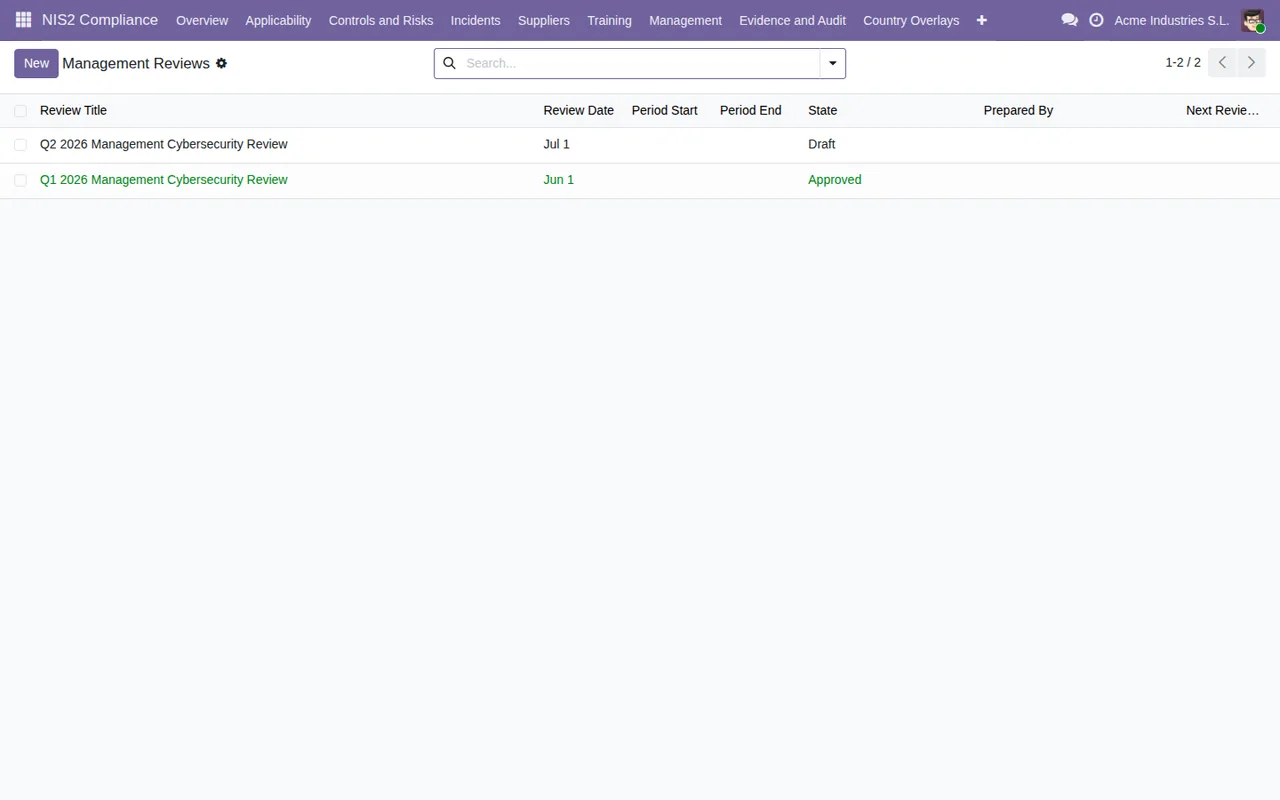
Als er een incident plaatsvindt, registreren ze het in de module, die de mijlpalen uit Art. 23 en de markering voor de AVG-beoordeling bijhoudt, en noteren ze de inzending aan de autoriteit. Aan het eind van het kwartaal bereidt de directeur de directiebeoordeling voor en na goedkeuring staan de beslissingen in de log waaraan alleen nog regels worden toegevoegd. Voor de raad van bestuur draaien ze de niet-technische samenvatting; voor de audit het pakket in PDF/CSV.
Wat je uit de case leert om te beslissen
- Als compliance, IT, directie en inkoop bij verschillende mensen liggen, past de module: elke rol heeft een eigen beveiligingsgroep en de module scheidt risico's en maatregelen, incidenten, leveranciers, training en directiebeoordeling per gebied.
- Als je een auditor moet laten zien wat je doet, is hij interessant vanwege de groep
Auditormet alleen leesrechten en het exporteerbare bewijspakket. - Als je vooral wilt dat iemand je vertelt of NIS2 op je van toepassing is, lost de module dat niet zelf op: je krijgt het profiel en de reviewflow, maar de review doet een mens.
- Als je Odoo geen 17, 18 of 19 is, bekijk dan eerst de pagina in Odoo Apps voordat je koopt: dat zijn de versies waarvoor de module gepubliceerd is.
Wil je zien hoe de menu's intern zijn opgebouwd, lees dan het artikel over hoe de module werkt.
Hoe FlexigoTech je helpt
Bij FlexigoTech implementeren we Odoo 17, 18, 19 en 20 en ontwikkelen we connectoren en integraties op maat. Wil je de module met je eigen gebruikers en groepen testen voordat je beslist, of hem aanpassen aan jullie manier van werken, mail ons dan op comercial@flexigobe.com. Je vindt de modulepagina op flexigotech.com en de pagina in Odoo Apps.
Lees verder
Gecontroleerd in de broncode van de module (versie 19.0) en in de gelinkte bronnen
Bronnen
- Broncode van de module: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): README.rst
- Broncode van de module: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): static/description/index.html
- apps.odoo.com/apps/modules/19.0/flexigo_nis2_cybersecurity_compliance_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_nis2_cybersecurity_compliance_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_nis2_cybersecurity_compliance_toolkit
- flexigotech.com/en/services.html