

 Español
 English
 Deutsch
 Français
 Português
 Italiano
 Nederlands
 Polski
Què cobreix segons el seu README
Abans de decidir, convé veure l'abast complet tal com el descriu la documentació del mòdul. Aquestes són les seves peces:
- Aplicabilitat: perfil d'empresa, sector (Annex I/II), franja de mida i un flux de revisió legal.
- Capes per país: referències a la transposició nacional de NIS2, contactes d'autoritats i seguiment del nivell de la font.
- Biblioteca de controls de l'Art. 21: les 10 categories de l'Art. 21(2), seguiment de maduresa, programació de revisions d'eficàcia i notes de proporcionalitat.
- Registre de riscos: escenaris d'amenaça, impacte i probabilitat, risc residual i decisions de tractament, amb controls i proveïdors vinculats.
- Cambra d'evidències: pujada d'evidències, etiquetes de retenció, retencions legals, rastre d'auditoria dels esborrats i avisos quan detecta credencials.
- Cicle de vida d'incidents: un motor de fites de l'Art. 23 amb terminis de calendari de 24h/72h/1 mes, triatge d'incident significatiu, una marca d'avaluació de bretxa RGPD i registres de notificacions voluntàries.
- Cadena de subministrament: perfils de proveïdor, mapa de subcontractistes, avisos de risc de concentració i programació de revisions.
- Formació: assignacions per a la direcció (Art. 20) i per a la plantilla (Art. 21), amb evidència de finalització.
- Accions correctives: seguiment de la remediació vinculat a riscos, controls, buits d'evidència, incidents i proveïdors.
- Revisió de direcció: revisió periòdica de l'òrgan de direcció amb un registre de decisions al qual, després de l'aprovació, només s'hi poden afegir entrades.
- Informes: un paquet d'evidències per a auditoria en PDF/CSV amb opcions d'ocultació de dades i un
Board pack report, un resum no tècnic per al consell amb decisions de risc, estat d'incidents, exposició a proveïdors i formació completada.
A més, el README esmenta la gestió de sol·licituds d'accés d'interessats (DSAR, amb referència a GDPR Art. 17), la coordinació transfronterera amb contactes d'autoritats de diversos països, l'aïllament estricte de registres per empresa en multiempresa i sis grups de seguretat: Administrator, Compliance/Legal, Management, Department Owner, Auditor (només lectura) i Supplier Owner.
El que la documentació no promet
Per decidir bé, mira també els límits que es llegeixen al mateix README:
- L'aplicabilitat no és un dictamen. El README presenta l'avaluació amb un flux de revisió legal. Fes-lo servir per documentar l'avaluació; la conclusió sobre si NIS2 t'és aplicable l'ha de validar qui faci aquesta revisió.
- Les comunicacions a l'autoritat es registren. En incidents, el mòdul permet registrar els enviaments a l'autoritat (
record authority submissions). - Les capes per país s'han de carregar o ajustar. El pas d'instal·lació demana carregar o personalitzar les
Country Overlaysdels teus Estats membres. - El registre de dominis està ocult. La part de dades de registre de dominis de l'Art. 28 és opcional i ve oculta per defecte.
- Els mòduls
hr,documentsiknowledgesón opcionals.
Per a qui està pensat
La fitxa d'Odoo Apps anomena quatre perfils d'usuari:
- Responsables de compliment, DPO i assessoria jurídica que avaluen l'aplicabilitat i les obligacions de NIS2.
- CISO i responsables de seguretat TI que mantenen controls, riscos, incidents, evidències i remediació.
- Gerència i membres del consell que aproven i supervisen les mesures de ciberseguretat.
- Compres i gestió de proveïdors, que documenten les evidències de ciberseguretat dels proveïdors.
Si a la teva empresa diverses d'aquestes funcions les porta la mateixa persona, el que has de decidir és quins grups de seguretat NIS2 assignes a cada usuari.
Què tenir a punt abans d'instal·lar-lo
- La teva versió d'Odoo. El mòdul està publicat per a Odoo 17, 18 i 19. A Odoo Apps costa 49 € sense IVA en cadascuna d'aquestes versions, pagament únic per versió.
- Qui ocupa cada grup. Després d'instal·lar, el README demana assignar usuaris als grups NIS2 a
Settings → Users & Companies → Users. - Els teus Estats membres. Els necessites per a les
Country OverlaysaNIS2 Compliance → Reference Data → Country Overlays. - La teva estructura d'empreses. En multiempresa, els registres queden aïllats per empresa i l'accés consolidat a nivell de grup s'activa de manera expressa.
Si vols el detall de camps i estats de la primera setmana, el tens a la posada en marxa del mòdul.
Cas il·lustratiu: de la instal·lació al resum per al consell
Exemple Cas il·lustratiu: l'empresa i les seves dades són inventades per explicar el flux.
Talleres Albera és una empresa inventada que ja fa servir Odoo i vol saber si el mòdul li serveix. La seva responsable de sistemes l'instal·la sense afegir altres mòduls i assigna els grups: ella queda a Administrator, l'assessora externa a Compliance/Legal, el gerent a Management i la persona de compres a Supplier Owner.
Després executa l'assistent a NIS2 Compliance → Setup → Run Applicability Wizard, que crea el seu primer perfil d'empresa. L'assessora revisa aquest perfil dins del flux de revisió legal. Després carreguen la capa del país a Country Overlays i repassen les categories de controls de l'Art. 21 a NIS2 Compliance → Controls, anotant-ne la maduresa.
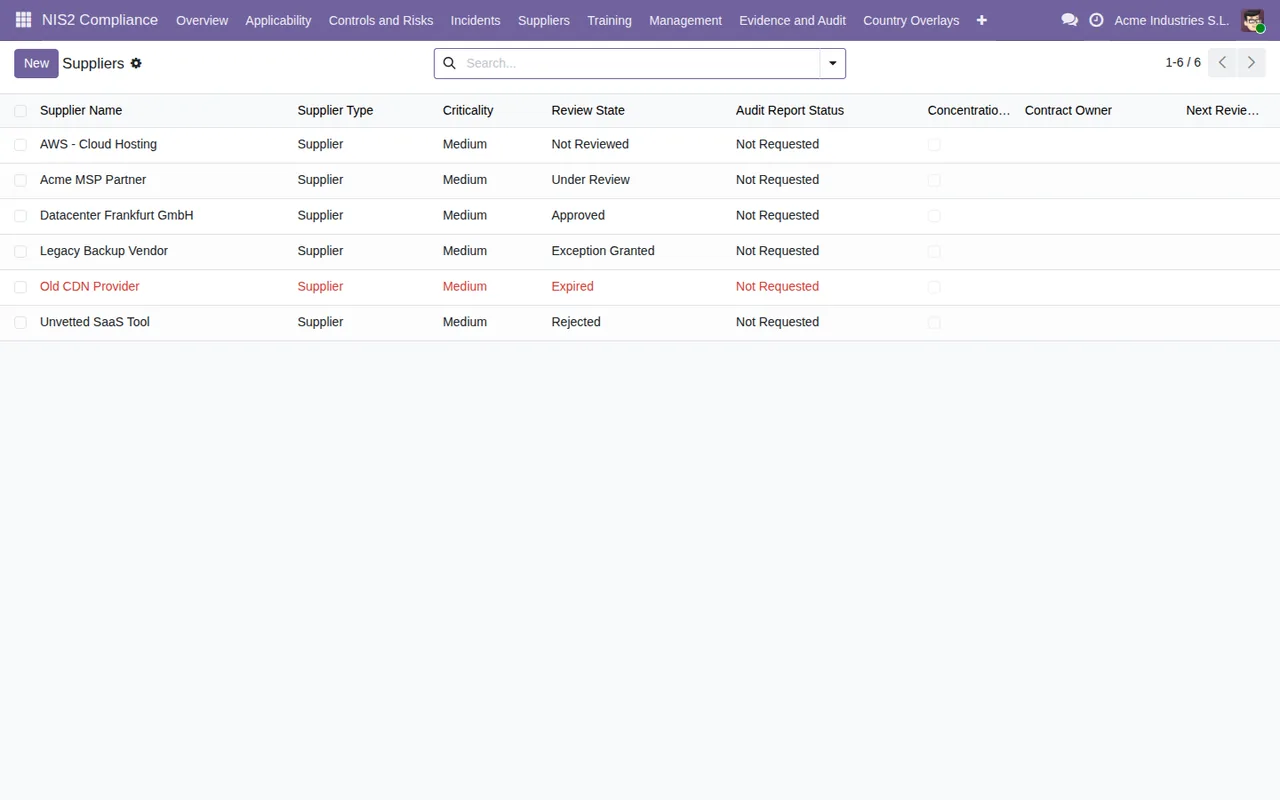
Amb els controls revisats, omplen el registre de riscos amb impacte, probabilitat i decisió de tractament, i enllacen cada risc amb els seus controls i proveïdors. Compres dona d'alta els proveïdors amb el seu mapa de subcontractistes. En revisar la llista veuen un proveïdor en vermell amb l'estat Expired i obren una acció correctiva vinculada a ell.
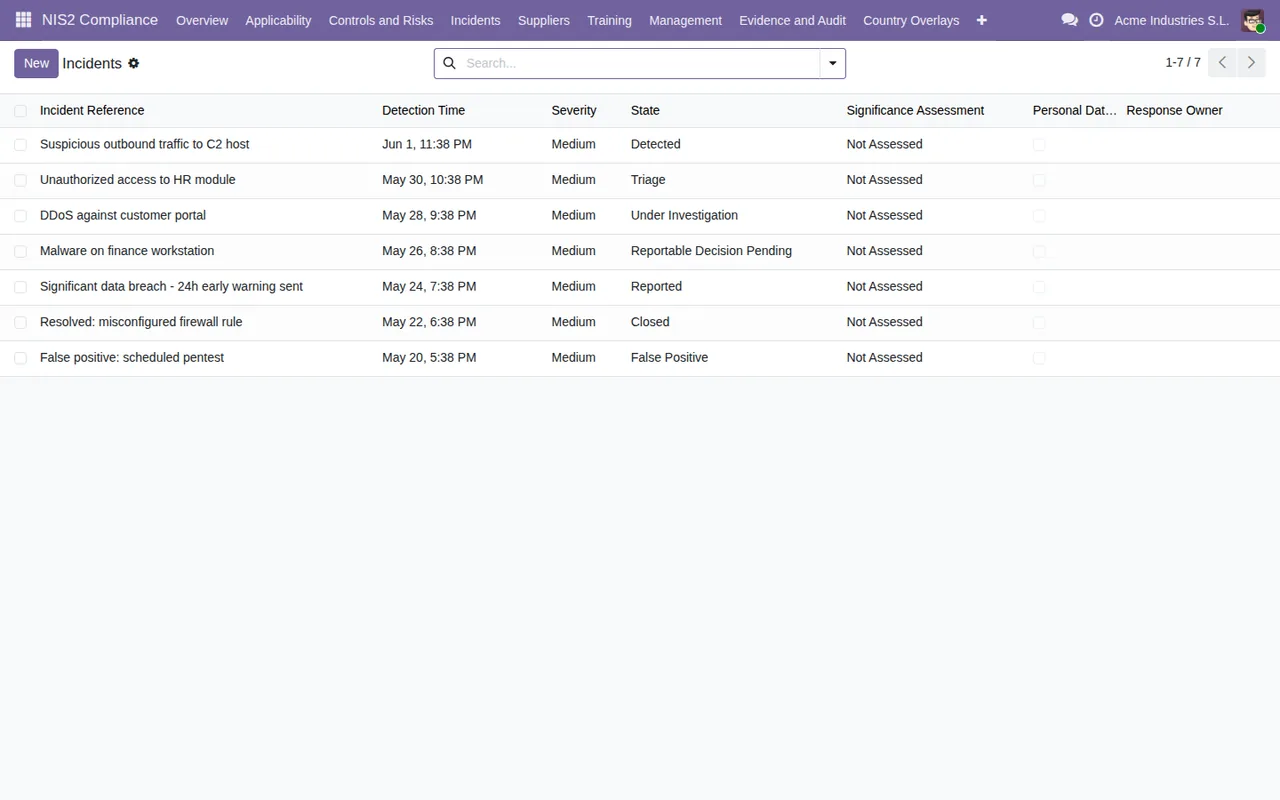
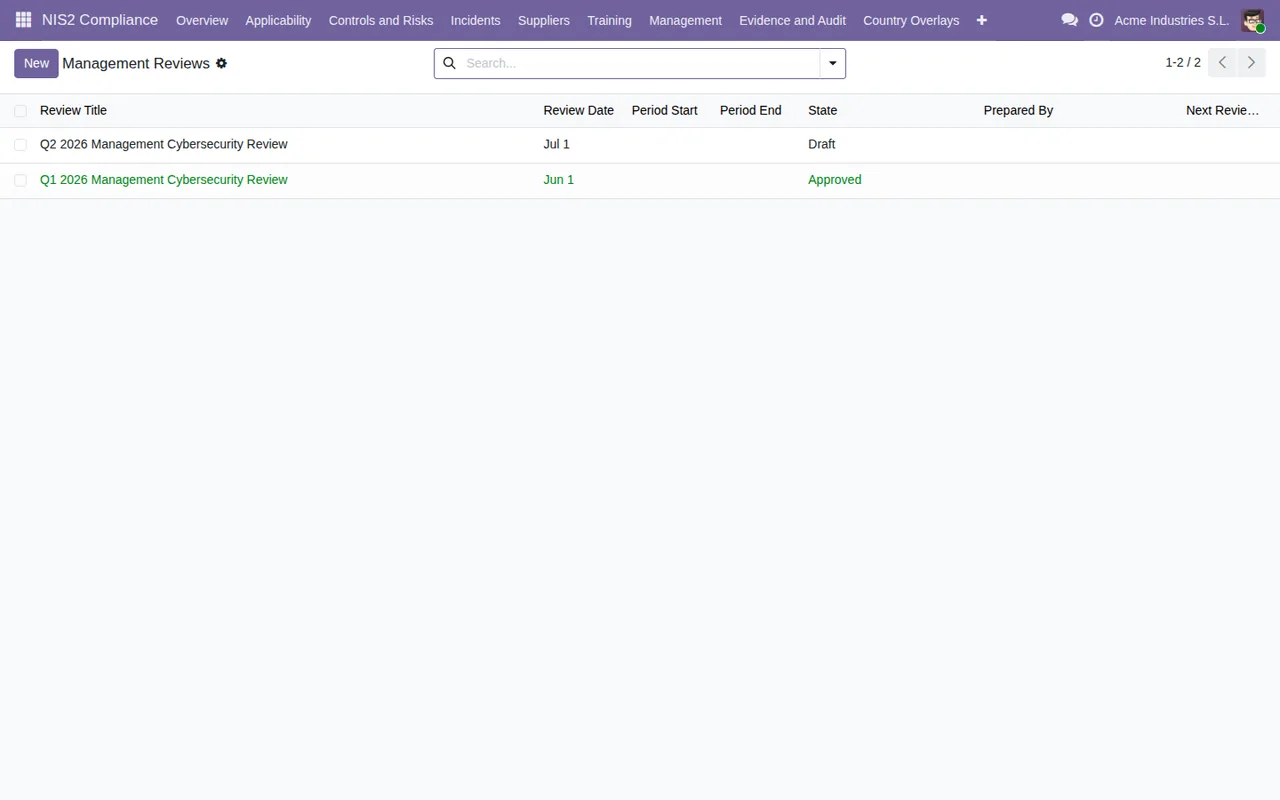
Quan es produeix un incident, el registren al mòdul, que porta les fites de l'Art. 23 i la marca d'avaluació RGPD, i anoten l'enviament a l'autoritat. Al tancament del trimestre, el gerent prepara la revisió de direcció i, un cop aprovada, les decisions queden al registre al qual només s'hi afegeixen entrades. Per al consell treuen el resum no tècnic; per a l'auditoria, el paquet en PDF/CSV.
Què aprendre del cas per decidir
- Si tens repartides les funcions de compliment, TI, direcció i compres, el mòdul encaixa: cadascuna té el seu grup de seguretat i el mòdul separa per àrees els riscos i controls, els incidents, els proveïdors, la formació i la revisió de direcció.
- Si necessites ensenyar a un auditor el que fas, et convé pel grup
Auditorde només lectura i el paquet d'evidències exportable. - Si el que busques és que algú et digui si NIS2 t'és aplicable, el mòdul no ho resol sol: et dona el perfil i el flux de revisió, però la revisió la fa una persona.
- Si el teu Odoo no és 17, 18 ni 19, comprova la fitxa abans de comprar: són les versions en què el mòdul apareix publicat.
Per veure com s'organitzen els menús per dins, tens l'article sobre com funciona el mòdul.
Com t'ajuda FlexigoTech
A FlexigoTech implantem Odoo 17, 18, 19 i 20 i desenvolupem connectors i integracions a mida. Si vols provar el mòdul amb els teus usuaris i grups abans de decidir, o adaptar-lo a com treballeu, escriu-nos a comercial@flexigobe.com. Tens la pàgina del mòdul a flexigotech.com i la fitxa a Odoo Apps.
Continua llegint
Comprovat al codi del mòdul (versió 19.0) i a les fonts enllaçades
Fonts
- Codi del mòdul: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): README.rst
- Codi del mòdul: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): static/description/index.html
- apps.odoo.com/apps/modules/19.0/flexigo_nis2_cybersecurity_compliance_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_nis2_cybersecurity_compliance_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_nis2_cybersecurity_compliance_toolkit
- flexigotech.com/en/services.html