

 Español
 English
 Català
 Deutsch
 Français
 Italiano
 Nederlands
 Polski
O que cobre segundo o README
Antes de decidir, convém ver o âmbito completo tal como a documentação do módulo o descreve. Estas são as suas peças:
- Aplicabilidade: perfil da empresa, setor (Annex I/II), escalão de dimensão e um fluxo de revisão jurídica.
- Camadas por país: referências à transposição nacional da NIS2, contactos das autoridades e acompanhamento do nível da fonte.
- Biblioteca de controlos do Art. 21: as 10 categorias do Art. 21(2), acompanhamento da maturidade, agendamento de revisões de eficácia e notas de proporcionalidade.
- Registo de riscos: cenários de ameaça, impacto e probabilidade, risco residual e decisões de tratamento, com controlos e fornecedores associados.
- Cofre de evidências: carregamento de evidências, etiquetas de retenção, retenções legais, registo de auditoria das eliminações e avisos quando deteta credenciais.
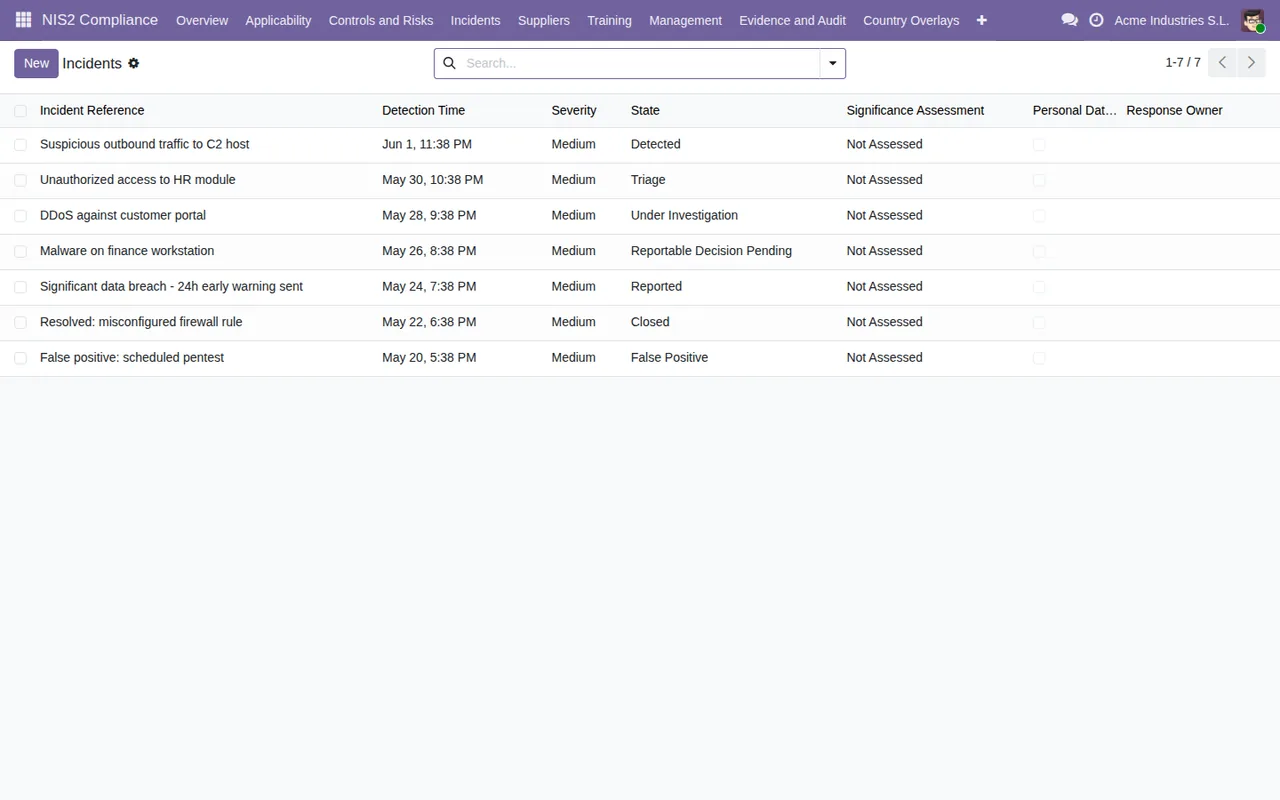
- Ciclo de vida dos incidentes: um motor de marcos do Art. 23 com prazos de calendário de 24h/72h/1 mês, triagem de incidente significativo, uma marca de avaliação de violação RGPD e registos de notificações voluntárias.
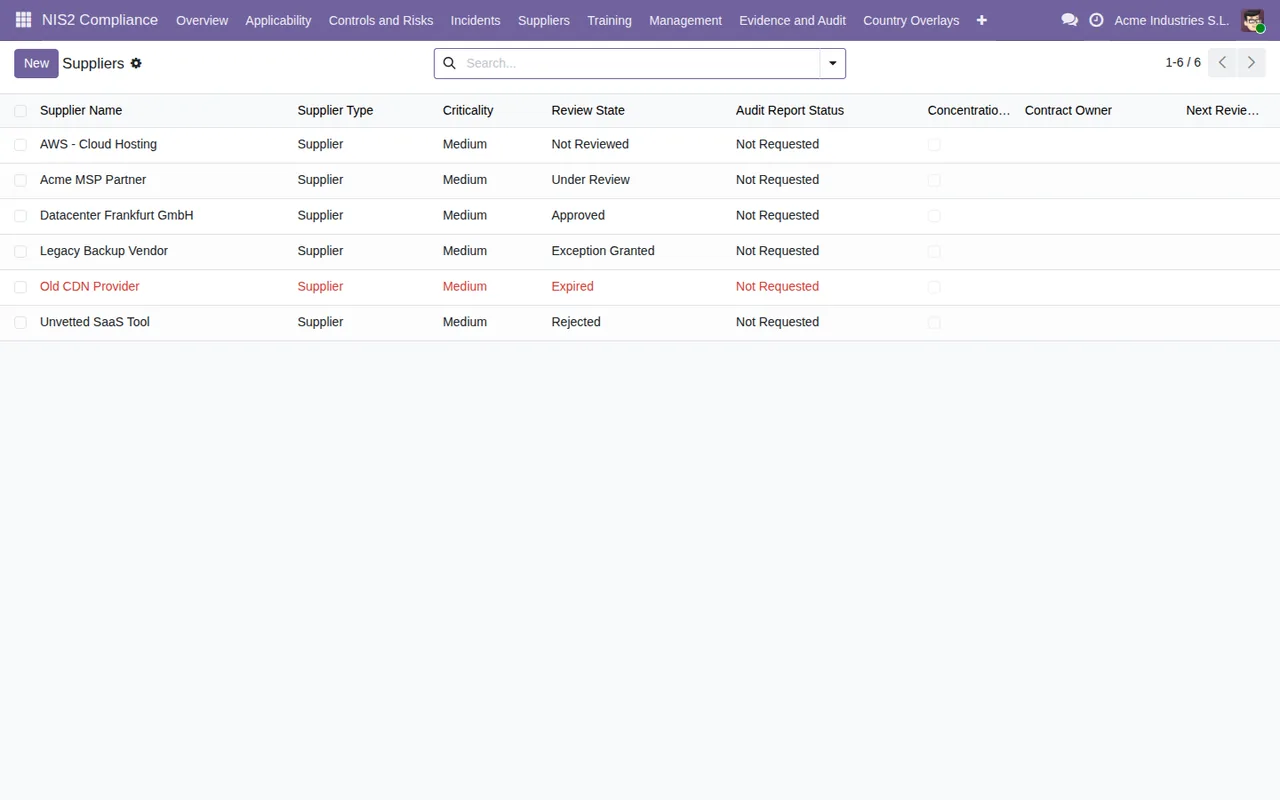
- Cadeia de abastecimento: perfis de fornecedor, mapa de subcontratados, avisos de risco de concentração e agendamento de revisões.
- Formação: atribuições para a direção (Art. 20) e para os colaboradores (Art. 21), com evidência de conclusão.
- Ações corretivas: acompanhamento da remediação associado a riscos, controlos, lacunas de evidência, incidentes e fornecedores.
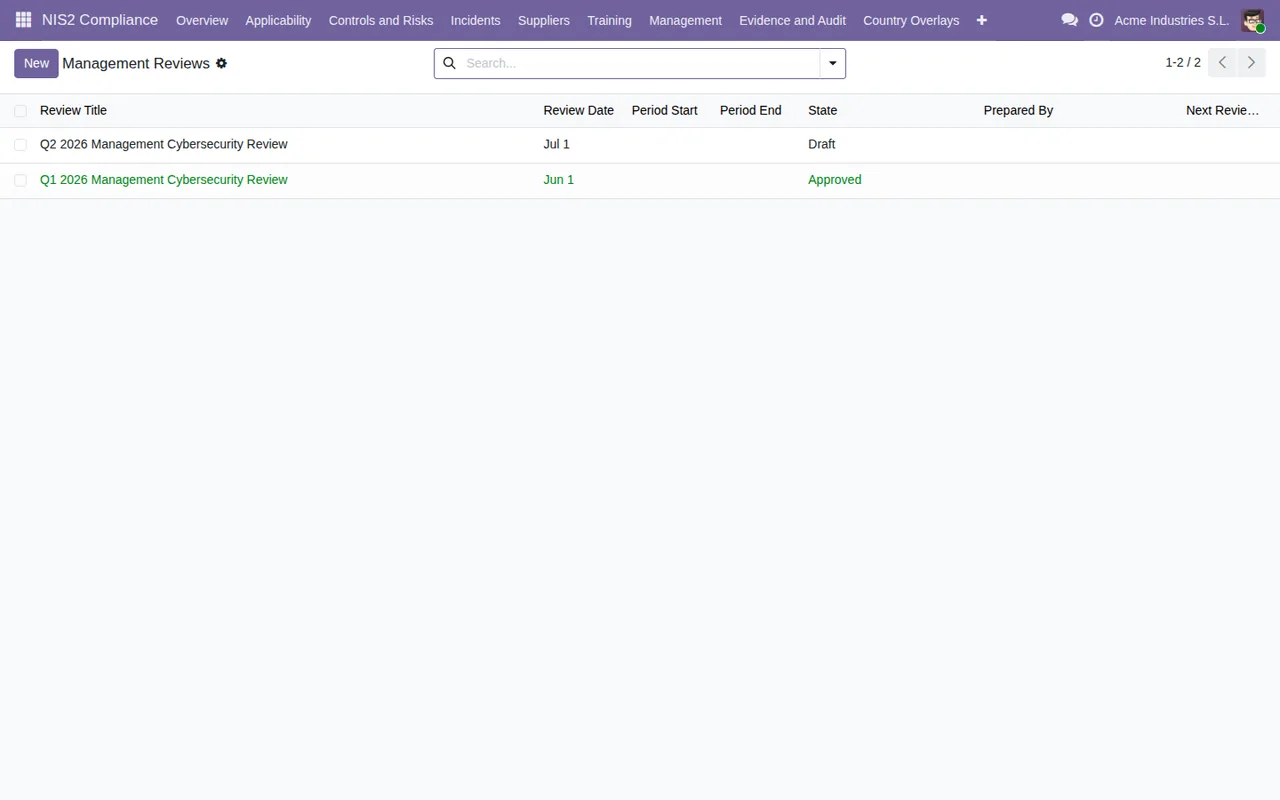
- Revisão pela direção: revisão periódica pelo órgão de direção com um registo de decisões ao qual, após a aprovação, só se podem acrescentar entradas.
- Relatórios: um pacote de evidências para auditoria em PDF/CSV com opções de ocultação de dados e um
Board pack report, um resumo não técnico para o conselho de administração com decisões de risco, estado dos incidentes, exposição a fornecedores e formação concluída.
Além disso, o README menciona a gestão de pedidos de acesso dos titulares de dados (DSAR, com referência ao GDPR Art. 17), a coordenação transfronteiriça com contactos de autoridades de vários países, o isolamento estrito dos registos por empresa em multiempresa e seis grupos de segurança: Administrator, Compliance/Legal, Management, Department Owner, Auditor (só leitura) e Supplier Owner.
O que a documentação não promete
Para decidir bem, veja também os limites que se leem no próprio README:
- A aplicabilidade não é um parecer jurídico. O README apresenta a avaliação com um fluxo de revisão jurídica. Use-o para documentar a avaliação; a conclusão sobre se a NIS2 se aplica à sua empresa tem de ser validada por quem fizer essa revisão.
- As comunicações à autoridade são registadas. Nos incidentes, o módulo permite registar os envios à autoridade (
record authority submissions). - As camadas por país têm de ser carregadas ou ajustadas. O passo de instalação pede para carregar ou personalizar as
Country Overlaysdos seus Estados-Membros. - O registo de domínios está oculto. A parte de dados de registo de domínios do Art. 28 é opcional e vem oculta por predefinição.
- Os módulos
hr,documentseknowledgesão opcionais.
Para quem foi pensado
A página no Odoo Apps indica quatro perfis de utilizador:
- Responsáveis de conformidade, DPO e assessoria jurídica que avaliam a aplicabilidade e as obrigações da NIS2.
- CISO e responsáveis de segurança informática que mantêm controlos, riscos, incidentes, evidências e remediação.
- Gerência e membros do conselho de administração que aprovam e supervisionam as medidas de cibersegurança.
- Compras e gestão de fornecedores, que documentam as evidências de cibersegurança dos fornecedores.
Se na sua empresa várias dessas funções estão a cargo da mesma pessoa, o que tem de decidir é que grupos de segurança NIS2 atribui a cada utilizador.
O que ter pronto antes de instalar
- A sua versão do Odoo. O módulo está publicado para Odoo 17, 18 e 19. No Odoo Apps custa 49 € sem IVA em cada uma dessas versões, pagamento único por versão.
- Quem fica em cada grupo. Depois de instalar, o README pede para atribuir utilizadores aos grupos NIS2 em
Settings → Users & Companies → Users. - Os seus Estados-Membros. Precisa deles para as
Country OverlaysemNIS2 Compliance → Reference Data → Country Overlays. - A estrutura das suas empresas. Em multiempresa, os registos ficam isolados por empresa e o acesso consolidado ao nível do grupo é ativado de forma expressa.
Se quer o detalhe dos campos e estados da primeira semana, encontra-o no arranque do módulo.
Caso ilustrativo: da instalação ao resumo para o conselho de administração
Exemplo Caso ilustrativo: a empresa e os seus dados são inventados para explicar o fluxo.
A Oficinas Albera é uma empresa fictícia que já usa Odoo e quer saber se o módulo lhe serve. A responsável de sistemas instala-o sem acrescentar outros módulos e atribui os grupos: ela fica em Administrator, a consultora externa em Compliance/Legal, o gerente em Management e a pessoa das compras em Supplier Owner.
Depois executa o assistente em NIS2 Compliance → Setup → Run Applicability Wizard, que cria o primeiro perfil da empresa. A consultora revê esse perfil dentro do fluxo de revisão jurídica. A seguir carregam a camada do país em Country Overlays e percorrem as categorias de controlos do Art. 21 em NIS2 Compliance → Controls, registando a sua maturidade.
Com os controlos revistos, preenchem o registo de riscos com impacto, probabilidade e decisão de tratamento, e associam cada risco aos seus controlos e fornecedores. As compras registam os fornecedores com o respetivo mapa de subcontratados. Ao rever a lista, veem um fornecedor a vermelho com o estado Expired e abrem uma ação corretiva associada a ele.
Quando ocorre um incidente, registam-no no módulo, que acompanha os marcos do Art. 23 e a marca de avaliação RGPD, e anotam o envio à autoridade. No fecho do trimestre, o gerente prepara a revisão pela direção e, depois de aprovada, as decisões ficam no registo ao qual só se acrescentam entradas. Para o conselho de administração extraem o resumo não técnico; para a auditoria, o pacote em PDF/CSV.
O que o caso ensina para decidir
- Se tem as funções de conformidade, informática, direção e compras repartidas, o módulo é adequado: cada uma tem o seu grupo de segurança e o módulo separa por áreas os riscos e controlos, os incidentes, os fornecedores, a formação e a revisão pela direção.
- Se precisa de mostrar a um auditor o que faz, compensa pelo grupo
Auditorde só leitura e pelo pacote de evidências exportável. - Se o que procura é alguém que lhe diga se a NIS2 se aplica, o módulo não resolve isso sozinho: dá-lhe o perfil e o fluxo de revisão, mas a revisão é feita por uma pessoa.
- Se o seu Odoo não é 17, 18 nem 19, verifique a página antes de comprar: são as versões em que o módulo aparece publicado.
Para ver como os menus estão organizados por dentro, leia o artigo sobre como funciona o módulo.
Como a FlexigoTech pode ajudar
Na FlexigoTech implementamos Odoo 17, 18, 19 e 20 e desenvolvemos conectores e integrações à medida. Se quer experimentar o módulo com os seus utilizadores e grupos antes de decidir, ou adaptá-lo à forma como trabalham, escreva-nos para comercial@flexigobe.com. Tem a página do módulo em flexigotech.com e a página no Odoo Apps.
Continue a ler
Verificado no código do módulo (versão 19.0) e nas fontes indicadas
Fontes
- Código do módulo: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): README.rst
- Código do módulo: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): static/description/index.html
- apps.odoo.com/apps/modules/19.0/flexigo_nis2_cybersecurity_compliance_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_nis2_cybersecurity_compliance_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_nis2_cybersecurity_compliance_toolkit
- flexigotech.com/en/services.html