

 Español
 English
 Català
 Deutsch
 Português
 Italiano
 Nederlands
 Polski
Ce qu'il couvre selon son README
Avant de décider, mieux vaut voir le périmètre complet tel que le décrit la documentation du module. Voici ses briques :
- Applicabilité : profil d'entreprise, secteur (Annex I/II), tranche de taille et flux de revue juridique.
- Couches par pays : références à la transposition nationale de NIS2, contacts des autorités et suivi du niveau de la source.
- Bibliothèque de contrôles de l'Art. 21 : les 10 catégories de l'Art. 21(2), suivi de maturité, planification des revues d'efficacité et notes de proportionnalité.
- Registre des risques : scénarios de menace, impact et probabilité, risque résiduel et décisions de traitement, avec contrôles et fournisseurs liés.
- Coffre de preuves : dépôt de preuves, étiquettes de conservation, gels juridiques, piste d'audit des suppressions et alertes lorsqu'il détecte des identifiants.
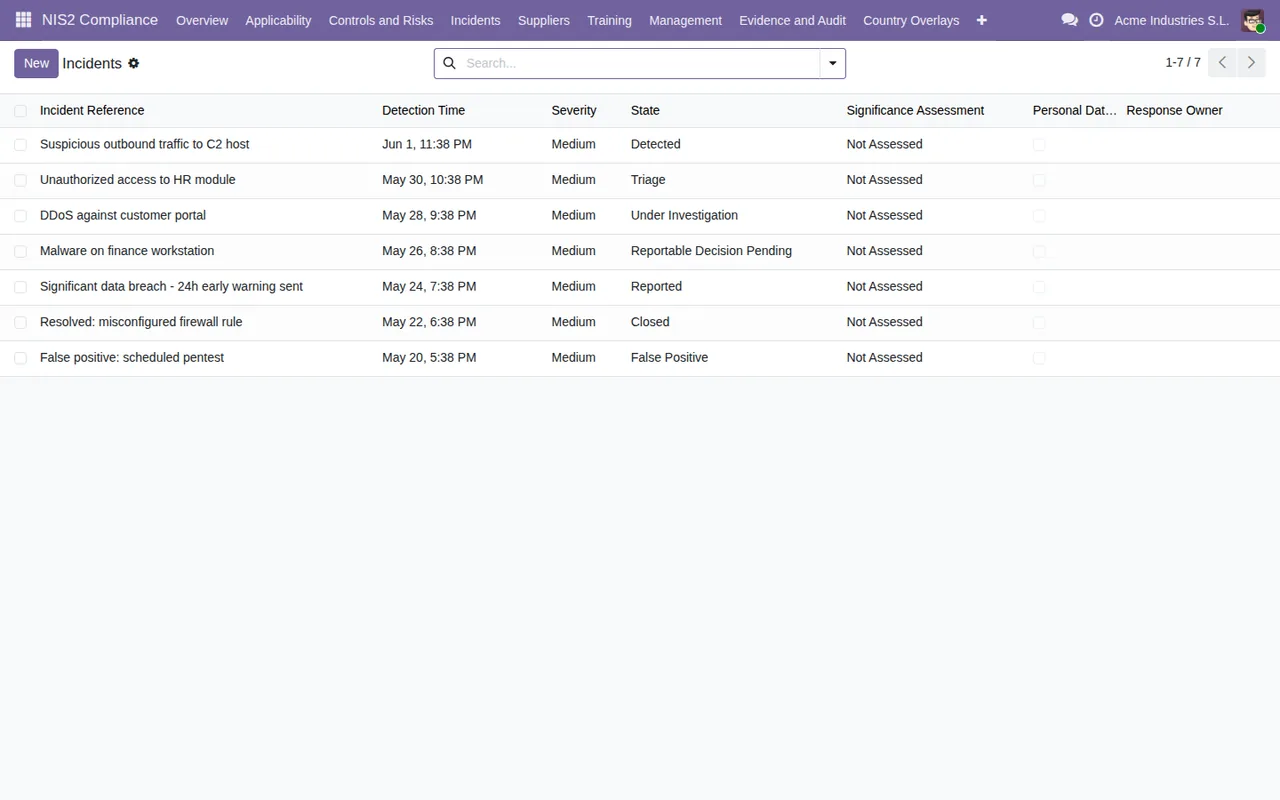
- Cycle de vie des incidents : un moteur de jalons de l'Art. 23 avec des délais calendaires de 24h/72h/1 mois, tri des incidents significatifs, un indicateur d'évaluation de violation RGPD et des registres de notifications volontaires.
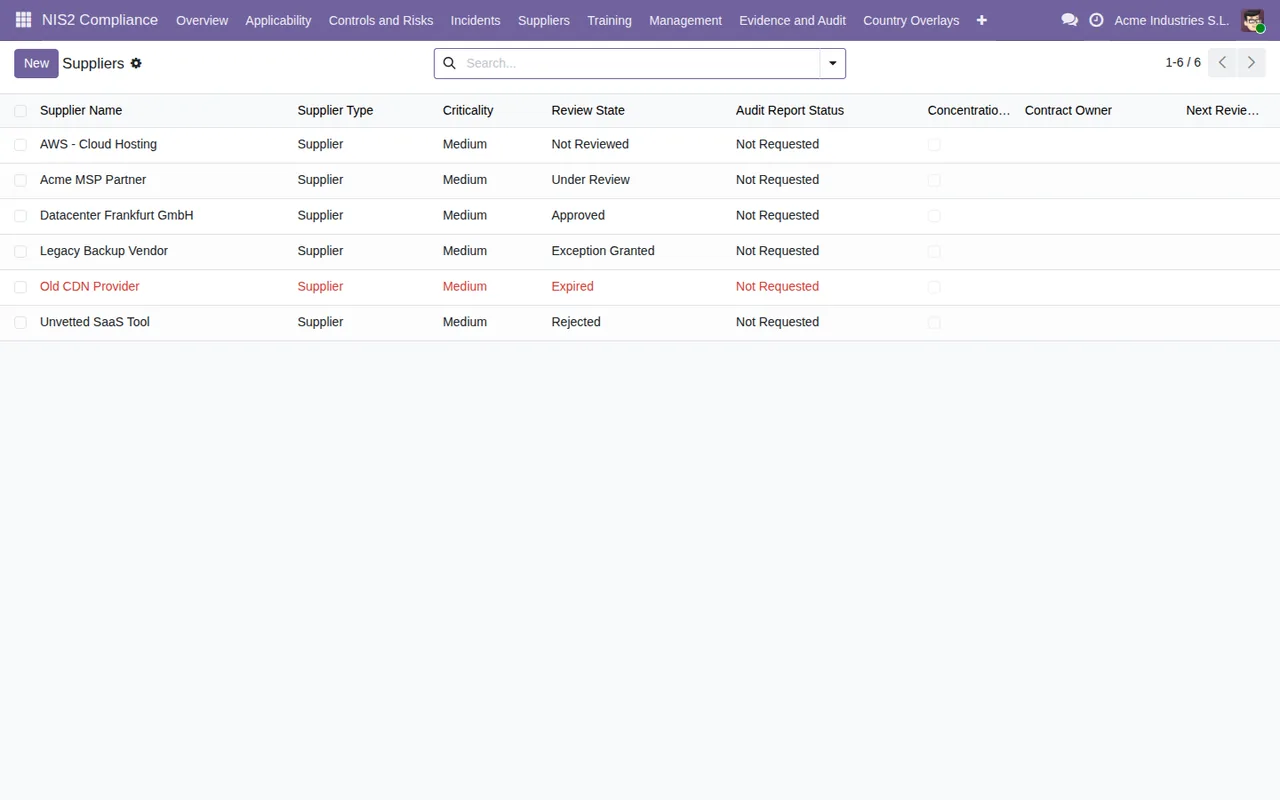
- Chaîne d'approvisionnement : profils fournisseurs, cartographie des sous-traitants, alertes de risque de concentration et planification des revues.
- Formation : affectations pour la direction (Art. 20) et pour le personnel (Art. 21), avec preuve d'achèvement.
- Actions correctives : suivi de la remédiation lié aux risques, contrôles, manques de preuves, incidents et fournisseurs.
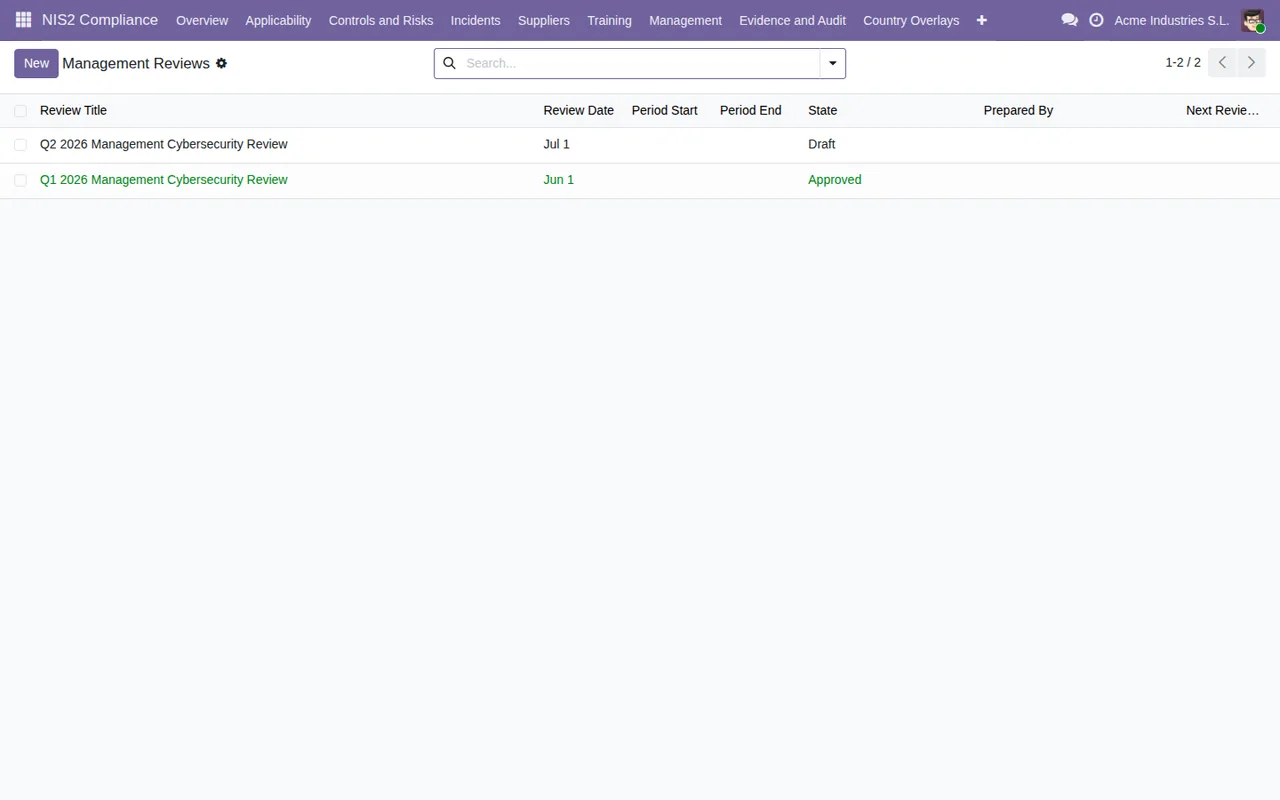
- Revue de direction : revue périodique de l'organe de direction avec un registre des décisions auquel, après approbation, on ne peut plus qu'ajouter des entrées.
- Rapports : un dossier de preuves pour l'audit en PDF/CSV avec options de masquage des données et un
Board pack report, une synthèse non technique pour le conseil avec décisions sur les risques, état des incidents, exposition aux fournisseurs et formations réalisées.
Le README mentionne aussi la gestion des demandes d'accès des personnes concernées (DSAR, avec référence au GDPR Art. 17), la coordination transfrontalière avec des contacts d'autorités de plusieurs pays, l'isolement strict des enregistrements par société en multisociété et six groupes de sécurité : Administrator, Compliance/Legal, Management, Department Owner, Auditor (lecture seule) et Supplier Owner.
Ce que la documentation ne promet pas
Pour bien décider, regardez aussi les limites que l'on lit dans le README lui-même :
- L'applicabilité n'est pas un avis juridique. Le README présente l'évaluation avec un flux de revue juridique. Servez-vous-en pour documenter l'évaluation ; la conclusion sur l'application de NIS2 à votre cas doit être validée par la personne qui mène cette revue.
- Les communications à l'autorité sont enregistrées. Pour les incidents, le module permet d'enregistrer les envois à l'autorité (
record authority submissions). - Les couches par pays doivent être chargées ou ajustées. L'étape d'installation demande de charger ou personnaliser les
Country Overlaysde vos États membres. - Le registre des noms de domaine est masqué. La partie données d'enregistrement des noms de domaine de l'Art. 28 est optionnelle et masquée par défaut.
- Les modules
hr,documentsetknowledgesont optionnels.
À qui il s'adresse
La fiche Odoo Apps cite quatre profils d'utilisateurs :
- Responsables conformité, DPO et juristes qui évaluent l'applicabilité et les obligations NIS2.
- RSSI et responsables de la sécurité informatique qui tiennent à jour contrôles, risques, incidents, preuves et remédiation.
- Direction générale et membres du conseil qui approuvent et supervisent les mesures de cybersécurité.
- Achats et gestion des fournisseurs, qui documentent les preuves de cybersécurité des fournisseurs.
Si, chez vous, une même personne assure plusieurs de ces fonctions, vous devez surtout décider quels groupes de sécurité NIS2 attribuer à chaque utilisateur.
Ce qu'il faut préparer avant l'installation
- Votre version d'Odoo. Le module est publié pour Odoo 17, 18 et 19. Sur Odoo Apps, il coûte 49 € HT pour chacune de ces versions, en paiement unique par version.
- Qui occupe chaque groupe. Après l'installation, le README demande d'affecter les utilisateurs aux groupes NIS2 dans
Settings → Users & Companies → Users. - Vos États membres. Il vous les faut pour les
Country OverlaysdansNIS2 Compliance → Reference Data → Country Overlays. - Votre structure de sociétés. En multisociété, les enregistrements sont isolés par société et l'accès consolidé au niveau du groupe s'active explicitement.
Pour le détail des champs et des statuts de la première semaine, consultez la mise en route du module.
Cas illustratif : de l'installation à la synthèse pour le conseil
Exemple Cas illustratif : l'entreprise et ses chiffres sont inventés pour expliquer le flux.
Ateliers Albera est une entreprise fictive qui utilise déjà Odoo et veut savoir si le module lui convient. Sa responsable informatique l'installe sans ajouter d'autres modules et attribue les groupes : elle prend Administrator, la conseillère externe Compliance/Legal, le gérant Management et la personne des achats Supplier Owner.
Elle lance ensuite l'assistant dans NIS2 Compliance → Setup → Run Applicability Wizard, qui crée le premier profil d'entreprise. La conseillère examine ce profil dans le flux de revue juridique. Puis ils chargent la couche du pays dans Country Overlays et passent en revue les catégories de contrôles de l'Art. 21 dans NIS2 Compliance → Controls, en notant leur maturité.
Les contrôles revus, ils remplissent le registre des risques avec impact, probabilité et décision de traitement, et relient chaque risque à ses contrôles et fournisseurs. Les achats créent les fournisseurs avec leur cartographie des sous-traitants. En parcourant la liste, ils repèrent un fournisseur en rouge au statut Expired et ouvrent une action corrective liée.
Quand un incident survient, ils l'enregistrent dans le module, qui suit les jalons de l'Art. 23 et l'indicateur d'évaluation RGPD, et notent l'envoi à l'autorité. À la clôture du trimestre, le gérant prépare la revue de direction et, une fois approuvée, les décisions restent dans le registre auquel on ne fait qu'ajouter des entrées. Pour le conseil, ils produisent la synthèse non technique ; pour l'audit, le dossier en PDF/CSV.
Ce que le cas vous apprend pour décider
- Si les fonctions conformité, informatique, direction et achats sont réparties, le module convient : chacune a son groupe de sécurité et le module sépare par domaines les risques et contrôles, les incidents, les fournisseurs, la formation et la revue de direction.
- Si vous devez montrer votre travail à un auditeur, il vous intéresse grâce au groupe
Auditoren lecture seule et au dossier de preuves exportable. - Si vous cherchez quelqu'un pour vous dire si NIS2 s'applique à vous, le module ne le tranche pas seul : il fournit le profil et le flux de revue, mais la revue est faite par une personne.
- Si votre Odoo n'est ni en 17, ni en 18, ni en 19, consultez la fiche avant d'acheter : ce sont les versions pour lesquelles le module est publié.
Pour voir comment les menus s'organisent, lisez l'article sur le fonctionnement du module.
Comment FlexigoTech vous accompagne
Chez FlexigoTech, nous déployons Odoo 17, 18, 19 et 20 et développons des connecteurs et intégrations sur mesure. Si vous voulez tester le module avec vos utilisateurs et groupes avant de décider, ou l'adapter à votre façon de travailler, écrivez-nous à comercial@flexigobe.com. Vous trouverez la page du module sur flexigotech.com et la fiche sur Odoo Apps.
À lire aussi
Vérifié dans le code du module (version 19.0) et dans les sources citées
Sources
- Code du module : flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): README.rst
- Code du module : flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): static/description/index.html
- apps.odoo.com/apps/modules/19.0/flexigo_nis2_cybersecurity_compliance_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_nis2_cybersecurity_compliance_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_nis2_cybersecurity_compliance_toolkit
- flexigotech.com/en/services.html