

 Español
 English
 Català
 Français
 Português
 Italiano
 Nederlands
 Polski
Was es laut README abdeckt
Vor der Entscheidung lohnt sich ein Blick auf den vollständigen Umfang, wie ihn die Moduldokumentation beschreibt. Das sind die Bausteine:
- Anwendbarkeit: Unternehmensprofil, Sektor (Annex I/II), Größenklasse und ein Workflow für die rechtliche Prüfung.
- Länderebenen: Verweise auf die nationale NIS2-Umsetzung, Behördenkontakte und Nachverfolgung der Quellenstufe.
- Maßnahmenbibliothek nach Art. 21: alle 10 Kategorien aus Art. 21(2), Reifegradverfolgung, Planung von Wirksamkeitsprüfungen und Hinweise zur Verhältnismäßigkeit.
- Risikoregister: Bedrohungsszenarien, Auswirkung und Eintrittswahrscheinlichkeit, Restrisiko und Behandlungsentscheidungen, mit verknüpften Maßnahmen und Lieferanten.
- Nachweisarchiv: Hochladen von Nachweisen, Aufbewahrungskennzeichen, Legal Holds, Audit-Trail für Löschungen und Warnungen, wenn Zugangsdaten erkannt werden.
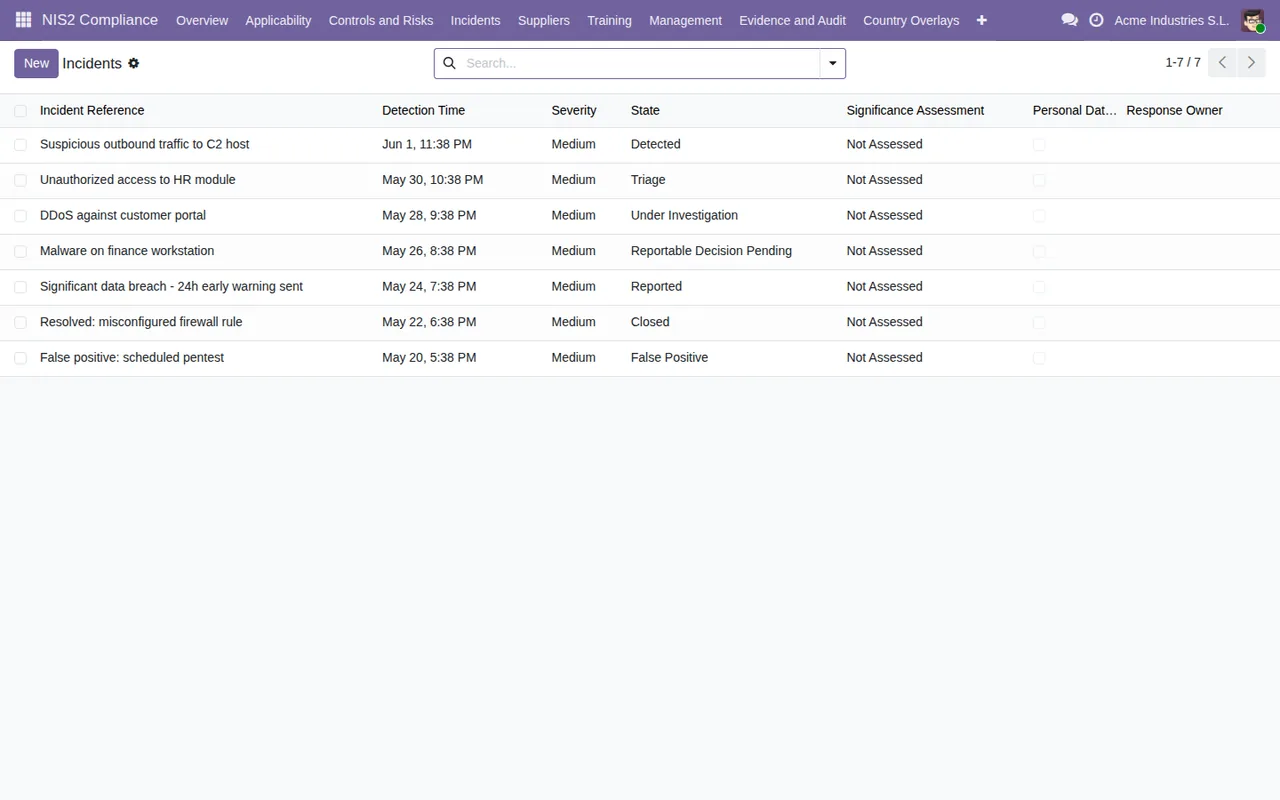
- Lebenszyklus von Vorfällen: eine Meilenstein-Engine nach Art. 23 mit Kalenderfristen von 24h/72h/1 Monat, Triage erheblicher Vorfälle, eine Markierung für die DSGVO-Verletzungsbewertung und Aufzeichnungen freiwilliger Meldungen.
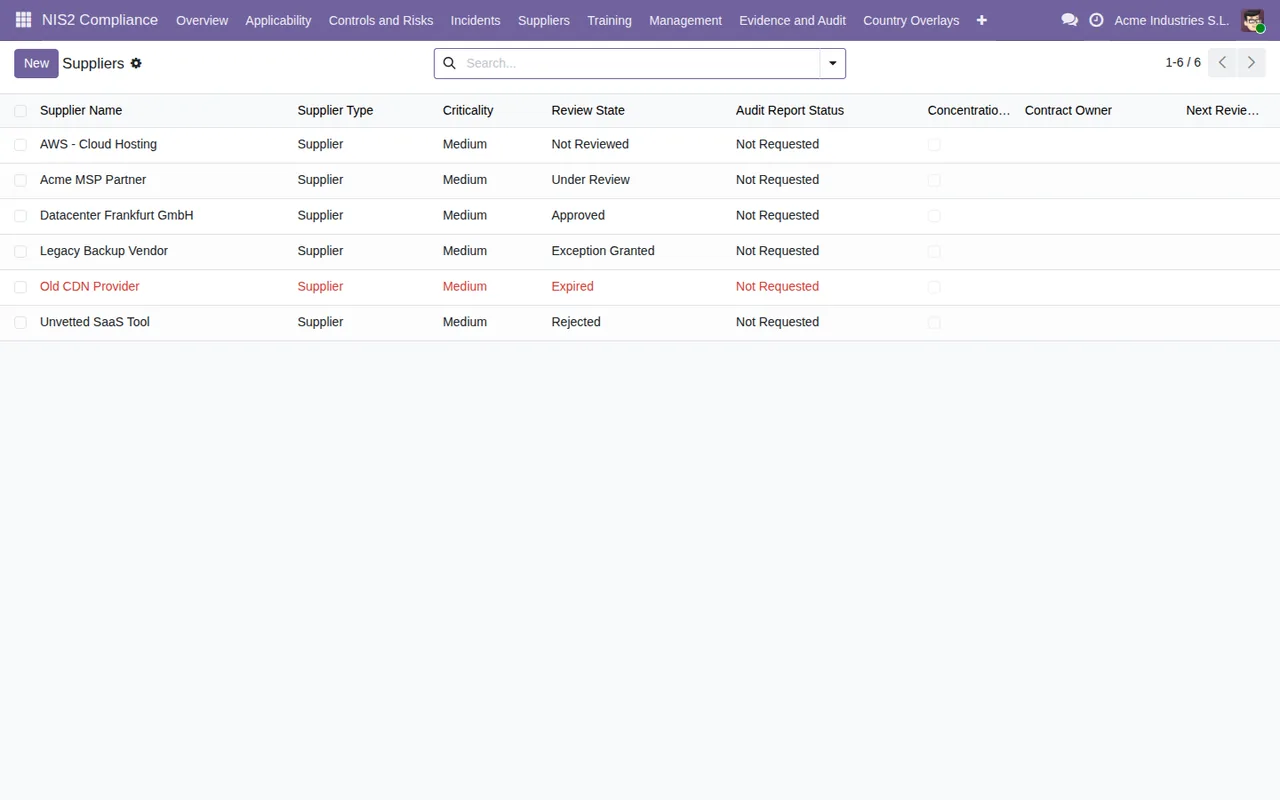
- Lieferkette: Lieferantenprofile, Übersicht der Unterauftragnehmer, Warnungen zum Konzentrationsrisiko und Planung von Überprüfungen.
- Schulung: Zuweisungen für die Leitung (Art. 20) und die Belegschaft (Art. 21), mit Abschlussnachweis.
- Korrekturmaßnahmen: Nachverfolgung der Behebung, verknüpft mit Risiken, Maßnahmen, Nachweislücken, Vorfällen und Lieferanten.
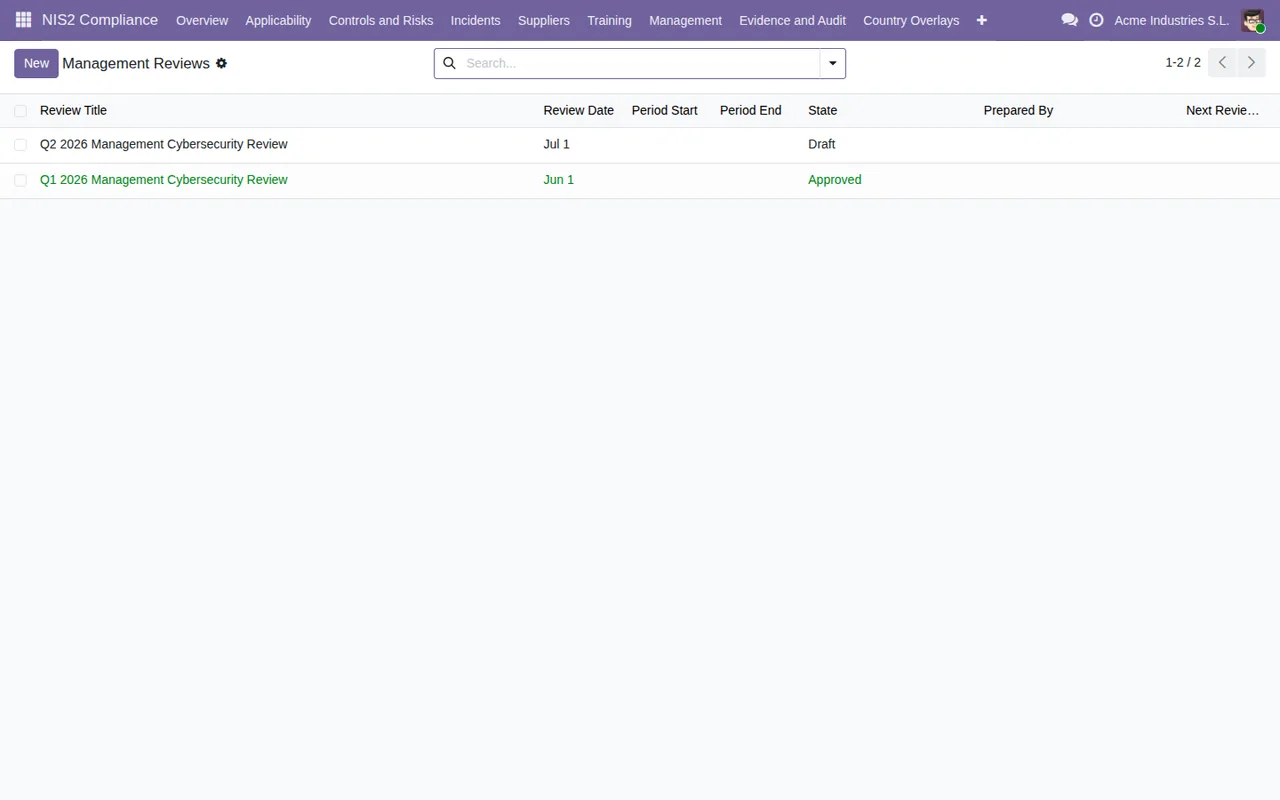
- Managementbewertung: regelmäßige Überprüfung durch das Leitungsorgan mit einem Entscheidungsprotokoll, in dem nach der Freigabe nur noch Einträge ergänzt werden können.
- Berichte: ein Nachweispaket für Audits als PDF/CSV mit Schwärzungsoptionen und ein
Board pack report, eine nicht technische Zusammenfassung für den Vorstand mit Risikoentscheidungen, Vorfallstatus, Lieferantenexposition und abgeschlossenen Schulungen.
Außerdem nennt das README die Bearbeitung von Auskunftsersuchen betroffener Personen (DSAR, mit Verweis auf GDPR Art. 17), die grenzüberschreitende Koordination mit Behördenkontakten aus mehreren Ländern, die strikte Trennung der Datensätze pro Unternehmen in Multi-Company-Umgebungen und sechs Sicherheitsgruppen: Administrator, Compliance/Legal, Management, Department Owner, Auditor (nur Lesezugriff) und Supplier Owner.
Was die Dokumentation nicht verspricht
Für eine gute Entscheidung sollten Sie auch die Grenzen kennen, die sich aus dem README selbst ergeben:
- Die Anwendbarkeit ist kein Rechtsgutachten. Das README stellt die Prüfung zusammen mit einem Workflow für die rechtliche Prüfung vor. Nutzen Sie ihn, um die Prüfung zu dokumentieren; ob NIS2 für Sie gilt, muss die Person bestätigen, die diese Prüfung durchführt.
- Meldungen an die Behörde werden erfasst. Bei Vorfällen können Übermittlungen an die Behörde erfasst werden (
record authority submissions). - Die Länderebenen müssen geladen oder angepasst werden. Der Installationsschritt verlangt, die
Country OverlaysIhrer Mitgliedstaaten zu laden oder anzupassen. - Das Domainregister ist ausgeblendet. Die Erfassung der Domain-Registrierungsdaten nach Art. 28 ist optional und standardmäßig ausgeblendet.
- Die Module
hr,documentsundknowledgesind optional.
Für wen es gedacht ist
Die Seite in Odoo Apps nennt vier Nutzerprofile:
- Compliance-Verantwortliche, Datenschutzbeauftragte und Rechtsabteilungen, die Anwendbarkeit und Pflichten aus NIS2 bewerten.
- CISOs und IT-Sicherheitsverantwortliche, die Maßnahmen, Risiken, Vorfälle, Nachweise und Behebung pflegen.
- Geschäftsführung und Vorstandsmitglieder, die Cybersicherheitsmaßnahmen freigeben und überwachen.
- Einkauf und Lieferantenmanagement, die die Cybersicherheitsnachweise der Lieferanten dokumentieren.
Wenn in Ihrem Unternehmen eine Person mehrere dieser Funktionen übernimmt, müssen Sie entscheiden, welche NIS2-Sicherheitsgruppen Sie jedem Benutzer zuweisen.
Was Sie vor der Installation bereithalten sollten
- Ihre Odoo-Version. Das Modul ist für Odoo 17, 18 und 19 veröffentlicht. In Odoo Apps kostet es in jeder dieser Versionen 49 € zzgl. MwSt., als Einmalzahlung pro Version.
- Wer in welcher Gruppe ist. Nach der Installation verlangt das README, Benutzer unter
Settings → Users & Companies → Usersden NIS2-Gruppen zuzuweisen. - Ihre Mitgliedstaaten. Sie brauchen sie für die
Country OverlaysunterNIS2 Compliance → Reference Data → Country Overlays. - Ihre Unternehmensstruktur. In Multi-Company-Umgebungen sind die Datensätze pro Unternehmen getrennt, und ein konsolidierter Zugriff auf Konzernebene muss ausdrücklich aktiviert werden.
Die Details zu Feldern und Status der ersten Woche finden Sie in der Einrichtung des Moduls.
Beispielfall: von der Installation bis zur Zusammenfassung für den Vorstand
Beispiel Fiktiver Fall: Firma und Zahlen sind erfunden, um den Ablauf zu zeigen.
Albera Maschinenbau ist ein erfundenes Unternehmen, das bereits Odoo nutzt und wissen möchte, ob das Modul passt. Die IT-Leiterin installiert es ohne weitere Module und weist die Gruppen zu: Sie selbst kommt in Administrator, die externe Beraterin in Compliance/Legal, der Geschäftsführer in Management und die Person aus dem Einkauf in Supplier Owner.
Danach startet sie den Assistenten unter NIS2 Compliance → Setup → Run Applicability Wizard, der das erste Unternehmensprofil anlegt. Die Beraterin prüft dieses Profil im Workflow für die rechtliche Prüfung. Anschließend laden sie die Länderebene unter Country Overlays und gehen die Maßnahmenkategorien nach Art. 21 unter NIS2 Compliance → Controls durch, wobei sie den Reifegrad festhalten.
Nach der Prüfung der Maßnahmen füllen sie das Risikoregister mit Auswirkung, Eintrittswahrscheinlichkeit und Behandlungsentscheidung und verknüpfen jedes Risiko mit seinen Maßnahmen und Lieferanten. Der Einkauf legt die Lieferanten mit ihrer Unterauftragnehmer-Übersicht an. Beim Durchsehen der Liste fällt ein rot markierter Lieferant mit dem Status Expired auf, und sie eröffnen eine damit verknüpfte Korrekturmaßnahme.
Tritt ein Vorfall auf, erfassen sie ihn im Modul, das die Meilensteine nach Art. 23 und die DSGVO-Bewertungsmarkierung verfolgt, und halten die Übermittlung an die Behörde fest. Zum Quartalsende bereitet der Geschäftsführer die Managementbewertung vor; nach der Freigabe stehen die Entscheidungen im Protokoll, das nur noch ergänzt werden kann. Für den Vorstand erstellen sie die nicht technische Zusammenfassung, für das Audit das Paket als PDF/CSV.
Was der Fall für Ihre Entscheidung zeigt
- Wenn Compliance, IT, Geschäftsführung und Einkauf getrennte Funktionen sind, passt das Modul: Jede hat ihre eigene Sicherheitsgruppe, und das Modul trennt Risiken und Maßnahmen, Vorfälle, Lieferanten, Schulung und Managementbewertung in eigene Bereiche.
- Wenn Sie einem Prüfer zeigen müssen, was Sie tun, lohnt es sich wegen der Gruppe
Auditormit Lesezugriff und des exportierbaren Nachweispakets. - Wenn Sie jemanden suchen, der Ihnen sagt, ob NIS2 für Sie gilt, klärt das Modul das nicht allein: Es liefert Profil und Prüf-Workflow, die Prüfung selbst macht aber ein Mensch.
- Wenn Ihr Odoo nicht 17, 18 oder 19 ist, prüfen Sie vor dem Kauf die App-Seite: Für diese Versionen ist das Modul veröffentlicht.
Wie die Menüs intern aufgebaut sind, lesen Sie im Artikel darüber, wie das Modul funktioniert.
Wie FlexigoTech Sie unterstützt
Bei FlexigoTech implementieren wir Odoo 17, 18, 19 und 20 und entwickeln individuelle Konnektoren und Integrationen. Wenn Sie das Modul vor der Entscheidung mit Ihren eigenen Benutzern und Gruppen testen oder an Ihre Arbeitsweise anpassen möchten, schreiben Sie uns an comercial@flexigobe.com. Hier finden Sie die Modulseite auf flexigotech.com und die Seite in Odoo Apps.
Weiterlesen
Geprüft im Quellcode des Moduls (Version 19.0) und in den verlinkten Quellen
Quellen
- Quellcode des Moduls: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): README.rst
- Quellcode des Moduls: flexigo_nis2_cybersecurity_compliance_toolkit 19.0 (af4f82c6): static/description/index.html
- apps.odoo.com/apps/modules/19.0/flexigo_nis2_cybersecurity_compliance_toolkit
- apps.odoo.com/apps/modules/17.0/flexigo_nis2_cybersecurity_compliance_toolkit
- apps.odoo.com/apps/modules/18.0/flexigo_nis2_cybersecurity_compliance_toolkit
- flexigotech.com/en/services.html