

 Español
 English
 Català
 Deutsch
 Français
 Português
 Italiano
 Nederlands
Kiedy działa i jakie konta sprawdza
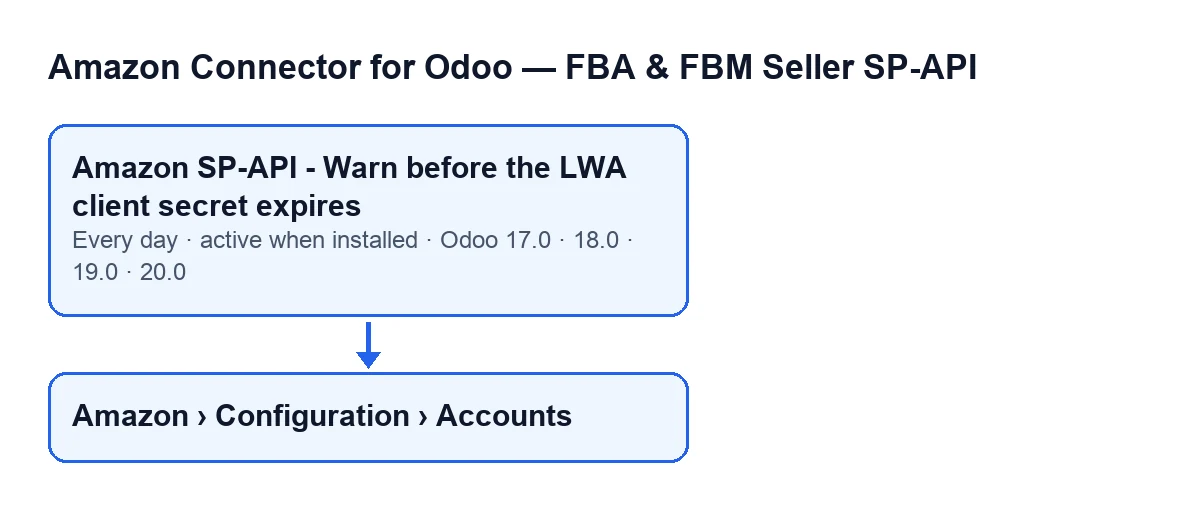
Jak często działa i w jakich wersjach jest dostępne?
Zadanie Amazon SP-API - Warn before the LWA client secret expires działa raz dziennie i jest aktywne od momentu instalacji modułu. Jest w Odoo 19.0 i 20.0, nie ma go w 17.0 ani w 18.0, chociaż moduł jest opublikowany w Odoo Apps dla 17.0, 18.0, 19.0 i 20.0. Poniższy opis dotyczy kodu z Odoo 20.0.
Jakie konta sprawdza w każdym przebiegu?
Szuka aktywnych kont w trybie własnej aplikacji, które nie otrzymały jeszcze ostrzeżenia. Konto, które już zostało ostrzeżone, nie wraca do wyszukiwania. Przy wartościach domyślnych tryb połączenia jest inny, a grupa LWA Credentials na karcie nie jest widoczna; pojawia się tylko w trybie własnej aplikacji.
Co dzieje się za pierwszym razem z kontem, które ma sekret, ale nie ma daty?
Jeśli pole Client secret set on jest puste, a zapisany jest sekret klienta (nie same spacje), moduł ustawia dzisiejszą datę jako punkt wyjścia, zostawia ostrzeżenie w logu serwera i przechodzi do następnego konta. Tego dnia na koncie nie jest publikowane żadne ostrzeżenie, a ponieważ konto nie zostaje oznaczone jako ostrzeżone, zostanie ocenione ponownie w przebiegu następnego dnia. Kod przewiduje to dla kont, których data została pusta po aktualizacji modułu: dzięki temu konto liczy się od dziś. To pole tylko do odczytu: zapisuje je kod, nie użytkownik.

Co zostawia zadanie, gdy trzeba ostrzec
Co robi, gdy konto jest w momencie rotacji sekretu?
Oblicza, ile dni zostało (nigdy mniej niż zero), i publikuje na koncie wiadomość powiadomienia zaczynającą się od El secreto de cliente LWA de Amazon tiene … días., gdzie zamiast wielokropka stoi wiek sekretu. Drugi akapit podaje, po ilu dniach Amazon go unieważnia i za ile dni nadejdzie ten moment, ostrzega, że po jego nadejściu konektor przestaje całkowicie działać, i prosi o wygenerowanie nowego sekretu klienta w Seller Central (Aplikacje i usługi → Programowanie aplikacji → twoja aplikacja → dane uwierzytelniające LWA) oraz wklejenie go na tym koncie. Jeśli konto nie jest w sytuacji rotacji, zadanie zostawia je bez zmian i przechodzi do następnego.
Kto otrzymuje aktywność?
Oprócz wiadomości zadanie planuje oczekującą aktywność z podsumowaniem Amazon: rotate the LWA client secret i tym samym tekstem wiadomości jako notatką. Osobę wybiera się tak: jeśli istnieje grupa osób odpowiedzialnych za Amazon SP-API z modułu, spośród jej aktywnych użytkowników preferowany jest ten, który nie jest administratorem systemu; jeśli nie ma takiego, wybierany jest aktywny użytkownik grupy, a jeśli grupa nie ma aktywnych użytkowników, użytkownik, z którego uprawnieniami działa zadanie. Jeśli grupa nie istnieje, używany jest użytkownik uruchamiający zadanie, o ile jest aktywny, a w przeciwnym razie administrator bazowy.
Amazon SP-API - Warn before the LWA client secret expires.Co się dzieje, jeśli coś zawiedzie przy publikowaniu ostrzeżenia?
Wiadomość i aktywność są tworzone w chronionym bloku: jeśli coś zawiedzie, zadanie zapisuje ostrzeżenie w logu serwera i przechodzi do następnego konta. Konto jest jednak mimo to uznawane za ostrzeżone, a ponieważ zadanie szuka tylko kont jeszcze nieostrzeżonych, nie ponawia próby w kolejnych dniach. Dlatego jeśli spodziewałeś się ostrzeżenia, a nie widzisz go na koncie, sprawdź log serwera.
Co sprawdzić, jeśli nic nie robi
Gdzie zobaczę stan sekretu konta?
Otwórz Amazon › Configuration › Accounts i wejdź na kartę. Aby zobaczyć tę ścieżkę, potrzebujesz uprawnienia Manager w pozycjach Configuration i Accounts; pozycja Amazon wymaga Viewer. Na zakładce Credentials, w grupie LWA Credentials, są pola Client secret set on i Client secret age (days), oba tylko do odczytu i ukryte, jeśli konto nie jest w trybie własnej aplikacji. Wiek pojawia się też w innym miejscu karty, bez etykiety (widać tylko liczbę), i tam jest ukrywany, gdy konto nie jest w sytuacji rotacji lub gdy dane uwierzytelniające LWA figurują jako nieprawidłowe.
Jeśli nie opublikowano żadnego ostrzeżenia, co sprawdzić?
Przejdź przez warunki w tej kolejności. Po pierwsze, wersja: zadanie istnieje tylko w Odoo 19.0 i 20.0. Po drugie, czy zadanie nadal jest aktywne, bo po instalacji było aktywne. Po trzecie, czy konto jest aktywne i w trybie własnej aplikacji. Po czwarte, czy nie zostało już ostrzeżone: konto ostrzeżone nie jest przetwarzane ponownie, nawet jeśli ostrzeżenie nie zostało utworzone. Po piąte, czy to nie jest pierwszy dzień konta bez daty: ten przebieg zapisuje tylko dzisiejszą datę. I po szóste, czy konto jest już w sytuacji rotacji; jeśli nie, zadanie niczego nie publikuje.
Jak to się łączy z subskrypcją i z FlexigoTech
Moduł jest płatny jednorazowo za wersję i wymaga subskrypcji FlexigoTech Cloud (plan Konektor: 49 €/mies. lub 490 €/rok, netto (bez VAT)). Szczegóły zakupu znajdziesz na stronie w Odoo Apps i na stronie modułu. Jeśli chcesz, żebyśmy sprawdzili, jak rotujecie dane uwierzytelniające lub jak połączyć Amazon z twoim Odoo, FlexigoTech wdraża Odoo 17, 18, 19 i 20 oraz tworzy konektory i integracje na zamówienie.
Czytaj dalej
Sprawdzone w kodzie źródłowym konektora (wersja 20.0) i w podlinkowanych źródłach
Źródła
- Kod modułu: flexigobe_amazon_seller_connector 20.0 (8576afa5): data/ir_cron_data.xml
- Kod modułu: flexigobe_amazon_seller_connector 20.0 (8576afa5): models/amazon_spapi_account.py
- apps.odoo.com/apps/modules/20.0/flexigobe_amazon_seller_connector
- flexigotech.com/precios.html
- flexigotech.com/en/services.html