

 Español
 English
 Català
 Français
 Português
 Italiano
 Nederlands
 Polski
Anfragelimit: 429
Bei Überschreitung des Limits antwortet KSeF mit HTTP 429 «Too Many Requests», einem Header Retry-After und sperrt den Zugriff auf die API für die angegebene Zeit. Das Beispiel aus der Dokumentation: «Przekroczono limit 20 żądań na minutę. Spróbuj ponownie po 30 sekundach.» (Limit von 20 Anfragen pro Minute überschritten. Bitte nach 30 Sekunden erneut versuchen). Die Limits werden pro Sekunde, Minute und Stunde gezählt. Die höheren Limits zwischen 20:00 und 06:00 Uhr gelten nur für den Download, und ihre Werte sind noch nicht veröffentlicht; für das Senden von Rechnungen gibt es nachts keine höheren Limits.
Am wichtigsten beim Senden aus Odoo:
- Senden einer Rechnung: 10 pro Sekunde, 30 pro Minute, 180 pro Stunde;
- Öffnen einer interaktiven Sitzung: 10, 30 und 120;
- Status einer Rechnung in der Sitzung: 30, 120 und 1200;
- übrige Anfragen: 10, 30 und 120.
Verweigerter Zugriff: der 403 und sein reasonCode
| reasonCode | Text von KSeF |
|---|---|
| missing-permissions | «Brak wymaganych uprawnień do wykonania operacji w bieżącym kontekście.» (im aktuellen Kontext fehlen die erforderlichen Berechtigungen) |
| ip-not-allowed | «Żądanie pochodzi z adresu IP innego niż wskazany podczas uwierzytelnienia.» (die Anfrage kommt von einer anderen IP als der bei der Anmeldung angegebenen) |
| insufficient-resource-access | «Brak dostępu do wskazanego zasobu.» (kein Zugriff auf diese Ressource) |
| auth-method-not-allowed | «Ta operacja nie jest dostępna dla użytej metody uwierzytelnienia.» (für diese Anmeldemethode nicht verfügbar) |
| security-service-blocked | «Żądanie zostało zablokowane przez mechanizmy bezpieczeństwa.» (von den Sicherheitsmechanismen blockiert) |
| context-type-not-allowed | «Operacja nie jest dostępna dla uwierzytelnionego typu kontekstu.» (für diesen Kontakttyp nicht verfügbar) |
Die Antworten 401 und 403 kommen im Format Problem Details, und die 400 und 429 können es ebenfalls, wenn das Programm den Header X-Error-Format: problem-details sendet. Odoo sendet ihn nicht.
Was Odoo 18, 19 und 20 tun
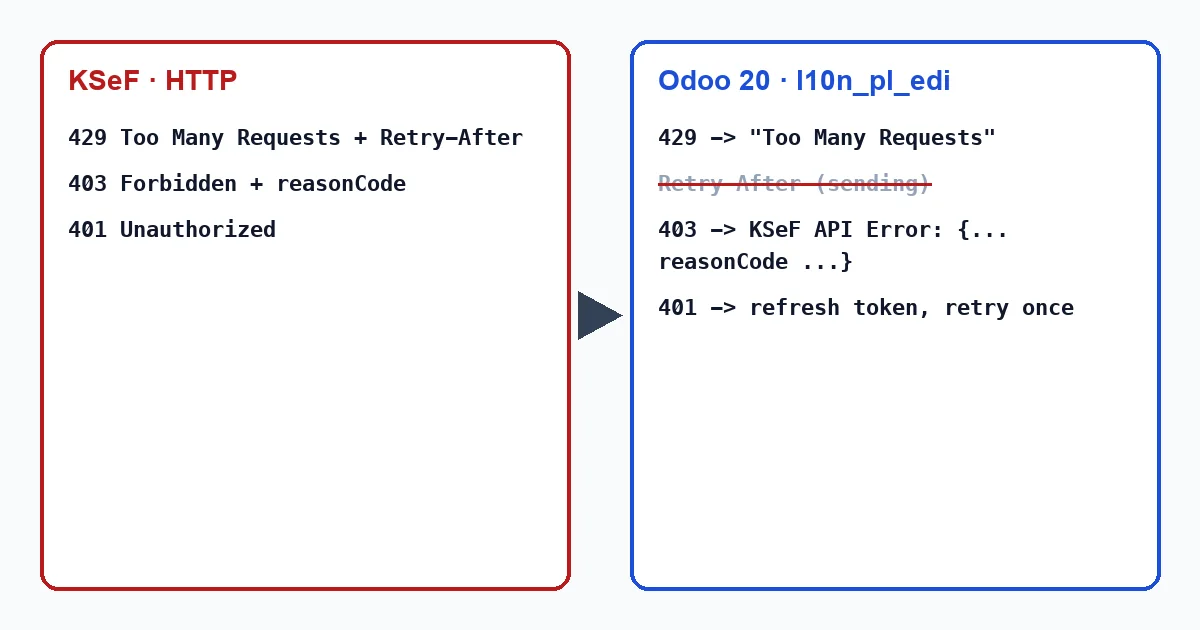
Bei einem 401 erneuert Odoo das Zugriffstoken und wiederholt die Anfrage einmal. Bei einem 403 zeigt es «KSeF API Error: » mit dem Inhalt der Antwort an, sodass der reasonCode in der Meldung erscheint. Bei einem 429 wirft es den Fehler «Too Many Requests»:
- beim Senden erhält die Rechnung diesen Fehler und bleibt ohne KSeF-Status, Retry-After wird dabei nicht berücksichtigt: Senden Sie sie etwas später erneut;
- der Download von Lieferantenrechnungen, den Odoo alle 3 Stunden durchführt, liest Retry-After und plant sich selbst neu ein.
Nach dem Senden fragt Odoo bis zu 5 Mal im Abstand von 2 Sekunden den Status ab. Werden viele Rechnungen auf einmal gesendet, zählen diese Anfragen ebenfalls auf das Statuslimit.
So vermeiden Sie den 429
Eine Rechnung mit dem Fehler «Too Many Requests» hat keinen KSeF-Status, weil KSeF die Anfrage nicht angenommen hat. Sie kehrt daher zu den noch zu sendenden Rechnungen zurück, und es besteht kein Risiko, dass sie zweimal bei KSeF ankommt. Senden Sie die Rechnungen in kleineren Gruppen und klicken Sie nicht wiederholt auf erneut senden. Wenn Sie häufig die Sendelimits der interaktiven Sitzung erreichen, empfiehlt das Finanzministerium, zuerst den Stapelmodus zu prüfen und, falls die interaktive Sitzung unverzichtbar ist, den KSeF-Support zu kontaktieren. Odoo sendet Rechnungen nur in einer interaktiven Sitzung. Unser Modul, Poland KSeF 2.0 Validator, sendet keine Anfragen an KSeF und verbraucht diese Limits daher nicht; mit dem Abonnement geht seine Validierung des FA(3) an FlexigoTech Cloud.
Erledigt sich ein 403 security-service-blocked von selbst?
Die Dokumentation sagt nur, dass die Anfrage von den Sicherheitsmechanismen blockiert wurde. Wenn es mit korrekten Daten weiterhin passiert, wenden Sie sich an den KSeF-Support.
Weiterlesen
Geprüft in den verlinkten Quellen
Quellen
- github.com/CIRFMF/ksef-api/blob/ce3670ea042de380039de4c5849fd6455811b292/limity/limity-api
- github.com/CIRFMF/ksef-api/blob/ce3670ea042de380039de4c5849fd6455811b292/open-api.json
- github.com/CIRFMF/ksef-api/blob/ce3670ea042de380039de4c5849fd6455811b292/limity/limity-api
- github.com/CIRFMF/ksef-api/blob/ce3670ea042de380039de4c5849fd6455811b292/limity/limity-api
- github.com/CIRFMF/ksef-api/blob/ce3670ea042de380039de4c5849fd6455811b292/limity/limity-api
- github.com/CIRFMF/ksef-api/blob/ce3670ea042de380039de4c5849fd6455811b292/limity/limity-api
- github.com/CIRFMF/ksef-api/blob/ce3670ea042de380039de4c5849fd6455811b292/api-changelog.md#
- github.com/odoo/odoo/blob/2fec20391a8a61ea3a3bf15e9f24d59dba910a8d/addons/l10n_pl_edi/tool
- github.com/odoo/odoo/blob/2fec20391a8a61ea3a3bf15e9f24d59dba910a8d/addons/l10n_pl_edi/tool
- github.com/odoo/odoo/blob/2fec20391a8a61ea3a3bf15e9f24d59dba910a8d/addons/l10n_pl_edi/mode
- github.com/odoo/odoo/blob/2fec20391a8a61ea3a3bf15e9f24d59dba910a8d/addons/l10n_pl_edi/data
- github.com/odoo/odoo/blob/2fec20391a8a61ea3a3bf15e9f24d59dba910a8d/addons/l10n_pl_edi/mode
- github.com/odoo/odoo/blob/2fec20391a8a61ea3a3bf15e9f24d59dba910a8d/addons/l10n_pl_edi/tool
- github.com/CIRFMF/ksef-api/blob/ce3670ea042de380039de4c5849fd6455811b292/limity/limity-api
- github.com/odoo/odoo/blob/2982b5f44af03fae6a9888f20632c1cc19f623ba/addons/l10n_pl_edi/tool
- github.com/odoo/odoo/blob/4d2d4b5895db70596863df941d9a1f0beeb117f8/addons/l10n_pl_edi/tool
- github.com/odoo/odoo/blob/2fec20391a8a61ea3a3bf15e9f24d59dba910a8d/addons/l10n_pl_edi/tool